En Tanium, llevamos años hablando de la necesidad de que las empresas logren una visibilidad y un control exhaustivos de sus activos de TI. Pero, ¿hasta qué punto podrían empeorar realmente las cosas si se descuidaran estos principios de buenas prácticas? No hay más que fijarse en los ataques de « », que se están intensificando rápidamente y que tienen como objetivo los servidores Microsoft Exchange de todo el mundo:.
Huelga decir que una brecha de seguridad de esta gravedad podría acarrear importantes perjuicios económicos y de reputación, ya sea por la pérdida de propiedad intelectual (PI) y de datos regulados de los clientes, o por interrupciones prolongadas del servicio relacionadas con el ransomware.
Sin duda, habrá más semanas como esta en los próximos años. Y debe estar preparado para lo que venga después. Esto se traduce en visibilidad en tiempo real, un control exhaustivo y una respuesta rápida gracias a Tanium.
¿Qué ocurrió con los ataques contra Microsoft Exchange Server?
Detectados por primera vez en a principios de enero, los ataques aprovechaban cuatro vulnerabilidades de día cero en las versiones locales de Microsoft Exchange Server, para las que Microsoft publicó la semana pasada unos parches de emergencia fuera de ciclo en . Decía lo siguiente:
«En los ataques observados, el autor de la amenaza aprovechó estas vulnerabilidades para acceder a servidores Exchange locales, lo que le permitió acceder a cuentas de correo electrónico e instalar malware adicional con el fin de facilitar el acceso a largo plazo a los entornos de las víctimas».
Los primeros informes apuntaban a que se habían visto comprometidos hasta 30,000 servidores en EE. UU. y, posiblemente, más de 100,000 en todo el mundo. Un reconocido periodista e investigador de describió cualquier servidor Exchange sin parches como una «bomba de relojería». Esta conclusión parece verse confirmada por la noticia de que varios grupos de amenazas persistentes avanzadas (APT) se apresuraron a aprovechar los mismos fallos de día cero.
¿Qué implicaciones tiene esto para mi organización?
Por lo general, los atacantes utilizaban «web shells» para conseguir un acceso remoto persistente a los servidores de las víctimas. Robaron credenciales de los servidores comprometidos para desplazarse lateralmente por el interior de las redes atacadas. En teoría, esto podría permitirles localizar y sustraer datos confidenciales, instalar ransomware y, posiblemente, incluso identificar otros dispositivos finales vulnerables que podrían ser objeto de ataques posteriormente.
Tanto la Casa Blanca como la Agencia de Ciberseguridad y Seguridad de las Infraestructuras de EE. UU. (CISA) han expresado su preocupación por los ataques y sus consecuencias. La CISA ha ordenado a los organismos públicos que apliquen las correcciones de seguridad de inmediato o, de lo contrario, desconecten sus servidores Exchange locales.
Es hora de Tanium
Si se imagina los puntos finales, como Exchange Server, como las puertas y ventanas de su casa, Tanium le ayuda a cerrarlas con llave y con cerrojo para que nadie pueda entrar en primer lugar. Esta es siempre la mejor forma de actuar, ya que la prevención proactiva resulta más económica a largo plazo y más eficaz que los enfoques reactivos.
Sin embargo, si se diera el peor de los casos, Tanium también le ofrece una potente linterna para que pueda comprobar si hay intrusos en el interior.
En resumen, Tanium ofrece:
Protección proactiva a través de Tanium Patch y Tanium Interact para lograr unas buenas prácticas de ciberhigiene.
Tanium Patch permite corregir las vulnerabilidades con rapidez y a gran escala mediante los flujos de trabajo habituales. Se puede implementar en para automatizar la aplicación de parches en los activos críticos de los puntos finales, con el fin de reducir el riesgo de exposición, como en los casos recientes que han afectado a Exchange Server.
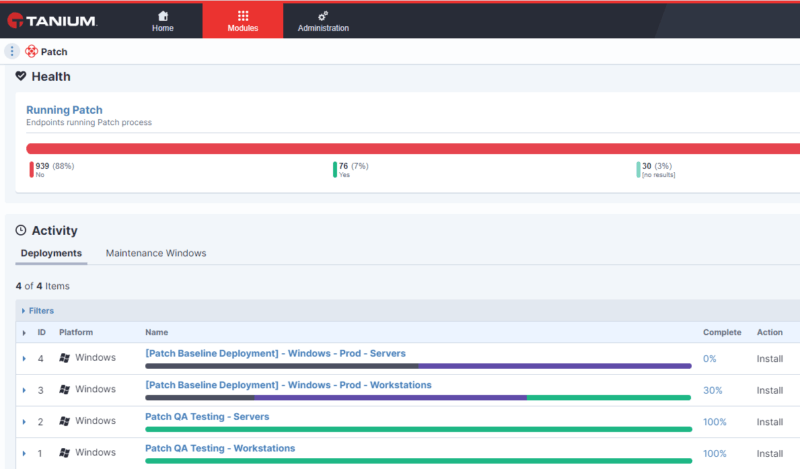
Tanium Interact le permite comprobar de forma rápida y sencilla si dispone de terminales vulnerables (como Exchange Server) y obtener respuestas en tiempo real, en miles o incluso cientos de miles de activos de TI.
Tanium Impact también ayuda a las organizaciones a adoptar un enfoque más proactivo en la gestión de riesgos cibernéticos, al identificar hacia dónde podrían dirigirse los atacantes a continuación si logran comprometer un terminal concreto. Esto le permite anticiparse a cualquier posible acción malintencionada y frustrarla.
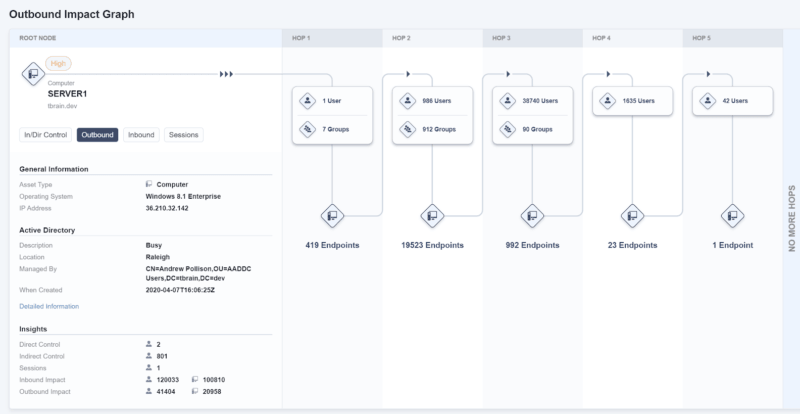
Detección y respuesta mediante Tanium Impact y Tanium Threat Response. Si un adversario ha logrado comprometer un terminal, estas herramientas funcionan de forma coordinada para ayudarle a reaccionar con rapidez y precisión. , de Threat Response, supervisa de forma continua diversas técnicas de robo de credenciales y de movimiento lateral, mientras que Impact le permite saber hacia dónde pueden dirigirse los atacantes, lo que le ayuda a localizarlos y expulsarlos.
No basta con aplicar parches. Investigue cada terminal afectada y active su plan de respuesta ante incidentes de si se detectan indicios de compromiso (como webshells).
Preparado para cualquier cosa
Estos ataques no han sido los primeros de este tipo, ni serán los últimos. La rapidez con la que se han aprovechado estas vulnerabilidades debería poner de manifiesto la necesidad de una prevención proactiva mediante buenas prácticas de ciberseguridad y una respuesta rápida para mitigar las amenazas antes de que tengan oportunidad de afectar a la organización.
De hecho, un estudio reciente de « » ( ) reveló que el 63 % de las vulnerabilidades registradas el año pasado eran de baja complejidad y que el 68 % no requería ninguna interacción por parte del usuario para ser explotadas. Ambas situaciones auguran un futuro complicado para las organizaciones que se ven atrapadas en un modo reactivo de «apagar incendios».
Los responsables de TI se han visto sometidos a una presión extrema durante el último año, al tener que hacer frente a la transición masiva hacia el teletrabajo y a las nuevas prioridades empresariales.
Según un estudio de Tanium, la mayoría (el 93 %) retrasó, como consecuencia de ello, las prioridades críticas en materia de seguridad. Es posible que hoy estemos viendo las consecuencias de esas decisiones.
De cara al futuro, no podemos seguir cometiendo los mismos errores. Su organización debe estar preparada para lo que pueda deparar el futuro, con visibilidad en tiempo real, un control exhaustivo y una respuesta rápida.
Puede registrarse en para obtener una prueba gratuita en y ver cómo funciona en su entorno.

