No se lo pierda. Únase a nosotros en « » «CONVERGE17», los días 16-19 y 2017 de octubre, en San Francisco.
Y con esto concluye «Tanium CONVERGE16», nuestra primera conferencia de usuarios —¡que ha agotado todas las entradas!—. No podríamos estar más agradecidos a los más de 450 clientes, socios y expertos de más de 170 empresas y organismos públicos que han pasado la semana con nosotros en San Francisco. Tal y como escribió nuestro director general, Orion Hindawi, en al dar inicio a la conferencia, creamos CONVERGE con el fin de mantener un diálogo sincero sobre las realidades del sector de la ciberseguridad y las operaciones de TI. A juzgar por las conversaciones, siempre llenas de pasión, que se han mantenido en los pasillos y por la gran implicación mostrada en las sesiones programadas, parece que hemos dado en el blanco.
CONVERGE supuso un hito trascendental para nosotros, tal y como lo describieron , , Forbes,y : la transición de una empresa de ciberseguridad a la próxima gran plataforma empresarial. Aunque ya estamos trabajando a fondo en la planificación de Tanium CONVERGE17, le invitamos a echar un vistazo a cómo se desarrolló la conferencia de este año y a permanecer atentos para conocer más detalles sobre el evento del próximo año.
Lo más destacado del primer día
Desde el escenario principal
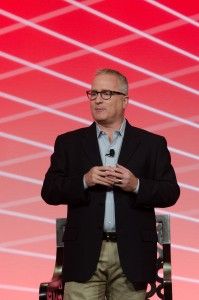
Tuve el honor de inaugurar el programa el martes por la mañana, animando a los asistentes a sumarse al debate que estábamos iniciando.
Hay mucho en juego: no pasa un solo día sin que se produzca otra filtración masiva de datos, un ataque de ransomware o un ciberataque perpetrado por delincuentes o por un Estado-nación. ESTÉ PREPARADO, el lema de la conferencia, es una exhortación dirigida a los profesionales del sector, a los altos directivos y a los consejos de administración:
Prepárese para el crecimiento.
Prepárese para los problemas.
Prepárese para el futuro
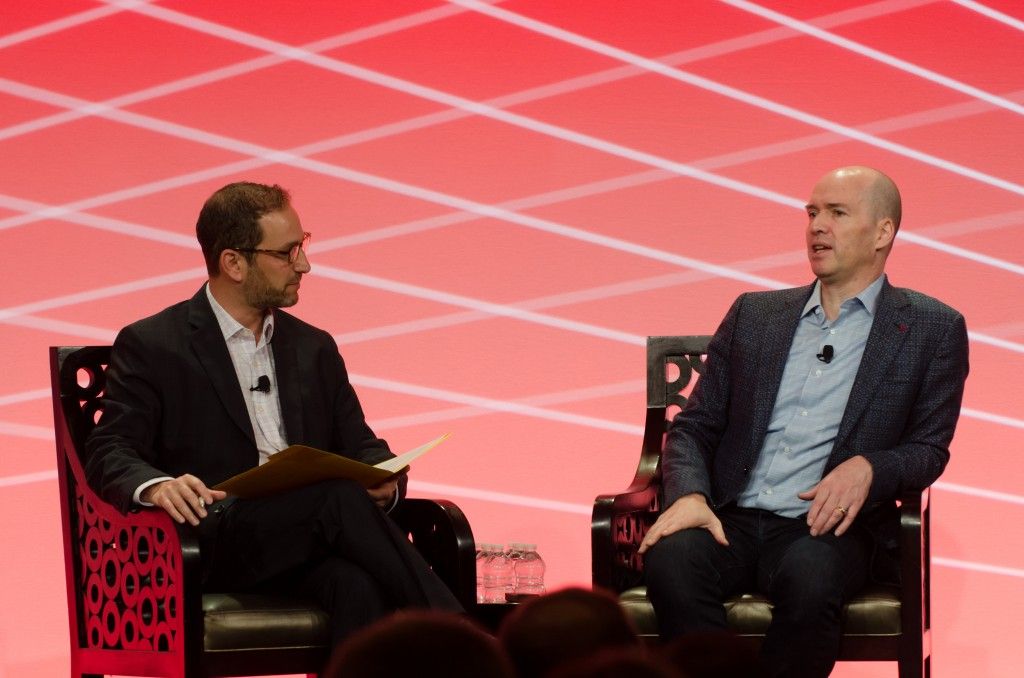
Forbes El jefe de la oficina de San Francisco, Miguel Helft, se unió en el escenario a Ben Horowitz, cofundador y socio general de Andreessen Horowitz, para mantener una conversación sobre cómo «el software está programando el mundo».
«Por lo general, los seres humanos no son muy buenos a la hora de tomar decisiones», afirmó Ben. «Desde el punto de vista arquitectónico, es necesario tomar decisiones en tiempo real en el perímetro, donde están surgiendo sistemas y programas informáticos altamente inteligentes». Miguel planteó la siguiente pregunta: «¿Siguen necesitándome?», a lo que Ben respondió que debemos aprovechar el conocimiento colectivo y las relaciones humanas, y aplicar la tecnología a ello, permitiendo que las máquinas realicen un mejor trabajo con el paso del tiempo.
«Si vivimos en un mundo dominado por el software», preguntó Miguel, «¿toda la seguridad es, por tanto, ciberseguridad?». «Nada importa si no se cuenta con seguridad», afirmó. «Hay cosas que uno sabe que debe hacer, y hay otras que, sin lugar a dudas, dejan a su empresa en una situación de vulnerabilidad; ahí radica la cuestión ética».
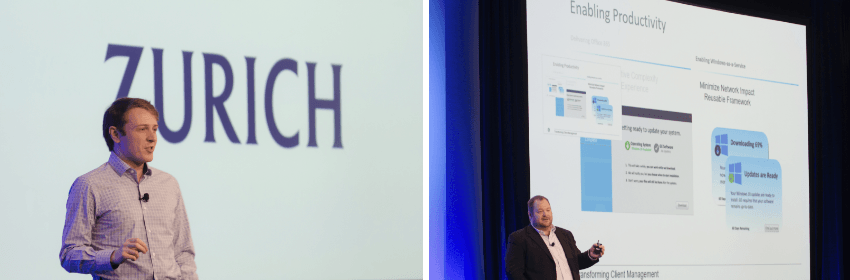
Muchos de nuestros clientes participaron en el escenario de CONVERGE en sesiones paralelas, charlas en el estudio y presentaciones destacadas de clientes. El martes, Eoghan McCarthy, de Zurich Insurance, compartió su experiencia con la implantación de Tanium: «La primera pregunta que se hace todo el mundo es: “¿Podemos hacer eso con Tanium?” «Y suelo decir que sí». De hecho, una de nuestras citas favoritas de toda la conferencia fue la de Eoghan: «Tanium solo tiene como límite su imaginación». Ryan Brumback, de GE Digital, también compartió sus experiencias y afirmó que «los marcos comunes de Tanium contribuyen a facilitar nuestra forma de trabajar en el día a día».
El reconocido periodista especializado en tecnología Joseph Menn , de Reuters, mantuvo con Orion una interesante conversación sobre el panorama general de las amenazas y la necesidad de «estar preparados» para el futuro.
Joe comenzó la charla solicitando a Orion que confirmara que los chinos eran los responsables del reciente ataque DDoS contra , y Dyn,. Aunque Orion se mostró reticente, sí que reconoció que sentía la responsabilidad de proporcionar a nuestro sector las herramientas necesarias para evitar que este tipo de ataques se repitan en el futuro. «Estamos persiguiendo un mercado de hace 10 años; persiguiendo el sector empresarial y no el IoT». «Tanium está tratando de salvar esa brecha». En el fondo, añadió, todo se reduce a una buena higiene cibernética.
Con esta última oleada de ataques, ha aumentado la concienciación, pero el llamamiento a la acción de Orion consiste en dejar de clasificar las cosas en dos categorías: «cosas muy antiguas que no funcionan» y «cosas muy nuevas» que las empresas no saben cómo gestionar a gran escala. «Tanium funciona bien porque partimos de cero pensando en el futuro», afirmó. El equipo de David y Orion sabía que BigFix no iba a adaptarse al nuevo mundo, por lo que «se deshicieron de lo superfluo y empezaron de cero».
Aunque el tipo de ataques ha cambiado con el tiempo, las causas fundamentales siguen siendo las mismas. «Llevo 18 años dedicándome a esto y llevamos todo este tiempo hablando de lo mismo». La gestión de parches resuelve el 99 % de los problemas. «Ya es hora de dejar de preocuparse por saber en qué edificio de Shanghái trabaja su atacante».
San Francisco Business Times se reunieron con Orion para una sesión de preguntas y respuestas tras el evento. «Nuestro postulado fundamental es que queremos ayudar en materia de ciberseguridad y también queremos ayudar en las operaciones. «No vemos una gran diferencia entre ambas», afirmó Orion.
Nuestro querido , el Sr. , de Robot , consultores técnicos; Andre McGregor, director de seguridad de Tanium , y Ryan Kazanciyan, arquitecto jefe de seguridad, entrevistaron al creador de la serie , Sam Esmail; al guionista y productor especializado en tecnología , Kor Adana ,; y al coproductor ejecutivo y guionista , Kyle Bradstreet, , en directo desde Los Ángeles, para ofrecer una visión conjunta entre bastidores de la galardonada serie de televisión.
Los cinco hablaron sobre cómo es el proceso creativo, cómo se les ocurren nuevas ideas y cuándo recurren a Andre y Ryan para aprovechar sus amplios conocimientos informáticos a la hora de tomar las mejores decisiones sobre las tramas y la logística de los ataques informáticos.
Sam reveló que la precisión técnica es fundamental para él: «Nunca he entendido por qué los cineastas sienten la necesidad de recurrir a escenas de piratería informática ridículas y cutres».
Dato curioso: el presidente Obama, Robert Downey Jr. y J. J. Abrams son todos grandes admiradores de la serie. El presidente incluso solicitó que la temporada se adelantara, y Sam, conocido por su gran apego al programa, aceptó de inmediato. Cuando llama la Casa Blanca…
En las sesiones de trabajo
Tras las ponencias del escenario principal del martes, los asistentes pudieron elegir entre 20 sesiones paralelas diferentes. A veces resultaba difícil decidir a qué sesión acudir, ya que contábamos con ponentes como , , PwC,y , o con nuestros gestores técnicos de cuentas (TAM), que ofrecían charlas fascinantes sobre las mejores prácticas para los IOC o sobre cómo dominar ese laberinto que es el registro de Windows.
Algunos ejemplos más: Andre McGregor y el director de Detección y Respuesta en Terminales, Jason Truppi, presentaron «De los hacktivistas a los Estados-nación y al ISIS», , en la que estos antiguos agentes del FBI convertidos en cazadores cibernéticos analizaron cómo la clasificación de amenazas se reajustó por completo entre el 2010 y el 2016, pasando de las estafas por correo electrónico nigerianas a la utilización del malware como arma. Ryan Kazanciyan habló sobre «La caza en la oscuridad», con ejemplos reales de análisis de anomalías y consejos sobre cómo recopilar datos de forma eficaz y reducir el ruido. Concluimos la jornada con una mesa redonda en la que participaron representantes de Palo Alto Networks, VMware y Tanium, quienes expusieron cómo las tres empresas colaboran bajo el lema «Better Together for Detection and Response» (Mejor juntos en la detección y la respuesta).
Hablando de alguien que lo ha visto todo: Aon El director de seguridad de la información (CSO), Anthony Belfiore, ha implantado Tanium en tres empresas.
Durante su entrevista en la sección «Clientes destacados», Anthony comentó que la primera vez que habló con Orion no estaba seguro de si le convencía Tanium. En cuanto Orion le mostró el nivel de visibilidad que podía obtener en su red, se dio cuenta de la realidad.
«Vaya, había tantas cosas que desconocía sobre mi entorno. «Dios no quiera que se produzca una filtración; no tendríamos ni idea de cómo reaccionar a tiempo».
Los miembros de los equipos de producto, diseño y seguridad de Tanium —Joe Lea, Ryan Kazanciyan, Doug Van Der Molen y Dave Damato— presentaron al público la trayectoria de Tanium de cara al futuro, dando a conocer nuevas funciones, actualizaciones y un nuevo módulo: Tanium Trends. «Trends» fue solo una de las muchas actualizaciones y lanzamientos presentados en el escenario; puede obtener más información sobre los anuncios de productos de CONVERGE en la entrada de Orion titulada « » ().
Orion invitó a , al Wall Street Journal, a , al periodista especializado en ciberseguridad , a Bob McMillan, el recién nombrado director de operaciones (COO) de VMware , a Sanjay Poonen y al presidente y director ejecutivo de Palo Alto Networks , a , a Mark McLaughliny a a acompañarle en una mesa redonda sobre la seguridad de ayer y los problemas del mañana.
Estos señores abordaron el tema tabú, que era bastante evidente: el ataque DDoS del viernes anterior contra Dyn, y dejaron claro que este es el lado oscuro del IoT —y que es probable que lo volvamos a ver—. «Cuando se crean niveles de abstracción, se aprende de algunas de las acciones que llevan a cabo los delincuentes y se puede reaccionar con mayor rapidez», afirmó Sanjay. Mark comparó la economía de los negocios cibernéticos con una «pelea a cuchillo en la era de la automatización». La conclusión de Orion: «Sepa dónde se encuentran sus datos». Sepa dónde se encuentran sus activos. «Asegúrese de destinar el presupuesto de seguridad a proteger los activos que desea proteger».
En las sesiones paralelas
Entre las sesiones más valoradas por los clientes del día 2 destacaron la charla con Dave Hull, de Tanium, sobre por qué todas las empresas deberían llevar a cabo ejercicios de «Red Teaming», y la intervención de un ingeniero de respuesta a incidentes de una agencia gubernamental, quien explicó cómo utilizó Tanium en un ejercicio para vencer al «Red Team» con tanta rapidez que su jefe llegó a gritarle: «¡Deje que lo intenten de nuevo!». Asimismo, el director sénior de ciberseguridad de una importante cadena minorista, , nos contó en cómo su equipo ha pasado de centrarse en la prevención a la detección de infracciones cometidas por «canallas».
Tanium Labs
Las treinta y tres sesiones de Tanium Labs —como «Seguimiento del movimiento lateral», «Gestión continua de parches» y «Búsqueda de mecanismos de persistencia»— registraron un gran número de inscripciones y contaron con una elevada asistencia. La petición de nuestros delegados: ¡más Labs! El año que viene, profundice aún más para los usuarios avanzados. Y nosotros respondemos: «De acuerdo».
Jack Madden, de , y de BrianMadden.com de TechTarget , escribió un artículo introductorio sobre Tanium en el que se hacía eco de su propia experiencia tras asistir a CONVERGE, calificando nuestra perspectiva de «refrescante» y de «lo contrario de las típicas tonterías de marketing de los proveedores de seguridad».
Lo aceptaremos. Y siga desarrollándolo a lo largo del próximo año.
Vea más contenido de Tanium CONVERGE aquí.
Acerca del autor: Scott Rubin es director de marketing de Tanium, donde se encarga de las áreas de marketing, comunicaciones, relaciones públicas y políticas públicas. Antes de incorporarse a Tanium, Scott fue socio de la empresa de capital riesgo Andreessen Horowitz, donde asesoraba a las empresas de su cartera en materia de estrategias de comunicación y de marca. Antes de incorporarse a Andreessen Horowitz, Scott fue director en Google, donde formó parte tanto del equipo de políticas públicas como del de comunicaciones, y, más recientemente, se encargó de la gestión de las comunicaciones corporativas a nivel mundial.

