ACTUALIZACIÓN: Esta entrada, publicada originalmente en November 18, 2020, se ha actualizado para reflejar la evolución del papel de la gestión de parches en la ciberseguridad actual. Incluye orientación más detallada sobre estrategias de aplicación de parches, información actualizada sobre riesgos y cumplimiento normativo, así como nuevos ejemplos prácticos de cómo Tanium permite una aplicación de parches escalable y autónoma en entornos complejos.
La gestión de parches, que antes se consideraba una tarea rutinaria, es ahora una línea de defensa de primera línea frente a amenazas que evolucionan rápidamente. Dado que cada día se descubren vulnerabilidades en los dispositivos finales, las organizaciones se ven sometidas a una presión constante para identificarlas, priorizarlas y subsanarlas antes de que los atacantes puedan aprovecharse de ellas.
La aplicación de parches puede parecer a menudo una pérdida de tiempo, sobre todo cuando se ve ralentizada por métodos obsoletos, como hojas de cálculo, portales de proveedores que requieren la extracción manual de datos y flujos de trabajo de coordinación fragmentados que no logran seguir el ritmo de las amenazas actuales.
Aunque estos enfoques quizá funcionaran cuando los entornos eran más reducidos y las amenazas menos sofisticadas, resultan insuficientes ante la velocidad y la complejidad actuales.
A medida que se acumulan los retrasos en la aplicación de parches y aumenta la deuda de seguridad, las organizaciones deben replantearse su enfoque respecto a la gestión de parches, no porque la aplicación de parches sea intrínsecamente difícil, sino porque los métodos tradicionales no se diseñaron para entornos dinámicos, superficies de ataque cada vez más amplias y un ritmo de amenazas cada vez más acelerado.
Por eso, las organizaciones están recurriendo a la automatización para dotar a sus equipos de la rapidez y la coherencia necesarias para reducir el riesgo a gran escala, mediante la optimización de las tareas repetitivas, la eliminación de los cuellos de botella manuales y la aceleración de los tiempos de respuesta.
En este blog, obtendrá una visión clara y actualizada de lo que realmente significa hoy en día la gestión de parches y por qué se ha convertido en un pilar fundamental de la ciberseguridad moderna. Analizaremos el objetivo fundamental de la aplicación de parches, las diferentes estrategias que utilizan las organizaciones y los retos cada vez mayores que plantea la gestión de vulnerabilidades en entornos empresariales.
Analizaremos los seis pasos esenciales de un flujo de trabajo moderno de gestión de parches, destacaremos los riesgos de los enfoques manuales y mostraremos cómo la automatización puede mejorar cada fase de la aplicación de parches, desde la identificación hasta la mejora continua.
Por último, exploraremos los beneficios tangibles de la automatización, entre los que se incluyen la rapidez, la escalabilidad y la eficiencia operativa, para que pueda desarrollar una estrategia de aplicación de parches que no solo sea eficaz, sino también resiliente y preparada para el futuro.
¿Por qué es importante la gestión de parches para la ciberseguridad?
La gestión de parches desempeña un papel fundamental en la ciberseguridad, ya que subsana de forma proactiva las brechas de seguridad conocidas y contribuye a objetivos más amplios, como la defensa en profundidad, el cumplimiento normativo y la resiliencia operativa. Se trata del proceso estructurado que regula la forma en que se identifican, prueban e implementan los parches —como las actualizaciones de software— en toda la infraestructura de una organización. Garantiza que los sistemas se mantengan seguros, estables y conformes con la normativa.
A medida que las amenazas cibernéticas se vuelven cada vez más sofisticadas y frecuentes, la gestión de parches contribuye a reducir la exposición y a reforzar las defensas mediante:
- Reducción de la superficie de ataque: Los sistemas sin parches son un blanco fácil para los atacantes, y el número de vulnerabilidades conocidas sigue aumentando año tras año. Sin una estrategia estructurada de aplicación de parches, incluso los equipos que cuentan con recursos suficientes pueden tener dificultades para mantenerse al día.
«Los grupos de ransomware están recurriendo cada vez más a vulnerabilidades antiguas, ya explotadas anteriormente, en lugar de invertir recursos en desarrollar exploits para las recién publicadas. Esto concuerda con una tendencia más general por la que los atacantes aprovechan los «blancos fáciles», es decir, aquellas organizaciones con medidas de seguridad más laxas o que quizá carecen de una gestión activa de las vulnerabilidades, con el fin de maximizar su eficacia.1»Informe GRIT 2025 sobre ransomware y amenazas cibernéticas
- Mejora de la postura de seguridad: La gestión de parches garantiza que los controles de seguridad sigan siendo eficaces en todos los terminales. Se trata de un componente clave de una estrategia de defensa en profundidad, sobre todo ahora que las organizaciones están adoptando entornos híbridos y multinube.
- Facilitar la reducción proactiva de riesgos: En lugar de reaccionar ante los incidentes, la gestión de parches permite a los equipos mitigar los riesgos de forma proactiva. Esto incluye priorizar los parches en función de su gravedad, su vulnerabilidad a los ataques y su impacto en la empresa.
Para comprender plenamente cómo la gestión de parches contribuye a la ciberseguridad y a la resiliencia operativa, resulta útil analizar el objetivo mismo de la aplicación de parches.
¿Cuál es el objetivo de la aplicación de parches?
La aplicación de parches es la acción táctica de actualizar el software y los dispositivos para solucionar problemas, mejorar el rendimiento y subsanar las brechas de seguridad. Representa el «qué» que subyace al «por qué» más amplio de la gestión de parches, y constituye una medida fundamental que permite disponer de sistemas seguros, estables y de alto rendimiento.
Si bien la gestión de parches se centra en el proceso y la estrategia, la aplicación de parches en sí misma se centra en la finalidad y el resultado de cada actualización, lo que incluye:
Solución de vulnerabilidades de seguridad
A menudo se publican parches para solucionar fallos de seguridad conocidos que podrían ser aprovechados por los atacantes, ya sea en sistemas operativos, herramientas de productividad o aplicaciones de terceros. Estos parches de seguridad de son fundamentales para reducir la vulnerabilidad en toda la pila de software, incluidas las aplicaciones de terceros que podrían no estar cubiertas por los mecanismos predeterminados de actualización del sistema operativo.
[Descubra cómo la automatización de la seguridad puede transformar su respuesta ante las amenazas]
Los informes de inteligencia sobre amenazas muestran sistemáticamente que los atacantes aprovechan las vulnerabilidades a los pocos días, o incluso a las pocas horas, de su divulgación.
Esta tendencia a la rápida conversión en armas es especialmente peligrosa en el caso de las vulnerabilidades de alto impacto que figuran en el catálogo de «Vulnerabilidades explotadas conocidas» de la CISA.
Garantizar la estabilidad y la fiabilidad
No todos los parches tienen que ver con la seguridad. Muchas de ellas corrigen errores que provocan que los dispositivos se cuelguen, funcionen de forma anómala o tengan un rendimiento inferior al esperado, problemas que pueden dar lugar a la corrupción de datos, a una disminución del rendimiento o incluso a fallos en todo el sistema. La aplicación periódica de parches contribuye a mantener la fiabilidad de los sistemas críticos, reduce la frustración de los usuarios y minimiza el riesgo de que se produzcan interrupciones en cadena.
Por ejemplo, un parche podría solucionar una fuga de memoria en una aplicación de productividad que provoca ralentizaciones tras un uso prolongado.
Tipos habituales de parches que conviene
conocer• Actualizaciones de seguridad: corrigen vulnerabilidades conocidas que podrían ser objeto de ataques•
Correcciones de errores: resuelven errores de software que provocan fallos, fallos técnicos o un comportamiento incorrecto•
Actualizaciones de características: introducen nuevas capacidades o mejoran las funcionalidades existentes para optimizar la experiencia del usuario
Estos parches se aplican en diferentes partes del entorno informático —desde terminales y aplicaciones hasta la gestión de parches de servidores —, donde los requisitos de disponibilidad, las dependencias y el alcance de los efectos introducen una complejidad operativa adicional.
Mejora del rendimiento y de las funciones
La aplicación de parches no consiste únicamente en arreglar lo que no funciona; también es un medio para mejorar. Muchas actualizaciones introducen nuevas capacidades, optimizan las funcionalidades existentes o agilizan los flujos de trabajo para adaptarse mejor a las necesidades cambiantes de la empresa. Esto resulta especialmente valioso en entornos remotos o híbridos, en los que la agilidad del software repercute directamente en la productividad.
Por ejemplo, un parche puede aportar mejoras en la interfaz de usuario o ampliar la funcionalidad, a menudo sin que sea necesaria una actualización completa de la versión. Esto permite a las organizaciones innovar de forma incremental y mantener una ventaja competitiva al introducir mejoras con mayor rapidez, reducir las interrupciones y responder más rápidamente a las necesidades de los usuarios y a las exigencias del mercado.
Mantener la compatibilidad
A medida que evolucionan los sistemas operativos, los navegadores y el hardware, los parches garantizan que las aplicaciones sigan funcionando correctamente en distintos entornos. Sin actualizaciones periódicas, incluso un software bien diseñado puede volverse inestable o incompatible, lo que puede provocar errores, fallos del sistema o una disminución del rendimiento.
Esto resulta especialmente importante en organizaciones con entornos tecnológicos variados o equipos distribuidos, en las que la coherencia entre plataformas es esencial para la colaboración y la disponibilidad del servicio.
Cumplimiento de los requisitos normativos
Numerosos marcos normativos exigen que los sistemas se mantengan actualizados, y la aplicación de parches resulta esencial para cumplir con dichas exigencias. Ayuda a las organizaciones a demostrar que han actuado con la debida diligencia, a mantenerse preparadas para las auditorías y a evitar costosas sanciones por incumplimiento.
En sectores como la sanidad, las finanzas y la administración pública, abordar con celeridad las vulnerabilidades conocidas no es solo una buena práctica, sino también una obligación legal. Los marcos normativos como la HIPAA, la norma PCI DSS y la norma ISO/IEC 27001 exigen la corrección oportuna de las vulnerabilidades conocidas.
Si bien la aplicación de parches resuelve las necesidades inmediatas relacionadas con el buen funcionamiento y la seguridad del software, la gestión de los parches en toda una empresa supone un reto mucho más amplio. Ahí es donde entra en juego el proceso de gestión de parches, no solo para aplicar los parches, sino para hacerlo de forma coherente, estratégica y a gran escala.
¿Cómo funciona el proceso de gestión de parches?
Si bien los pasos fundamentales para una gestión eficaz de los parches gozan de un amplio reconocimiento en todo el sector, su aplicación suele variar en función de la madurez, las herramientas y la envergadura de cada equipo.
El siguiente flujo de trabajo de seis pasos combina las mejores prácticas en materia de aplicación de parches, reconocidas en el sector , , con conocimientos prácticos para ayudar a los equipos a crear un proceso de aplicación de parches fiable y repetible , independientemente de en qué punto del proceso se encuentren.
Paso 1: Identificación
Esta etapa consiste en detectar vulnerabilidades en los sistemas operativos, las aplicaciones de software y los entornos de red. Por lo general, los equipos recurren a escáneres de vulnerabilidades ,, bases de datos CVE y , así como a soluciones integradas de gestión de activos , para garantizar una identificación y priorización precisas, determinando qué sistemas se ven afectados y qué parches disponibles son aplicables, basándose en los avisos de los proveedores y en las evaluaciones internas.
En entornos más consolidados, este proceso también puede incluir una visibilidad en tiempo real del estado de los terminales, los datos de gestión de la configuración y los resultados de las evaluaciones de vulnerabilidades, con el fin de orientar el establecimiento de prioridades en función del impacto en el negocio, la posibilidad de explotación y la importancia de los activos.
La identificación de las vulnerabilidades en relación con los servicios empresariales y sus responsables durante esta fase también contribuye a garantizar que las medidas correctoras se ajusten al riesgo operativo. Para facilitar la armonización, muchas organizaciones recurren a un marco de evaluación de riesgos más amplio, que tiene en cuenta la tolerancia al riesgo de la organización, la probabilidad de que se produzcan las amenazas y las prioridades empresariales.
Paso 2: Adquisición
Una vez identificadas las vulnerabilidades, los parches suelen obtenerse de los proveedores de software o de repositorios de confianza. Esto puede realizarse manualmente, descargando las actualizaciones de los portales de los proveedores, o a través de repositorios centralizados gestionados por los departamentos de TI.
Algunas organizaciones definen normas de inclusión o exclusión de parches en función de los roles del sistema, los requisitos de cumplimiento normativo o las funciones críticas para el negocio.
Esto suele incluir dar prioridad a los parches de terceros , a los parches de y a la aplicación de parches para programas de uso generalizado que quizá no estén cubiertos por los mecanismos predeterminados de actualización del sistema operativo.
En entornos más avanzados, la gestión de parches puede optimizarse mediante herramientas que supervisan los nuevos lanzamientos y verifican la autenticidad y la compatibilidad de los parches antes de su distribución.
Paso 3: Pruebas
Antes de implementar parches en entornos de producción, los equipos suelen probarlos en un entorno controlado (como un laboratorio o un entorno de pruebas) para comprobar su estabilidad. Las pruebas de parches ayudan a garantizar que las actualizaciones no provoquen regresiones, no afecten a las dependencias ni interrumpan los servicios críticos para el negocio.
Estas pruebas deben seguir un enfoque por fases o basado en anillos « », comenzando por los sistemas en fase de desarrollo o de bajo riesgo y ampliándose gradualmente a entornos más amplios. Los equipos también pueden definir criterios de reversión o comprobaciones de estado para supervisar la aparición de efectos secundarios no deseados durante las pruebas.
Paso 4: Implementación
Los parches se implementan en función de la urgencia, el riesgo y el impacto en el negocio. Esto puede implicar una instalación manual durante las ventanas de mantenimiento o implementaciones por fases para minimizar las interrupciones. Los procesos de control de cambios se utilizan a menudo para documentar y aprobar las implementaciones.
En algunos entornos, los usuarios finales reciben notificaciones previas o se les ofrecen opciones para aplazar las actualizaciones dentro de unos límites definidos. Estas comunicaciones contribuyen a reducir las interrupciones y a mejorar la transparencia durante los ciclos de aplicación de parches.
Aunque la implementación puede realizarse de forma totalmente manual, muchas organizaciones adoptan un enfoque híbrido que combina la supervisión humana con flujos de trabajo repetibles para garantizar la coherencia entre los distintos sistemas, incluidas las aplicaciones de terceros.
Paso 5: Verificación y cumplimiento
Tras la implementación, es fundamental comprobar que los parches se hayan aplicado correctamente y que los sistemas cumplan con los requisitos. Esto contribuye a la preparación para las auditorías y al cumplimiento de las obligaciones normativas.
Los sistemas de reanálisis ayudan a detectar los parches que faltan o las actualizaciones de software que no se han instalado correctamente. Además, el mantenimiento de registros detallados y de rastros de auditoría contribuye a la gestión del cumplimiento normativo y a la rendición de cuentas.
Paso 6: Mejora continua
Cada ciclo de parches brinda la oportunidad de perfeccionar el proceso. Los equipos pueden analizar los índices de éxito de las actualizaciones, identificar los cuellos de botella y ajustar las estrategias de pruebas o de implementación en consecuencia. Las lecciones aprendidas pueden incorporarse a la documentación y compartirse entre los distintos equipos.
Es fundamental que exista una estrecha colaboración entre los equipos de seguridad, TI, operaciones y cumplimiento normativo para mejorar los procesos de aplicación de parches y desarrollar una resiliencia a largo plazo.
Sin embargo, aunque la colaboración es fundamental, es la ejecución lo que determina el éxito. La gestión de parches solo puede cumplir lo que promete —reforzar la seguridad, facilitar el cumplimiento normativo y mejorar la estabilidad operativa— cuando se lleva a cabo de manera eficaz.
Analicemos el impacto real que tienen las vulnerabilidades sin parchear y por qué las estrategias modernas de gestión de parches deben ir más allá de los métodos manuales.
Comprender los límites, los retos y las posibles consecuencias de la aplicación manual de parches
Cuando los equipos recurren a herramientas y métodos de gestión de parches obsoletos o poco fiables, esto puede provocar retrasos y aumentar el riesgo de que se pasen por alto algunas actualizaciones. La aplicación manual de parches rara vez resulta sostenible a gran escala y, a menudo, aumenta la carga de trabajo del departamento de TI, agota los recursos, eleva el riesgo de error humano y ralentiza los tiempos de respuesta, lo que deja expuestas las vulnerabilidades críticas mucho más allá de los umbrales de seguridad.
En entornos informáticos complejos con miles de terminales que abarcan sistemas físicos, virtuales y de nube , la aplicación manual de parches suele dar lugar a:
- Cobertura irregular debido a inventarios incompletos o a la falta de visibilidad
- El retraso en la corrección , que deja sin resolver vulnerabilidades conocidas, lo que aumenta el riesgo de acceso no autorizado o de pérdida de datos
- Deficiencias en materia de auditoría y cumplimiento debidas a un seguimiento poco fiable
- Interrupciones operativas provocadas por la aplicación de parches sin disponer de información sobre el estado de preparación del sistema
- Tiempo de inactividad imprevisto debido a actualizaciones no probadas
Y los riesgos de seguridad que plantean las vulnerabilidades sin parchear no son teóricos, sino que están demostrados. El software y los sistemas sin parches son objetivos prioritarios para los ciberataques, las infecciones por malware y las filtraciones de datos. Los piratas informáticos suelen aprovechar las vulnerabilidades conocidas a los pocos días de que se den a conocer, por lo que resulta fundamental aplicar los parches a tiempo.
Entre las razones más comunes por las que las organizaciones retrasan la aplicación de parches se encuentra la complejidad que supone coordinar las actualizaciones entre distintos sistemas y equipos, lo que puede dejar al descubierto vulnerabilidades críticas.
Sin embargo, incluso cuando se dispone de parches, la falta de una actuación rápida puede acarrear consecuencias devastadoras. Uno de los ejemplos más conocidos de las consecuencias de retrasar la aplicación de parches es el ataque del ransomware WannaCry.
Ejemplo real: WannaCry
En 2017, el ataque del ransomware WannaCry infectó 200,000 ordenadores en 150 países, con unos daños totales que oscilaron entre cientos de millones y miles de millones de dólares. Aunque el ataque fue devastador, se podría haber evitado: dos meses antes del ataque, Microsoft publicó un parche (MS17-010) para corregir la vulnerabilidad en su sistema operativo Windows que, en última instancia, fue la que aprovechó WannaCry.
Reconocer las consecuencias que acarrean los sistemas sin parches y las limitaciones conocidas asociadas a la aplicación manual de parches constituye el primer paso para desarrollar una estrategia más resiliente. A medida que las organizaciones crecen y sus entornos se vuelven más complejos, deben pasar de los flujos de trabajo manuales a soluciones que ofrezcan visibilidad en tiempo real de los terminales y un control centralizado de las operaciones de aplicación de parches.
En el centro de esta evolución se encuentra la automatización, no solo como una comodidad, sino como un factor clave para garantizar la coherencia, la rapidez y la reducción de riesgos en la gestión moderna de parches.
Cómo incorporar la automatización para mejorar los procesos de aplicación de parches
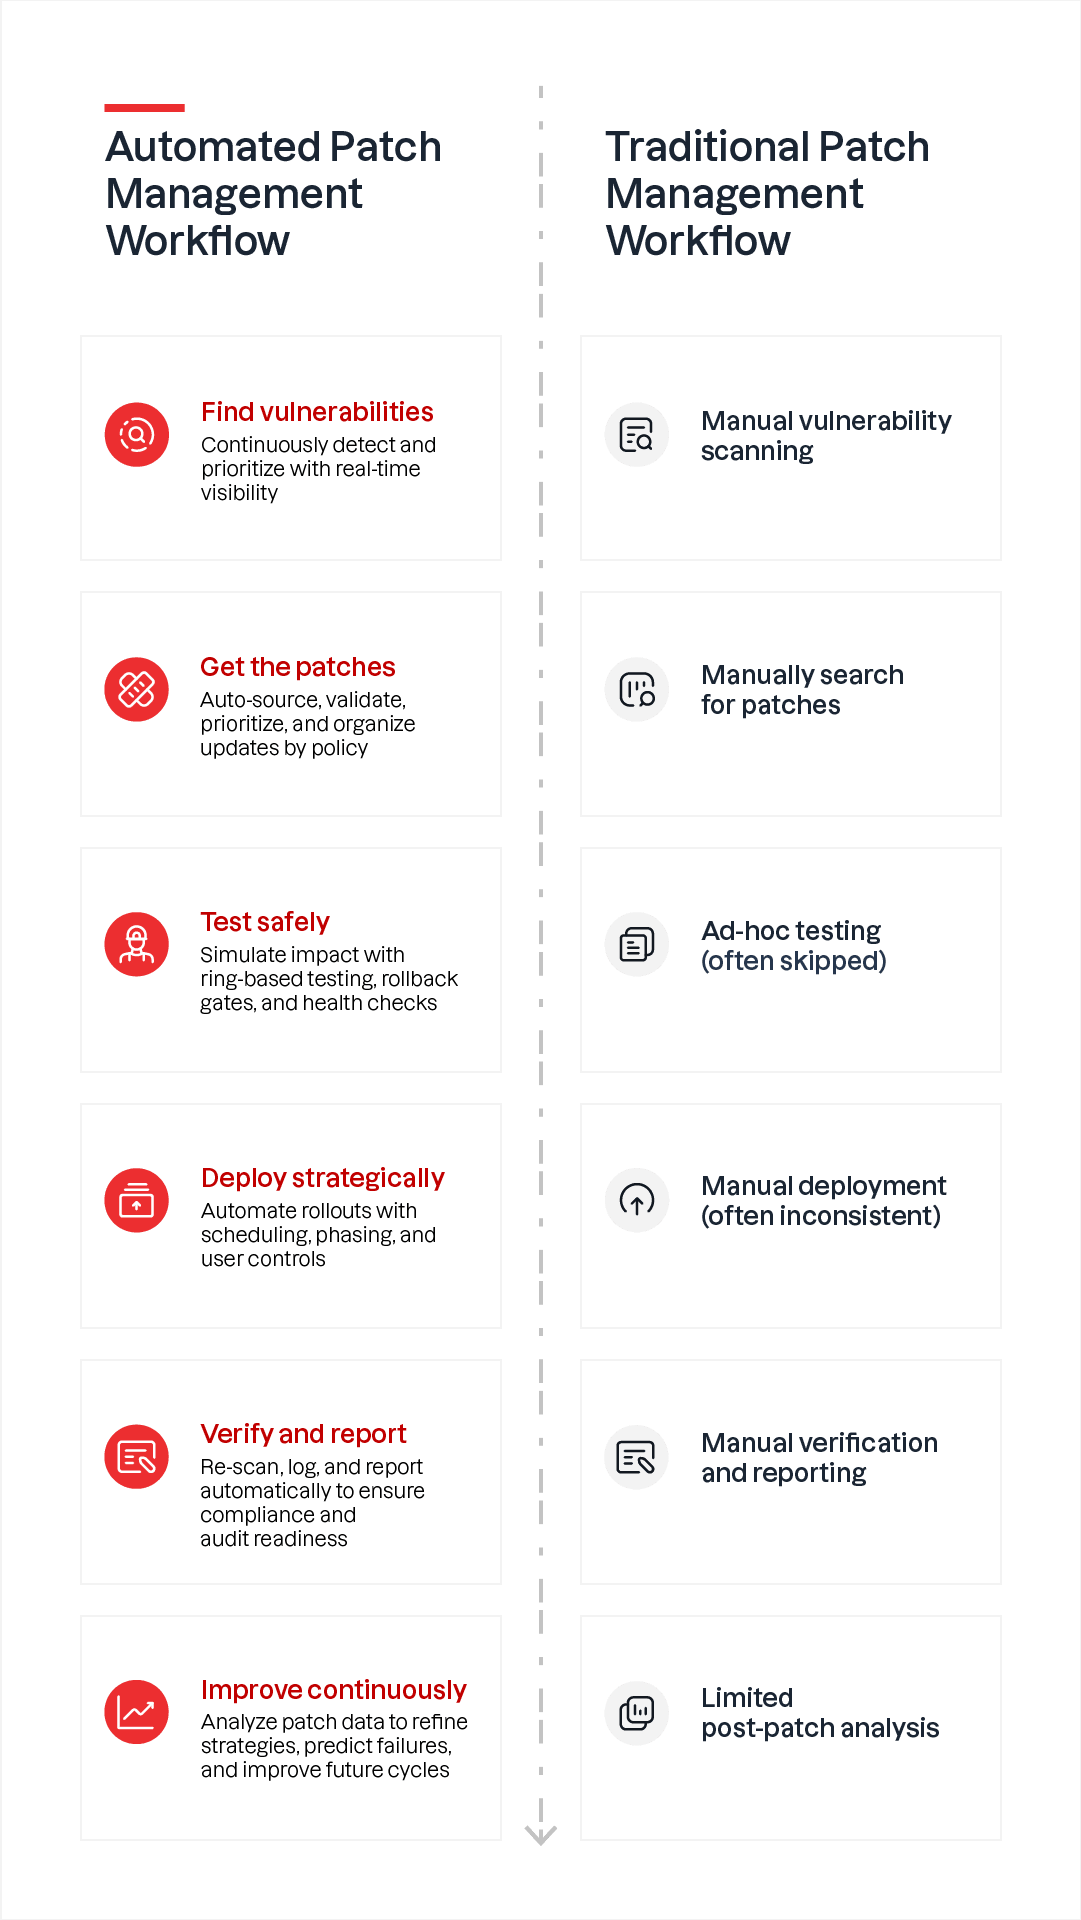
Si bien el flujo de trabajo básico de gestión de parches puede llevarse a cabo de forma manual, la automatización ayuda a los equipos a optimizar cada fase, mejorando la coherencia, minimizando los errores humanos y acelerando la respuesta ante las amenazas emergentes.
A continuación se explica cómo la automatización refuerza cada fase del flujo de trabajo:
- Identificación: Permite la detección continua de vulnerabilidades y una visibilidad de los activos en tiempo real, lo que ayuda a los equipos a responder con mayor rapidez y a establecer prioridades de forma más eficaz.
- Adquisición: Supervisa fuentes fiables en busca de nuevos parches, los valida y elabora listas de parches basadas en políticas predefinidas, lo que contribuye a reducir la carga de trabajo manual y los errores humanos.
- Pruebas: Admite pruebas por anillos, puertas de reversión y comprobaciones de estado, lo que permite a los equipos simular el impacto de los parches y detectar regresiones de forma temprana.
- Implementación: Gestiona las implementaciones programadas, las implementaciones por fases y las opciones de aplazamiento para los usuarios mediante flujos de trabajo que respetan el control de cambios y las ventanas de mantenimiento.
- Verificación y cumplimiento normativo: Automatiza los nuevos análisis, los paneles de control y los registros de auditoría para garantizar que los parches se apliquen correctamente y que se mantenga el cumplimiento normativo en todos los dispositivos finales. Una política de gestión de parches de bien definida garantiza la coherencia, la rendición de cuentas y el cumplimiento de los requisitos normativos.
- Mejora continua: Analiza los datos históricos de parches para optimizar los ciclos futuros, predecir fallos y perfeccionar las estrategias de implementación.
La buena noticia es que automatizar un proceso de aplicación de parches no requiere una revisión completa. Muchos equipos empiezan poco a poco, centrándose en las tareas repetitivas y manteniendo la supervisión humana en los aspectos que realmente importan. Incluso una automatización gradual puede generar beneficios extraordinarios.
En la siguiente sección, analizaremos los beneficios tangibles que las organizaciones pueden esperar a medida que amplían la automatización a lo largo de todo el ciclo de vida de la gestión de parches.
Ventajas de la gestión automatizada de parches
A medida que los entornos se vuelven cada vez más complejos, la automatización de la gestión de parches de ayuda a las organizaciones a pasar de una gestión reactiva de los parches a unas operaciones proactivas, escalables y resilientes. A continuación le explicamos cómo hacerlo:
- Respuesta más rápida ante las amenazas: La automatización elimina los cuellos de botella manuales, lo que permite una rápida implementación de parches y reduce los periodos de vulnerabilidad.
- Escalabilidad en distintos entornos: Tanto si se gestionan cientos como miles de terminales, la automatización garantiza una aplicación coherente de parches en sistemas físicos, virtuales y nativos de la nube.
- Mayor coherencia y eficiencia en el flujo de trabajo: Los procesos automatizados reducen los errores humanos, agilizan los ciclos de vida de los parches y mantienen la integridad del sistema.
- Enfoque proactivo en materia de ciberseguridad: La detección continua y la corrección más rápida ayudan a los equipos a adelantarse a las vulnerabilidades.
- Reducción de los gastos generales de infraestructura y operativos: La automatización minimiza la necesidad de servidores de parches, scripts personalizados y actualizaciones manuales, y resulta especialmente valiosa en entornos híbridos o que dan prioridad a la nube.
- Mayor cumplimiento normativo y mejor preparación para las auditorías: La aplicación automatizada de parches facilita el cumplimiento de las políticas y simplifica la presentación de informes reglamentarios.
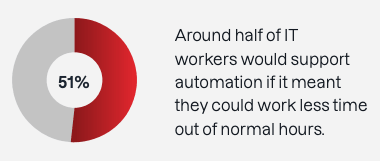
- Flujos de trabajo de TI más eficientes y conciliación entre vida laboral y personal: Al eliminar la necesidad de ventanas de aplicación de parches a altas horas de la noche y de soluciones de emergencia, la automatización de contribuye a reducir el agotamiento y favorece una mejor conciliación entre vida laboral y personal.
Desde la rapidez y la escala hasta una mayor seguridad y unas operaciones más fluidas, la automatización convierte los sistemas modernos de aplicación de parches en una ventaja estratégica. Pero, ¿cómo se compara realmente con los métodos manuales? Analicémoslo por partes.
Diferencias clave entre la gestión manual y la gestión automatizada de parches
La aplicación manual de parches tiene su lugar, pero la automatización supone un cambio radical. A continuación se muestra una comparación entre ambos:
| Gestión manual de parches | Gestión automatizada de parches | |
|---|---|---|
| Es hora de aplicar el parche | Es más lento y, a menudo, va por detrás de los plazos de las amenazas | Más rápido, lo que se adapta a la reducción de los plazos de explotación de vulnerabilidades |
| Uso de los recursos | Elevado, supone una carga para los equipos de TI | Low libera al departamento de TI para que se dedique a tareas estratégicas |
| Índice de error | Más elevado, propenso a errores humanos | Más bajos, uniformes y repetibles |
| Escalabilidad | Limitado en entornos de gran tamaño | Se adapta fácilmente a todos los dispositivos finales |
| Visibilidad y cobertura | A menudo incompleto | Cobertura casi total en cuestión de horas |
| Repercusiones en la red | Puede provocar sobrecargas o cortes de suministro | Optimizado para causar las mínimas molestias |
| Coste | Aumento debido a retrasos e incumplimientos | Menor gracias a la eficiencia y a la prevención |
| Situación de seguridad | Es reactivo, lo que a menudo provoca retrasos en los parches | Proactivo, reduce la exposición |
| Cumplimiento normativo | Que requiere mucho tiempo | Optimizado y auditable |
| Apoyo a la innovación | Ralentiza la agilidad de las tecnologías de la información | Permite acelerar la innovación |
Aviso legal: Esta tabla tiene únicamente fines ilustrativos y refleja las diferencias operativas habituales observadas en distintos entornos empresariales. No se trata de datos validados estadísticamente, y los resultados reales pueden variar en función del contexto de la organización.
Este contraste pone de manifiesto cómo la automatización no solo agiliza la aplicación de parches, sino que además la convierte en un factor estratégico para los equipos de TI y de seguridad. Teniendo en cuenta estas diferencias, el siguiente paso consiste en identificar una solución de aplicación de parches que se adapte a las necesidades y al grado de madurez de su organización.
Cómo elegir la solución adecuada para la gestión de parches
La elección de una solución de gestión de parches es una decisión estratégica que influye directamente en el nivel de seguridad de una organización, en su eficiencia operativa y en su capacidad para responder a las amenazas emergentes. Dado el ritmo al que se descubren y se aprovechan las vulnerabilidades, la aplicación de parches debe considerarse una función de seguridad fundamental que exige rapidez, visibilidad y una ejecución estratégica.
Un software moderno de gestión de parches debe adaptarse a su infraestructura de TI, siendo compatible con diversos sistemas operativos y modelos de implementación, independientemente de si sus sistemas están basados en la nube, son híbridos o se encuentran en sus propias instalaciones. Asimismo, debe ofrecer visibilidad en tiempo real de los activos, automatizar los flujos de trabajo de corrección y garantizar un cumplimiento normativo coherente en los distintos sistemas y terminales. Sin estas capacidades, las organizaciones corren el riesgo de quedarse rezagadas en lo que respecta a las actualizaciones críticas, lo que aumenta su vulnerabilidad ante los ciberataques y el incumplimiento de la normativa.
A la hora de evaluar las opciones, busque plataformas que:
- Proporcione una visibilidad completa del estado de los parches en todos los sistemas operativos, aplicaciones y software de terceros
- Facilite una implementación rápida y fiable con una interrupción mínima para los usuarios
- Incluya herramientas de validación y generación de informes para confirmar que la aplicación de los parches se ha realizado correctamente e identificar las deficiencias
- Integrarse con las herramientas existentes de gestión de servicios de TI y de operaciones de seguridad
- Amplíese fácilmente para dar soporte a entornos distribuidos e híbridos
- Habilite flujos de trabajo personalizables y políticas de cumplimiento adaptadas a las necesidades de la empresa
- Proporcionar paneles de control de cumplimiento normativo en tiempo real para la preparación de auditorías y la presentación de informes a la dirección
La automatización desempeña un papel fundamental en las soluciones modernas de aplicación de parches. Al reducir al mínimo el trabajo manual y permitir tiempos de respuesta más rápidos, una herramienta automatizada de gestión de parches ayuda a los equipos a adelantarse a las amenazas, al tiempo que libera recursos para iniciativas estratégicas.
Cuando se integra en una estrategia holística de gestión autónoma de terminales (AEM), la aplicación de parches pasa a formar parte de un sistema unificado que reduce la proliferación de herramientas, mejora la visibilidad y el control, y aporta claridad operativa en entornos complejos.
La mejor solución de aplicación de parches también debe ajustarse al perfil de riesgo de su equipo, adaptarse a su entorno y ayudarle a mantener la seguridad sin ralentizar su trabajo. No se trata solo de mantenerse al día, sino de mantenerse seguro, resiliente y preparado.
El enfoque de Tanium para la gestión automatizada de parches a gran escala
Si bien muchas herramientas ofrecen automatización, Tanium permite una verdadera autonomía al ejecutar flujos de trabajo de aplicación de parches sin necesidad de iniciarlos manualmente, guiándose por la información en tiempo real sobre los terminales y los controles basados en políticas.
Esta funcionalidad constituye una de las piedras angulares de Tanium AEM de , donde la aplicación coordinada de parches reduce el riesgo, agiliza la respuesta y simplifica las operaciones de TI.
Esta transformación se basa en la solución «Zero Touch Automation» de , que agrupa tareas complejas de aplicación de parches en flujos de trabajo totalmente autónomos, lo que elimina la ejecución manual línea por línea y permite un cumplimiento normativo continuo.
Tanium ofrece varios métodos flexibles de aplicación de parches que se adaptan a las distintas necesidades de las organizaciones, entre los que se incluyen:
- Zero Touch: Implementa automáticamente los parches más recientes con una intervención humana mínima, lo que permite un proceso de aplicación de parches continuo y autónomo. Este método resulta especialmente útil para las grandes empresas que gestionan miles de terminales en entornos diversos.
- Lite Touch: Permite a las organizaciones fijar una fecha concreta de control de cambios para la aplicación de parches, lo que garantiza la coherencia de las dependencias y unas implementaciones controladas. Este enfoque permite realizar implementaciones por fases y se adapta a los ritmos de la empresa.
- Automatización: Ofrece ventajas avanzadas de coordinación, tales como actividades previas y posteriores a la conexión, fases de implementación programadas y controles de fiabilidad para garantizar el éxito de la puesta en marcha y minimizar las interrupciones. Estas funcionalidades suelen integrarse con plataformas de ITSM como ServiceNow para lograr una automatización integral de los flujos de trabajo.
De la automatización a la autonomía
La automatización «Zero Touch» de Tanium supone un cambio de paradigma, ya que va más allá de la automatización básica para alcanzar un estado de infraestructura autónoma y con capacidad de autorreparación.
En esta fase avanzada:
- Se reduce al mínimo la intervención humana
- El sistema mantiene de forma proactiva su nivel de seguridad
- Los parches se identifican, se descargan y se aplican sin intervención humana
- El proceso sigue activo y es capaz de responder a las amenazas emergentes, incluidas las vulnerabilidades de día cero.
🎥 Descubra cómo la automatización «Zero Touch» de Tanium agiliza la aplicación de parches, desde la implementación hasta la validación, en todo su entorno. Tanto si se utiliza de forma independiente como si se integra con plataformas como ServiceNow, Tanium ayuda a los equipos a aplicar parches con mayor rapidez, reducir los riesgos y eliminar el trabajo manual.
Descubra más vídeos tutoriales sobre la aplicación de parches en Tanium:
- Tanium Tech Talks Patch FAQ series: Patching Windows Server 2012 ESUs, patch compliance reporting, automatic browser updates, Microsoft Office updates, patching new endpoints, and relative maintenance windows
- Aplicación de parches en Linux
- Actualización de macOS y Ubuntu
- Aplicación de parches con ServiceNow
- Aplicación de parches en un clúster SQL
- Caso de éxito de un cliente de Tanium Patch
Este nivel de autonomía reduce drásticamente la carga operativa y los errores humanos, lo que permite a los equipos de TI centrarse en la supervisión estratégica en lugar de en las operaciones rutinarias. Además, permite disponer de visibilidad y control en tiempo real, lo que garantiza el cumplimiento normativo y la resiliencia en todo el entorno informático.
Resultados en la práctica: Destacamos los casos de éxito en la aplicación de parches de los clientes de Tanium
ABB ganó 180,000 horas productivas gracias a la aplicación automatizada de parches de Tanium, lo que redujo las llamadas al servicio de asistencia técnica y garantizó el buen funcionamiento de las operaciones.
📖 Lea el caso práctico del cliente:
🎥 Vea el vídeo del cliente:
«. Nuestro proceso antes de Tanium consistía en reunirnos con los usuarios y aplicar los parches manualmente.»Sam Cook, responsable de Excelencia para Usuarios Finales y Fábricas de ABB
Tanium proporcionó al Ayuntamiento de Phoenix un ciclo de aplicación de parches repetible, fiable y rápido, lo que permitió reducir dicho ciclo en un impresionante 75 %.
📖 Lea el caso práctico del cliente:
🎥 Vea el vídeo del cliente:
«. Con Tanium, la aplicación de parches en los terminales se ha convertido en un proceso sólido, rápido y eficaz.»Shannon Lawson, responsable de seguridad de la información (CISO) de la ciudad de Phoenix
Gracias a la automatización con Tanium, el equipo operativo de Honeywell tiene ahora menos trabajo manual que realizar. Los gestores de parches de Honeywell pueden ajustar manualmente los calendarios de aplicación de parches cuando sea necesario y, al hacerlo, también obtienen una visibilidad completa de todos los registros de parches.
📖 Lea el caso práctico del cliente:
🎥 Vea el vídeo del cliente:
«. Ahora, gracias a Tanium, hemos superado el umbral del 90 % de cumplimiento en la aplicación de parches durante tres meses consecutivos». Eso es significativo.»Manish Chopra, director de TI de Honeywell
Regis Aged Care utilizó Tanium para transformar su índice de cumplimiento en la aplicación de parches en las estaciones de trabajo, pasando del 1 % a un 98 % que inspira confianza, todo ello en dos meses.
📖 Lea el caso práctico del cliente:
🎥 Vea el vídeo del cliente:
La gestión de parches ya no es solo una tarea de mantenimiento; se trata de un imperativo estratégico fundamental para reducir el riesgo, garantizar el cumplimiento normativo y facilitar la agilidad operativa. Con las herramientas adecuadas y una estrategia de automatización de parches, las organizaciones pueden mejorar su resiliencia, optimizar sus operaciones y permitir que los equipos se centren en lo que más importa.
10 formas en las que Tanium mejora la gestión de parches*
- Detecte y corrija los parches que las herramientas tradicionales pasan por alto
- Aplique las actualizaciones más rápido, responda antes
- Consiga una visibilidad y una cobertura de parches de hasta el 99 % o más
- Actualice en cualquier lugar: de forma remota, en dispositivos móviles y en sus propias instalaciones
- Analizar los activos y evaluar el estado de los parches en tiempo real
- Ampliar la aplicación de parches sin sobrecargar la infraestructura
- Unificar los flujos de trabajo de parches en una única plataforma
- Automatice todo el ciclo de vida de los parches, desde la detección hasta la implementación
- Eliminar la necesidad de servidores de distribución de parches
- Apueste por la autonomía con Tanium AEM y Zero Touch Automation
*Las capacidades y los resultados descritos se basan en la documentación de los productos de Tanium, en casos prácticos de clientes validados y en el uso real. Los resultados reales pueden variar en función del entorno de implementación, la configuración y el grado de madurez de la organización. Todos los indicadores de rendimiento reflejan los resultados comunicados por los clientes de Tanium y no están garantizados.
Preguntas frecuentes sobre la gestión de parches
Aclaremos algunas dudas habituales sobre la gestión de parches.
¿En qué se diferencia la gestión de parches de la gestión de vulnerabilidades?
La gestión de vulnerabilidades identifica el «qué»: todas las posibles debilidades de los activos informáticos, incluidas las fallas de software, las configuraciones erróneas y la falta de controles. La gestión de parches ofrece las instrucciones necesarias para subsanar una parte significativa de esas vulnerabilidades, en particular aquellas para las que existen actualizaciones publicadas por los proveedores o correcciones validadas.
Un programa eficaz de gestión de vulnerabilidades depende de una sólida capacidad de gestión de parches que permita subsanar las deficiencias detectadas de forma rápida y fiable. Sin embargo, los enfoques tradicionales suelen basarse en análisis periódicos y datos aislados, lo que impide a las organizaciones tener visibilidad sobre los riesgos en tiempo real y ralentiza su capacidad de respuesta.
La gestión de parches actúa como el brazo ejecutivo de la gestión de vulnerabilidades para proporcionar soluciones validadas para las vulnerabilidades de software conocidas y los riesgos relacionados a nivel del sistema. Para reducir el riesgo de forma eficaz, ambos deben funcionar como un flujo de trabajo unificado en el que la detección, la priorización y la corrección estén estrechamente integradas.
Para aclarar cómo se complementan estas dos disciplinas y en qué aspectos difieren sus responsabilidades, a continuación se presenta una comparación paralela de sus funciones principales y áreas de actuación:
| Aspecto | Gestión de vulnerabilidades | Gestión de parches |
|---|---|---|
| Definición | Un proceso continuo para identificar, evaluar, priorizar y realizar un seguimiento de todo tipo de vulnerabilidades de seguridad en los activos de TI | Un proceso operativo para subsanar vulnerabilidades conocidas mediante actualizaciones, cambios de configuración y correcciones a nivel del sistema |
| Ámbito de aplicación | Abarca todas las vulnerabilidades: fallos de software, configuraciones erróneas, protocolos obsoletos y controles de acceso deficientes | Se centra en las vulnerabilidades que pueden subsanarse: principalmente aquellas para las que existen parches publicados por los proveedores, cambios de configuración o medidas de mitigación validadas |
| Objetivo principal | Reduzca la exposición global al riesgo mediante la identificación y la gestión de todos los posibles vectores de ataque | Evite la explotación y mantenga la integridad del sistema mediante la aplicación de correcciones oportunas y validadas |
| Actividades principales | Detección de activos, análisis de vulnerabilidades, evaluación de riesgos, establecimiento de prioridades y elaboración de informes | Identificación de parches, pruebas, implementación, actualizaciones de configuración, planificación de la reversión y validación del cumplimiento normativo |
| Relación | Explica el «qué» y el «por qué» de las medidas correctivas; se basa en la gestión de parches y otros controles para aplicar las soluciones | Se encarga de la parte práctica de la corrección; aplica actualizaciones basadas en la información sobre vulnerabilidades y la disponibilidad operativa |
| Función operativa | Por lo general, están dirigidos por equipos de seguridad centrados en la reducción de riesgos y la mitigación de amenazas | A menudo están a cargo de los equipos de operaciones de TI, con una colaboración cada vez mayor por parte del departamento de seguridad en lo que respecta a la priorización y la validación |
| Función estratégica | Impulsa la reducción estratégica de riesgos mediante la identificación y priorización de los puntos débiles en todo el entorno, lo que permite tomar decisiones fundamentadas y aplicar medidas correctoras específicas. | Aplica soluciones oportunas y validadas para subsanar las deficiencias conocidas, garantizando así la resiliencia operativa y reduciendo los periodos de vulnerabilidad. |
¿Qué relación existe entre una gestión eficaz de los dispositivos finales y la aplicación de parches?
La gestión de terminales proporciona la infraestructura y la visibilidad necesarias para que la aplicación de parches se lleve a cabo con éxito. Si no se sabe qué dispositivos existen y cómo están configurados, la aplicación de parches carece de precisión y fiabilidad.
La gestión de parches es una función especializada dentro de la gestión de terminales que se centra en identificar, probar e implementar actualizaciones para corregir vulnerabilidades, mejorar la estabilidad y garantizar el cumplimiento normativo.
En entornos grandes y distribuidos, los terminales cambian constantemente a medida que se conectan nuevos dispositivos, las configuraciones se desvían y las versiones de software varían. Sin una visibilidad en tiempo real de todos los terminales, las organizaciones se ven obligadas a basarse en inventarios obsoletos o análisis incompletos. Esta falta de visibilidad hace que resulte prácticamente imposible identificar con certeza qué sistemas son vulnerables, priorizar la aplicación de parches en función del riesgo o verificar que las actualizaciones se hayan aplicado correctamente.
Una verdadera visión global de los dispositivos finales implica conocer no solo qué hay ahí fuera, sino también en qué estado se encuentran, de forma instantánea y continua. Ese nivel de precisión convierte la aplicación de parches de una tarea reactiva en un proceso proactivo y basado en el análisis de riesgos.
¿Cuál es la mejor estrategia para implementar la aplicación automática de parches?
La mejor estrategia para implementar la aplicación automatizada de parches no consiste únicamente en sustituir los pasos manuales por scripts, sino en replantearse todo el flujo de trabajo de aplicación de parches para que se base en el análisis de riesgos, se rija por políticas y sea resistente desde el punto de vista operativo.
Una estrategia de aplicación de parches moderna y preparada para la automatización debe basarse en tres pilares fundamentales:
- La visibilidad es lo primero: Sepa qué es lo que está corrigiendo
La automatización solo es tan eficaz como los datos sobre los que actúa. Comience por garantizar una visibilidad en tiempo real de todo su parque de terminales, incluyendo los sistemas operativos, las aplicaciones de software y las configuraciones. Esto incluye:
• Identificación continua de vulnerabilidades y disponibilidad de parches • Pruebas automatizadas mediante implementaciones por anillos o por fases • Implementación coordinada con controles de reversión y comprobaciones de estado • Validación posterior a la implementación con informes de cumplimiento y registros de auditoría • Ciclos de retroalimentación para perfeccionar los ciclos futuros en función de las tasas de éxito y las excepciones
Sin esta base, la automatización corre el riesgo de reforzar las lagunas de visibilidad en lugar de eliminarlas. - Flujos de trabajo basados en políticas: Defina objetivos, no solo tareas
En lugar de codificar de forma rígida los pasos de aplicación de parches, defina flujos de trabajo basados en políticas que reflejen la tolerancia al riesgo de su organización, los requisitos de cumplimiento normativo de TI y los ritmos operativos, tales como:
• Reglas de inclusión/exclusión de parches basadas en la criticidad de los activos, el alcance del cumplimiento normativo o la función operativa • Alineación de las ventanas de mantenimiento y el control de cambios • Priorización basada en el riesgo utilizando la explotabilidad, el CVSS y el impacto en el negocio
Este enfoque garantiza que la automatización se adapte a su entorno (y no al revés). - Automatización de bucle cerrado: Desde la detección hasta la validación
La verdadera automatización no se limita a la implementación. Una solución eficaz de gestión automatizada de parches debe abarcar todo el ciclo de vida de los parches, incluyendo:
• Identificación continua de vulnerabilidades y de la disponibilidad de parches • Pruebas automatizadas mediante implementaciones por anillos o por fases • Implementación coordinada con controles de reversión y comprobaciones de estado • Validación posterior a la implementación con informes de cumplimiento y registros de auditoría • Ciclos de retroalimentación para perfeccionar los ciclos futuros en función de las tasas de éxito y las excepciones
Este modelo de ciclo cerrado transforma la aplicación de parches de una tarea reactiva en un proceso proactivo y de mejora continua
Una estrategia de aplicación automática de parches bien implementada no solo reduce el esfuerzo manual, sino que además:
• Reduce los
periodos de vulnerabilidad • Mejora el cumplimiento normativo •
Permite a los equipos dedicarse a tareas de mayor valor •
Favorece unas operaciones más sólidas y sostenibles
La automatización no se limita a la rapidez: se trata de garantizar la precisión, la resiliencia y la confianza en cada decisión relacionada con la aplicación de parches.
A medida que la aplicación de parches se vuelve más compleja y crucial, las organizaciones necesitan algo más que automatización. Necesitan inteligencia, flexibilidad y control. Tanium ofrece estas tres cosas. Gracias a la automatización «Zero Touch», la flexibilidad de «Lite Touch» y la integración entre los flujos de trabajo de TI y seguridad, Tanium ayuda a los equipos a reforzar la seguridad, acelerar la respuesta y gestionar la aplicación de parches a gran escala.
Descubra cómo Tanium puede ayudarle a modernizar su estrategia de aplicación de parches, reducir los riesgos y simplificar las operaciones:. Programe hoy mismo una demostración en directo personalizada:.