Nos informamos sobre los últimos productos de Tanium y escuchamos opiniones que invitan a la reflexión sobre temas que abarcan desde la inteligencia artificial hasta la computación cuántica. A lo largo del día, observamos cómo surgían tres temas principales.
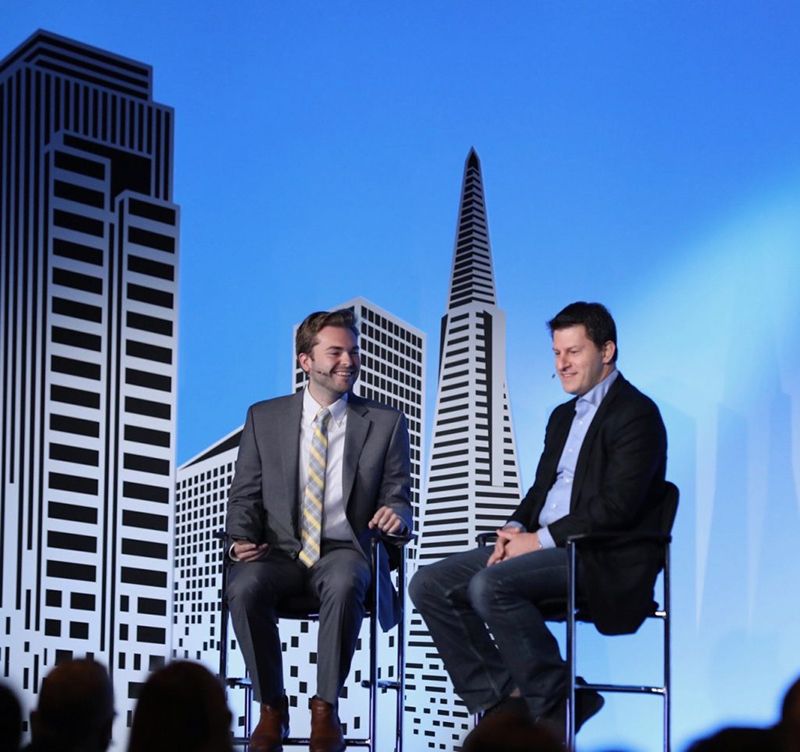
(El director general de Tanium, Orion Hindawi (a la derecha), junto a Robert Hackett, de Fortune, en el CONVERGE17.)
La conferencia «CONVERGE17 » tuvo ayer un comienzo magnífico, con la participación de 600 clientes y socios de Tanium que se reunieron con nosotros en el histórico Palace Hotel de San Francisco para disfrutar de una jornada de sesiones generales, talleres de profundización y prácticas.
Los ponentes de nuestras sesiones generales abordaron una amplia variedad de temas: desde las últimas novedades sobre los productos de Tanium hasta reflexiones que invitan a la reflexión sobre temas que abarcan desde la inteligencia artificial hasta la computación cuántica. A lo largo de sus presentaciones, y en nuestras conversaciones de hoy con los asistentes, hemos observado que han surgido tres temas principales:
- Es hora de afrontar las duras realidades sobre la ciberseguridad;
- Es hora de encontrar nuevas formas de comunicarse con los consejos de administración y los directivos de alto nivel sobre la amenaza existencial que suponen los atacantes para nuestro modo de vida; y
- Es hora de prepararse para un futuro repleto de dispositivos del Internet de las cosas, vehículos autónomos y un sinfín de otras tecnologías que transformarán nuestra forma de vivir y de trabajar.
Esto es lo que hemos aprendido.
Afrontar las duras realidades de la ciberseguridad
El director ejecutivo de Tanium, Orion Hindawi, ofreció una buena dosis de realidad en su charla informal con Robert Hackett, de Fortune, desmontando el mito de que la tecnología por sí sola puede resolver los retos de ciberseguridad a los que se enfrenta el mundo. «La idea de que le vamos a proporcionar una caja negra que lo solucionará todo “por arte de magia” y que nunca sufrirá ninguna brecha de seguridad no es cierta», afirmó. «Cualquiera que le diga eso le está mintiendo».
De hecho, en ocasiones esas herramientas pueden volverse en su contra, tal y como señaló Nicole Perlroth, periodista especializada en ciberseguridad del *New York Times*, en su presentación «Así es como me dicen que se acaba el mundo». Se refirió a su artículo reciente publicado en , , sobre cómo se utilizó software de ciberseguridad para espiar a personas que trabajaban en el Gobierno de los Estados Unidos. «La conclusión principal es que el software de seguridad es una herramienta de espionaje realmente eficaz», afirmó. «Seríamos unos idiotas si no lo utilizáramos, pero, por otro lado, permite un acceso realmente profundo a sus sistemas, y si alguien quisiera utilizarlo para realizar búsquedas de firmas de forma encubierta, podría hacerlo».
Entonces, ¿qué debe hacer una organización? Según Hindawi, , aplicar buenas prácticas de seguridad es un buen punto de partida. «Tenemos que aplicar los parches necesarios a nuestros ordenadores, averiguar dónde se encuentran nuestros datos y empezar a protegerlos», afirmó. «¿Cree usted que se va a resolver? «No. Pero podemos hacer que a los atacantes les resulte más difícil lograrlo».
También es fundamental comprender las dinámicas empresariales que impiden a las organizaciones llevar a cabo tareas básicas de higiene cibernética, como la aplicación de parches. «Una de las principales razones por las que no se aplican los parches es que la línea de negocio no quiere que se produzca una interrupción del servicio», afirmó Hindawi. Nadie en el departamento de TI quiere ser el responsable de que una aplicación fundamental para el negocio quede fuera de servicio durante una semana debido a un parche que ha salido mal. Sin embargo, «si le permito aplicar un parche en tres minutos y eliminarlo en otros tres [en caso de que surja algún problema], el riesgo al que se expone es menor». «Si proporcionamos mejores herramientas a nuestros clientes, se puede reducir la probabilidad de que se produzca una interrupción del servicio de una semana de duración».
Cuando Hackett le preguntó si veía el panorama de la ciberseguridad más bien como un vaso medio vacío o como un vaso medio lleno, Hindawi respondió: «Es solo un vaso, señor». Añadió: «La situación actual es que se producen filtraciones de datos constantemente y eso es doloroso; debemos centrarnos en evitar que eso ocurra».
Cómo abordar el tema de la ciberseguridad con su consejo de administración
Jason Kilar, director ejecutivo fundador de Hulu, se basó en sus propias experiencias para reflexionar sobre el error más común que ha observado en los altos directivos y en los miembros de los consejos de administración a la hora de abordar la ciberseguridad. «Creen que no es digno de su cargo», afirmó durante nuestra charla informal. «Hoy en día hay muchos directivos de alto nivel que dan por sentado que alguien de su organización es el responsable y ahí se queda todo».
Kilar sugirió que menos del 3 % de los miembros de los consejos de administración de todo el mundo tienen algún tipo de conocimiento sobre el tema de la ciberseguridad, y mucho menos son expertos en la materia. «Las personas que ocupan esos cargos tienen miedo porque no saben nada al respecto; son más ignorantes de lo que deberían y no quieren dejarlo entrever», afirmó. «Nuestra labor consiste en explicar a los miembros de nuestro consejo de administración por qué esto es importante para nuestra empresa y qué medidas estamos tomando al respecto».
Según Kilar, aunque usted no tenga acceso directo al consejo de administración ni a los altos directivos de su organización, existen formas de hacer que su mensaje sea escuchado. Una forma de hacerlo es adoptar la práctica de Amazon de redactar textos narrativos de entre cinco y seis páginas. «Quizá no se encuentre en una sala de juntas, pero si redacta un texto que se incluya en el dossier que se distribuye antes de una reunión de la junta directiva», esto puede tener un impacto significativo. ¿No sabe qué escribir? Kilar afirmó: «Informe a su consejo de administración y a los altos directivos sobre cuál es su función, los riesgos a los que se enfrenta la empresa y qué medidas está tomando al respecto». «Mi mejor consejo es que redacte las cinco mejores páginas narrativas que haya escrito en toda su vida sobre por qué esto es importante, qué está haciendo al respecto y cómo pueden ayudarle los demás».
Kilar también sugirió involucrar a los clientes a la hora de transmitir la importancia de la ciberseguridad a su equipo directivo. «Hagan una encuesta entre ellos. «Incorpórelos como una especie de mesa redonda para los directivos», afirmó. «Si eso no funciona, vaya a trabajar a otra empresa». «Si a la dirección no le importa lo que importa a los clientes, no trabaje allí».
Aunque los retos que plantea la formación de los altos directivos y los miembros del consejo de administración puedan parecer abrumadores, conviene tener en cuenta que los CISO y otros responsables de ciberseguridad tienen ahora más influencia en la organización que hace tan solo unos años. «El CISO nunca ha tenido tanta influencia a nivel del consejo de administración», afirmó Perlroth. «Los consejos de administración siguen recurriendo a la experiencia de los CISO; ya no existe una barrera entre el consejo de administración, el director general y el CISO». En caso de filtraciones, ya no es solo el CISO quien acaba siendo despedido. Es el director general quien está perdiendo su puesto de trabajo como consecuencia de algunas de estas infracciones. «No creo que la concienciación haya llegado nunca al nivel en el que nos encontramos hoy».
Además, si ocupa un cargo directivo o forma parte de un consejo de administración, Kilar también tiene algunos consejos para usted. «Sea usted un excelente oyente. Sea comprensivo. Deje a un lado su ego y su inteligencia. «No saque conclusiones precipitadas y limítese a escuchar».
De cara al futuro
Marc Andreessen y Peter Diamandis iniciaron su conversación, de carácter desenfadado y que invita a la reflexión, hablando de «la aceleración de la aceleración del cambio».
La cuestión, por supuesto, es cómo nos adaptaremos a todos los cambios que se avecinan. «No creo que el mundo se dé cuenta de lo rápido que están cambiando las cosas», afirmó Diamandis. «Lo considero un tsunami de cambio. A las personas no les gusta el cambio».
Andreessen señaló que el ritmo del cambio se está acelerando en algunos sectores, y no tanto en otros. «El ritmo de adopción de la tecnología en la economía y en el mundo varía mucho según el sector», afirmó. Cuando vemos que sectores como el comercio minorista, el comercio electrónico, los medios de comunicación y las comunicaciones están experimentando una transformación a gran escala, «pensamos que el resto de la economía debe de funcionar de la misma manera». Sin embargo, si ha pagado la matrícula universitaria, ha tenido algún problema de salud o ha comprado una vivienda recientemente, sabrá que en esos sectores la adopción de la tecnología es muy escasa en comparación con otros sectores. En estos y otros casos, «necesitamos un cierto nivel de tecnología, pero también un cierto nivel de reforma institucional».
Aunque reconoce el arduo trabajo que queda por delante, Andreessen se muestra optimista respecto a un futuro repleto de vehículos autónomos, inteligencia artificial, dispositivos del Internet de las cosas y la magia de la computación cuántica. Considera que estas y otras tecnologías contribuirán al crecimiento del empleo, a la mejora del nivel de vida en todo el mundo y a la ampliación de las oportunidades educativas entre las poblaciones más desfavorecidas. Y esa es una visión del futuro que nos hace sentir bien a todos...
Más información de «Tanium CONVERGE17»:
- CONVERGE17: Tres cosas que aprendimos el día 2
- CONVERGE17: «Unleashing The Power Of You»
¿Tiene alguna pregunta? Tenemos las respuestas. Únase hoy mismo a la conversación y póngase en contacto con sus compañeros y con los expertos técnicos de Tanium en nuestro foro « » () y en la comunidad de usuarios de Tanium ().
¿Le interesa ver cómo funciona Tanium? Concierte una demostración e individual o participe en nuestro seminario web semanal. Hable con nuestros expertos en Tanium en nuestros próximos eventos « » ().
Acerca del autor: Scott Rubin es director de marketing de Tanium, donde se encarga de las áreas de marketing, comunicaciones, relaciones públicas y políticas públicas. Antes de incorporarse a Tanium, Scott fue socio de la empresa de capital riesgo Andreessen Horowitz, donde asesoraba a las empresas de su cartera en materia de estrategias de comunicación y de marca. Antes de incorporarse a Andreessen Horowitz, Scott fue director en Google, donde formó parte tanto del equipo de políticas públicas como del de comunicaciones, y, más recientemente, se encargó de la gestión de las comunicaciones corporativas a nivel mundial.

