En hemos conocido las últimas novedades sobre el panorama mundial de las filtraciones de datos y hemos debatido los retos que plantea la piratería informática patrocinada por Estados, entre muchos otros temas. A lo largo del día, observamos cómo surgían tres temas clave.
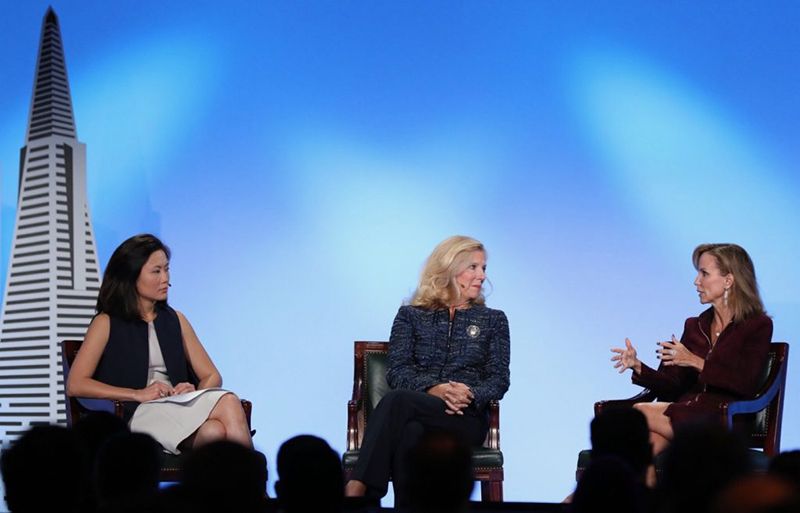
(Denise Zheng (a la izquierda), Suzanne Spaulding (en el centro) y Fran Townsend (a la derecha) debatieron sobre el ciberataque patrocinado por el Estado en la sala CONVERGE1717.)
Las infraestructuras críticas, los ataques informáticos patrocinados por Estados y la importancia de los fundamentos de la ciberseguridad fueron los temas principales que abordaron los ponentes durante las sesiones generales del día 2 en CONVERGE17. A lo largo del día, observamos cómo surgían tres temas clave:
- Los piratas informáticos patrocinados por Estados se centran en las infraestructuras críticas
- Los seres humanos son nuestros «puntos finales» más vulnerables; y
- Las organizaciones siguen teniendo dificultades para aplicar correctamente los principios básicos de la ciberseguridad.
Los piratas informáticos patrocinados por Estados se centran en las infraestructuras críticas
Si bien los ataques informáticos patrocinados por Estados suponen un problema para todas las organizaciones, los propietarios y operadores de infraestructuras críticas son quienes se enfrentan a la mayor amenaza, según Denise Zheng, vicepresidenta de The Business Roundtable, quien moderó una mesa redonda sobre este tema.
«Las ciberamenazas contra las infraestructuras críticas ya no son meras hipótesis», afirmó. «Son reales y tienen como objetivo tanto al sector privado como al Gobierno». La pregunta que surge entonces es: ¿qué papel debe desempeñar el Gobierno a la hora de garantizar la seguridad de dichas entidades? «Si se enfrentan a actores cibernéticos patrocinados por Estados-nación que cuentan con abundantes recursos, son sofisticados y gozan de la protección jurídica de su Gobierno», afirmó Zheng, «¿deberíamos adoptar un modelo similar al de Israel, en el que el Gobierno desempeñe algún tipo de función en la vigilancia de las amenazas?».
Al describir la relación entre la comunidad tecnológica y el Gobierno de los Estados Unidos como «tensa», la ponente Frances Townsend, vicepresidenta ejecutiva de MacAndrews & Forbes, afirmó: «Me cuesta creer que se pueda lograr». La implantación de un modelo israelí en el que haya representantes del Gobierno dentro de una empresa del sector privado resulta poco probable y, francamente, incómoda. Las empresas que cotizan en bolsa deben evaluar su riesgo reputacional debido a su relación con el Gobierno. «Esto plantea cuestiones relacionadas con la privacidad y las libertades civiles, y es posible que no sea viable en Estados Unidos».
Según Townsend, un marco más adecuado sería una organización independiente a través de la cual se pudiera compartir información sobre amenazas de forma anónima. La organización podría actuar como «un organismo de control entre el sector privado y el Gobierno», afirmó.
A medida que los gobiernos y las empresas se enfrentan a estos y otros retos, la naturaleza de los ataques patrocinados por Estados está cambiando. «En el año 2011, cuando empecé a trabajar en el DHS, solíamos analizar a los actores estatales en términos de capacidad e intención», afirmó Suzanne Spaulding, exsubsecretaria del Departamento de Seguridad Nacional. «Hablábamos del hecho de que contábamos con un par de actores estatales clave —China y Rusia— con una capacidad significativa pero con una baja intención destructiva, y [países como] Corea del Norte e Irán, con menor capacidad pero mayor intención».
Desde entonces, según afirmó Spaulding, «hemos observado una sofisticación cada vez mayor en las capacidades de quienes desean hacernos daño, así como una tensión creciente con aquellos que cuentan con capacidades significativas».
Mientras tanto, la línea divisoria entre la actividad delictiva con fines lucrativos y la actividad de los Estados-nación con fines de espionaje se está difuminando. «Esto se aprecia con mayor claridad en el caso de Corea del Norte, donde están intentando financiar su régimen, en parte, mediante amenazas cibernéticas», afirmó Spaulding. «Estamos observando cómo los Estados-nación recurren a actores no estatales como contratistas. «Sin duda, los límites se están difuminando».
Las fronteras entre el mundo de la seguridad física y el de la ciberseguridad también se están difuminando, sobre todo para las organizaciones que forman parte de nuestras infraestructuras críticas. Según Spaulding, es fundamental que las personas encargadas de la seguridad física de una organización y las responsables de la ciberseguridad se consideren un mismo equipo.
De hecho, contar con una amplia representación de las partes interesadas en sus debates sobre ciberseguridad es fundamental para comprender todas las implicaciones empresariales que conlleva una violación de la seguridad. «Su experto en TI no puede explicarle las consecuencias en cadena que tendría un ciberataque para su empresa, del mismo modo que su electricista no puede explicarle las consecuencias en cadena que tendría para su empresa un corte de electricidad», afirmó Spaulding. «Hay que pensar más allá del ámbito de las tecnologías de la información y tener en cuenta al equipo en su conjunto».
Los seres humanos son nuestros «puntos finales» más vulnerables
Es igualmente importante tener una visión realista de cómo es probable que se comporten sus empleados. «Cuando no hay un sistema vulnerable, siempre hay una persona vulnerable», afirmó Chris Novak, cofundador y director global del Centro Asesor de Investigación de Amenazas de Verizon, durante su presentación titulada «Una visión del panorama de las amenazas cibernéticas».
Señaló que uno de cada 14 usuarios cae en alguna forma de ingeniería social o ataque de phishing y que una cuarta parte de ellos cae en la trampa más de una vez. A modo de ejemplo, Novak explicó que una organización con la que había colaborado recientemente le había comentado que, cuando impartían cursos trimestrales de sensibilización sobre ciberseguridad a los empleados y, a continuación, realizaban simulacros de phishing, su tasa de víctimas se situaba entre el 3 % y el 4 %. Sin embargo, cuando interrumpieron la formación durante unos meses, la tasa de victimización se disparó hasta el 38 %. «Algunas organizaciones me dicen que se acerca más al 60 %-70 %», afirmó.
Teniendo en cuenta el número de ataques que sufren las organizaciones a través del phishing, Spaulding señaló que estas deben seguir invirtiendo en la formación de su personal y en la implantación de herramientas básicas, como la autenticación multifactorial, la segmentación y las listas blancas de aplicaciones.
«Todo se reduce a lo básico», afirmó Novak. «Las organizaciones están tan centradas en lo avanzado y lo sofisticado que estamos dejando las puertas y ventanas abiertas. Si no se tienen en cuenta algunos de los elementos básicos, todo se irá al traste».
A muchas organizaciones parece resultarles difícil aplicar correctamente los principios básicos de la higiene cibernética . «No creo que se pueda dar por sentada la higiene básica», afirmó Townsend. «Las empresas han hecho mucho, pero sigo sin entender por qué no han llevado a cabo algunas de las medidas básicas».
Las organizaciones siguen teniendo dificultades para aplicar correctamente los principios básicos de la ciberseguridad.
Conseguir que los aspectos básicos funcionen correctamente no es fácil, sobre todo para las organizaciones de gran envergadura. Por ejemplo, pasar de la autenticación de un solo factor a la multifactorial puede plantear una serie de retos para una organización, entre los que destaca la resistencia de los usuarios, a quienes no les agrada la idea. «Sin embargo, la realidad es que la mayoría de estos incidentes podrían evitarse o frenarse drásticamente si se dispusiera de autenticación multifactorial», afirmó Novak. «Y tiene que estar disponible en varios lugares. Todo el mundo nos dice: «Sí, lo tenemos». Sin embargo, cuando empezamos a indagar, descubrimos que no lo tenían en todas las áreas de la organización. «No lo tenían previsto para los administradores, por ejemplo, por lo que se crean estos grupos de personas vulnerables que van a ser objeto de ataques».
La aplicación de parches es un principio básico de la higiene cibernética que se menciona con frecuencia y que resulta fundamental, pero Novak afirmó que «más importante que la mera capacidad de aplicar parches es saber de qué se dispone». La aplicación de parches debe ir de la mano del inventario de activos. Si se corrige el 99 % de «todo», ¿a qué se refiere ese «todo»? Toda organización esconde en su interior un terreno de juego para los piratas informáticos. «Son aquellas partes de la organización de las que la propia organización ni siquiera es consciente».
Al inicio de una investigación sobre una filtración, uno de los primeros pasos que dan Novak y su equipo es solicitar un inventario de activos. «Nos encargamos de una investigación sobre una filtración en la que nos presentaron tres inventarios de activos diferentes, y ninguno de ellos era veraz», afirmó.
En otra investigación, llevada a cabo en Japón, afirmó: «Nos pusimos manos a la obra y empezamos a seguir las actividades de los autores de la amenaza, y nos dimos cuenta de que, de repente, desaparecieron del radar, pero podíamos ver que se seguían filtrando datos». Descubrimos elementos en el entorno que nadie podía explicar. Hemos encontrado 30,000 activos de los que no tenían constancia. Cuando les preguntamos, nos dijeron: «Adquirimos entre dos y tres empresas al mes». «Por lo tanto, existe un margen de error en cuanto a lo que ellos consideran que les pertenece».
Mientras las organizaciones se esfuerzan por asimilar los conceptos básicos, el sector de la piratería informática sigue madurando. Según Novak, la mayoría de los grupos que operan en la Dark Web funcionan como una empresa. «Todos estamos aquí porque nuestras empresas tienen como objetivo tener éxito, obtener beneficios y satisfacer a nuestros clientes», afirmó. «Estos señores están haciendo exactamente lo mismo». Quieren ganar dinero y satisfacer a sus clientes. Puede visitar estos sitios web y presentar una solicitud de oferta para malware. Habrá gente que, básicamente, se pisarán unos a otros para intentar proporcionarle el malware. En estos sitios web puede adquirir botnets y todo lo que pueda necesitar. «Es importante que la gente se dé cuenta de la facilidad con la que la comunidad clandestina tiene acceso a este tipo de datos e información».
Aunque los ataques perpetrados por Estados-nación alimentan los titulares de los medios de comunicación y nuestra ansiedad colectiva, «por lo general no son tan interesantes», afirmó Orion Hindawi, director ejecutivo de Tanium, en su charla informal del primer día del « » , titulada «» , junto a Robert Hackett, de la revista Fortune. En muchos casos, afirmó, «se trata de alguien que aprovecha una vulnerabilidad conocida» que debería haberse corregido hace meses.
La buena noticia es que nadie en este sector está abordando estos retos de forma aislada. Podemos compartir información y conocimientos clave entre nosotros en eventos como CONVERGE y a través de los debates que tienen lugar en el foro « » () y en la comunidad de Tanium (). Podemos seguir perfeccionando la formación de los empleados para dotar a las personas —nuestros «puntos finales» más vulnerables— de los conocimientos que necesitan para mantenerse a salvo. Y podemos encontrar nuevas formas de comunicarnos con nuestros altos directivos y nuestros consejos de administración sobre la necesidad de invertir en ciberseguridad. Porque cuando se trabaja en un sector que no tiene meta, lo mejor que se puede hacer es aprender a disfrutar de la carrera.
Más información de «Tanium CONVERGE17»:
- CONVERGE17: Tres cosas que hemos aprendido el primer día
- CONVERGE17: «Unleashing The Power Of You»
¿Tiene alguna pregunta? Tenemos las respuestas. Únase hoy mismo a la conversación y póngase en contacto con sus compañeros y con los expertos técnicos de Tanium en nuestro foro « » () y en la comunidad de usuarios de Tanium ().
¿Le interesa ver cómo funciona Tanium? Concierte una demostración e individual o participe en nuestro seminario web semanal. Hable con nuestros expertos en Tanium en nuestros próximos eventos « » ().
Acerca del autor: Scott Rubin es director de marketing de Tanium, donde se encarga de las áreas de marketing, comunicaciones, relaciones públicas y políticas públicas. Antes de incorporarse a Tanium, Scott fue socio de la empresa de capital riesgo Andreessen Horowitz, donde asesoraba a las empresas de su cartera en materia de estrategias de comunicación y de marca. Antes de incorporarse a Andreessen Horowitz, Scott fue director en Google, donde formó parte tanto del equipo de políticas públicas como del de comunicaciones, y, más recientemente, se encargó de la gestión de las comunicaciones corporativas a nivel mundial.

