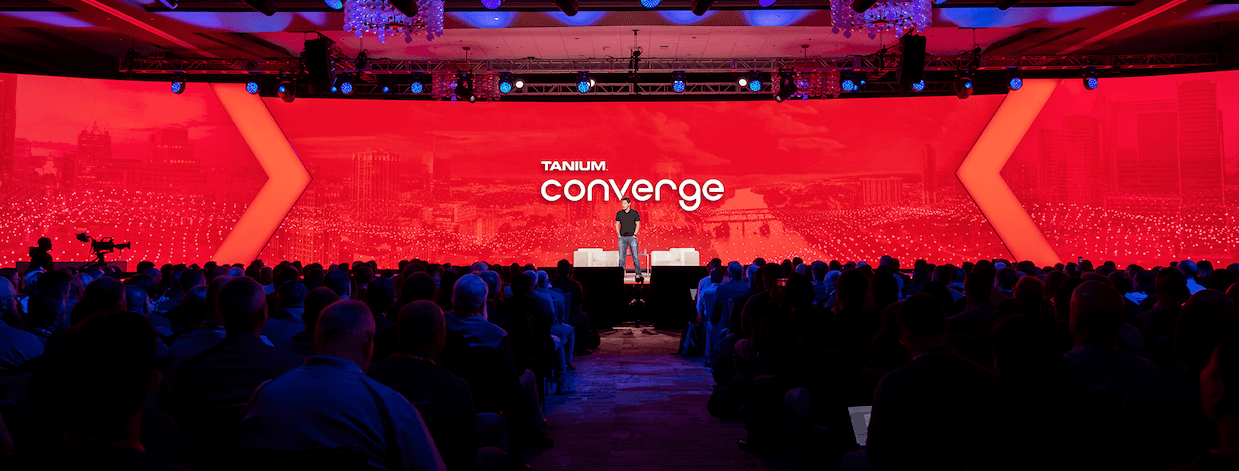
Los socios y las alianzas fueron el tema principal durante la primera jornada de « » Tanium Converge 2022 (se abre en una nueva pestaña), la conferencia anual de la empresa dirigida a profesionales de TI y seguridad de todo el mundo, celebrada este año en Austin, Texas.
«Nuestra labor consiste en ser su socio», afirmó Orion Hindawi, cofundador y director ejecutivo de Tanium, ante el público, entre el que se encontraban algunas de las más de 1.000 personas inscritas para asistir presencialmente en Austin y las más de 3,000 personas de casi 60 países inscritas para participar en el evento en línea. «Quiero que Tanium esté a su lado».
Entre ellos se encuentran los socios corporativos de Tanium, un grupo al que se ha sumado recientemente Microsoft. «Hace dos años, no creía que fuera posible que colaboráramos con ustedes», afirmó Hindawi durante su conversación con Rob Lefferts, vicepresidente corporativo de Microsoft para la protección moderna y el centro de operaciones de seguridad (SOC). «Ahora me alegra mucho que lo hayamos conseguido».
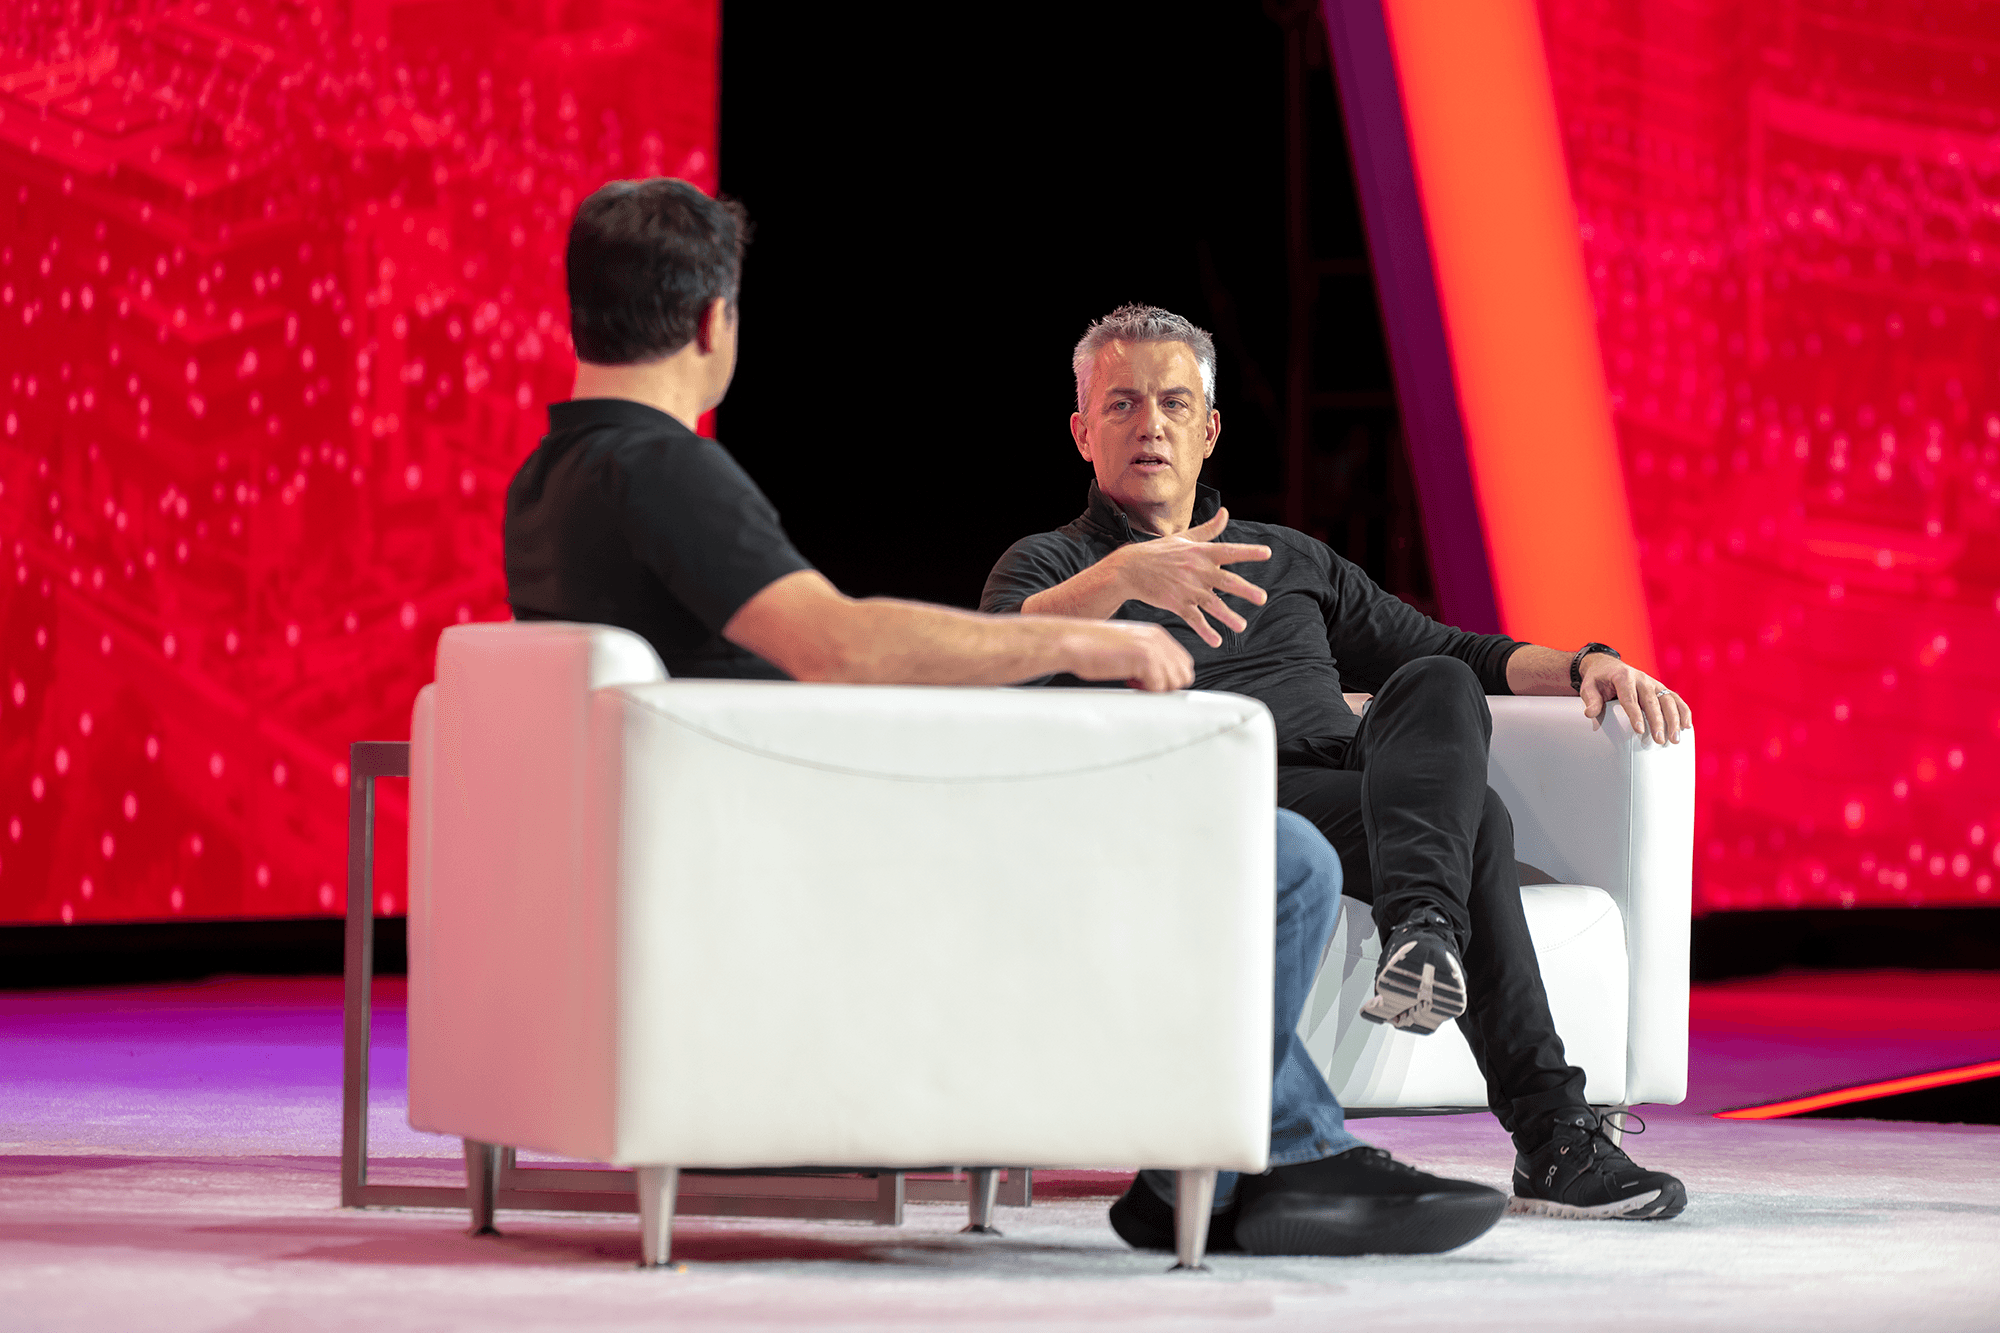
De hecho, gran parte de los primeros éxitos de Tanium se debieron a las carencias de los productos de Microsoft. Ahora eso ha cambiado. Hindawi relató cómo, durante una reciente conversación telefónica, el director ejecutivo de Microsoft, Satya Nadella, le preguntó por qué sus respectivas empresas aún no eran socios. Nadella añadió que la prioridad de Microsoft era el éxito de sus clientes. Si la colaboración con Tanium podía ayudar a los clientes de Microsoft, él estaba totalmente a favor.
Avanzando rápidamente hasta el evento Converge 2022, Lefferts, de Microsoft, afirmó sentirse aliviado por la nueva actitud de apertura de su empresa hacia las colaboraciones. «Nos ayuda a alcanzar nuestros objetivos y a cumplir con nuestros indicadores», afirmó. «Estamos aquí para proteger a nuestros clientes, y apostamos firmemente por las herramientas que puedan ayudarnos en ello». «Necesitamos que los buenos trabajen juntos».
Enfoque en Accenture
Otro socio de Tanium, la empresa de servicios profesionales Accenture, estuvo representada por su director de seguridad de la información (CISO), Kris Burkhardt. Accenture no solo es socio de Tanium, sino también uno de sus clientes.
«Trabajamos únicamente con unos pocos proveedores de primer nivel», afirmó Burkhardt en una conversación con Hindawi. «Dado que contamos con más de 700,000 empleados, buscamos la escalabilidad». Pero no se trata solo del tamaño. «Además, implica la flexibilidad necesaria para realizar lanzamientos, gestionar excepciones y adaptarnos a nuestras necesidades a medida que estas van cambiando».
Burkhardt también desempeña un doble papel con los usuarios. Es el responsable de la seguridad de los empleados y los sistemas de Accenture. Sin embargo, a Burkhardt también se le recurre para que colabore en cuestiones de seguridad a las que se enfrentan los clientes corporativos de Accenture, en parte porque, para dichos clientes, Accenture lleva a cabo aspectos fundamentales de su actividad empresarial.
Al igual que muchos responsables de seguridad, a Burkhardt le preocupa la proliferación de herramientas de seguridad que ofrecen soluciones puntuales. «A veces parece que hay mil millones de ellos, y, sin embargo, seguimos sin disponer de las herramientas que necesitamos», afirmó. «Siempre me preocupa que haya algún aspecto que no hayamos tenido en cuenta». «Por eso utilizamos Tanium para subsanar esas carencias».
XEM es el lugar indicado
Steve Daheb, director de marketing de Tanium, actuó como maestro de ceremonias durante la primera jornada de Converge 2022 y también dirigió una sesión sobre Tanium Converged Endpoint Management (XEM). Durante su intervención, Daheb expuso algunas estadísticas alarmantes:
- En la actualidad, una organización media gestiona 135,000 dispositivos finales.
- Cada 11 segundos se produce un ataque de ransomware.
- Muchas organizaciones carecen de visibilidad sobre hasta un 25 % de sus terminales; sin embargo, el 70 % de las organizaciones han sufrido filtraciones a través de activos desconocidos.
- En la actualidad, la corrección de una vulnerabilidad de software lleva, de media, 205 días completos.
«¿Y si pudiera ver cada terminal en detalle y en tiempo real, poder solucionar los problemas en tiempo real y poder hacerlo todo desde una única plataforma integrada?» Daheb preguntó a los asistentes. «Eso es lo que ofrecemos con XEM. «Se trata de un auténtico cambio de paradigma».
Daheb mencionó a varios clientes que se han asociado con Tanium para impulsar la innovación y resolver problemas. Entre ellas se encuentran Con Edison, que suministra electricidad a unos 10 millones de personas en la ciudad de Nueva York y sus alrededores; Genpact, una empresa de servicios profesionales que, con la ayuda de Tanium, ha reducido sus costes de red en un 75 % y ha alcanzado un nivel de cumplimiento del 99.9 %; AutoNation, el mayor distribuidor de automóviles de EE. UU., que utiliza Tanium para solucionar los problemas de los terminales sin parches en menos de una hora, una tarea que antes le llevaba días a la empresa; y Sutter Health, que colabora con un tercero para garantizar que los 24,000 proveedores pequeños y medianos con los que trabaja hayan instalado Tanium en sus terminales.
¿Qué nos espera?
A última hora de la mañana, el director de producto de Tanium, Nic Surpatanu, presentó a los asistentes a Converge la hoja de ruta de productos de la empresa.
Para empezar, habló de dos nuevos productos: Tanium Benchmark (se abre en una nueva pestaña) y Tanium Software Bill of Materials (se abre en una nueva pestaña), o SBOM, para abreviar. Benchmark ofrece una novedad en el sector: una visión global del rendimiento de la empresa basada en datos procedentes tanto de su propio parque de software como de otras empresas del mismo sector. Además, la SBOM ofrece a las organizaciones una nueva perspectiva sobre sus complejas cadenas de suministro, lo que les permite determinar rápidamente si están expuestas a una amenaza de seguridad y, en caso afirmativo, dónde.
Ambos sistemas pueden utilizarse conjuntamente. En una demostración, Julia Grunewald, directora de gestión de productos de Tanium, mostró cómo el SBOM puede indicar a una empresa cuáles de sus activos de software utilizan código vulnerable (como el Log4j) y si se han actualizado; a continuación, puede llevar a cabo las actualizaciones. A continuación, una empresa puede utilizar Benchmark para mostrar cómo esas actualizaciones han contribuido a mejorar su rendimiento general.
«Próximamente, Tanium lanzará —añadió el director de productos (CPO), Surpatanu— soluciones que abordan dos grandes problemas: la proliferación de herramientas de seguridad y la escasez masiva de profesionales de la ciberseguridad». Tanium abordará estos retos ofreciendo convergencia —la capacidad de consolidar herramientas— y una mayor productividad de los trabajadores, gracias a la capacidad de conocer todos los activos, independientemente de su número y de su dispersión geográfica.
Más concretamente, Tanium está trabajando en la gestión autónoma de terminales, que, tal y como describió Surpatanu, comprende cuatro elementos clave:
- Graph: una fuente de información fiable y consolidada
- Información útil y puntos de referencia: conocimientos que facilitan la toma de decisiones y la puesta en práctica de medidas
- Guías y automatización: políticas definidas por personas y ejecutadas posteriormente mediante automatización
- Investigación y remediación: dirigidas por personas, pero con la automatización asumiendo las tareas repetitivas
Socios en los riesgos y las ganancias
A continuación, la sesión del primer día contó con una animada presentación a cargo de Renee Murphy, analista principal de la empresa de servicios de investigación Forrester. «El contexto lo es todo en la gestión de riesgos», afirmó.
Estableciendo una analogía con «El mago de Oz», instó a quienes se encargan de la seguridad de los dispositivos finales a que tuvieran en cuenta también su contexto. En esa película clásica, puede que el personaje de Dorothy sea la heroína, pero desde el punto de vista de las brujas malvadas, es una asesina. Del mismo modo, según Murphy, a la hora de analizar los principales riesgos de seguridad, los directivos deben preguntarse cómo se manifiestan estos en distintos contextos.
La sesión de la mañana concluyó con una mesa redonda en la que participaron Charles Ross, director de atención al cliente de Tanium, y tres de los principales clientes de la empresa que ocupan el cargo de CISO: Jim O’Connor, de Cargill Inc.; Daniel Conroy, de Raytheon Technologies Corp.; y David Damato, de Aon plc.
Todos coincidieron en que necesitaban una mayor escalabilidad en materia de seguridad. Sin duda, ese es el caso de Raytheon, que cuenta con más de 100,000 empleados, la mitad de los cuales trabajan ahora a distancia, según ha señalado Conroy.
Cuando se le pidió que compartiera algunas «perlas de sabiduría», Damato aportó una desde su perspectiva única: ha trabajado para Tanium en el pasado y, actualmente, es uno de sus clientes. Aunque aún es nuevo en su cargo de CISO en Aon, ofreció algunos consejos: «Comprenda el perfil de amenazas de su organización: ¿a qué riesgos se enfrenta y de quién proceden?». Y comprenda también la tolerancia al riesgo de su organización. Pregunte a sus directivos qué nivel de seguridad desean». En otras palabras, no se limite a actuar como un proveedor; más bien, sea un socio.
Puede ver esta ponencia principal y el resto de contenidos de Converge bajo demanda. Inscríbase aquí: (se abre en una nueva pestaña),y para consultar las ponencias principales, las sesiones paralelas y mucho más.

