May 4 Se trata de un día en el que los aficionados a todo lo relacionado con «Star Wars» pueden celebrar esta franquicia de ciencia ficción. Sin embargo, los administradores de sistemas se vieron obligados a ocuparse de un asunto más urgente después de que Dell publicara un parche para cinco fallos de «alta gravedad» que afectaban a diversos ordenadores de sobremesa, portátiles y tabletas.
Aunque no se trata de vulnerabilidades de ejecución remota de código (RCE), estos errores podrían provocar una denegación de servicio o una filtración de información sin el permiso del propietario del sistema. Una vez más, la atención se centra en la vulnerabilidad de las organizaciones y en los procesos de gestión de parches de .
A continuación le explicamos lo que necesita saber y cómo Tanium puede ayudarle.
¿Cuáles son los defectos?
Descubiertas por primera vez por SentinelLabs, las vulnerabilidades se encuentran en el controlador de actualización de firmware v2.3 de Dell (dbutil_2_3.sys), que se remonta a la versión 2009. Dado que han permanecido ocultos durante 12 años, el controlador vulnerable se ha instalado desde entonces en cientos de millones de productos de Dell.
Las cinco vulnerabilidades se registran como CVE-2021-21551, con una puntuación CVSS de 8.8. Estos son los detalles:
- Corrupción de memoria — CVE-2021-21551: Elevación local de privilegios n.º 1
- Corrupción de memoria — CVE-2021-21551: Elevación local de privilegios n.º 2
- Falta de validación de entradas — CVE-2021-21551: Elevación local de privilegios n.º 3
- Falta de validación de entradas — CVE-2021-21551: Elevación local de privilegios n.º 4
- Problema de lógica del código — CVE-2021-21551: Denegación de servicio
¿Cómo podrían funcionar los ataques?
La buena noticia es que no se trata de vulnerabilidades de ejecución remota de código (RCE), por lo que no pueden utilizarse para comprometer directamente un sistema.
Sin embargo, lo preocupante es que un atacante que haya logrado obtener acceso remoto mediante el aprovechamiento de otra vulnerabilidad pueda elevar sus privilegios a nivel local utilizando los cuatro primeros fallos para ejecutar código en modo kernel. Esta táctica podría utilizarse para eludir las herramientas de seguridad que se ejecutan en su entorno.
Las organizaciones disponen de un breve margen de tiempo para solucionar el problema, ya que no hay constancia de que los fallos se estén explotando activamente en el mundo real.
No obstante, dado el gran número de dispositivos que podrían verse afectados, parece probable que los autores de amenazas centren pronto su atención en desarrollar exploits para estas vulnerabilidades.
Cómo puede ayudarle Tanium
Tal y como ya hemos comentado anteriormente en , los autores de amenazas pueden crear malware de prueba de concepto tan solo unas horas después del lanzamiento de un parche por parte de un proveedor. Eso no le deja mucho tiempo para localizar y solucionar cualquier punto final vulnerable.
Dada la naturaleza distribuida de la plantilla actual, esto puede suponer un reto cada vez mayor, a menos que se cuente con plataformas como Tanium que ofrezcan visibilidad y control con rapidez y a gran escala.
El martes, Dell publicó una actualización de la utilidad « » para solucionar el problema CVE-2021-21551. Por lo tanto, las organizaciones deben llevar a cabo dos tareas fundamentales: detectar el problema y solucionarlo.
Estas son las soluciones de Tanium que le ayudarán a conseguirlo:
- Tanium Interact le permite comprobar de forma rápida y sencilla si dispone de terminales vulnerables (por ejemplo, ordenadores Dell con el modelo CVE-2021-21551) y obtener respuestas en tiempo real, en miles o incluso cientos de miles de activos de TI.
- , de Tanium Deploy, reduce la complejidad y mejora la resiliencia empresarial de los equipos de operaciones de TI. Le permite instalar, actualizar o desinstalar software en todo su entorno con rapidez y a gran escala.
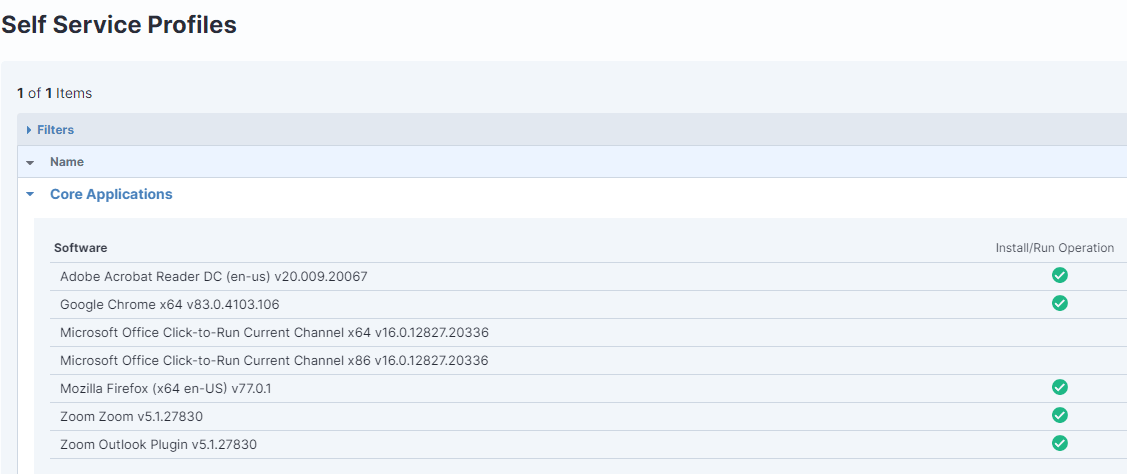
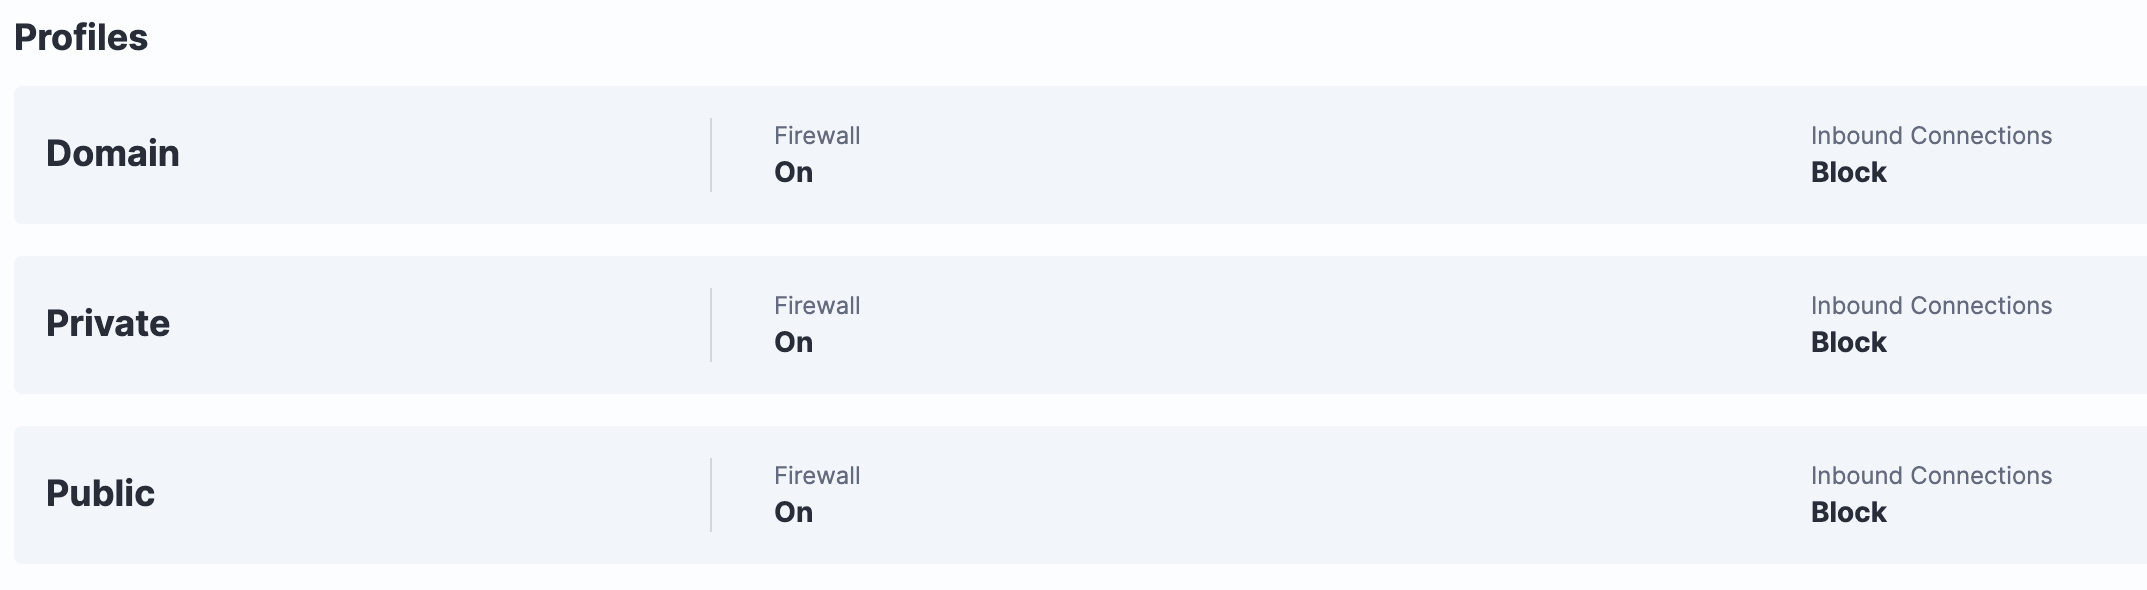
- Tanium Enforce permite a las organizaciones simplificar, centralizar y unificar la gestión de políticas de los dispositivos de los usuarios finales. Esto contribuye a eliminar y mitigar las vulnerabilidades y los riesgos empresariales.
Esto es lo que debe hacer:
- Utilice Tanium Interact para identificar los terminales afectados, tal y como se describe en nuestro artículo de la comunidad « » ().
- Utilice Tanium Interact para implementar la utilidad « » (Actualización del aviso de seguridad de Dell – DSA-2021-088 ) a través de un nuevo paquete principal de Tanium.
- Cree una política de corrección de Tanium Enforce para eliminar los archivos vulnerables.
- Utilice Tanium Deploy para crear paquetes de software con los que actualizar cualquier utilidad de controladores de Dell ya instalada. De este modo se evita que se vuelva a instalar el archivo de controlador vulnerable.
Puede consultar más detalles técnicos en la publicación de la comunidad de aquí:. Hoy en día, las vulnerabilidades forman parte de nuestra vida cotidiana. Lo que importa es cómo reaccione ante ellas.
Obtenga más información sobre cómo la plataforma Tanium de puede ayudarle a detectar y corregir vulnerabilidades.

