Esta es la primera entrega de nuestra serie de tres entradas del blog «EDR Matters». En esta serie, Tyler Oliver, director de Detección y Respuesta en Terminales de Tanium para la región de EMEA, y Ben Crocker, director sénior de Gestión Técnica de Cuentas para EMEA, comparten sus opiniones personales sobre cómo las organizaciones pueden reducir el tiempo y los recursos necesarios en las áreas de detección, investigación y corrección de incidentes de seguridad, independientemente de su magnitud. En la primera parte, analizamos la fase de detección del proceso y repasamos cómo se puede utilizar la plataforma Tanium para obtener un mayor control y flexibilidad en la detección, la investigación y la corrección.
(Imagen: Geralt / Pixabay)
La mayoría de las organizaciones consideran que el tiempo que se tarda en detectar, investigar y, en última instancia, subsanar o resolver un incidente de seguridad es un indicador clave para medir el éxito. A lo largo de la historia, hemos sido testigos de cómo algunas organizaciones no han logrado reducir el tiempo necesario para cerrar el ciclo en una o varias de estas áreas.
En esta serie de entradas del blog, compartimos nuestras opiniones personales sobre cómo las organizaciones pueden reducir el tiempo y los recursos necesarios en los ámbitos de la detección, la investigación y la corrección de incidentes de seguridad, independientemente de su magnitud. Asimismo, repasamos brevemente cómo se puede utilizar la plataforma Tanium para obtener un mayor control y flexibilidad en el proceso de detección, investigación y corrección. Cabe señalar que, aunque nuestra serie de entradas del blog se centra en las investigaciones de terminales, siempre recomendamos una estrategia de defensa bien diseñada que incluya otras herramientas y técnicas más allá de los terminales. Esto incluye la fase de detección del proceso.
Como hemos podido comprobar en repetidas ocasiones, las organizaciones que sufren una brecha de seguridad suelen experimentar un lapso considerable entre el momento en que se produce el incidente y el momento en que se pone de manifiesto su detección, ya sea interna o externa. En cualquier incidente, este «tiempo de permanencia» puede convertirse rápidamente en la diferencia entre un pequeño problema de seguridad y una vulneración que afecte a toda la empresa. Este retraso podría requerir posteriormente importantes recursos humanos y tecnológicos para su resolución. Hay varias medidas que usted y su organización pueden adoptar para contribuir a reducir este «tiempo de permanencia» y crear un programa de detección exhaustivo.
Medición de la capacidad de detección efectiva
Para desarrollar una capacidad de detección sólida y eficaz, es necesario que se centre tanto en los conjuntos de datos disponibles para la comparación como en la información de inteligencia relativa a las amenazas a las que pueda enfrentarse. ¿Cuál es el objetivo? Reducir el tiempo necesario para detectar amenazas en su organización. Sin duda, esto es más fácil de decir que de hacer. Para que resulte verdaderamente eficaz, se necesitan varios datos, cuya recopilación puede resultar complicada, así como la capacidad de comparar estos conjuntos de datos con información de inteligencia, cuya obtención también puede resultar complicada.
En lo que respecta a la detección de amenazas en terminales, el conjunto de datos que se utiliza para la comparación está compuesto por la información que se puede analizar o extraer de los sistemas operativos, los sistemas de archivos y los componentes de hardware. Puede obtener información sobre estos artefactos mediante la implementación de una solución de detección y respuesta en los puntos finales (EDR) de , que permite analizar o consultar rápidamente los datos disponibles. Una vez que sea capaz de consultar los datos con rapidez, le quedará la tarea de aplicar rápidamente la información obtenida.
En un modelo tradicional, el análisis de datos se lleva a cabo recopilando los datos y enviándolos a un punto central de análisis. Esto puede resultar laborioso y llevar mucho tiempo, lo que, en última instancia, se traduce en un «tiempo de permanencia» más prolongado. El método más rápido consiste en aplicar la inteligencia directamente en el terminal. De este modo, el terminal puede supervisarse de forma constante y proporcionar únicamente datos relacionados con las detecciones. Una consecuencia de ello es la reducción de la necesidad de contar con grandes infraestructuras de recopilación de datos a largo plazo o de aumentar el ancho de banda de la red para la transmisión de datos.
Aprovechamiento de la inteligencia sobre amenazas en sus diversas formas
La detección no debería basarse únicamente en información estática para generar alertas que posteriormente se investiguen más a fondo. Actuar de este modo puede llevar a los analistas a restar importancia a las alertas y a no aprovechar al máximo la información facilitada. Una estrategia de detección adecuada debería tener como objetivo extraer toda la información valiosa posible de la inteligencia sobre amenazas que reciba.
El desarrollo de indicadores estáticos, o la importación de dichos indicadores desde una fuente de datos, suele ser la forma más sencilla de utilizar la inteligencia. En la mayoría de los casos, esto requiere una modificación mínima de la inteligencia, siempre y cuando las herramientas que utilice permitan integrar rápidamente los datos en sus procesos actuales. La mayoría de los indicadores de compromiso (IOC) se clasifican dentro de la categoría de indicadores estáticos. Aunque los valores de los indicadores puedan variar con el tiempo, la mayoría están diseñados para detectar amenazas estáticas, como un indicador concreto relacionado con un host o con la red. La transformación de sus indicadores estáticos en indicadores dinámicos más sólidos requiere ciertos procesos y conocimientos especializados. Si es posible, revise los IOC que está utilizando actualmente e intente convertirlos en indicadores de ataque (IOA).
El enfoque de Tanium en materia de detección
de velocidad. La plataforma Tanium se basa en la capacidad de conectarse con los dispositivos finales de toda su empresa y recabar información de ellos en cuestión de segundos. La incorporación de esta velocidad y escala sin precedentes a una capacidad de detección a nivel de toda la empresa reduce el tiempo necesario para que la información de inteligencia sea productiva, lo que, a su vez, reduce el tiempo de detección o «tiempo de permanencia». La combinación de las capacidades de detección en tiempo real que ofrece el motor de detección de alta fidelidad y bajo impacto con la escala y la velocidad de la plataforma Tanium permite que la información nueva —y posiblemente urgente— se pueda aprovechar en ese mismo plazo de segundos, incluso en las empresas de mayor tamaño. Una vez aplicada, la información de inteligencia se evalúa de inmediato y se transmite a las personas que la necesitan.
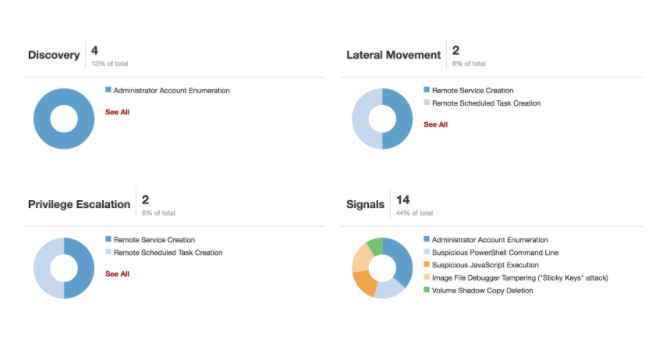
Amplitud y profundidad de los datos
Para lograr la mejor capacidad de detección posible, una solución debe aplicar distintos métodos y utilizar diversas técnicas. La plataforma de Tanium utiliza varios componentes básicos para lograr alertas casi en tiempo real, entre los que se incluyen:
- Inteligencia estructurada
- Análisis de archivos y memoria
- Detección basada en el comportamiento
A continuación, estos se aplican a los elementos disponibles, incluidos los archivos activos y la memoria, así como la información histórica relativa a archivos, DNS, procesos, el Registro y los eventos de seguridad. Si bien los IOC tradicionales resultan útiles para comparar amenazas conocidas (patrones que coinciden), las Tanium Signals son reglas basadas en el comportamiento diseñadas para ayudar a identificar las IOA. Los IOA son uno de los tipos de indicadores más difíciles de normalizar. Este tipo de inteligencia le permite comparar patrones de comportamiento en distintos ámbitos de datos, tales como la creación de archivos por parte de un proceso, los árboles genealógicos de procesos sospechosos o la detección de rastros basados en archivos.
La combinación de estos mecanismos garantiza la mejor visión posible de las actividades sospechosas que se producen en una infraestructura. Una plataforma bien diseñada debería ayudarle a convertir sus actividades de EDR de un proceso laborioso en lo que nos gusta denominar «Easy» Detection and Response (Detección y respuesta a las amenazas informáticas de forma sencilla), permitiéndole:
- Incorporar automáticamente múltiples fuentes de información.
- Aplicar automáticamente la inteligencia al terminal.
- Disponga automáticamente de alertas en tiempo real.
- Realice análisis de las causas fundamentales a gran escala.
- Responda según corresponda.
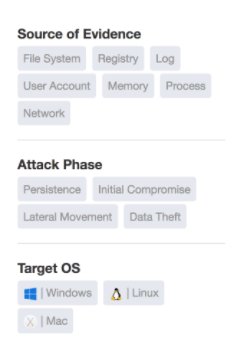
Detección continua
Como se ha mencionado anteriormente, el tiempo que transcurre entre una posible violación de la seguridad y la detección de cualquier actividad maliciosa puede medirse en semanas o meses. Este tiempo de permanencia representa un margen de incertidumbre; la mentalidad de «dar por hecho que se ha producido una brecha de seguridad» y las «actividades continuas de EDR» constituyen la práctica habitual. Entre las características de Tanium se incluyen:
- Un enfoque por capas de la inteligencia y las alertas, que proporciona una barrera de detección más sólida;
- La capacidad de abordar todas las fases del ciclo de vida de las amenazas y obtener información útil en una fase temprana; y
- Una amplia gama de datos relacionados, que se puede utilizar para correlacionar y validar los sucesos.
Tanium ofrece un amplio conjunto de funciones para localizar, detectar, investigar, contener y subsanar amenazas y vulnerabilidades con una velocidad y una escalabilidad sin igual. Los analistas y los profesionales del sector pueden seguir una pista inicial, buscar, filtrar y visualizar rápidamente datos forenses para orientar y llevar a cabo una investigación.
¿Le interesa ver cómo funciona Tanium? Concierte una demostración e individual o participe en nuestro seminario web semanal. Hable con nuestros expertos en Tanium en nuestros próximos eventos « » ().
Acerca de los autores: Tyler Oliver es director de Detección y Respuesta en Terminales de Tanium para la región de EMEA, y Ben Crocker es director sénior de Gestión Técnica de Cuentas para la región de EMEA.

