Según una reciente encuesta de Frost & Sullivan encargada por Tanium, los responsables de TI se enfrentan a un problema de discrepancia entre la percepción y la realidad a la hora de comprender lo que está sucediendo en sus dispositivos finales. A continuación le presentamos lo que hemos descubierto sobre las prácticas de seguridad informática y qué puede hacer al respecto.
Aunque casi todo el mundo coincide en que las prácticas de seguridad son esenciales para proteger a las organizaciones frente a los ciberatacantes, el camino a seguir no está tan claro. Un informe reciente de Frost & Sullivan titulado « », basado en una encuesta realizada a 200 responsables de la toma de decisiones en materia de TI con sede en Norteamérica y encargada por Tanium, revela una marcada discrepancia entre las prioridades de TI y las prácticas actuales de higiene de seguridad.
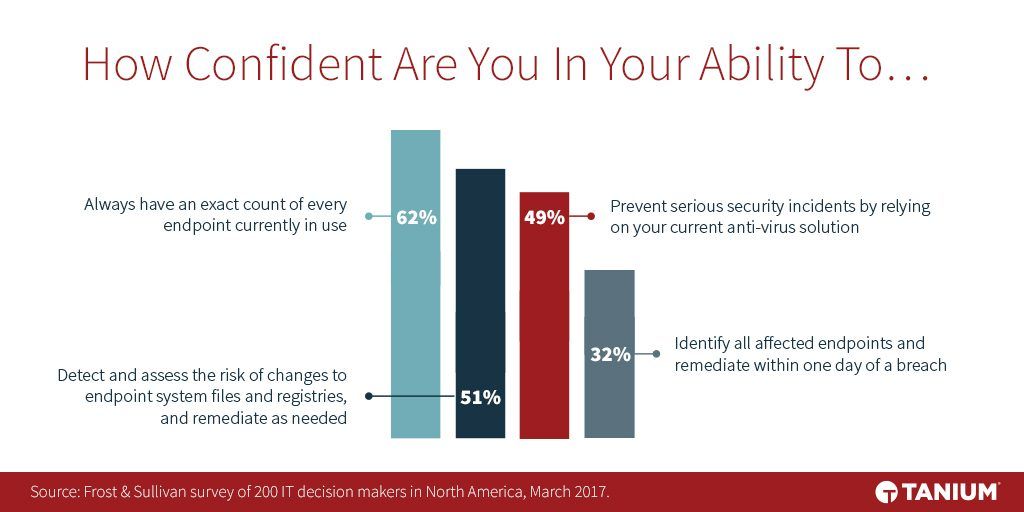
Por ejemplo, aunque la gran mayoría de los encuestados (94 %) afirma estar muy o bastante segura de saber cuántos dispositivos finales existen en sus organizaciones, más de un tercio reconoce la posibilidad de que haya dispositivos finales no contabilizados.
Saber cuántos dispositivos terminales tiene —y qué ocurre en ellos en cada momento— es un pilar fundamental de las mejores prácticas de seguridad. Al fin y al cabo, los piratas informáticos solo tienen que localizar y comprometer un único punto final para acceder a su red. Usted lo sabe en teoría, pero los resultados de la encuesta indican que, en la práctica, aún queda un largo camino por recorrer.
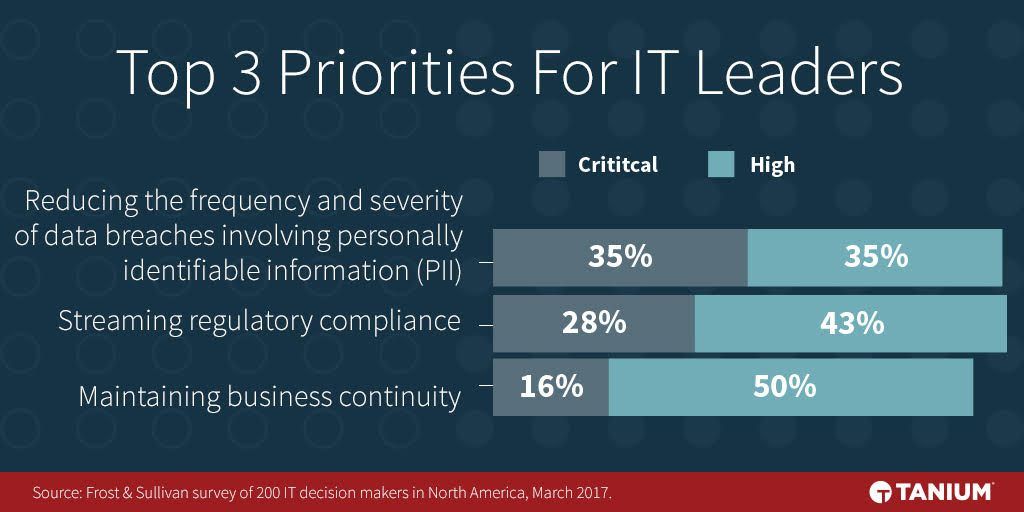
De hecho, el 70 % de los encuestados señaló que reducir la frecuencia y la gravedad de las filtraciones de datos que afectan a la información de identificación personal (PII) constituía una prioridad «crítica» o «alta» para sus organizaciones. La optimización del cumplimiento normativo y el mantenimiento de la continuidad del negocio son, asimismo, prioridades fundamentales para la mayoría de los encuestados.
Sin embargo, menos de un tercio de los encuestados (32 %) confía en que, en caso de producirse una filtración, será capaz de identificar todos los terminales afectados y subsanar el problema en el plazo de un día desde que se produzca la filtración. No es un dato sorprendente, pero menos de la mitad de los encuestados confía en que su solución antivirus actual les garantice la seguridad.
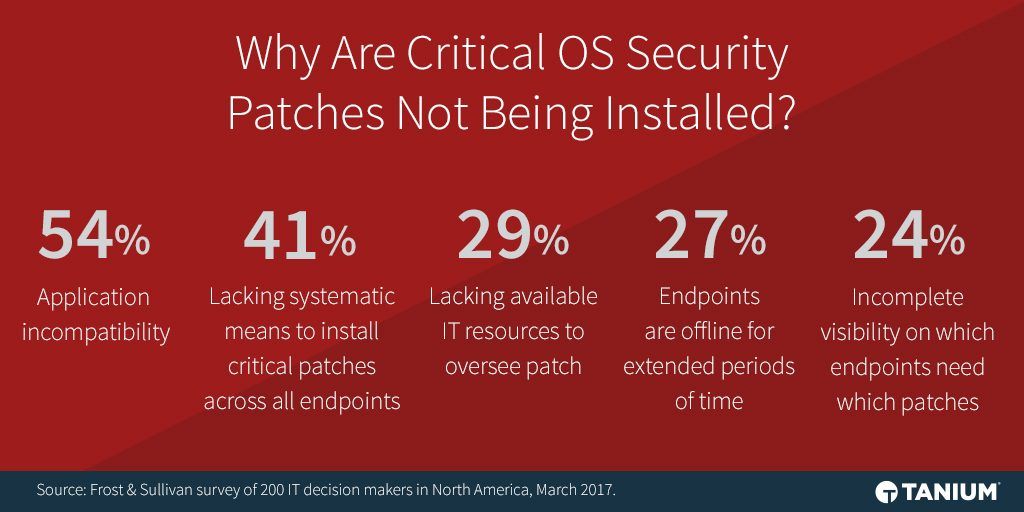
La aplicación de parches de software para resolver problemas críticos de seguridad se considera una práctica recomendada de ciberhigiene . Sin embargo, también en este caso existe una discrepancia entre lo que los encuestados creen en teoría y lo que experimentan en la práctica. Casi ocho de cada 10 encuestados (79 %) afirman estar «muy» o «bastante» preocupados por la falta de parches de seguridad críticos del sistema operativo en sus dispositivos finales. Las razones son diversas e incluyen factores como la incompatibilidad de las aplicaciones, la falta de medios sistemáticos para instalar parches críticos en todos los terminales y la falta de recursos informáticos disponibles para supervisar los procesos de gestión de parches de . Actualmente existen los productosy para dar respuesta a estos dos últimos puntos.
Cuantos más sistemas operativos, más problemas de ciberseguridad
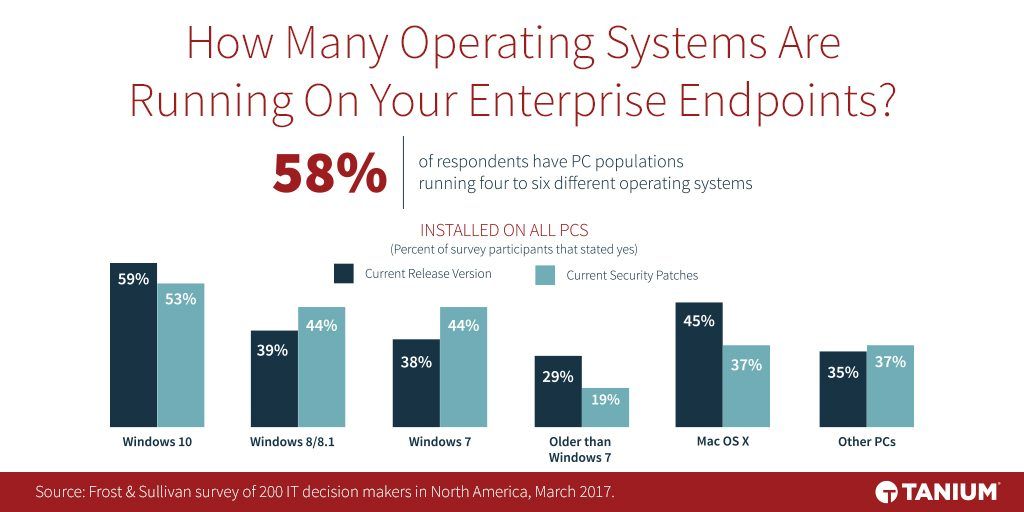
¿Por qué resulta esto tan preocupante? Por un lado, la diversidad de sistemas operativos va en aumento tanto en los ordenadores personales como en los servidores de las empresas.
La mayoría de los encuestados afirma tener seis sistemas operativos en sus ordenadores personales y hasta siete sistemas operativos en funcionamiento en sus servidores. Si bien los encuestados afirman que las últimas versiones del sistema operativo Windows en ordenadores personales y servidores están actualizadas, no ocurre lo mismo en el caso de los ordenadores Mac, los servidores Linux y las versiones anteriores de Windows Server que aún se utilizan.
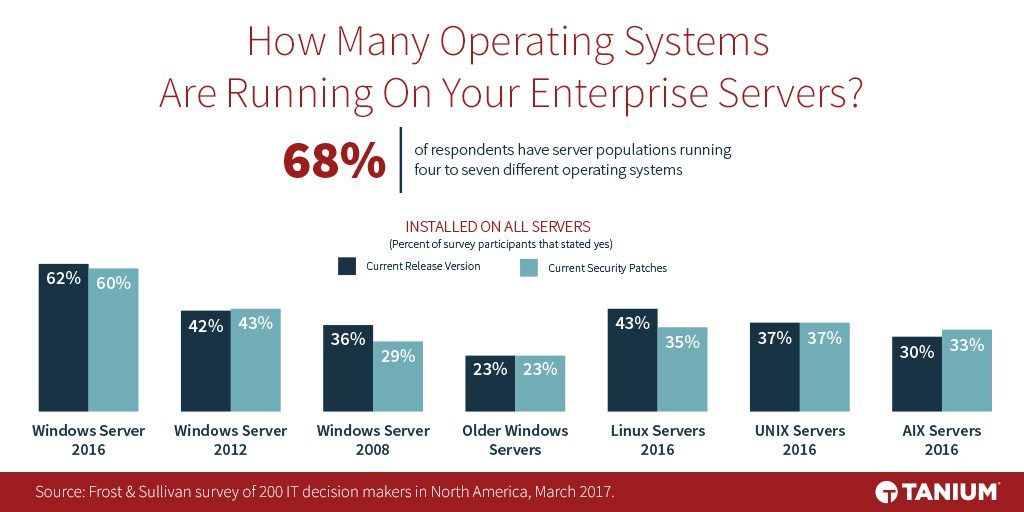
Además de las preocupaciones relativas a la actualidad de las versiones de los sistemas operativos y los parches de seguridad, la mayoría de los participantes en la encuesta también expresan niveles extremos o moderados de preocupación en materia de seguridad con respecto a aplicaciones de uso frecuente, como Java, Flash y Acrobat.
Análisis de terminales: clave para las mejores prácticas de ciberhigiene
Lo que resulta aún más preocupante es que la mayoría de los encuestados afirma que más de la mitad de todos los dispositivos finales no se someten a análisis, o solo se analizan de forma periódica, para comprobar sus configuraciones de seguridad, las vulnerabilidades del software y la integridad de los archivos. Más de dos tercios de los encuestados (68 %) consideran que sus prácticas actuales de análisis de servidores son ineficaces, mientras que el 42 % opina lo mismo sobre sus prácticas de análisis de ordenadores personales.
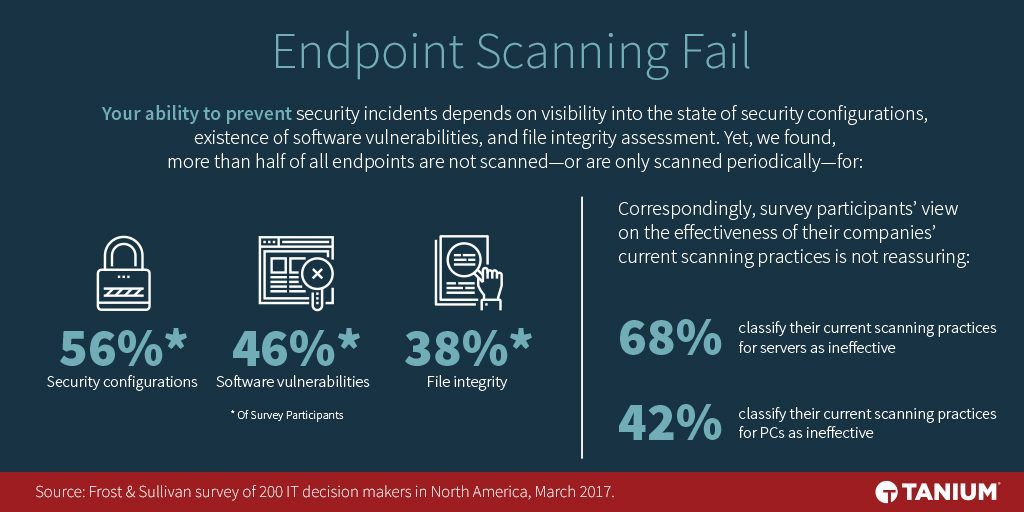
Las organizaciones de seguridad informática deben adoptar medidas para mejorar los aspectos básicos de la higiene de seguridad. Frost & Sullivan recomienda a las organizaciones que evalúen de forma objetiva sus herramientas actuales de higiene de seguridad en función de lo que logran y de lo que no logran. Esta clasificación generará una lista de prioridades con los atributos que deben buscarse en las herramientas de higiene de seguridad nuevas o de sustitución, así como lo que dichas herramientas deben lograr.
¿Desea obtener más información sobre las prácticas de seguridad? Lea lo siguiente:
-Las cinco preguntas que debe responder para mantener una buena higiene de seguridad
-Las tres etapas de la higiene de seguridad
Acerca de la autora,: Jennifer Ellard dirige las actividades de marketing de productos de seguridad y de comercialización de Tanium. Jennifer se incorporó a Tanium en 2016 y se dedica principalmente a desarrollar contenidos, impulsar el proceso de ventas, colaborar con socios de seguridad y apoyar a los equipos de ventas. Anteriormente, la Sra. Ellard trabajó en Hewlett-Packard y Symantec, donde dirigió equipos de marketing de productos y de marketing para socios. La formación académica de Jennifer incluye una licenciatura en Marketing por la Universidad de Alabama en Huntsville y un máster en Administración de Empresas por la Universidad de Santa Clara.

