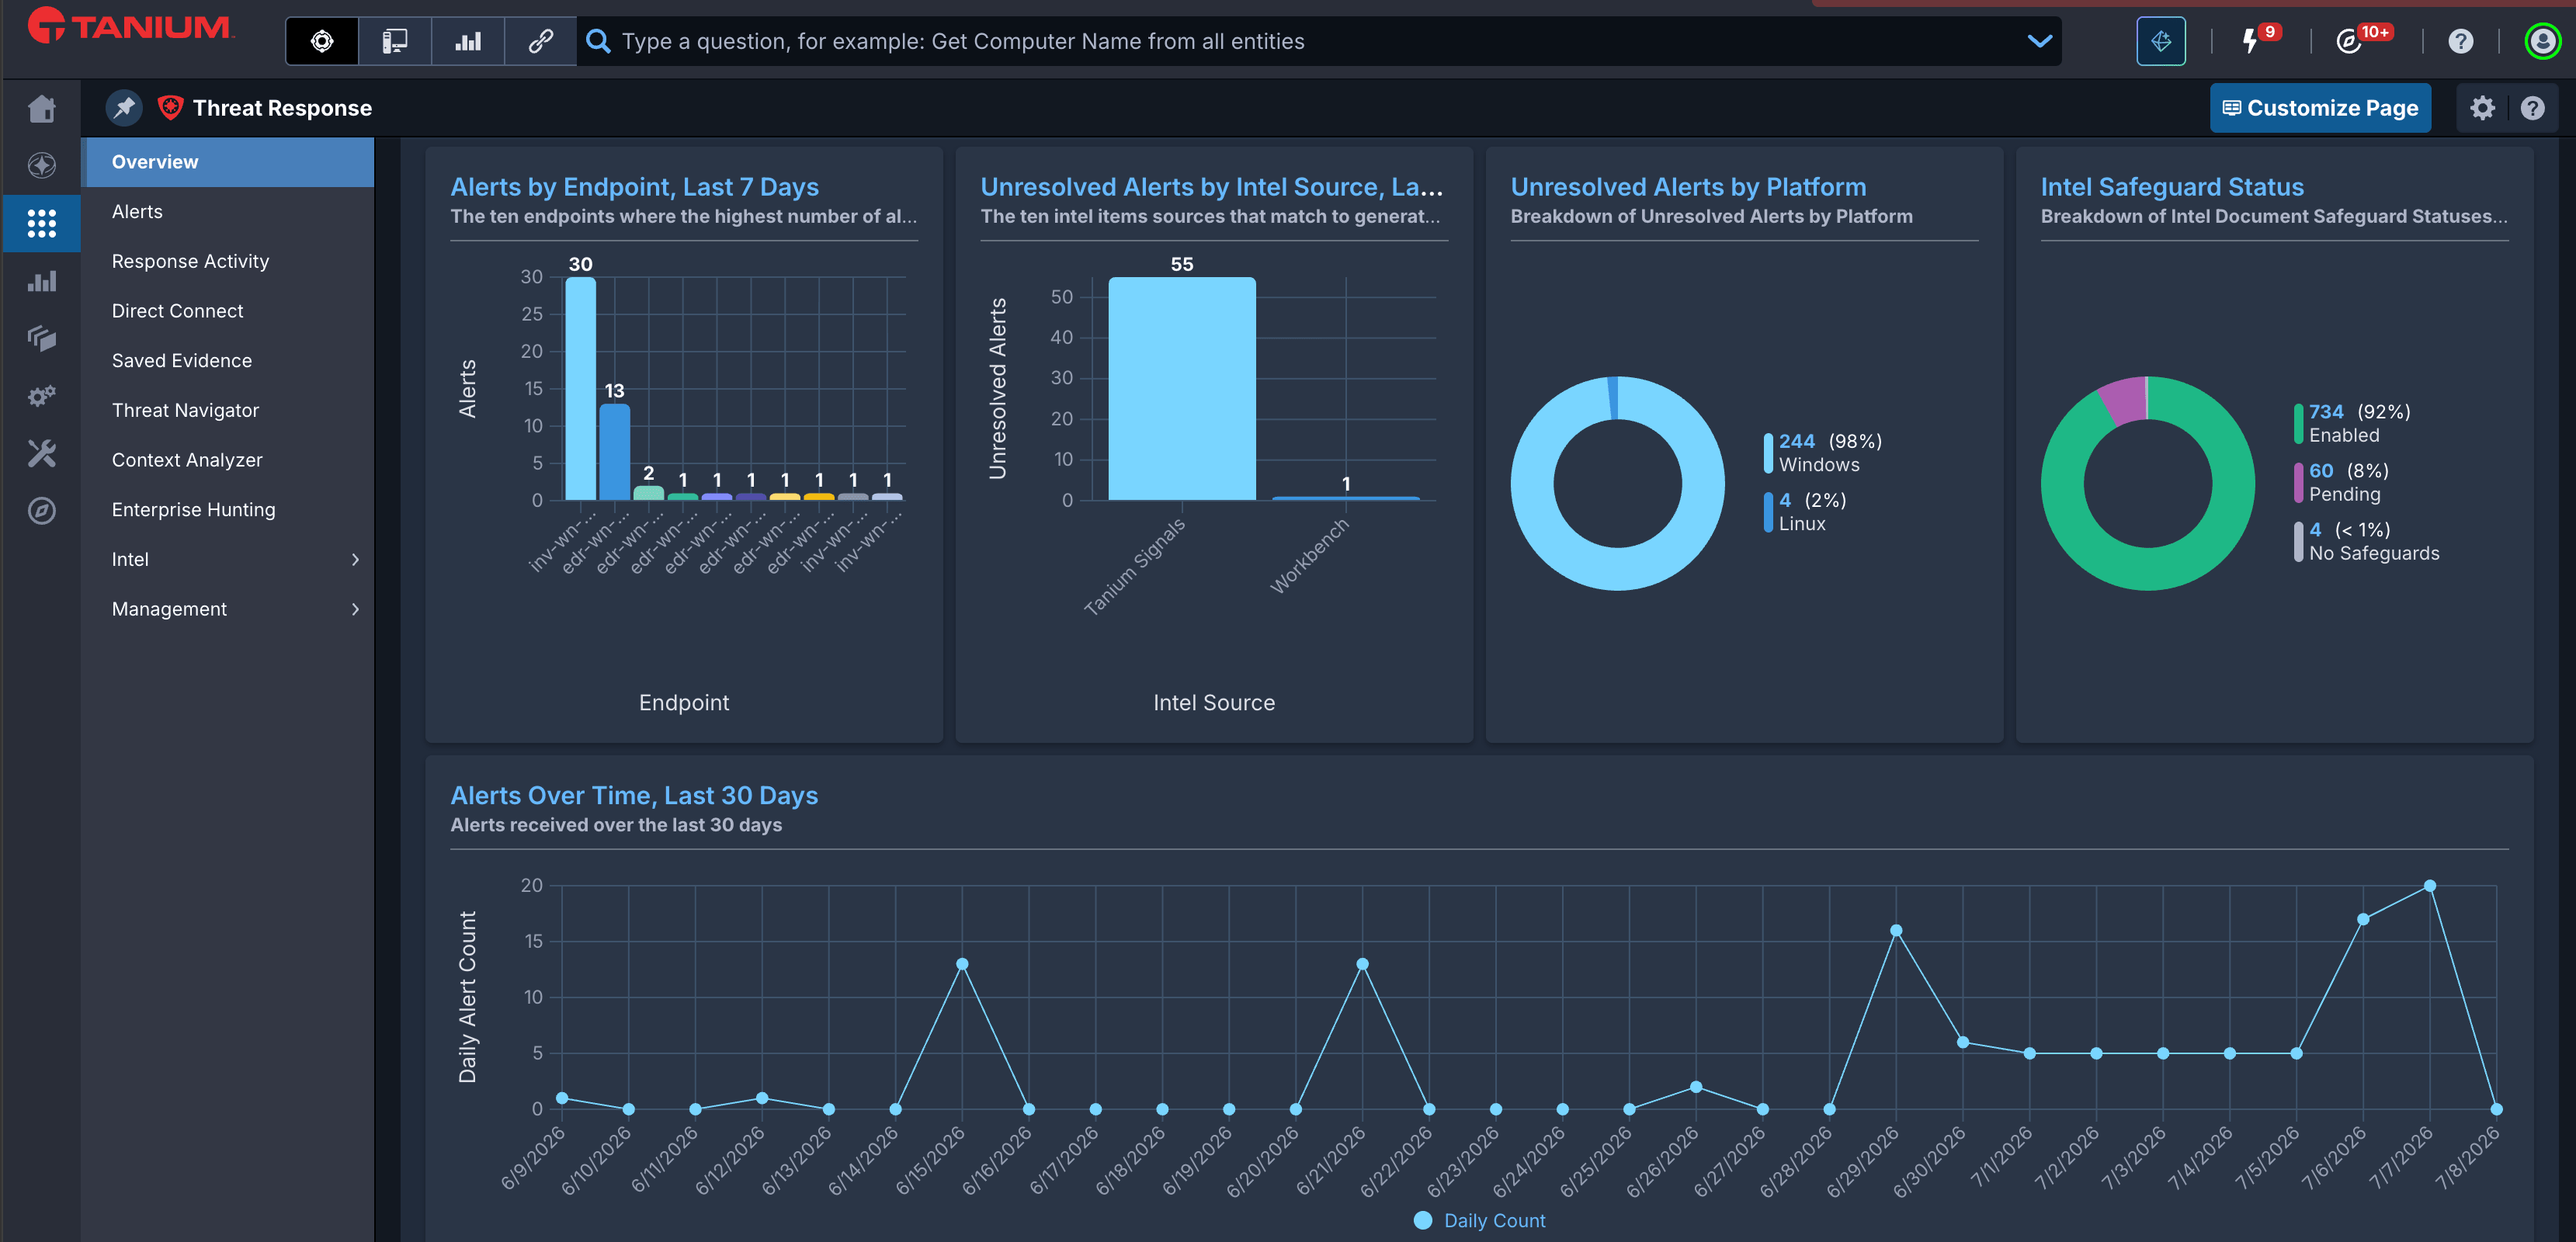
THREAT RESPONSE
Detectar, Investigar, Responder — Al instante
Detecte, investigue y remedie amenazas en cada endpoint en tiempo real antes de que los atacantes puedan moverse, ocultarse o causar daños. Basado en datos de endpoints en vivo, no en una copia previamente ingerida.
SEGURIDAD DE ENDPOINTS EN TIEMPO REAL
Detenga las amenazas antes de que se conviertan en incidentes — a escala
La mayoría de los equipos de seguridad están atrapados en una respuesta reactiva a incidentes mientras su SIEM y EDR razonan sobre datos pre-ingestados y obsoletos, no sobre el endpoint tal como existe en este momento. Tanium Threat Response cambia eso: inteligencia de endpoint en tiempo real, investigación unificada y remediación integrada en una sola plataforma, complementando las herramientas que ya utiliza.
Visibilidad completa del endpoint sin otro agente
El agente único y ligero de Tanium gestiona la administración de endpoints y la seguridad de forma conjunta. Los equipos de seguridad obtienen contexto forense en tiempo real, como procesos en ejecución, conexiones de red, cambios en el registro y eventos de inicio de sesión, sin necesidad de implementar, gestionar ni mantener un segundo agente junto a las herramientas existentes.
Pasar de la respuesta reactiva a la búsqueda proactiva
Proporcione a los analistas un entorno de datos unificado, contexto de endpoints en tiempo real y contexto de búsqueda enriquecido con IA en cada búsqueda para delimitar incidentes en segundos en lugar de días. Identifique las causas raíz más rápido y elimine el tiempo perdido al cambiar entre herramientas desconectadas, liberando a los equipos para pasar de una respuesta reactiva a una búsqueda proactiva.
Detección y corrección unificadas en una sola plataforma
La mayoría de las pilas separan la detección de la corrección, lo que genera un retraso en la transferencia que los atacantes aprovechan. Tanium lo elimina: seguridad y TI trabajan desde la misma plataforma, buscando amenazas, aislando endpoints y aplicando correcciones en cientos de miles de dispositivos simultáneamente, sin tickets ni demoras.
Reducir la proliferación de herramientas
Complemente su pila existente en lugar de reemplazarla. Tanium añade la capa de endpoints en vivo que cierra el ciclo entre la alerta y la resolución, con un espacio de trabajo compartido y controles de acceso granulares basados en roles para que los equipos de seguridad y operaciones de TI trabajen desde una sola vista.
CAPACIDADES
Todas las herramientas que necesitas para responder con rapidez
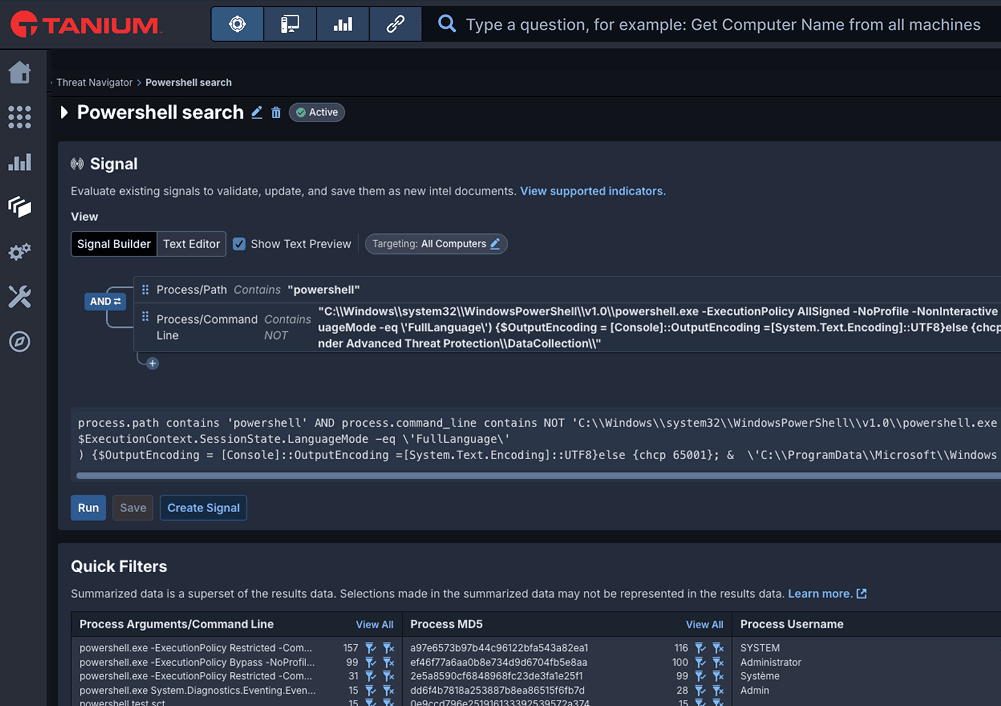
Threat Navigator
Threat Navigator incorpora una búsqueda estructurada e impulsada por hipótesis a Tanium Threat Response. Los analistas crean investigaciones con nombre, adjuntan búsquedas e inteligencia de amenazas, y las ejecutan contra telemetría de endpoints histórica o en tiempo real sin activar alertas de producción. Cada búsqueda e hipótesis se asigna a las tácticas y técnicas de MITRE ATT&CK®, revelando brechas en la cobertura de detección. Los hallazgos de búsqueda comprobados se convierten en detecciones con una sola acción, convirtiendo cada investigación en una cobertura duradera y repetible.
OFERTAS DE LA PLATAFORMA TANIUM
Una plataforma. Todo lo que necesitan sus endpoints
Deje de gastar en herramientas que no se comunican entre sí. Tanium es una plataforma única para visibilidad, parcheo, cumplimiento, respuesta a amenazas y operaciones impulsadas por IA.
SOLUCIÓN
Operaciones de seguridad
Capacite a los profesionales de seguridad con detección y remediación automatizada y continua de vulnerabilidades y amenazas.
VISIBILIDAD DE ACTIVE DIRECTORY
Tanium Impact
Obtenga visibilidad completa de los derechos de Active Directory para reducir el riesgo y contener las amenazas más rápidamente.
CAZA DE AMENAZAS DIRIGIDA POR EXPERTOS
HuntIQ
Tanium HuntIQ combina investigación de seguridad, expertos prácticos e IA agéntica desarrollada sobre Tanium Atlas, ofreciendo identificación de amenazas en tiempo real y personalizada que acelera la respuesta y minimiza el riesgo organizacional.
PREGUNTAS FRECUENTES
¿Tiene alguna pregunta?
Obtenga respuestas a preguntas frecuentes sobre cómo funciona Tanium Threat Response, qué requiere y cómo se integra en su stack de seguridad existente.

