Los ciberataques lanzados por naciones y Estados-nación contra empresas privadas —y entre ellos mismos— no son nada nuevo. Sin embargo, su audacia, frecuencia y sofisticación han ido aumentando de forma constante.
En este blog, analizaremos cómo el conector de Tanium para OpenCTI, desarrollado recientemente, proporciona a las organizaciones el tipo de inteligencia sobre amenazas que necesitan para identificar y solucionar con mayor rapidez las amenazas cibernéticas.
«En estos momentos, la ciberseguridad corre a cargo de empresas individuales», explica Jerome Warot, vicepresidente de gestión técnica de cuentas de Tanium. «Los proveedores están ofreciendo soluciones, pero la globalización de las amenazas implica que los países deben empezar a colaborar entre sí». «Y la mejor manera de lograrlo es mediante comunidades que traspasen fronteras y creen plataformas abiertas y flexibles de ciberseguridad e inteligencia sobre amenazas».
Warot establece una analogía con la forma en que el mundo ha forjado alianzas para luchar contra la pandemia de la COVID-19.
«La pandemia es un problema mundial», prosigue Warot. «Y los laboratorios de todo el mundo están empezando a colaborar para hacer frente a esta situación mediante el desarrollo de vacunas y pruebas, así como el intercambio de resultados de investigación». «En lo que respecta a la ciberseguridad, OpenCTI ofrece a las personas la oportunidad de compartir conocimientos para hacer frente a las amenazas».
¿Qué es OpenCTI?
OpenCTI (se abre en una nueva pestaña) (Open Cyber Threat Intelligence) es una plataforma de código abierto que permite a las organizaciones gestionar el conocimiento sobre inteligencia de amenazas cibernéticas. Se creó con el fin de estructurar, almacenar, organizar y visualizar información técnica y no técnica sobre las amenazas cibernéticas.
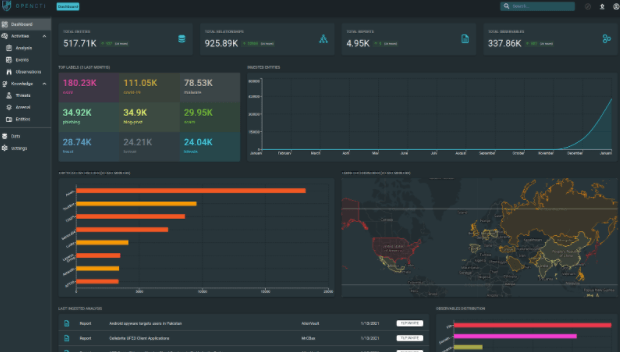
Su desarrollo tuvo su origen en la Agencia Nacional de Seguridad de la Información de Francia (ANSSI) (se abre en una nueva pestaña) y en el CERT-EU (Equipo de Respuesta a Emergencias Informáticas de la Unión Europea) (se abre en una nueva pestaña). Desde entonces, la plataforma se ha publicado como código abierto y se ha puesto a disposición de toda la comunidad dedicada a la inteligencia sobre amenazas cibernéticas.
Tanium y OpenCTI
Antes de incorporarse a Tanium como director de estrategia y operaciones de seguridad, Samuel Hassine fue responsable de inteligencia sobre amenazas cibernéticas en la ANSSI. Sabe perfectamente lo potente que puede llegar a ser la plataforma Tanium cuando se conecta a OpenCTI.
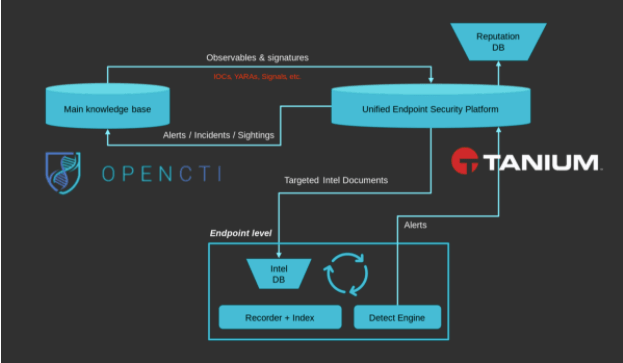
«Tanium es como un coche potente por todo lo que es capaz de hacer en materia de detección y respuesta ante ciberataques, así como por las capacidades forenses de su módulo de respuesta ante amenazas Threat Response (se abre en una nueva pestaña) », afirma Hassine. «Un coche necesita combustible. «Tanium ya ofrece firmas de comportamiento listas para usar, mientras que la integración con OpenCTI aporta otros tipos de indicadores para ampliar la cobertura global».
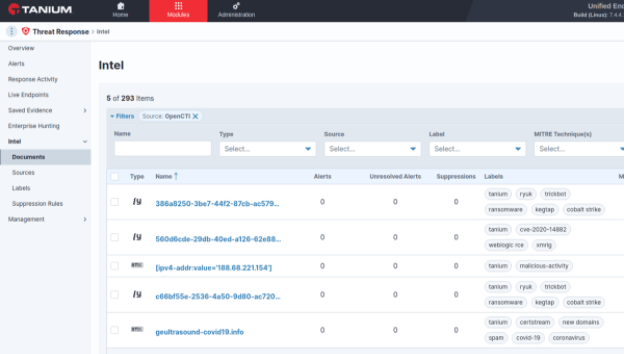
El conector recoge datos de inteligencia sobre amenazas de OpenCTI y los transmite a Tanium con el fin de realizar la búsqueda y detección de amenazas. OpenCTI también cuenta con conectores para recopilar datos de inteligencia sobre amenazas procedentes de fuentes abiertas o cerradas, como FireEye, FS-ISAC, AlienVault, Kaspersky, VirusTotal o MISP (Malware Information Sharing Platform).
«OpenCTI cuenta con integraciones con numerosos proveedores de ciberseguridad», explica Hassine. «Esto permite a las organizaciones recopilar información de diversas fuentes y disponer de ella en un único lugar. De este modo, resulta mucho más sencillo utilizar firmas o indicadores en las actividades de detección o de búsqueda de amenazas. «Y todos los conectores son abiertos y de libre uso».
Calidad de los datos, contexto y rapidez
El conector OpenCTI permite a las organizaciones seleccionar los datos sobre amenazas que resultan más relevantes para su sector y su situación de seguridad. Pueden configurar fuentes de datos con distintos niveles de confianza. Además, al investigar una alerta o un indicador de amenaza, los analistas pueden consultar OpenCTI para ver la firma de una amenaza y examinar el contexto relacionado con ella, como su atribución a los autores de la amenaza y las tácticas empleadas por los objetivos como respuesta.
Uno de los mayores retos a los que se enfrentan las organizaciones, además de disponer de datos de calidad, es reducir el tiempo que se tarda en determinar si un suceso constituye una actividad maliciosa. Para un analista, disponer de los datos y el contexto que proporciona OpenCTI puede reducir considerablemente el tiempo necesario para la validación.
La información sobre amenazas cibernéticas que proporciona OpenCTI puede utilizarse de diversas formas. Por ejemplo, podría utilizarse para buscar posibles amenazas en un lago de datos. Además, tal y como se ha mencionado, puede proporcionar información a una herramienta forense, de detección y corrección como el módulo « » de Tanium, «Threat Response» (se abre en una nueva pestaña) .
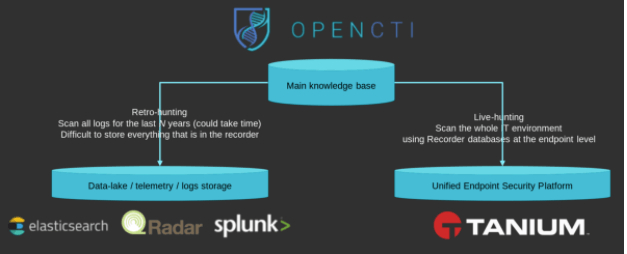
Los datos de OpenCTI también incluyen directrices de detección y corrección para diferentes tipos de amenazas. Por supuesto, los datos pueden servir de base para los informes dirigidos a la dirección y al consejo de administración sobre el estado de seguridad de una empresa y sus posibles vulnerabilidades.
Sin embargo, es importante recordar que OpenCTI no puede actuar por sí solo.
La plataforma OpenCTI está en constante evolución
A medida que la plataforma OpenCTI va madurando, su propio centro de datos va creciendo. OpenCTI también actualiza constantemente sus conectores de fuentes de datos y sigue un ritmo de lanzamiento mensual para la plataforma. La arquitectura abierta de Tanium hace que sea la opción ideal para una integración con OpenCTI.
«Tanium es único porque es bastante abierto», afirma Hassine. «Otros sistemas de detección en terminales resultan difíciles de integrar, ya que cuentan con sus propias fuentes de información sobre amenazas». «Sin embargo, con Tanium puede conectarse a otras fuentes de datos para mejorar sus capacidades de detección».
Esa flexibilidad también implica que las organizaciones pueden elegir las fuentes de datos de OpenCTI que mejor se adapten a su negocio. No tienen por qué llevarse todo lo que haya disponible. Pueden recopilar información relevante sobre un mercado, un sector específico o una amenaza concreta o un vector de amenaza.
Tendencias en la búsqueda de amenazas y la detección de vulnerabilidades
«Cuando empecé a trabajar en OpenCTI, fue para satisfacer las necesidades internas de la Agencia Nacional de Ciberseguridad de Francia», recuerda Hassine. «Nos faltaba una herramienta como esa». Y no lo hemos podido encontrar en el mercado. «Así que nos pusimos manos a la obra con el desarrollo y nunca pensé que tendría tal repercusión ni que tanta gente querría utilizarlo».
Hassine considera que esto es un indicio de cómo está cambiando el ámbito de la búsqueda de amenazas y la detección de vulnerabilidades. Cada vez se basa mucho más en los datos, incluso entre las organizaciones que se encuentran en una fase relativamente incipiente en materia de ciberseguridad.
«Lo que estoy observando sobre el terreno es que la gente ha empezado a comprender en qué consiste la ciberseguridad y qué deben hacer», afirma Hassine. «Las organizaciones desean reforzar su capacidad en materia de ciberseguridad, pero cuentan con recursos limitados». «Por lo tanto, deben establecer prioridades».
Dado que puede llevar años desarrollar una capacidad de detección exhaustiva, los datos pueden contribuir a priorizar y reducir la superficie de ataque de una organización. Los datos ofrecen una guía para establecer prioridades, de modo que las organizaciones puedan hacer frente a las amenazas más graves.
«Es como un ataque de phishing malicioso a gran escala», reflexiona Hassine. «No se intenta pescar todos los peces con el arpón. Usted va a por los más peligrosos. La mayoría de los equipos encargados de desarrollar capacidades de detección son conscientes de ello y están utilizando la inteligencia sobre amenazas para establecer prioridades en sus trabajos de desarrollo e integración. «Ningún sistema puede abarcar todas las tácticas y procedimientos; hay que tomar decisiones».
En el marco de sus esfuerzos, el uso del marco MITRE ATT&CK (Tácticas, técnicas y conocimientos comunes de los adversarios) como matriz exhaustiva de las tácticas y técnicas empleadas por los cazadores de amenazas, los miembros de equipos rojos y los defensores para clasificar mejor los ataques podría resultar de gran utilidad.
«Supongamos que estima que su cobertura es de casi el 60 % del marco», afirma Hassine. «Pronto se dará cuenta de que podría llevar años subsanar las deficiencias restantes». «El uso de datos pertinentes de inteligencia sobre amenazas cibernéticas puede, sin duda, ayudar a establecer las prioridades de las próximas medidas».
El conector Tanium-OpenCTI ya está listo para su uso en producción y a disposición de todos los clientes de Tanium.
«El conector aprovecha los últimos avances técnicos de la plataforma OpenCTI, que proporciona un flujo de eventos en tiempo real con datos de inteligencia sobre amenazas». «Por lo tanto, la plataforma Tanium recibe en tiempo real las firmas y los indicadores más recientes», afirma Hassine. «No es difícil de instalar. La configuración es sencilla. Lo complicado es saber exactamente qué tipo de conocimientos necesita. No puede importar todo a Tanium. «Tiene que elegir, y eso requiere ciertos conocimientos en materia de ciberseguridad».
Obtenga más información sobre el anuncio del conector OpenCTI en el comunicado de prensa (se abre en una nueva pestaña).
Para obtener información más detallada y documentación sobre cómo configurar el conector, visite este sitio web.

