En primer lugar, en el informe de esta semana se analiza un estudio de la consultora Forrester, en el que se pone de manifiesto el grado de preparación de las organizaciones para hacer frente al creciente riesgo en la cadena de suministro. A continuación, se analiza en detalle una reciente campaña de ciberespionaje atribuida al grupo APT chino Earth Preta (también conocido como Mustang Panda), en la que se observó cómo los autores de la amenaza distribuían malware personalizado almacenado en cuentas de Google Drive y Dropbox a organizaciones gubernamentales, de investigación y académicas ubicadas principalmente en Asia. Asimismo, se incluye un análisis de gran actualidad sobre un nuevo y muy sofisticado kit de phishing que imita de forma muy convincente a varias grandes marcas minoristas, justo antes de la ajetreada temporada de compras navideñas.
1. A pesar de que las organizaciones reconocen la amenaza que supone la cadena de suministro, los expertos señalan que las medidas de gestión de riesgos de terceros no están a la altura.
Forrester señala, a través de un estudio basado en una encuesta, que, a pesar de los llamamientos de los expertos del sector para reforzar y optimizar las cadenas de suministro a raíz de la pandemia de la COVID-19, las empresas siguen aumentando su dependencia de los servicios de terceros.
Independientemente de que el motor de este cambio de paradigma sea el deseo de las organizaciones de optimizar la productividad, mantener su competitividad o, simplemente, aumentar la agilidad empresarial, lo cierto es que una mayor dependencia de terceros suele ir acompañada de un nivel proporcional de riesgo cibernético, especialmente cuando una organización carece de un programa maduro de gestión de riesgos de terceros.
Si bien los encuestados valoraban las ventajas empresariales asociadas a los productos y servicios de terceros, no siempre han tenido en cuenta los riesgos asociados a dichos terceros. Estos mismos encuestados reconocieron que aún queda mucho trabajo por hacer para que sus programas de gestión de riesgos de terceros alcancen un nivel de madurez suficiente.
Los expertos parecen coincidir en que un grado aceptable de madurez de un programa es el resultado de una combinación bien equilibrada de sofisticación técnica, agilidad y solidez.
Principales conclusiones de la encuesta de Forrester
- La mejora de la toma de decisiones basada en datos constituye una prioridad empresarial fundamental para el 72 % de los encuestados.
- El 71 % afirmó que la adopción de procesos empresariales digitales constituía una prioridad fundamental.
- Mejorar la respuesta de la organización ante los cambios empresariales y del mercado fue una prioridad fundamental para el 69 % de los encuestados.
- Durante el año anterior a la encuesta, el 40 % de los encuestados estimó que los niveles de riesgo asociados a sus cadenas de suministro habían aumentado significativamente, y el 38 % de dichos encuestados atribuyó el aumento de los niveles de riesgo a una mayor dependencia de terceros.
Comentarios de los analistas del equipo de inteligencia sobre amenazas cibernéticas de Tanium
«Los resultados de la encuesta de Forrester hablan por sí solos. No hace falta buscar muy lejos para encontrar un sinfín de ejemplos de incidentes de seguridad de gran repercusión que, en última instancia, se remontaban a la explotación de una vulnerabilidad en el sistema de un subcontratista, se determinó que eran consecuencia de un incidente en la cadena de suministro de un proveedor externo o estaban relacionados de alguna manera con la utilización maliciosa de paquetes de código o bibliotecas ocultos entre utilidades legítimas almacenadas en repositorios que los desarrolladores utilizan a diario. A modo de ejemplo, considere el reciente descubrimiento de de docenas de paquetes de PyPI que distribuyen W4SP programas maliciosos destinados al robo de información».
2. Los piratas informáticos chinos utilizan Google Drive para introducir malware en redes privadas
Un informe reciente de Trend Micro detalla una campaña de spear-phishing a gran escala denominada « » ( ), en la que se observó cómo hackers chinos respaldados por el Estado distribuían malware personalizado —almacenado en cuentas de Google Drive o Dropbox ( )— a organizaciones gubernamentales, de investigación y académicas de todo el mundo con fines de espionaje.
Los ataques, que, según se informa, tuvieron lugar entre marzo y October 2022, se han relacionado con el grupo de ciberespionaje identificado por Trend Micro como «Earth Preta», más conocido como «Mustang Panda» (también denominado «Bronze President» o « TA416»). El autor de la amenaza lleva atacando a entidades de todo el mundo desde, al menos, el año 2012, entre las que se incluyen organismos gubernamentales, centros de estudios, ONG y organizaciones católicas del Vaticano.
Earth Preta, al igual que muchos grupos de APT vinculados a China, es un grupo de ciberespionaje conocido por desarrollar su propio malware a medida y utilizarlo en combinación con herramientas ya existentes, como PlugX y Cobalt Strike. Earth Preta se ha ganado una reputación por sus continuos esfuerzos por actualizar su arsenal, y la actividad reciente del grupo parece respaldar esa valoración.
Tras la infección inicial, los documentos confidenciales sustraídos por Earth Preta de las redes objetivo podrían utilizarse para facilitar el acceso inicial durante la siguiente oleada de intrusiones del grupo. Dicha metodología tiene el efecto combinado de ampliar significativamente el alcance de las campañas de ciberespionaje de Earth Preta, al tiempo que aumenta enormemente el tamaño de la superficie de ataque en la región objetivo.
A juzgar por los objetivos recientes de Earth Preta, parece que los países asiáticos constituyen el ámbito de interés actual del grupo. Los investigadores de Trend Micro informan de que, en su campaña más reciente, el grupo malicioso se ha centrado principalmente en organizaciones de Australia, Japón, Taiwán, Myanmar y Filipinas.
Esta evaluación coincide con los informes de Cisco Talos, que incluyen a las siguientes empresas de telecomunicaciones como objetivos que figuran en la impresionante lista de víctimas de Earth Preta: del Gobierno de Taiwán, activistas de Hong Kong, ONG de Mongolia y el Tíbet, de Myanmar y, de hecho, de Afganistán y de la India.
Detalles de la campaña «Earth Preta»
Trend Micro informa de que, durante la campaña generalizada de spear-phishing mencionada anteriormente, se observó que Earth Preta hacía uso indebido de cuentas falsas de Google para distribuir el malware a través de correos electrónicos de spear-phishing; dicho malware se almacenaba inicialmente en un archivo comprimido (con extensiones como .rar, .zip y .jar) y se distribuía mediante enlaces de Google Drive. Los piratas informáticos centraron sus esfuerzos principalmente en organismos gubernamentales y entidades jurídicas, que representan el 84 % de las víctimas de la campaña hasta la fecha.
Asimismo, se observó que Earth Preta utilizaba diversas técnicas para eludir la detección y contrarrestar el análisis, tales como la ofuscación de código y el uso de controladores de excepciones personalizados. Estas técnicas se utilizaron en combinación con enlaces incrustados que dirigían a carpetas de Google Drive o Dropbox. Ambas son plataformas legítimas y de confianza que utilizan un gran número de organizaciones, tanto privadas como públicas, para respaldar sus operaciones diarias, y su buena reputación contribuye a que los atacantes logren el efecto deseado: hacer que el tráfico malicioso parezca inofensivo.
Comentarios de los analistas del equipo de inteligencia sobre amenazas cibernéticas de Tanium
«Earth Preta cuenta con amplios recursos, ya que tiene acceso a las herramientas compartidas que prefieren las legiones de hackers respaldados por el Estado de Pekín, así como la capacidad y el personal necesarios para actualizar continuamente su arsenal y crear su propio malware a medida. Las técnicas de este grupo destinadas a impedir el análisis y eludir las medidas de defensa ponen de manifiesto un gran énfasis en la seguridad operativa (OPSEC). En cierta medida, lo mismo puede decirse del uso que hace Earth Preta de al menos tres vectores diferentes de distribución de malware en una única campaña de spear-phishing. «Actúe con precaución».
3. Un kit de phishing se hace pasar por marcas conocidas para atacar a los compradores estadounidenses durante las fiestas
Una reciente investigación en materia de seguridad llevada a cabo por Akamai ha revelado un nuevo y kit de phishing altamente sofisticado, , que se hace pasar por varias marcas minoristas importantes y conocidas de cara a la temporada navideña.
El kit combina técnicas de ingeniería social, diversas técnicas de evasión de detección y capacidades que permiten a los atacantes eludir las medidas de seguridad de control de acceso.
Resumen de la campaña
Akamai ha descubierto una campaña de phishing en curso que se desarrolló desde mediados deSeptember 2022 hasta October 2022 y que se aprovechaba de los compradores en línea que buscaban beneficiarse de las ofertas navideñas. Esta campaña atraía a las víctimas con la posibilidad de ganar un premio y les solicitaba los datos de su tarjeta de crédito para «cubrir los gastos de envío».
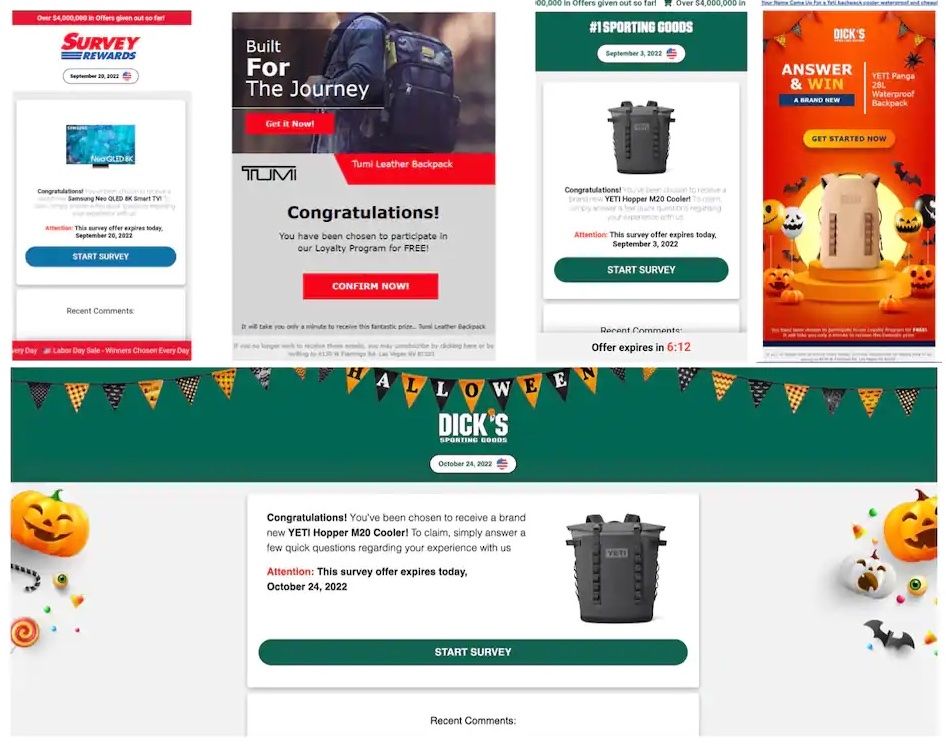
El momento en que se lleva a cabo la campaña —diseñada para coincidir con las promociones habituales que los minoristas en línea lanzan en torno al Día del Trabajo y Halloween— contribuye a reforzar su legitimidad y aprovecha el fervor comercial que suele apoderarse de los estadounidenses en esta época del año. O, dicho de forma menos cínica, la campaña se aprovecha de los usuarios recurriendo al espíritu navideño e imitando las estrategias de marketing legítimas del sector minorista. Los correos electrónicos de phishing de « » ( ) son muy sofisticados en lo que respecta a la suplantación de marcas auténticas, tal y como puede observarse en el ejemplo que figura a continuación.
Técnicas de ingeniería social
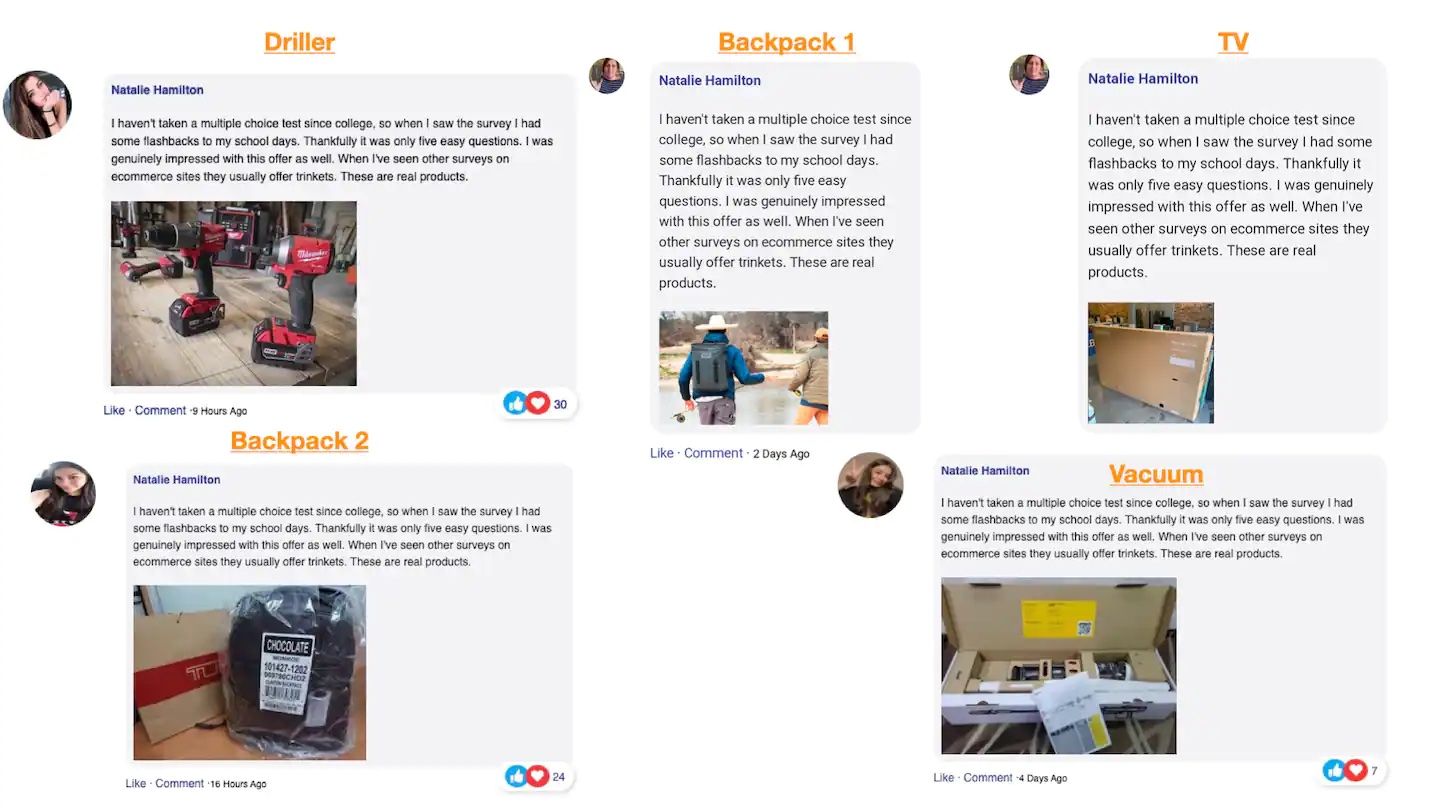
Los correos electrónicos de phishing utilizados en esta campaña se hacen pasar por una amplia variedad de marcas. Una similitud entre muchos de los correos electrónicos era la presencia de una usuaria falsa llamada Natalie Hamilton. Se utilizó a este usuario en varias estafas, en las que publicaba comentarios sobre los premios para que estos parecieran auténticos. Esta técnica se utiliza para generar confianza en el usuario; a continuación se pueden ver algunos ejemplos de la misma.
Infraestructura de la campaña
Akamai logró identificar una cadena anidada de redireccionamientos, que comenzaba con el enlace inicial enviado a las víctimas en el correo electrónico de phishing. Este enlace acaba redirigiendo a las víctimas a la página de destino final de la estafa. El uso de una cadena anidada de redireccionamientos fue lo que llevó a los investigadores de Akamai a calificar la campaña de «altamente sofisticada».
Técnicas para eludir la detección
Esta campaña recurre a varias técnicas diferentes en su intento por eludir la detección:
Uso indebido de los acortadores de URL: Los servicios de acortamiento de URL, como Bitly, se han generalizado tanto —debido en gran parte a su uso generalizado en las redes sociales— que muchos consumidores ya no se lo piensan dos veces antes de hacer clic en una URL acortada. Esto es precisamente lo que este kit de phishing pretende aprovechar y utilizar de forma indebida. Este actor malicioso ha creado perfiles falsos en LinkedIn para publicar entradas que redirigen a un destino malicioso, asignándoles las URL acortadas que figuran en los correos electrónicos de phishing iniciales.
Aprovechamiento de la reputación de servicios web legítimos: Los autores de la amenaza utilizan un proveedor de servicios legítimo para alojar su funcionalidad de redirección maliciosa. Al utilizar servicios como el almacenamiento en la nube de Google, los servicios de alojamiento de AWS y el almacenamiento de blobs de Azure, el autor de la amenaza se aprovecha de la confianza que los usuarios depositan en la reputación de dichos servicios. Esto aumenta las posibilidades de eludir los mecanismos antiphishing que puedan estar activos.
Redirección del identificador de fragmento de URL: El identificador de fragmento de URL es una marca de hash del enlace URI que dirige al navegador a un punto concreto de una página o un sitio web. Esta técnica se utiliza habitualmente en un índice para mejorar la experiencia del usuario. Sin embargo, en el contexto de una campaña de phishing, es posible que los productos de seguridad ignoren o pasen por alto el hash al analizarlo. En esta campaña, el enlace original enviado a las víctimas contiene un signo de almohadilla seguido de un token. Posteriormente, JavaScript utiliza ese token para reconstruir un URI al que se redirigirá a la víctima. El uso de tokens también permite al atacante realizar un seguimiento de las víctimas y recabar datos estadísticos sobre la interacción de las posibles víctimas.
URL generadas aleatoriamente: Un aspecto destacado de esta campaña son sus intentos de filtrar a los visitantes no deseados en sus redireccionamientos, páginas de destino y sitios de phishing especialmente diseñados. Para ello, genera una URL aleatoria vinculada a un usuario concreto, que se incluye como parte de la cadena de redireccionamientos. Una vez que se accede a la página web de phishing, cada URL asignada solo puede ser utilizada por el usuario concreto, lo que da lugar a menores índices de detección.
El poder de la red de distribución de contenidos (CDN): Al igual que ocurre con los servicios de alojamiento web utilizados indebidamente, la página de destino de la estafa utiliza algunos de los servicios que ofrece un proveedor de CDN, incluido el registro de dominios. El autor de la amenaza utiliza un proceso rápido y sencillo de registro de dominios para poner en marcha una instancia y, a continuación, va cambiando el nombre de dominio de phishing sin necesidad de desmantelar la infraestructura. Además, alterna las direcciones IP asociadas a la CDN, lo que elimina la posibilidad de bloquear la actividad basándose en la dirección IP.
con segmentación geográfica: las páginas de destino parecen variar en función de la ubicación geográfica de la víctima, y hay algunas ubicaciones geográficas que no están restringidas en absoluto. La campaña analizada por Akamai tenía como objetivo principal a víctimas ubicadas en Estados Unidos, ya que el 89 % de las víctimas observadas se encontraban en Estados Unidos o en Canadá. El mismo enlace inicial de phishing redirige a diversos sitios web con personalización geográfica, lo que pone aún más de manifiesto la eficacia y la sofisticación de la campaña.
Comentarios de los analistas del equipo de inteligencia sobre amenazas cibernéticas de Tanium
«La campaña observada por Akamai concuerda con las tendencias históricas según las cuales los autores de amenazas se aprovechan aún más de los consumidores durante la temporada navideña». Es probable que esta campaña no sea más que el comienzo de este tipo de actividades a medida que nos acercamos a la temporada navideña. Esta historia sirve de recordatorio para que todos estén atentos durante estas fiestas. Tenga especial cuidado al abrir correos electrónicos promocionales relacionados con las fiestas, tarjetas electrónicas, confirmaciones de pedidos en línea, correos electrónicos de seguimiento de envíos, etc. Manténgase alerta y esté atento a cualquier comunicación inesperada o no solicitada por parte de los comercios.
Si desea ampliar información, le recomendamos que consulte nuestros últimos resúmenes de inteligencia sobre amenazas cibernéticas de .

