ACTUALIZACIÓN: Esta entrada, publicada originalmente en November 27, 2023, se ha actualizado para reflejar la información más reciente disponible sobre los ataques de phishing.
Los ataques de phishing son una táctica ingeniosa que utilizan los ciberdelincuentes para engañar a las personas y que estas revelen información confidencial, como datos de cuentas bancarias y números de tarjetas de crédito. Estas estafas se diseñan meticulosamente para simular solicitudes legítimas de datos, a menudo a través de correos electrónicos que parecen proceder de fuentes fiables.
Al aprovecharse de la vulnerabilidad humana, estos ataques evitan la necesidad de aprovechar errores técnicos o de configuración en los sistemas. En cambio, se centran en manipular a las personas para que faciliten nombres de usuario, contraseñas y otras credenciales, lo que permite a los atacantes acceder sin autorización a sistemas y datos protegidos.
El phishing es uno de los tipos de ciberataques más conocidos y extendidos en la actualidad. It's a form of social engineering attack that originated in the 1990s when the early World Wide Web introduced the concept of usernames and passwords to the masses. El Grupo de Trabajo contra el Phishing y la Comisión Federal de Comercio (FTC) han estado a la vanguardia de la lucha contra estas amenazas, proporcionando consejos y recursos valiosos para ayudar a particulares y organizaciones a mantenerse a salvo.
En esta entrada, comenzaremos definiendo qué es el phishing y, a continuación, analizaremos los distintos tipos de ataques de phishing. A partir de ahí, analizaremos los riesgos de seguridad asociados al phishing y por qué resulta tan difícil detenerlo. También analizaremos ejemplos reales de ataques de phishing y cómo han ido evolucionando con el paso del tiempo.
Además, analizaremos el papel de la inteligencia artificial en las estafas de phishing actuales y le ofreceremos consejos prácticos para prevenir los ataques de phishing en su organización. Abordaremos cómo formar a los empleados para que reconozcan los intentos de phishing, qué hacer si se hace clic en un enlace de phishing y cómo pueden las organizaciones combatir el phishing al tiempo que mejoran la experiencia digital de los empleados.
¿Qué es el phishing?
El phishing es un tipo de delito informático en el que los atacantes engañan a las personas para que revelen información confidencial, como contraseñas o números de tarjetas de crédito. Esto suele hacerse mediante correos electrónicos, mensajes de texto o llamadas telefónicas falsas que parecen proceder de fuentes fiables y que pueden contener enlaces a páginas web falsas o a programas maliciosos. Entre los indicios típicos del phishing se encuentran los errores ortográficos, las faltas gramaticales y los saludos poco habituales.
El «pharming» es una técnica habitual utilizada en el phishing para redirigir a los usuarios desde sitios web auténticos a otros falsos sin que se den cuenta, a menudo mediante direcciones URL manipuladas. Las víctimas pueden descargar, sin saberlo, programas maliciosos o facilitar información confidencial que pueda utilizarse para cometer otros delitos informáticos.
Ahora que ya tiene una idea más clara de qué es el phishing, veamos los diferentes tipos de ataques de phishing y cómo los autores de las amenazas lo utilizan para atacar a particulares y organizaciones.
¿Cuáles son los distintos tipos de ataques de phishing?
El phishing abarca una amplia variedad de tipos de ataques, y con el paso del tiempo van surgiendo otros nuevos. Entre los más habituales se encuentran:
- Phishing por correo electrónico: . Los correos electrónicos de phishing son el tipo de ataque de phishing más extendido. En este caso, un atacante (normalmente un remitente de correo basura) envía un mensaje diseñado para parecer legítimo, como si procediera de una entidad financiera o de una empresa con la que la víctima mantiene relación.
Los enlaces fraudulentos incluidos en el correo electrónico redirigen a una página web falsa que parece legítima, con el fin de engañar a los usuarios para que introduzcan sus datos personales, como la información de su cuenta bancaria, que el atacante captura. Los ataques de phishing por correo electrónico, como el «Business Email Compromise» (BEC) , han sido desde hace tiempo uno de los principales vectores de ataque. - Spear phishing: El spear phishing es una versión más personalizada del ataque por correo electrónico; los mensajes de este tipo se basan en la información recabada sobre la víctima para reforzar la legitimidad del mensaje y aumentar las probabilidades de que el ataque tenga éxito.
El spear phishing suele dirigirse a víctimas de alto valor, como directores generales y profesionales del sector financiero, ya que los beneficios de estos ataques pueden ser inmensos. El «whaling» es otro término que se utiliza habitualmente para describir el spear phishing dirigido a objetivos de gran valor. - Vishing: Los ataques de «voice phishing» se producen por teléfono, lo que confiere al ataque un aire adicional de legitimidad y urgencia. A menudo, un estafador le dirá a la víctima que su ordenador ha sido pirateado y le guiará a través de los pasos necesarios para conceder acceso remoto o le convencerá para que facilite información personal, como contraseñas y números de tarjetas de crédito.
- Smishing: El smishing se lleva a cabo a través de mensajes de texto, pero por lo demás se asemeja a las tácticas de phishing por correo electrónico. Una vez más, se aprovecha del escaso conocimiento que tienen los consumidores sobre los riesgos que entrañan los mensajes de texto fraudulentos.
- Phishing en redes sociales: . Plataformas populares como , Facebook e Instagram se han convertido en vías lucrativas para que los atacantes encuentren nuevas víctimas de phishing. Los estafadores suelen crear perfiles falsos y ganarse la confianza de la víctima utilizando la información personal que las personas comparten sobre sí mismas en estos sitios web.
¿Cuál es el riesgo de seguridad que supone el phishing?
Si bien un ataque de phishing puede tener consecuencias devastadoras para una persona, puede resultar aún más costoso para una empresa. Basta con que se vean comprometidos un solo nombre de usuario y una sola contraseña para que toda la empresa quede expuesta al atacante, si dicha cuenta dispone de privilegios de acceso elevados. Estos ataques pueden dar lugar a un acceso no autorizado a los sistemas, a filtraciones de datos y a infecciones por malware. Entre las consecuencias se encuentran las pérdidas económicas, el robo de identidad y la vulneración de la seguridad informática.
Los ataques de phishing han ido ganando importancia de forma constante desde que aparecieron por primera vez, sin que se aprecien signos de que vayan a remitir. En 2022, casi el 38 % de todas las denuncias recibidas por el Centro de Denuncias de Delitos en Internet (IC3) del FBI, , , estaban relacionadas con el phishing, el tipo de delito cibernético más común IC3 que se registra. A medida que los ataques de phishing se vuelven cada vez más sofisticados, el uso de esta técnica para introducir malware —como el ransomware— en las redes informáticas está ganando cada vez más popularidad entre las bandas cibernéticas.
Ante esta amenaza creciente, que según los expertos no hará más que agravarse con los avances de la inteligencia artificial, es fundamental que tanto las personas como las organizaciones aprendan a reconocer y prevenir los ataques de phishing.
¿Por qué resulta tan difícil poner fin al phishing?
Para los atacantes, el phishing sigue siendo el método preferido debido a lo lucrativo que resulta. Se trata de uno de los tipos de ataque más sencillos que pueden llevar a cabo los estafadores, ya que los atacantes no necesitan un nivel significativo de conocimientos especializados para lanzar un ataque. Esto ha dado lugar a un número tan elevado de ataques de phishing que su mero volumen desborda a muchas organizaciones.
«Los seres humanos, por naturaleza, tienden a confiar en lo que se les dice, sobre todo si ello conlleva cierta sensación de urgencia.»
El phishing requiere un esfuerzo y un coste mínimos, lo que por sí solo bastaría para mantenerlo. Pero lo que lo hace aún más eficaz es su elevada tasa de éxito en comparación con otros tipos de ataques, ya que las personas, por naturaleza, tienden a confiar en lo que se les dice, sobre todo si se les transmite cierta sensación de urgencia.
El hecho de que se hayan cancelado nuestras distintas cuentas, de que se nos hayan cobrado compras que no hemos realizado o de que tengamos recompensas sin reclamar a la espera de ser cobradas son cuestiones urgentes que requieren una investigación más exhaustiva e inmediata. Los ataques de phishing suelen estar diseñados para infundir cierto grado de pánico o crear una sensación de urgencia —«seguidores gratis en TikTok»—, lo que hace que la víctima baje aún más la guardia.
En definitiva, el phishing está diseñado para aprovecharse de la psicología de la víctima, lo que hace que sea difícil defenderse de él.
Mientras tanto, los autores de ataques de phishing son cada vez más hábiles a la hora de atraer a sus víctimas, por lo que incluso los usuarios con experiencia se ven sorprendidos por correos electrónicos y mensajes de texto fraudulentos que parecen totalmente auténticos. En el caso de los usuarios con menos experiencia, la falta de conocimientos sobre este tipo de ataques les expone a un riesgo aún mayor.
Todo esto sigue avivando el fuego del phishing, que no da señales de remitir a corto plazo.
¿Cuáles son algunos ejemplos de ataques de phishing?
Uno de los aspectos más complejos del phishing es que cada ataque es diferente, por lo que resulta difícil elaborar una guía universal para defenderse de ellos. En general, estos son algunos de los tipos más habituales de ataques de phishing y cómo funcionan:
- Correos electrónicos diseñados para parecer correspondencia corporativa legítima: . Los correos electrónicos de phishing suelen ser de carácter comercial y casi siempre contienen un enlace incrustado que dirige a la víctima a un sitio web malicioso cuyo objetivo es obtener credenciales de inicio de sesión o información financiera, como números de cuenta, o instalar malware.
Algunos de los tipos más comunes de correos electrónicos de phishing son facturas falsas de productos o servicios que la víctima no ha adquirido, notificaciones de bancos u otros proveedores de servicios (que suelen alertar a la víctima de algún fraude, cargo o cancelación de cuenta que en realidad no se ha producido), notificaciones de que a la víctima se le adeudan fondos, o mensajes de la empresa de la víctima (a menudo suplantando cuentas de correo electrónico de recursos humanos o de directivos) en los que se le indica que realice algún tipo de acción.
[Lea también: ¿Qué es el «Business Email Compromise»?]
- Mensajes que afirman proceder del Gobierno: Un patrón típico de ataque de phishing consiste en suplantar a un organismo gubernamental con un mensaje intimidatorio del tipo: «El IRS afirma que debe impuestos» o «La policía afirma que hay una orden de detención en su contra». Otro tipo de ataque habitual consiste en afirmar que su número de la Seguridad Social ha sido «cancelado» de alguna manera. Todas estas afirmaciones falsas pretenden asustar al usuario para que actúe y facilite datos personales o confidenciales.
- Mensajes de texto de personas que afirman conocerle: Las cadenas de mensajes de texto de phishing pueden comenzar con algo tan sencillo como un «Hola» procedente de un número de teléfono desconocido, tras lo cual pueden tomar cualquier tipo de rumbo para conducir a algún tipo de fraude.
- Mensajes diseñados para que parezca que proceden de un compañero de trabajo o de un ser querido: . Estos mensajes se utilizan a menudo en ataques de spear phishing y pueden enviarse por correo electrónico o mensaje de texto. A menudo piden a la víctima que realice alguna gestión económica, como por ejemplo: «¿Podría realizar una transferencia bancaria para la empresa?» o «Me he quedado sin dinero y necesito ayuda; ¿podría enviarme dinero a través de un sistema de pago en línea?».
Estos mensajes se aprovechan de víctimas que, como es natural, se muestran más dispuestas a ayudar a su jefe o a un familiar; la identidad de esas personas suele obtenerse a partir de las redes sociales. - Mensajes en redes sociales procedentes de cuentas pirateadas o falsificadas: Las redes sociales se han convertido en un terreno propicio para los intentos de phishing, en los que los estafadores se ponen en contacto a través de mensajes directos en las aplicaciones de redes sociales. Muchos de estos ataques de phishing comienzan con una simple petición para que la víctima «siga» la cuenta de phishing, lo que contribuye a reforzar su apariencia de legitimidad y a aumentar sus índices de éxito a largo plazo.
- Llamadas telefónicas con información «urgente»: . Los ataques de «vishing» son más complejos y costosos, por lo que los autores de estos ataques suelen ir directamente al grano. Estos ataques suelen informar a la víctima de que tiene facturas (o impuestos) pendientes de pago y le ofrecen la posibilidad de realizar un pago inmediato por teléfono; le comunican que ha ganado un premio y que debe realizar un pago por adelantado para recibirlo; o, como suele ocurrir, le indican que su ordenador ha sido vulnerado y que es necesaria una actualización del sistema para repararlo.
Estos falsos operadores de soporte técnico instalan invariablemente malware en el dispositivo de la víctima y/o roban sus credenciales directamente de dicho dispositivo.
¿Cómo están evolucionando los ataques de phishing?
El phishing está evolucionando al mismo ritmo que el resto del sector tecnológico, volviéndose cada vez más extendido, más fácil de llevar a cabo y más sofisticado. Entre los avances más destacados de los últimos años se encuentran:
- Frecuencia: El phishing está por todas partes. Lo que antes se limitaba al correo electrónico es ahora un problema generalizado en todas las plataformas de comunicación: mensajes de texto, llamadas telefónicas, diversos tipos de documentos, resultados de motores de búsqueda, otras plataformas basadas en navegadores e incluso los medios de comunicación presenciales. Hoy en día, los ataques de phishing suelen estar incluso integrados en códigos QR. Los ataques dirigidos a dispositivos móviles han demostrado ser mucho más eficaces que los que se realizan a través del correo electrónico, por lo que es probable que estos ataques continúen.
- Cantidad: La cantidad de datos de consumidores sin protección está aumentando de forma exponencial. Los usuarios comparten más información que nunca en Internet, y muy poca de ella está protegida tras un cortafuegos corporativo. Esto está proporcionando a los atacantes más formas que nunca de aprovecharse de sus víctimas.
- Democratización: El «phishing como servicio» ofrece a los delincuentes acceso inmediato a sofisticadas tecnologías de ataque. Para iniciarse en la carrera de estafador de phishing ya no se requieren conocimientos especializados.
Los servicios de suscripción permiten ahora a cualquier persona poner en marcha campañas de phishing con solo hacer clic en unos pocos botones y pagar al operador del servicio menos de 100 dólares al mes. Estos servicios suelen estar alojados en servicios en la nube legítimos , lo que hace que sean aún más difíciles de detectar y detener. - ROI: Los ataques perpetrados por Estados-nación están dejando de ser una amenaza tan grave; actualmente, el phishing está dominado por aquellos que se centran en objetivos económicos y en el retorno de la inversión. Al igual que cualquier ejecutivo empresarial avispado, los ciberdelincuentes buscan formas de diversificarse y convertir los ataques de phishing en una fuente de ingresos recurrente. El resultado son acciones más agresivas, como la extorsión, lo que demuestra que el phishing no solo va en aumento, sino que además está en constante evolución.
- Automatización: Las herramientas de IA ayudan a que los ataques de phishing eludan la detección. Anteriormente hemos hablado de cómo la inteligencia artificial está logrando que los mensajes de phishing parezcan más naturales y realistas, pero la inteligencia artificial también está influyendo en las técnicas de evasión de la ciberseguridad, lo que incluye eludir los filtros de spam y las soluciones antivirus.
"Las tecnologías de «phishing polimórfico» también permiten que los mensajes de phishing adapten su aspecto, su lenguaje y las URL de destino sobre la marcha, lo que los hace aún más difíciles de detectar. Estas tecnologías modifican el nombre del remitente, la dirección de correo electrónico e incluso el cuerpo del mensaje, de modo que cada correo electrónico sea único y tenga más probabilidades de eludir los filtros antimalware.
¿Qué papel desempeña actualmente la inteligencia artificial en los ataques de phishing?
Históricamente, los mensajes de phishing han sido creados por atacantes poco sofisticados con escasas habilidades de redacción y diseño, lo que hace que sus mensajes, plagados de errores ortográficos, sean extremadamente fáciles de detectar.
Esos tiempos ya han pasado.
La estrategia habitual para defenderse del phishing, que consiste en buscar errores ortográficos o gramaticales evidentes, ya no resulta eficaz. Gracias a herramientas de IA de , como ChatGPT, los atacantes pueden corregir fácilmente su gramática y redactar con mayor claridad, lo que hace que sus ataques sean mucho más difíciles de detectar.
En algunos casos, la inteligencia artificial va incluso un paso más allá, al permitir a los atacantes imitar la voz y el estilo de los amigos y compañeros de trabajo de la víctima. Es posible imitar al responsable de una víctima hasta en su forma característica de utilizar jerga, expresiones habituales y abreviaturas, e incluso emojis. En la actualidad, esos correos electrónicos de phishing tan bien elaborados pueden personalizarse de forma muy ingeniosa, lo que hace que resulte casi imposible distinguir entre un ataque malicioso y un mensaje auténtico.
Además de aprovechar la IA, los ciberdelincuentes también se están aprovechando de nuestro interés por la IA. En el verano de 2023, los investigadores cibernéticos detectaron un aumento de las promociones falsas sobre inteligencia artificial (IA) de en Facebook, en las que los ciberdelincuentes creaban anuncios con perfiles falsos de empresas de marketing que afirmaban ofrecer paquetes de IA y acceso a Meta AI.
A medida que las empresas y los particulares exploran las mejores formas de utilizar la IA generativa para gestionar los datos corporativos, los ciberdelincuentes también se están sumando a esta tendencia. Esto significa que los líderes empresariales con visión de futuro deben prever (y prepararse para) ataques de phishing cada vez más novedosos e ingeniosos en el futuro.
¿Cómo puedo prevenir los ataques de phishing en mi organización?
Ya de por sí resulta bastante difícil para los particulares mantenerse a salvo de los ataques de phishing, pero para las organizaciones el problema se agrava, lo que significa que los equipos de operaciones de seguridad tienen mucho trabajo para defenderse de esta amenaza. Estas son las tácticas más eficaces para detener los ataques de phishing:
Todo empieza con la formación
Las organizaciones más proactivas cuentan con programas formales para enseñar a los usuarios a detectar los ataques de phishing y qué hacer en caso de recibir uno. Estas sesiones de formación pueden ser sesiones presenciales formales o clases en línea.
Las organizaciones más avanzadas pueden incluso realizar «controles aleatorios» a sus empleados enviándoles mensajes de phishing generados internamente para comprobar si hacen clic en un enlace malicioso, abren un archivo adjunto o denuncian el intento de phishing tal y como se les ha indicado, reforzando así los contenidos de la formación.
El objetivo de la formación no es culpar a los usuarios por hacer clic en un mensaje de phishing, sino proporcionarles la confianza necesaria para identificar de forma proactiva los intentos de phishing —o, al menos, pedir ayuda—.
Implemente métodos de inicio de sesión seguros
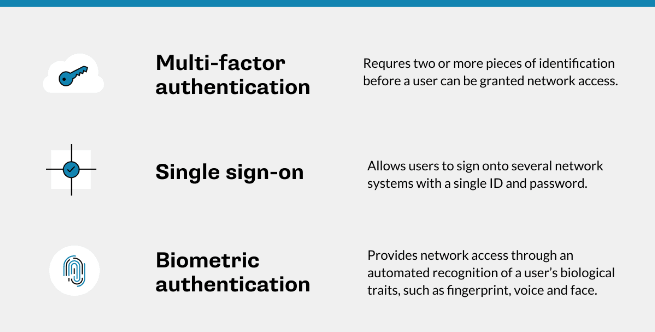
La autenticación multifactorial (MFA), el inicio de sesión único (SSO) y los requisitos de inicio de sesión biométrico son fundamentales para impedir que un phisher tenga éxito en caso de que consiga obtener un nombre de usuario y una contraseña. Sin los factores de seguridad adicionales, no podrán acceder a la red.
Por ejemplo, la autenticación multifactorial (MFA) exige a los empleados que utilicen una segunda (y, en su caso, una tercera) forma de seguridad —normalmente un código de acceso enviado por mensaje de texto o a través de una aplicación de autenticación— cada vez que accedan a los recursos de la red. (Una advertencia importante: los estafadores también intentarán sonsacar a la víctima esos datos adicionales.)
Asegúrese de que el software antimalware esté instalado y actualizado
Estas herramientas son fundamentales para evitar daños en caso de que se haga clic en un enlace malicioso o de que un atacante consiga introducir malware en el ordenador de un usuario. Las organizaciones deben instalar herramientas antimalware en todos los nodos de su red y mantener el software actualizado.
No obstante, recuerde que el software tiene sus limitaciones, y que el uso de varias capas de herramientas antimalware no le proporcionará una mayor protección que una sola herramienta bien gestionada.
Bloquee los correos electrónicos sospechosos desde el origen
Los sistemas antispam que bloquean los mensajes de correo electrónico que contienen enlaces sospechosos (o que se sabe que son spam) resultan de gran ayuda para mantener a raya los ataques de phishing.
¿Cómo puedo formar a los empleados para que reconozcan los ataques de phishing?
En el ámbito empresarial, la formación de su personal constituye una medida de protección fundamental contra el phishing: la última línea de defensa si todas las demás medidas han fallado.
«: Los mensajes de phishing parecen más creíbles que nunca y requieren un análisis más exhaustivo para detectar el fraude.»
El objetivo de la formación no es culpar a los usuarios por hacer clic en un mensaje de phishing que haya logrado burlar las medidas de seguridad de su empresa, sino proporcionarles la confianza necesaria para identificar de forma proactiva los intentos de phishing —o, al menos, pedir ayuda si creen que algo podría no estar bien en un mensaje—. Los usuarios que temen ser sancionados por cometer un error son menos propensos a informar de dichos errores cuando estos (inevitablemente) se producen.
Cualquier persona que organice sesiones de formación en una empresa debe tener en cuenta dos directrices fundamentales:
- Las sesiones de entrenamiento deben ser breves y divertidas. Nadie desea dedicar horas de su jornada a asistir a un seminario sobre la prevención del phishing. Sin embargo, las sesiones breves, interactivas y entretenidas de 30 minutos pueden resultar increíblemente eficaces, sobre todo si se llevan a cabo con regularidad y presentan material nuevo en cada ocasión.
Por ejemplo, Dell produjo una historia en audio de 18 minutos con la calidad de producción de una obra de radio o un podcast, en la que se describía un ataque de phishing ficticio —aunque típico— y sus consecuencias durante el Mes de la Concienciación sobre la Ciberseguridad del año pasado. (Puede escucharlo haciendo clic en « » aquí y desplazándose hacia abajo hasta el enlace «Audio story: A Modern Cyber Attack»). - Las simulaciones pueden ayudar a reforzar lo aprendido una vez finalizadas las sesiones de formación reglada. Las organizaciones pueden elaborar sus propios correos electrónicos de phishing simulados y enviarlos periódicamente al personal para comprobar cuántos de ellos informan de estos mensajes e identificar a aquellas personas que puedan necesitar formación adicional —todo ello sin juzgar a nadie, por supuesto—.
La propia estrategia de formación debería incluir estos aspectos clave para una ciberdefensa eficaz:
- Hoy en día se puede falsificar cualquier cosa. El hecho de que una dirección de correo electrónico de respuesta parezca proceder de un sitio web legítimo no garantiza que el correo proceda realmente de dicho sitio. Los atacantes pueden adquirir nombres de dominio similares o utilizar otros métodos para manipular las direcciones de correo electrónico, con el fin de que parezca que los mensajes proceden de dominios de confianza. Los mensajes de phishing parecen más creíbles que nunca y requieren un análisis más exhaustivo para detectar el fraude.
- Cualquier solicitud de información, como credenciales de acceso o datos financieros, es muy probable que se trate de un intento de suplantación de identidad. Su organización debería establecer como norma estricta no enviar nunca credenciales ni datos financieros por correo electrónico ni por mensaje de texto.
- Pasar el cursor por encima de los enlaces de una página web sigue siendo una forma eficaz y poco utilizada de comprobar su legitimidad. La mayoría de los programas de correo electrónico le permiten pasar el cursor por encima de un enlace sin hacer clic en él para ver a dónde conduce realmente. Si hay una discrepancia entre el enlace esperado y el enlace real, es probable que se trate de una estafa. Enseñar a los empleados a pasar el cursor por encima de los enlaces para detectar los fraudulentos es un paso fundamental que debería formar parte de cualquier programa de formación.
- Si solo va a recordar una cosa, que sea esta: informe antes de hacer clic. Las políticas del tipo «en caso de duda, denúncielo» deben inculcarse de forma regular. Enséñeles a los usuarios que no pasa nada por denunciar un mensaje legítimo si tienen la más mínima sospecha. Asimismo, asegúrese de que los equipos de seguridad respondan con rapidez a las notificaciones de mensajes sospechosos. Los usuarios que estén a la espera de que el equipo de seguridad responda pueden sentirse frustrados y decidir tomar cartas en el asunto por su cuenta.
Qué hacer si hace clic en un enlace de phishing
A pesar de todos sus esfuerzos, es casi inevitable que un ataque de phishing logre burlar sus defensas. Cuando esto ocurra, deberá actuar con rapidez, utilizando un manual de respuesta ante incidentes de para ayudarle a gestionar lo que suceda a continuación.
Algunas de las mejores prácticas de respuesta ante incidentes para ataques de phishing y muchos otros incidentes de seguridad incluyen:
- Publicar información oportuna y completa. Si un usuario sabe que ha sido víctima de un ataque, es importante que lo comunique lo antes posible, ya que el tiempo es fundamental tras un ataque. Como se ha señalado anteriormente, esto implica crear un proceso de notificación libre de sentimientos de culpa que recompense a los usuarios por las revelaciones, en lugar de castigarlos. Infórmese detalladamente de lo que ocurrió antes del ataque antes de pasar a la acción.
- Poner en cuarentena los sistemas que se sabe que están afectados antes de que el malware pueda propagarse. Cambie de inmediato cualquier contraseña que haya quedado al descubierto, así como las contraseñas de cualquier cuenta bancaria que pueda estar vinculada. Notifique y anule los números de tarjetas de crédito que puedan haber sido revelados.
- Se está llevando a cabo un análisis completo de detección de intrusiones para detectar cualquier malware que pudiera haberse colado en la red. Al conservar el origen del ataque de phishing, el equipo de operaciones de seguridad puede determinar con mayor precisión la naturaleza de las amenazas que puedan haberse introducido. Se deben analizar los registros en busca de inicios de sesión sospechosos, direcciones URL, direcciones IP y otro tipo de tráfico que haya entrado o salido de la red desde que se produjo el ataque.
Vea una demostración sobre cómo utilizar Tanium Threat Response para llevar a cabo una búsqueda de amenazas en toda la empresa con el fin de identificar, contener y solucionar las amenazas, todo ello en una única plataforma
- Realizar copias de seguridad periódicas y comprobar su integridad. En el peor de los casos, los datos pueden restaurarse a un momento anterior al inicio del ataque.
- Realización de simulacros para ayudar a los equipos de seguridad a prepararse para una respuesta rápida y eficaz. Los equipos pueden practicar cómo responder a las amenazas de phishing en un entorno controlado, simulando situaciones reales.
- Reforzar la formación mediante el análisis de los errores cometidos por los empleados. No hay necesidad de «dar un escarmiento» a la persona concreta que pueda haber hecho clic en el enlace. De hecho, es probable que eso resulte contraproducente a largo plazo. No obstante, puede resultar de gran utilidad mostrar a los usuarios cómo es un ataque de phishing exitoso y el daño que puede causar.
¿Cómo pueden las organizaciones combatir los ataques de phishing y, al mismo tiempo, mejorar la experiencia digital de los empleados (DEX)?
Conseguir un equilibrio entre la seguridad y una experiencia de usuario positiva puede resultar complicado. Muchos usuarios se sienten frustrados ante los exigentes requisitos de seguridad, lo que puede llevarles a buscar formas de eludir estas medidas, lo que a su vez puede generar vulnerabilidades adicionales y riesgos de seguridad aún mayores.
«Las organizaciones que trabajan para mejorar la experiencia digital global de los empleados probablemente observarán que estos se muestran más comprometidos y atentos en lo que respecta a la seguridad del correo electrónico y a la seguridad informática en general.»
La clave para adoptar medidas proactivas contra las técnicas de phishing (y el resto de medidas de seguridad) consiste en evitar interrumpir el flujo de trabajo del usuario. Los clientes de correo electrónico que cuenten con una función de «Denunciar este mensaje» accesible con un solo clic o, como mínimo, con una dirección de correo electrónico específica para la lucha contra el phishing a la que se puedan reenviar los mensajes sospechosos, constituyen un excelente primer paso.
Cuantas menos trabas tenga que superar un empleado para informar de un ataque, más probable será que lo haga. Lo mejor es reducir los ataques al mínimo: ningún usuario desea pasar el día redactando informes. Con el tiempo, se producirá una «fatiga de alertas» y podrían desarrollarse malos hábitos.
Si lo analizamos con perspectiva, es probable que las organizaciones que se esfuerzan por mejorar la experiencia digital global de los empleados para los usuarios consigan que sus empleados se muestren más comprometidos y atentos a la seguridad del correo electrónico y a la seguridad informática en general.
Es probable que los usuarios que se sientan menos estresados debido a su entorno laboral cotidiano comprendan mejor la necesidad de adoptar medidas de seguridad y contra el phishing, y se muestren más dispuestos a colaborar en pos de los objetivos comunes de prevenir ataques, proteger a la organización y participar como un equipo cohesionado. Al igual que un programa DEX bien diseñado, unas buenas prácticas de seguridad benefician a todos.
La aplicación de políticas estrictas en materia de contraseñas, la autenticación multifactorial (MFA) y la organización de sesiones de formación pueden alterar, en cierta medida, el flujo de trabajo de los usuarios, por lo que es muy probable que estos se muestren reacios a aceptarlas. No obstante, en sus mensajes de formación debe hacer hincapié en que las molestias actuales serán mucho menores que las que podría ocasionar en el futuro un ataque de phishing que tuviera éxito. Es preferible sufrir un pequeño inconveniente ahora que tener que hacer frente a una interrupción grave más adelante.
Los ataques de phishing constituyen una amenaza generalizada que exige una vigilancia constante y la adopción de medidas proactivas para protegerse contra ellos. Al aprovechar la solución «Digital Employee Experience» de Tanium como parte de sus iniciativas generales de gestión de terminales, las organizaciones pueden obtener visibilidad sobre el rendimiento de sus dispositivos terminales para identificar y solucionar rápidamente los problemas, maximizar la productividad de los empleados garantizando que los usuarios disfruten de una experiencia fluida, y comprender con mayor facilidad la opinión de los empleados para asegurarse de que estos dispongan de las herramientas y los conocimientos necesarios para identificar, protegerse contra y evitar los intentos de phishing.
Gracias a nuestro enfoque de plataforma, las organizaciones dotan a su plantilla de Tanium DEX y se integran a la perfección con Tanium Threat Response para proteger la productividad mediante la resolución rápida de amenazas de phishing y otros riesgos cibernéticos. Opte por una defensa proactiva; elija Tanium para disfrutar de un entorno digital resiliente.
Además, nuestra visión de la gestión autónoma de terminales (AEM) de va un paso más allá, con el objetivo de crear una red capaz de defenderse por sí misma que pueda detectar y responder a las amenazas en tiempo real. Actúe ahora para reforzar sus defensas con la tecnología de vanguardia de Tanium. Juntos, podemos ser más astutos que los estafadores y proteger nuestro futuro digital. Solicite una demostración gratuita y personalizada de « » en o inscríbase en un evento de la gira « » de Converge World Tour que se celebre cerca de usted para verlo en acción.