Los grandes ataques informáticos acaparan toda la atención. El verano pasado fueron Barack Obama, Joe Biden, Elon Musk y Bill Gates. Unos piratas informáticos se hicieron con el control de sus cuentas de Twitter y acabaron obteniendo más de 100,000 dólares en una estafa, al hacerse pasar por estas figuras públicas y solicitar dinero a otros usuarios de Twitter.
Si se analizan en profundidad los titulares sobre este atraco de alta tecnología, resulta que se trata de una estafa a la antigua usanza. Al parecer, uno de los piratas informáticos utilizó una técnica de ingeniería social denominada « » ( ) para engañar a un empleado del departamento de TI de Twitter y que este le facilitara las credenciales de acceso al portal principal de atención al cliente de la empresa.
Este tipo de ataques de ingeniería social se aprovechan de la credulidad humana. Al igual que en las escenas de una película de « » «Ocean’s» , los piratas informáticos solicitan ayuda a un número suficiente de empleados desprevenidos, exigiéndoles que compartan información confidencial de la empresa. Es una cuestión de cifras. Lo más probable es que, tarde o temprano, alguien acabe por cumplirlo.
Esa es, en parte, la razón por la que casi el 55 % de los directivos empresariales encuestados recientemente afirmaron que consideran a los empleados como su mayor amenaza para la seguridad, incluso más que a los propios piratas informáticos (29 %) y mucho más que a los empleados malintencionados (20 %). Estas cifras no son insignificantes. Las empresas saben que los empleados pueden ser descuidados, fáciles de engañar y, en ocasiones, hostiles. Se trata de un problema cada vez más complejo, especialmente en la era de la COVID-19, y muchas —si no la mayoría— de las organizaciones no saben cómo superarlo.
Dado que un tercio de los trabajadores estadounidenses sigue trabajando a distancia, y teniendo en cuenta que los ciberataques y las intrusiones han aumentado drásticamente, los expertos afirman que la forma más eficaz de garantizar la seguridad de las organizaciones es abordar los riesgos que plantean los empleados involucrándolos en las iniciativas de ciberseguridad, convirtiéndolos así en defensores de la causa.
«Ese tiene que ser el punto de partida», afirma Lance Spitzner, director y formador en ciberseguridad del SANS Institute de Chicago. «Determine qué comportamientos humanos y qué riesgos debe gestionar y, a continuación, identifique cuáles deben ser prioritarios».
No será fácil. Se requiere un compromiso cultural para generar un cambio y animar a los directivos, desde la sala de juntas hasta las oficinas sobre el terreno, a que demuestren su disposición a participar. Es necesario invertir en herramientas y tecnología para que los empleados puedan rendir mejor. Y para ello se requiere un tipo concreto de formación. No se trata del incesante bombardeo de sermones sobre seguridad ni de aburridas sesiones de formación con participación obligatoria. Se necesita una formación en seguridad basada en la gamificación que mantenga el interés de los trabajadores y los haga partícipes del proceso.
«. Determine qué comportamientos humanos y riesgos debe gestionar y, a continuación, identifique cuáles deben ser prioritarios.»Lance Spitzner, director y formador en ciberseguridad del SANS Institute
«También es necesario contar con un responsable a tiempo completo que se encargue de las actividades de sensibilización y formación en materia de ciberseguridad», afirma Spitzner. «Una persona con buenas dotes de comunicación a la que le guste trabajar con otras personas. «Se necesita a alguien capaz de hacer que los temas complicados resulten accesibles para todos».
Tras elaborar un plan sólido y designar a un líder y un equipo competentes para llevarlo a cabo, los expertos aconsejan centrarse en tres áreas clave: crear una cultura de ciberseguridad; impulsar la formación y la sensibilización; y fomentar el compromiso de los empleados mediante mejores experiencias en materia de ciberseguridad.
Crear responsables de seguridad
Cuando se ha implantado una cultura de ciberseguridad, la reducción del riesgo humano suele avanzar de forma más natural. De hecho, la concienciación en materia de seguridad y los comportamientos relacionados con ella se integran rápidamente en las operaciones diarias.
Spitzner afirma que uno de los hábitos más importantes —aunque menos practicados— que deben adoptar las organizaciones es formar y sensibilizar de forma constante. Deberían intentar mantener un ritmo constante de actividades para fomentar buenas prácticas de ciberseguridad. Combinar ambas cosas puede resultar útil: las organizaciones más activas y exitosas intercalan programas educativos con campañas creativas, afirma.
Por ejemplo, el equipo de formación en seguridad de una empresa multinacional de bebidas colabora con los responsables regionales de comunicación, marketing y ventas de la empresa para adaptar los mensajes sobre ciberseguridad a las necesidades locales. Entre ellos se incluyen las prácticas culturales y los incidentes de ciberseguridad. Así pues, si en una región concreta se produjera una oleada de ataques de phishing destinados a engañar a los empleados para que hicieran clic en enlaces relacionados con una festividad cultural próxima, el equipo de concienciación en materia de seguridad podría dedicar más tiempo a enviar comunicaciones digitales para ayudar a los empleados a reconocer y prevenir dichos ataques.
Además, la empresa de bebidas designa a «campeones» (o empleados promotores) en cada territorio para animar a sus casi 30,000 empleados de todo el mundo a participar en programas de ciberseguridad. Según expertos en seguridad como Spitzner, los «champions» suelen ser una de las herramientas más rentables de las que dispone una empresa, y gozan de una credibilidad considerable entre sus compañeros de trabajo. Entre ellas se incluyen cursos de formación en seguridad y campañas de sensibilización basadas en actividades lúdicas, como juegos virtuales y retos en los que los empleados pueden participar en un cuestionario sobre las mejores prácticas en materia de ciberseguridad para tener la oportunidad de ganar un modesto premio. La empresa de bebidas constató que la incorporación de premios consistentes en sus propios productos dio lugar a un aumento exponencial del número de respuestas al juego.
En la mayor aseguradora de Suiza, Zurich Insurance Group, Janet Roberts es la directora global del programa de formación y sensibilización en materia de seguridad de la empresa. Asimismo, ofrece a sus empleados una oferta constante de ejercicios de gamificación, formación en línea, consejos y vídeos interactivos breves. Ha sido un éxito porque el equipo de Roberts no se excede. Ofrecen información en dosis breves y concisas, en lugar de obligar a las personas a asistir a sesiones de formación de una hora de duración.
«La gente lee la información por encima; no siempre se toma el tiempo necesario para leerla en su totalidad», afirma Roberts. «Esto es aún más cierto ahora, ya que hay más personas que trabajan a distancia y tienen hijos, perros y todas esas otras distracciones». Así pues, debe tener en cuenta que dispone de 30 segundos por minuto para transmitirles una idea. No puede pensar que, por el mero hecho de estar en casa, dispongan de todo el tiempo del mundo. «Su información debe ser fácil y rápida de asimilar para ellos».
A continuación, vuelva a entrenar
Son demasiadas las organizaciones que hacen justo lo contrario: abruman a sus empleados con información técnica e irrelevante. «Uno de los errores más comunes que cometen los profesionales de la seguridad es saturar a los empleados con información», afirma Spitzner. «A los trabajadores ya les resulta confuso, intimidatorio y aterrador el tema de la seguridad. Así pues, llega un momento en el que el empleado simplemente se rinde, decide que no le importa o deja de prestar atención. «La realidad de nuestro trabajo es que debemos hacer que la seguridad sea lo más sencilla posible».
Para ello, sugiere ofrecer fragmentos de información concisos y fáciles de asimilar sobre temas clave y de gran repercusión, en lugar de intentar abarcarlo todo. Un microvídeo formativo, por ejemplo, sobre cómo hacer frente a la creciente amenaza del ransomware. O bien, un divertido cuestionario sobre cómo detectar un intento de phishing sofisticado.
«: Actualizamos los ordenadores cada mes». También debemos concienciar a las personas para que mantengan al día sus intereses y hábitos en materia de ciberseguridad.»Lance Spitzner, director y formador en ciberseguridad del SANS Institute
«Lo más importante que hay que recordar es que hay que hacer estas cosas de forma continuada a lo largo de todo el año», afirma. «No les enseñe algo una sola vez y luego se olvide de ellos». Actualizamos los ordenadores cada mes. «También debemos concienciar a las personas para que mantengan al día su interés y sus hábitos en materia de ciberseguridad».
Implicarse a través de la experiencia
Otra forma de mantener el compromiso de los empleados con la ciberseguridad es hacer que sea una experiencia positiva, en lugar de negativa. Frank Dickson, analista de ciberseguridad de IDC, afirma que muchas empresas siguen adoptando un enfoque autoritario en materia de ciberseguridad. Son ellos quienes establecen las normas en materia de políticas y procedimientos. Destacan que quienes incumplan las normas podrían ser sancionados o incluso despedidos. Eso solo genera una relación conflictiva con los trabajadores, quienes, en estos tiempos, ya tienen suficientes preocupaciones.
«Algunas empresas se limitan a castigar a sus empleados: si cometen un error, pueden verse obligados a realizar un curso de formación de dos horas sobre el ransomware o reciben avisos diarios que les recuerdan que no deben repetir ese comportamiento», afirma Dickson. «Lo que las empresas deben tener en cuenta es que están creando relaciones conflictivas con personas que podrían ser trabajadores de primera línea y que tienen un impacto directo en los ingresos». «Tacharlas una a una no es la forma correcta de hacerlo».
Roberts está de acuerdo. «Impartimos formación y educación para sensibilizar, para ayudar a los empleados a aprender de modo que se sientan seguros a la hora de actuar como embajadores de la empresa y de convertirse en nuestros defensores de la seguridad», afirma. «Queremos que participen y que no tengan miedo de lo que estamos haciendo».
Según señala Dickson, una forma de fomentar la participación consiste en dotar a los empleados de dispositivos que les ofrezcan una experiencia de usuario enriquecedora, ya sean ordenadores portátiles, teléfonos inteligentes, tabletas, ordenadores de sobremesa o impresoras. Intentar ahorrar 200 dólares en un ordenador portátil proporcionado por la empresa que resulta demasiado pequeño para el uso diario no hace más que animar a los empleados a utilizar sus dispositivos personales, eludiendo así las medidas de seguridad corporativas.
Según Dickson, esa atención a la experiencia del usuario no debería ser una cuestión secundaria, como ocurre en muchas empresas. Según él, si los empresarios desean que sus empleados realicen su trabajo de forma segura, las empresas deben proporcionarles de forma segura dispositivos y aplicaciones que, además, les permitan ser más productivos.
Del mismo modo, las empresas pueden ofrecer a sus empleados un acceso sencillo y seguro a sus redes corporativas. Aunque los nombres de usuario y las contraseñas llevan años sin ser mecanismos de seguridad eficaces, las empresas siguen aferrándose a ellos y exigen a sus empleados que los actualicen cada 90 días. Mientras tanto, las redes privadas virtuales (VPN) siguen desconcertando y frustrando a los trabajadores. Según el señor Dickson, se trata del segundo motivo más frecuente (después de la recuperación de contraseñas) por el que los empleados que teletrabajan solicitan asistencia informática.
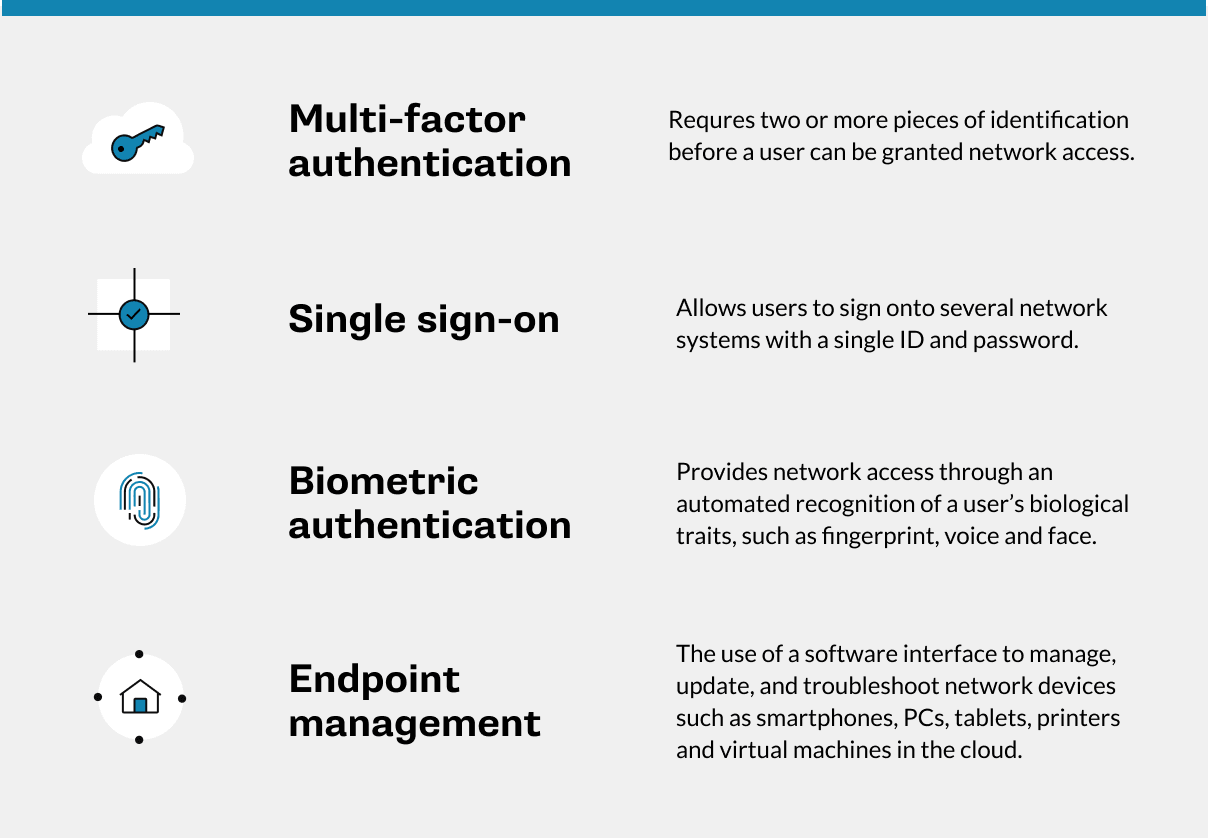
Señala que existen alternativas mejores que se pueden tener en cuenta para que la ciberseguridad resulte menos molesta. Entre ellas se incluyen la autenticación multifactorial, el inicio de sesión único, la autenticación sin contraseña la autenticación biométrica y la gestión de terminales .
«Si realmente desea involucrar a los empleados y convertirlos en defensores de la ciberseguridad, debe asegurarse de que vean los beneficios que ello les reporta», afirma Dickson. «Para ello, hay que asegurarse de que siempre tengan una experiencia de usuario positiva, de modo que deseen participar».

