Autor
David Rand
Ciberseguridad preventiva: ¿Protección real o fantasía de 'Minority Report'?
Detener los ataques antes de que se produzcan es el sueño de todo responsable de la seguridad, y podría estar a punto de convertirse en realidad a medida que van tomando forma los análisis cibernéticos predictivos basados en la inteligencia artificial.
Cómo los CISO pueden convertirse en 'asesores de riesgos' de IA
Una IA sin control puede dejar a una empresa expuesta a multas regulatorias, operaciones paralizadas y titulares que dañan la marca. Entra el CISO que pasa de ser defensor en segundo plano a susurrador de riesgos de IA en la mesa de toma de decisiones.
11 predicciones de ciberseguridad (y cómo prepararse) para 2026
Focal Point ha recabado el asesoramiento de destacados expertos en ciberseguridad para determinar a qué deben prestar atención los CISO en este nuevo año —desde agentes de IA secuestrados hasta los cambios en la responsabilidad de los consejos de administración— y cuáles son las mejores medidas que deben adoptarse ahora para hacer frente a los retos que se avecinan.
La inteligencia artificial está revolucionando la seguridad de la nube híbrida. Estos 4 pasos lo restauran
La avalancha de datos generada por la IA general (GenAI) está planteando dificultades a los equipos de seguridad informática a la hora de gestionar sus infraestructuras híbridas; sin embargo, los expertos han identificado una serie de medidas eficaces que pueden ayudar a las empresas a recuperar el control.
La codificación por vibración puede ser imparable, pero así es como se pueden controlar los riesgos
Al igual que el ascenso meteórico de ChatGPT, la programación «vibe» es de lo único que se habla este año. De hecho, acaba de pasar a formar parte del diccionario. Pero cuidado con el auge: esto es lo que los líderes empresariales y de seguridad necesitan saber para mantener seguras sus organizaciones.
La formación en materia de seguridad para los empleados necesita una renovación urgente. Esta es la solución
Es muy probable que la formación en materia de seguridad que reciben sus empleados no sea suficiente. Con empleados que siguen cayendo en estafas de phishing e IA que intensifica los ataques, los investigadores aconsejan reemplazar o complementar los métodos habituales con enfoques basados en habilidades que permitan a los trabajadores practicar, recibir retroalimentación y retener lo que aprenden de forma regular. Siga estos consejos para que la formación forme parte de su cultura empresarial.
Actualización sobre movimiento lateral: 3 Formas de detener el robo lateral de datos en su red
Después de penetrar el perímetro, los hackers pueden ejecutar movimiento lateral—y examinar la estructura de la red, mapear dispositivos, identificar objetivos, apoderarse de datos—en tan solo 27 minutos. Las tácticas de defensa tradicionales (y, sí, la IA y la automatización) pueden detener a los intrusos en seco.
El Infierno del Help Desk: Los Ataques Dirigidos que Engañan a Sus Trabajadores de TI y Roban Sus Datos
Ingeniería social mejorada: los hackers usan IA y tecnología avanzada para explotar a empleados amables, vulnerar redes y devastar datos—rápidamente.
El CISO de SolarWinds, Tim Brown, Habla Antes del Acuerdo Final con la SEC
En una entrevista poco común, el CISO de SolarWinds, Tim Brown, relata las consecuencias legales de una de las mayores brechas de ciberseguridad en la historia, el impacto personal ("Los médicos confirmaron un ataque al corazón"), y por qué ser CISO sigue siendo un gran trabajo.
Alerta de deterioro: los ciberataques están perturbando la 'cadena de frío' de los supermercados europeos
Una reciente oleada de ciberataques a empresas de cadena de frío—más recientemente en Alemania y el Reino Unido—tiene a los expertos preocupados por la entrega de alimentos, medicamentos y otros productos perecederos. Ofrecemos estrategias cibernéticas prácticas para proveedores logísticos y consideramos si estos ataques se intensificarán en los EE. UU.
Sabotaje sutil: el auge de la manipulación de datos, el próximo campo de batalla cibernético
La manipulación de datos es una táctica sigilosa y frecuentemente subestimada en el arsenal de un hacker que puede distorsionar auditorías, engañar a los reguladores y erosionar la confianza de los clientes. Equipe a sus equipos con estas cinco estrategias respaldadas por expertos.
Proteja sus indicaciones: las amenazas de inyección están llegando a sus herramientas de IA
El creciente uso de la inteligencia artificial conlleva el riesgo de que los atacantes manipulen los comandos de la IA. Es sorprendentemente fácil de llevar a cabo —no hace falta formar parte de una banda cibernética sofisticada para lograrlo— y puede causar estragos en las operaciones y los activos.
A medida que el caso SEC SolarWinds avanza, los CISO adoptan un modo defensivo
La SEC se ha lanzado de lleno a la lucha contra los riesgos cibernéticos, con nuevas normas y una demanda relacionada con SolarWinds que han sacudido a la comunidad de responsables de seguridad de la información (CISO). Los expertos afirman que esto no es más que el comienzo de una tendencia en la que las autoridades reguladoras exigirán una mayor transparencia en materia de ciberseguridad. A continuación se explica cómo deben adaptarse los CISO.
La SLCGP cumple un año más. Esto es lo que necesita saber sobre las subvenciones federales para la ciberseguridad
Es posible que los fondos del SLCGP no estén disponibles por mucho tiempo, por lo que las entidades que se preparen para su próxima fase tendrán más posibilidades de proteger sus redes y a sus usuarios.
Historia de éxito de CISO: Cómo el Condado de LA capacita (y recapacita) a los trabajadores para combatir el phishing
El responsable de seguridad de la información (CISO) del condado de Los Ángeles, que supervisa a 100,000 empleados, ofrece consejos sobre el intercambio de información entre organismos, las auditorías continuas y la formación intensiva en materia de concienciación.
Historia de éxito de un CISO: ¿Cómo ganarse la confianza del consejo de administración? No hable (demasiado) de ciberseguridad
Para establecer un terreno común con los líderes empresariales, este profesional del sector sanitario y director de seguridad de la información (CISO) de Honest Medical Group, Dennis Leber, escucha primero y, a continuación, adapta su estrategia de ciberseguridad a las necesidades de la empresa.
Clase RaaS: Una guía defensiva contra los ataques de Ransomware-as-a-Service
A pesar de las operaciones de gran repercusión mediática contra notorias bandas dedicadas al «ransomware como servicio» (RaaS), los ataques como los que se produjeron en los casinos de Las Vegas están en aumento. A continuación se explica cómo deben adaptarse las empresas.
Historia de éxito de CIO: Mirando el lado opuesto del riesgo de terceros
En la segunda entrega de una serie de entrevistas individuales con responsables de seguridad, Focal Point se reúne con Stephen Held, de la empresa de ingeniería arquitectónica Leo A Daly, para hablar sobre su visión poco convencional del riesgo asociado a terceros.
La brecha de MOVEit sigue en auge: Cómo mantener sus datos seguros
Is the MOVEit breach this year’s Log4j? Pues bien, sin duda aún no hemos oído lo último al respecto. A continuación se detallan siete medidas que los responsables de las empresas deben adoptar para proteger sus datos.
Entable una buena relación con su agente de seguros cibernéticos: Parte 2—The . Medidas que debe tomar ahora mismo
En una época de subida de las primas y denegación de reclamaciones, resulta fácil considerar a las compañías de seguros como adversarias. Anteriormente, analizamos las ventajas de colaborar con su aseguradora. A continuación, le mostramos cómo lograrlo, paso a paso.
Entable una buena relación con su agente de seguros cibernéticos, Parte 1—Why : Es importante
En una época de subida de las primas y denegación de reclamaciones, resulta fácil considerar a las compañías de seguros como adversarias. En la primera parte de esta serie de dos entregas se analiza por qué es mejor considerar a sus aseguradoras como socios y aprovechar sus herramientas y conocimientos especializados. A lo largo de esta semana, explicaremos cómo hacerlo.
Bancos vs. Ransomware: La batalla vuelve a comenzar en 2023
Tras el descenso de los ataques de ransomware registrado el año pasado, los piratas informáticos han vuelto a causar estragos en las empresas del sector financiero. Sin embargo, existen numerosas formas en que los bancos y otras entidades financieras pueden evitar los perjuicios.
Lo que los despidos en ciberseguridad significan para el riesgo y cómo estar preparado
Los equipos de ciberseguridad se han librado de los despidos, pero no se den por seguros todavía. Se avecinan cambios y los líderes empresariales deben estar preparados.
3 Formas en que los bancos pueden prepararse para las amenazas de la computación cuántica a la ciberseguridad
Aún faltan varios años para que la informática cuántica alcance todo su potencial, pero los bancos deben empezar ya a hacer frente a esta amenaza «existencial» para la ciberseguridad.
5 Formas en que los consejos directivos pueden mejorar su gobernanza en ciberseguridad
Los expertos recomiendan estas medidas clave para que los consejos de administración hagan frente a las crecientes amenazas a la ciberseguridad y a la presión cada vez mayor por parte de los organismos reguladores.
Ep. 4: Cómo los gobiernos estatales y locales pueden obtener su parte de $1 mil millones en fondos federales de ciberseguridad
El galardonado periodista David Rand ofrece una guía paso a paso para los gobiernos estatales y locales que buscan acceder a subvenciones de ciberseguridad. Y es más fácil de lo que podrías pensar.
Lo que muchos no entienden sobre el compromiso duradero y por qué es importante para las empresas
Hemos hablado con Richard J. Harknett, el profesor pionero que asesora al ejército y a los servicios de inteligencia de EE. UU. sobre la «participación persistente», un enfoque más activo de la ciberseguridad nacional.
Lo que las empresas deben saber sobre la estrategia nacional de ciberseguridad de Biden
Biden’s new cybersecurity strategy offers an innovative 24/7 approach to cyber vigilance and a two-word mantra for Big Tech: Do more.
RSA 2023 Vista previa: Lo que los CISO (necesitan) saber sobre la responsabilidad del consejo directivo
En la primera de nuestras tres entregas de avance sobre la RSA Conference 2023, Focal Point se reúne con Chris Hallenbeck, director de seguridad de la información (CISO) de Tanium, para hablar sobre la concienciación de los consejos de administración en materia de ciberseguridad y sobre lo que pueden hacer los CISO para contribuir a ello. Un consejo: no hable demasiado.
¿La autenticación multifactor (MFA) está a la altura de su reputación?
Cada vez hay más indicios de que la autenticación multifactorial (MFA) no es precisamente la panacea que resolverá los problemas de piratería informática de todo el mundo. Sí, es sumamente eficaz para la verificación de usuarios, pero los piratas informáticos están utilizando tres tácticas engañosas para eludirla.
Sí, ChatGPT impulsará el hacking, pero también ayudará a combatirlo
Si bien los aficionados ya pueden utilizar ChatGPT para crear malware y correos electrónicos de phishing, los profesionales de la seguridad también pueden recurrir a este bot para combatir los ciberataques.
Los despidos podrían dar lugar a una nueva generación de ladrones de datos y hackers
A medida que se suceden los despidos en las empresas, los expertos en ciberseguridad prevén un aumento de los riesgos derivados de personas internas. La forma en que se despide —y se contrata— al personal puede marcar la diferencia a la hora de luchar contra los ladrones de datos y los piratas informáticos.
Cómo los CISO pueden combatir el agotamiento y prolongar sus carreras
No cabe duda de que la seguridad es un ámbito complejo. Averiguar cómo superar cada día de forma eficaz y sin sufrir ningún percance resulta un poco más complicado. Los siguientes consejos pueden ayudar a los directivos a rendir al máximo bajo presión.
Vale la pena saber cómo está tu ciberseguridad
La evaluación comparativa de la ciberseguridad compara sus indicadores de riesgo informático con los de sus competidores del sector, una mejora clave que aporta valor empresarial y reduce el riesgo.
5 mitos —y realidades— sobre el seguro cibernético
Las empresas suelen optar por prescindir de un seguro cibernético, por su cuenta y riesgo. He aquí por qué los directivos deben conocer la verdad sobre la cobertura.
El peligro legal que acecha en las pólizas de ciberseguros
Los expertos aconsejan a las empresas que se familiaricen con la letra pequeña de sus pólizas de ciberseguro y que estén preparadas para que un número cada vez mayor de aseguradoras impugnen las reclamaciones o rescindan las pólizas alegando supuestas declaraciones falsas.
Por qué los cazadores de fallos de seguridad obtienen recompensas tan cuantiosas
A continuación se expone lo que los responsables de seguridad deben saber sobre la colaboración con hackers éticos en tecnologías emergentes como las cadenas de bloques.
Por qué los puentes entre blockchains están bajo ataque
Las conexiones entre las cadenas de bloques constituyen los eslabones débiles en la armadura de seguridad de la tecnología «imposible de piratear» que sustenta la próxima generación de Internet.
El auge del tesorero corporativo con conocimientos cibernéticos
Los tesoreros controlan las finanzas. Esto las convierte en objetivos atractivos para los ciberdelincuentes. A continuación le explicamos cómo burlar a los malhechores.
¿Respaldará el gobierno federal el ciberseguro?
Es posible que los proveedores de infraestructuras críticas cuenten pronto con protección federal frente a los costes devastadores que acarrean los ciberataques. He aquí el motivo.
¡Sorpresa! Se trata de otra vulnerabilidad de día cero
Los expertos en seguridad están debatiendo la causa del creciente número de vulnerabilidades de software de día cero, pero hay consenso en una cosa: cómo prepararse para el próximo ataque.
El ransomware está causando estragos en el sector de los seguros cibernéticos
Por lo general, son los responsables de tesorería de las empresas quienes se encargan de contratar un seguro cibernético. A continuación le explicamos cómo desenvolverse en ese mercado tan volátil y costoso.
Por qué los líderes empresariales deben poner orden en el «Salvaje Oeste» del metaverso
A medida que más empresas se incorporan al metaverso, los responsables de seguridad deben garantizar que este mercado virtual emergente sea seguro tanto para los clientes como para los empleados.
Por qué la seguridad multinube nunca duerme
Para adelantarse a los piratas informáticos, las empresas deben mejorar la visibilidad y la seguridad en los numerosos entornos en la nube que sustentan las operaciones de TI.
CISOs estatales a los federales: Muéstrennos el dinero
Los estados están a la espera de recibir 1.000 millones de dólares en subvenciones federales para la ciberseguridad. Esto es lo que deben saber para actuar con rapidez cuando empiecen a llegar esos fondos destinados a infraestructuras.
Cryptojacking: cómo evitar que los mineros de monedas afecten tu red
Los ataques relacionados con la minería de criptomonedas están aumentando tanto en frecuencia como en gravedad, lo que supone una amenaza para las empresas. A continuación le indicamos cómo defenderse.
El futuro es sin contraseñas
Las empresas están sustituyendo (por fin) las contraseñas por sistemas biométricos, la autenticación multifactorial y las herramientas de inicio de sesión único. He aquí el motivo.
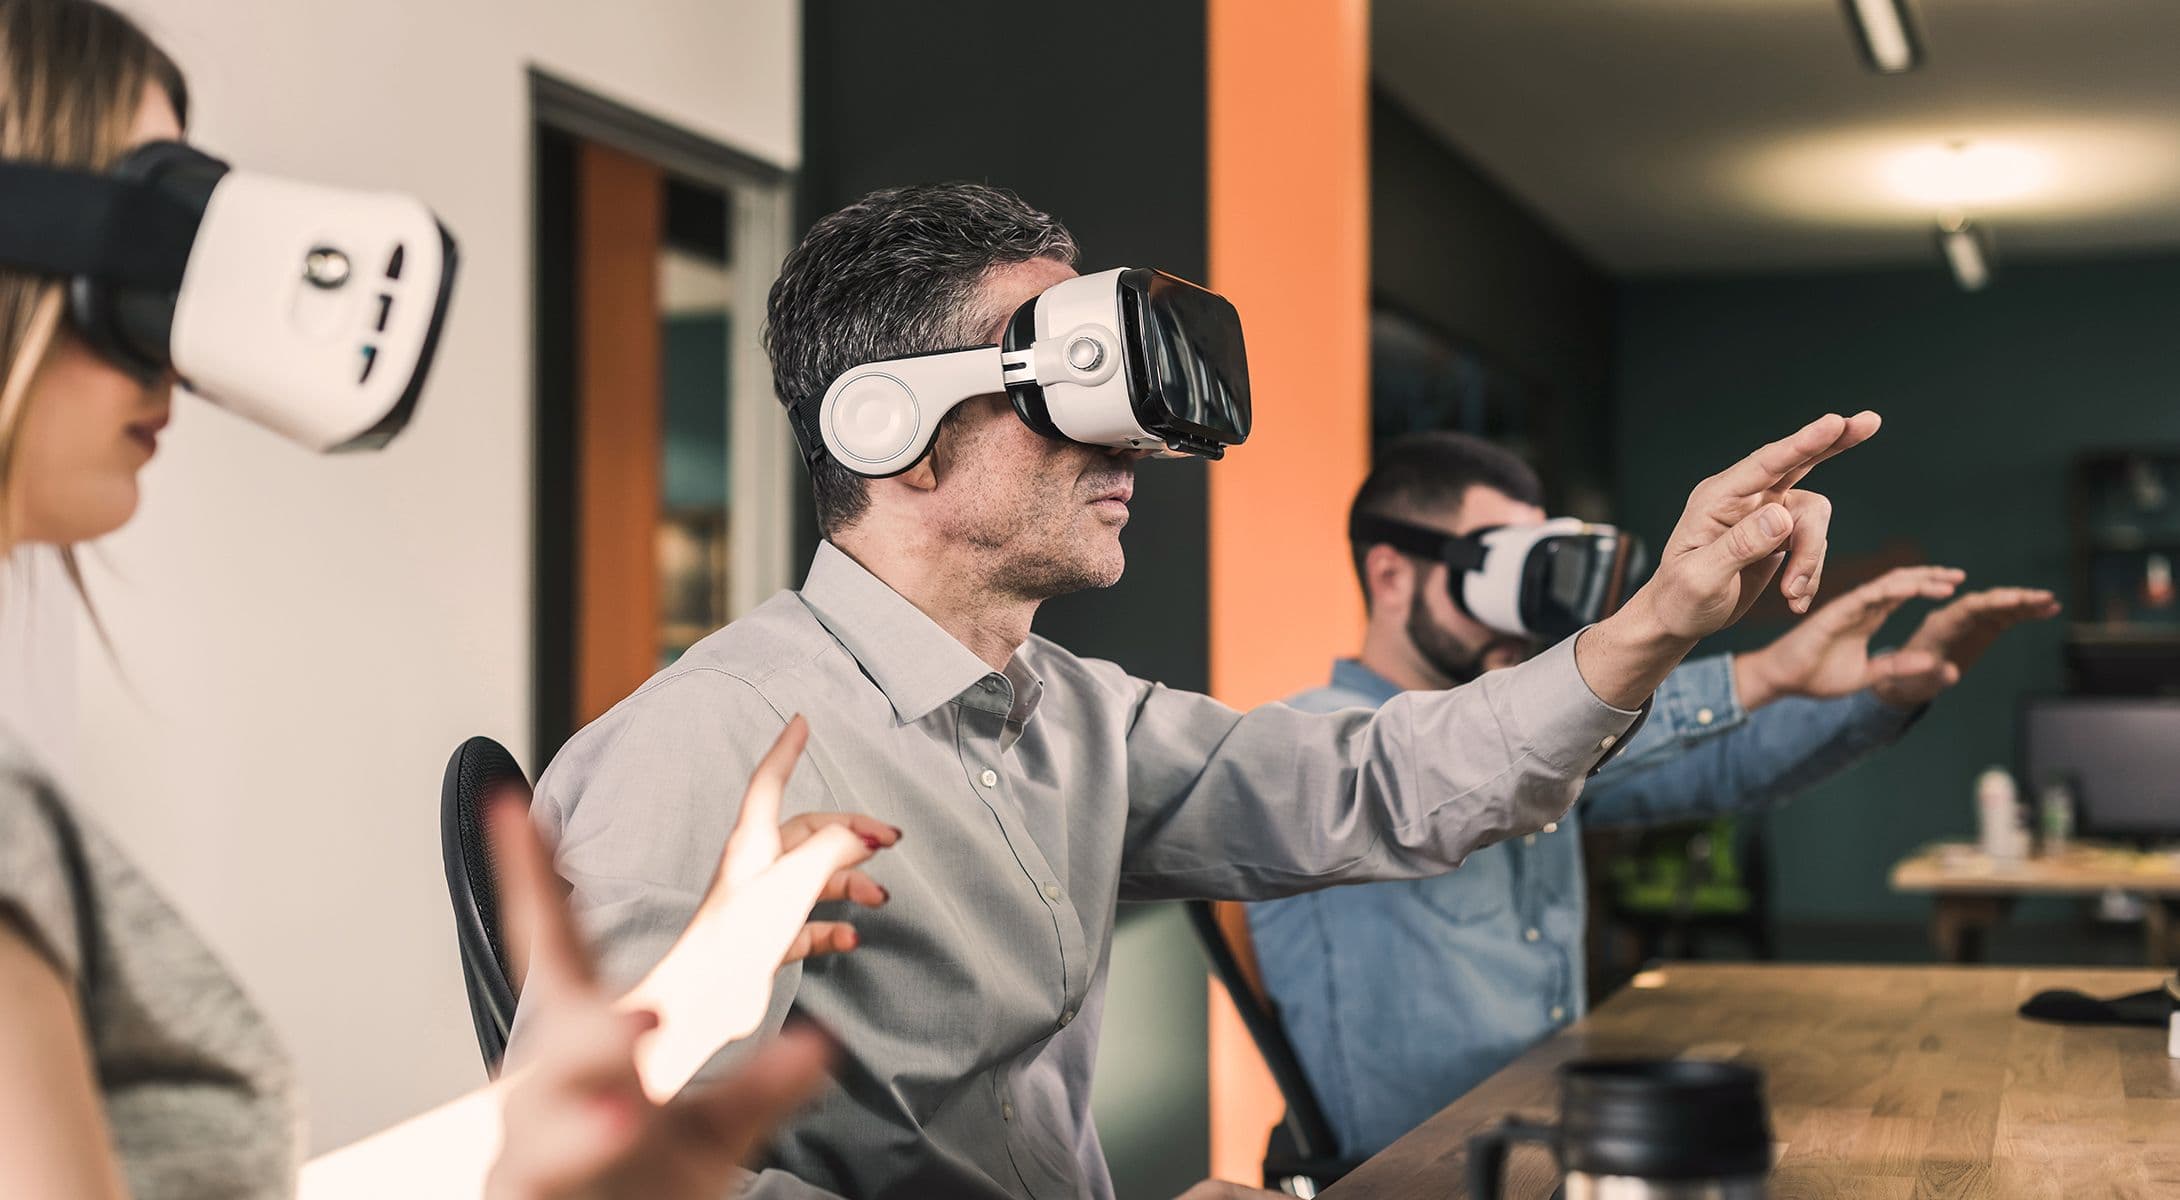
¿Son las reuniones en el Metaverso la respuesta para mejorar el compromiso de los empleados?
Es posible que sus empleados trabajen a distancia, pero no tienen por qué sentirse solos: a continuación le explicamos cómo las reuniones en el metaverso y la realidad virtual pueden mejorar la experiencia de los empleados.
La banda ancha universal debe incluir prácticas de higiene cibernética
Mientras las administraciones estatales y locales destinan fondos de la ARPA a potenciar los servicios digitales, los expertos abogan por una inversión en ciberseguridad.
Lo suficientemente grande para ser hackeado
Los ciberataques contra las pequeñas y medianas empresas están aumentando considerablemente. Hemos preguntado a expertos y a víctimas de ataques informáticos con fines delictivos qué medidas deben adoptarse antes de que sea demasiado tarde.
Cómo NPower crea caminos hacia la prosperidad
Hay demasiadas personas que no saben cómo iniciarse en el sector de la alta tecnología, especialmente en las comunidades desfavorecidas. La formación tecnológica de NPower contribuye a desarrollar esa mano de obra.
El arte de la negociación de ransomware
La negociación en casos de ransomware es en parte un partido de tenis y en parte una forma de arte; por eso, la mayoría de las empresas contratan a expertos para que se encarguen de las negociaciones. Así es como resuelven los conflictos las personas más competentes.
Más comercio electrónico, más problemas de ciberseguridad
A medida que el comercio electrónico sigue experimentando un auge, la coexistencia de tecnologías obsoletas está dando lugar a vulnerabilidades en la ciberseguridad de las empresas y mermando su resiliencia.
Cuerpos eléctricos: la promesa de la 6G tecnología inalámbrica
A raíz de los ataques masivos de ransomware, los investigadores, los gobiernos y las empresas están mirando más allá de la implantación de la tecnología inalámbrica 5G para crear un futuro más seguro con la tecnología 6G.
La pandemia ha convertido a los CISO en figuras de importancia crucial. A continuación les explicamos cómo pueden mantener su estatus
Aclamados como héroes durante la crisis de la pandemia, los CISO deben sentar unas bases seguras que abran nuevas posibilidades, en lugar de limitarse a defenderse de las amenazas.
La proliferación de herramientas amenaza la seguridad pospandémica
La proliferación de herramientas y el uso de software no autorizado por parte de los trabajadores a distancia se han convertido en una de las principales preocupaciones de los equipos de seguridad. Los CISO han ideado formas de mejorar la visibilidad de las tecnologías de la información.
Riesgos en la cadena de suministro para el despliegue de vacunas
Los ataques de ransomware han afectado gravemente a las redes del sector sanitario con la propagación de la COVID-19, y los riesgos han aumentado con el despliegue mundial de las vacunas.
¿Qué es la monitorización del rendimiento?
Infórmese sobre la supervisión del rendimiento y las herramientas que permiten a las organizaciones supervisar, gestionar, proteger y optimizar el estado de sus ordenadores y dispositivos.
¿Qué es la gestión de configuración?
Infórmese sobre la gestión de la configuración de TI y las herramientas que definen, aplican y garantizan el estado deseado de un sistema en los equipos informáticos, los servidores y el software.
¿Qué es la gestión de software?
Obtenga más información sobre la gestión de software y sobre cómo las soluciones modernas mejoran el control y el soporte que el equipo de TI ofrece respecto al entorno de aplicaciones de la organización.
Cómo la seguridad de endpoints puede integrarse con la rápida transformación digital
Los dispositivos finales de las empresas constituyen un importante punto débil en materia de ciberseguridad durante la pandemia. Es necesario lograr una mayor coordinación entre la transformación digital y la seguridad.
Cómo convertir a sus trabajadores a distancia en defensores de la seguridad
Los ciberataques han aumentado en la era del teletrabajo, lo que significa que los empleados necesitan una formación adicional en materia de seguridad para concienciarse sobre las posibles amenazas.
Cuatro casos de uso que ilustran cómo 5G transformará las empresas
A medida que la adopción y la implantación de la norma 5G se acercan a su materialización, analizamos casos de uso que ponen de relieve hasta qué punto se espera que esta tecnología resulte transformadora.

