La Corte Suprema de Illinois a mediados de febrero dictaminó que White Castle System Inc. debe enfrentar reclamaciones de que violaba repetidamente la Ley de Privacidad de la Información Biométrica del estado al escanear huellas dactilares de casi 9,500 trabajadores sin su consentimiento. El gigante de la comida rápida ha dicho que el fallo puede costar más de 17 000 millones de dólares.
Y el año pasado, el propietario de Facebook Meta Platforms acordó pagar 650 millones de dólares para resolver reclamos por violar las leyes de Illinois al recopilar y almacenar la información biométrica de los usuarios del sitio web sin permiso.
Tales costos y consecuencias sorprendentes han sido un llamado de atención a más juntas directivas para priorizar la privacidad de los datos, aumentar la financiación para ella y presionar por la “privacidad por diseño”, según Privacy in Practice 2023 de ISACA, una encuesta de 1,890 constituyentes con antecedentes certificados de ciberseguridad o privacidad.
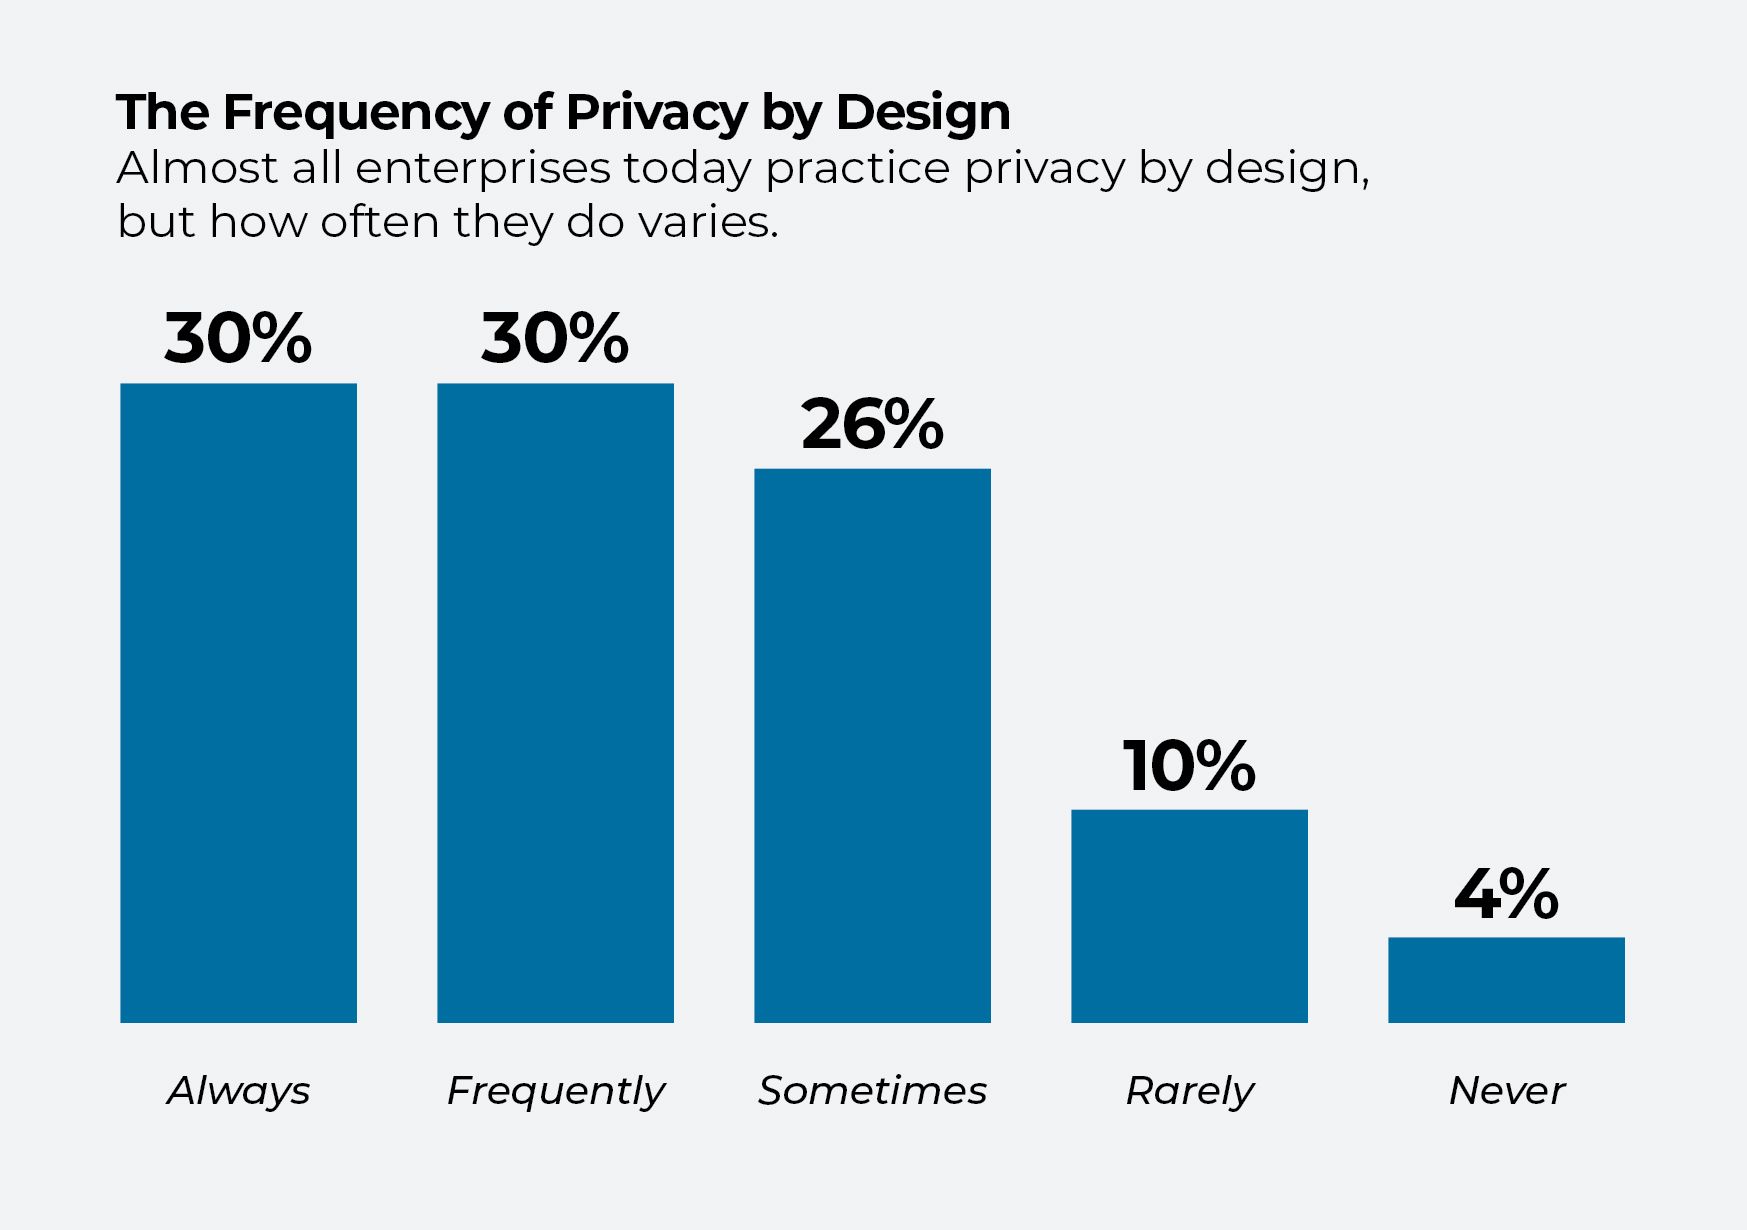
Alrededor del 55 por ciento de los encuestados dijo que su junta está prestando la atención adecuada a la privacidad. Eso se refleja en el impulso de las empresas que practican la privacidad por diseño, que aumentó al 30 por ciento, frente al 28 por ciento del año anterior, y la cantidad media de empleados de tiempo completo con trabajo relacionado con la privacidad en una organización, que aumentó de 25 a 26 .
“Las leyes y reglamentaciones de privacidad están teniendo un impacto muy generalizado”, dice Safia Kazi, asesora de práctica profesional de privacidad de ISACA, la Asociación de Auditoría y Control de Sistemas de Información. Los tableros se están dando cuenta de que “las organizaciones que no cumplen pueden verse a sí mismas en los titulares porque no estaban haciendo las cosas correctas”.
“Las personas comenzaron a recibir cheques de Facebook debido al uso inadecuado de la información biométrica. Y dicen: “Espere un minuto... ¿Qué sucedió exactamente con mis datos?”Safia Kazi, asesor de práctica profesional de privacidad, ISACA
Kazi ve que las leyes y reglamentaciones impulsan un mayor énfasis en la seguridad no solo por las posibles responsabilidades para las empresas, sino también porque están haciendo que los consumidores sean más conscientes de cuán expuesta puede estar su información personal.
“Las personas comenzaron a recibir cheques de Facebook debido al uso inadecuado de la información biométrica. Y dicen: ‘Espere un minuto: recibí un cheque de $300 de Facebook. ¿Por qué fue eso? ¿Qué sucedió exactamente con mis datos?” explica.
Con esa creciente conciencia, los consumidores pueden tomar decisiones más informadas sobre qué empresas reciben su negocio y sus datos, dice Kazi. “Cuando tienen varias opciones, pueden elegir la que saben que está haciendo un buen trabajo activamente”.
En términos de seguridad de los datos, un “buen trabajo” significa implementar una gestión eficaz de la privacidad de los datos (que depende del software para escanear redes, sistemas en la nube, puntos finales y aplicaciones para localizar dónde residen los datos confidenciales) y la privacidad por diseño (una práctica cada vez más importante a medida que almacenamos y compartimos grandes cantidades de datos personales en Internet).
[Leer también: Gestión del riesgo en la era de la regulación de privacidad de datos]
Las empresas que no priorizan la privacidad de los datos se encontrarán rezagadas en el mercado. “Sus competidores podrían estar haciendo un mejor trabajo y usted estará en una desventaja significativa si no actúa”, dice Kazi.
Entonces, ¿qué es exactamente la privacidad por diseño?
La privacidad por diseño significa implementar prácticas seguras a lo largo de todo el ciclo de desarrollo y mantenimiento de un proyecto, comenzando por tener profesionales de la privacidad involucrados en la selección de proveedores.
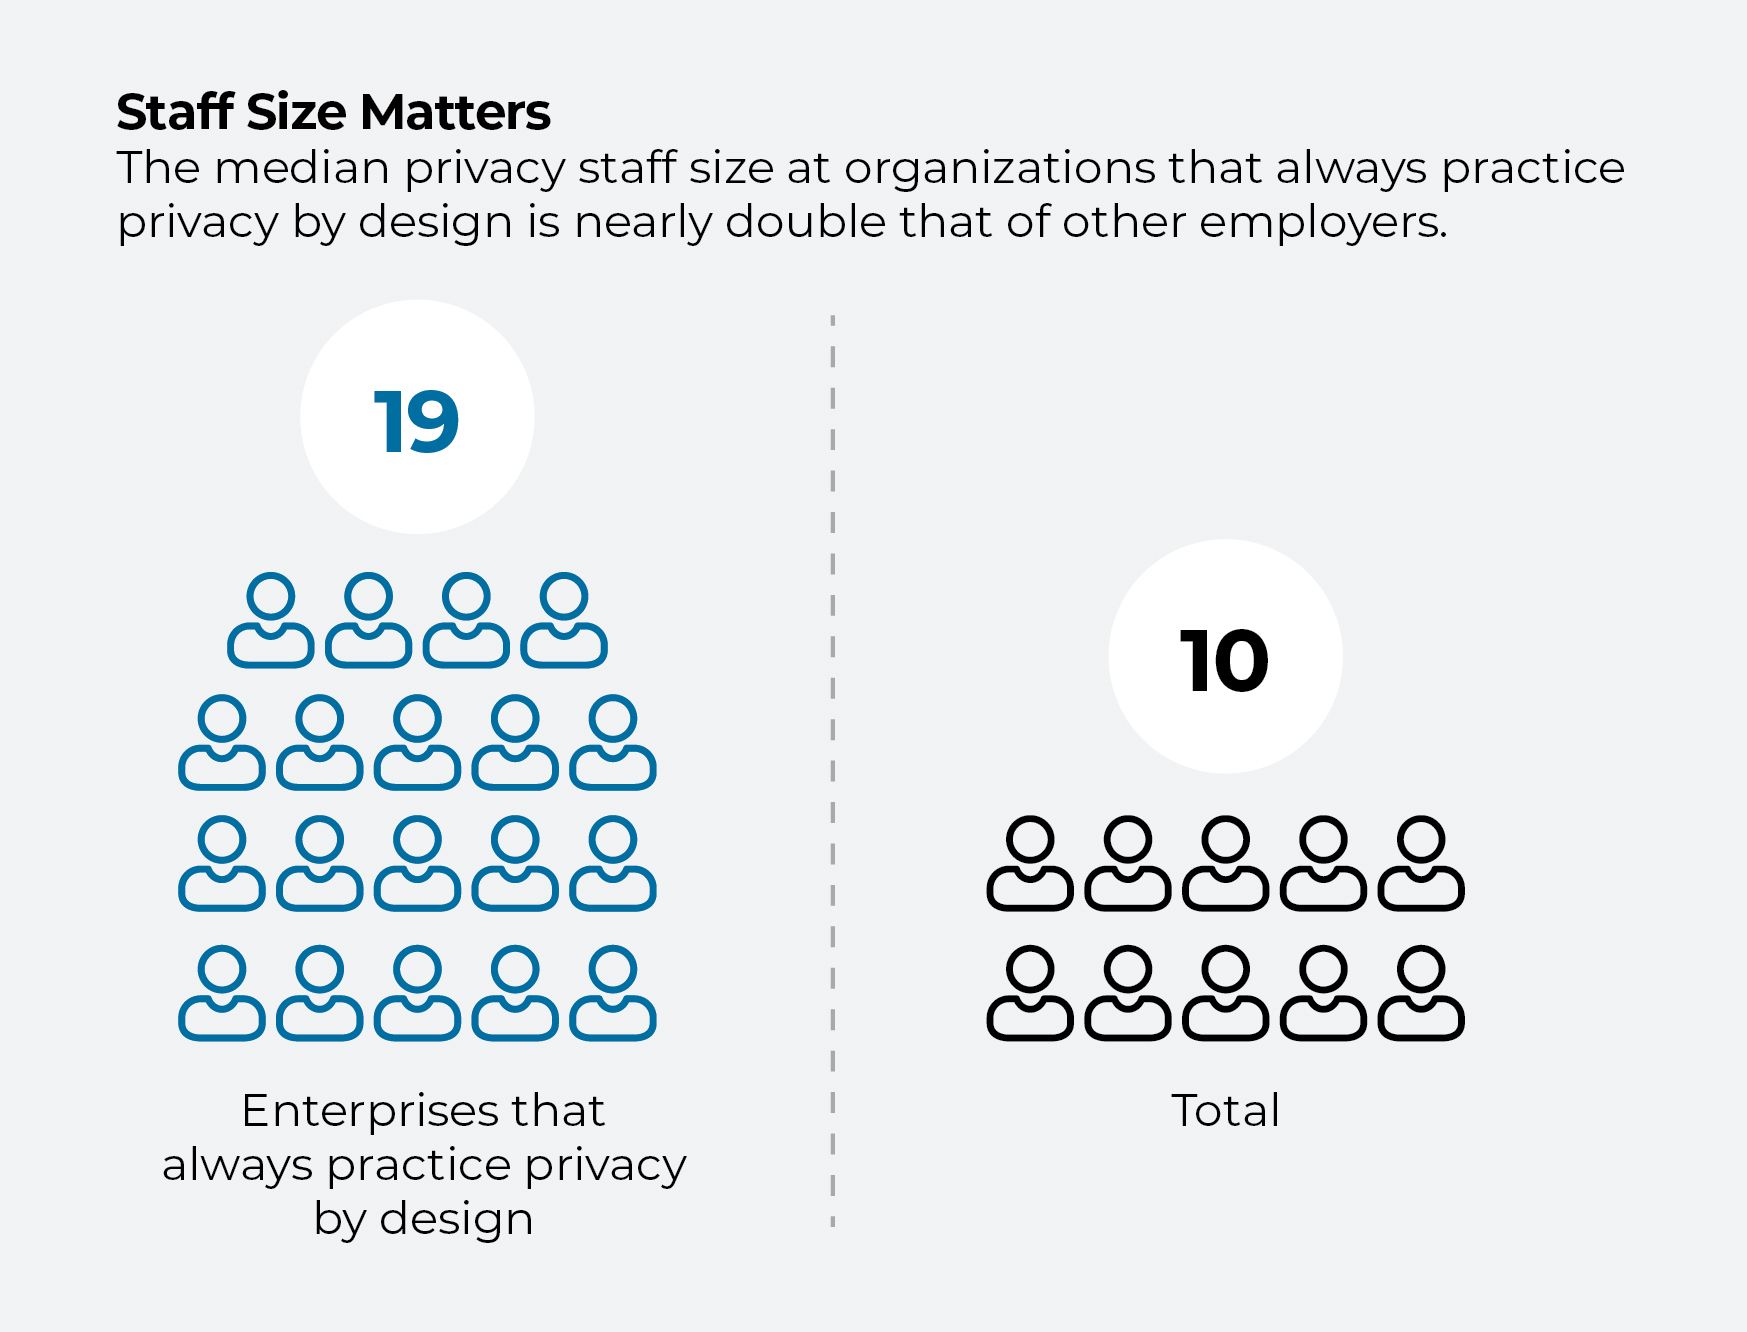
Eso requiere mano de obra, por supuesto. Y las empresas que están practicando la privacidad por diseño tienden a tener personal más grande, informaron los encuestados. Su tamaño medio del personal era de 19, en comparación con 10 de todas las empresas. Pero es posible que algunas juntas directivas no deseen financiar estos niveles de personal porque ven las iniciativas de privacidad como una carga de costos. De hecho, el 42 por ciento de los encuestados dijo que su presupuesto de privacidad empresarial está algo o significativamente subfinanciado.
Las posibles responsabilidades legales y la mala prensa por sí solas deben llevar a las empresas a priorizar e incorporar la seguridad de los datos desde el principio, pero hacer que la privacidad sea una reflexión también puede hacer que un proyecto sea mucho más costoso. Si los profesionales de la privacidad llegan tarde al proceso y detectan fallas graves, Kazi dice: “va a involucrar mucho retrabajo, posiblemente tener que encontrar nuevos proveedores o cambiar significativamente la forma en que funcionan los sistemas”.
La escasez de personal de privacidad persiste
Aunque la cantidad media de profesionales de la privacidad en una empresa aumentó levemente, la escasez de personal continúa siendo un problema importante.
Los roles de privacidad técnica siguen siendo más insuficientes que los roles legales/de cumplimiento, y el 53 por ciento de los encuestados indican que tienen algo o significativamente poca personal en el lado técnico. Eso se compara con el 44 por ciento diciendo que tienen poco personal en el frente legal/de cumplimiento.
“Muchas organizaciones quieren contratar este unicornio perfecto que tiene años de experiencia legal y quizás tenga un título de derecho y comprendan todas las leyes y reglamentaciones, pero también son altamente técnicas”, dice Kazi. “Creo que las organizaciones deben ser realistas”.
Alrededor de la mitad de los encuestados están capacitando a empleados no privados para cubrir la brecha, mientras que casi el 40 por ciento está aumentando su uso de trabajadores contratados o consultores externos.
Kazi cree que la mejor manera de cubrir la brecha sería tener trabajadores existentes que deseen pasar a consultores de observación de la privacidad durante varios proyectos o un período de tiempo, por lo que cuando los consultores avanzan, los trabajadores tienen el conocimiento y la experiencia para continuar en su lugar.
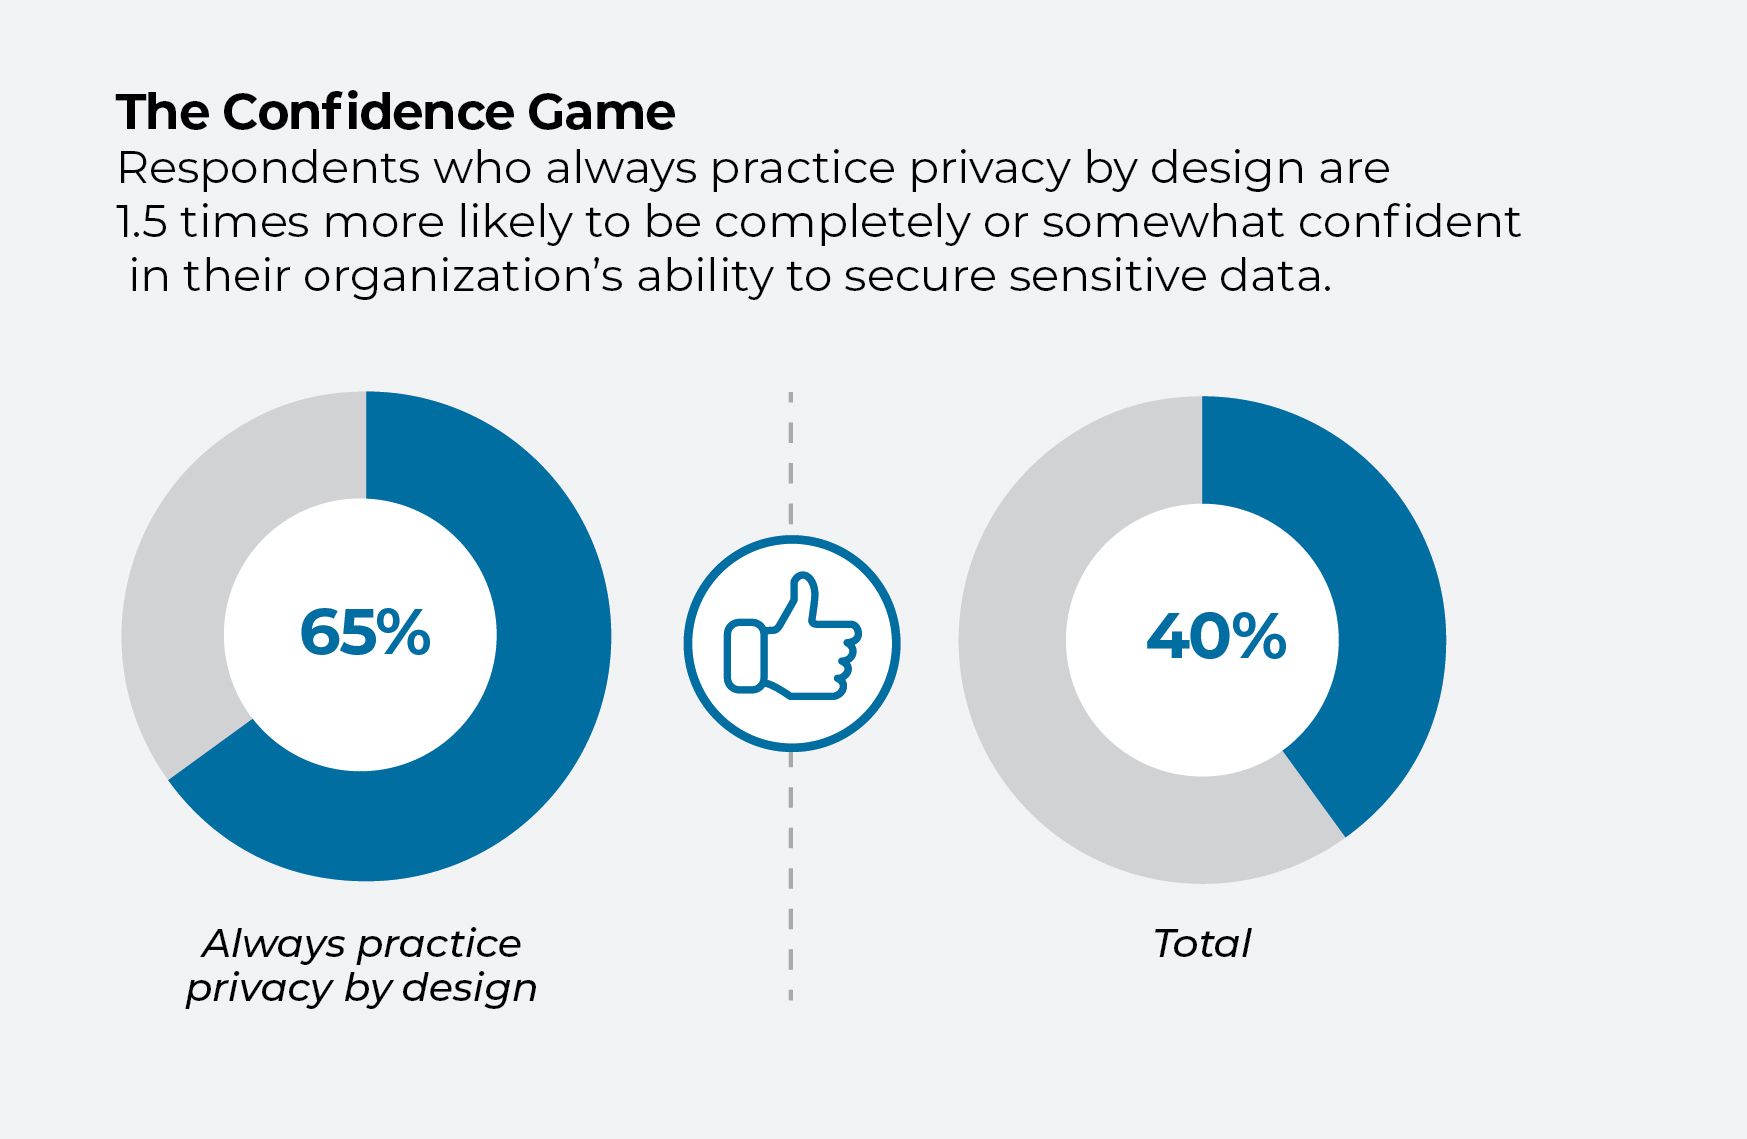
Aunque la privacidad por diseño puede requerir más personal y/o más enfoque en la capacitación del personal, los beneficios son notables. Las empresas que practican la privacidad por diseño tienen la ventaja, dice ISACA. Casi dos tercios de esas empresas confían completamente o en cierta medida en su capacidad para garantizar la privacidad de los datos confidenciales, según la encuesta, en comparación con el 40 por ciento de todos los encuestados.
La seguridad de los datos comienza con la protección de lo que es más sensible
Mientras tanto, los profesionales de la privacidad de una empresa con poco personal deben buscar priorizar su tiempo y enfocarse en áreas donde los datos sean especialmente confidenciales.
“Quizás haya algo que vaya a estar afectando la información de salud”, dice. Eso es más importante para que los profesionales de la privacidad se involucren en un esfuerzo de marketing que está recopilando direcciones de correo electrónico. Aun así, dice que los profesionales de la privacidad “realmente deben examinar todos los proyectos que están sucediendo”.
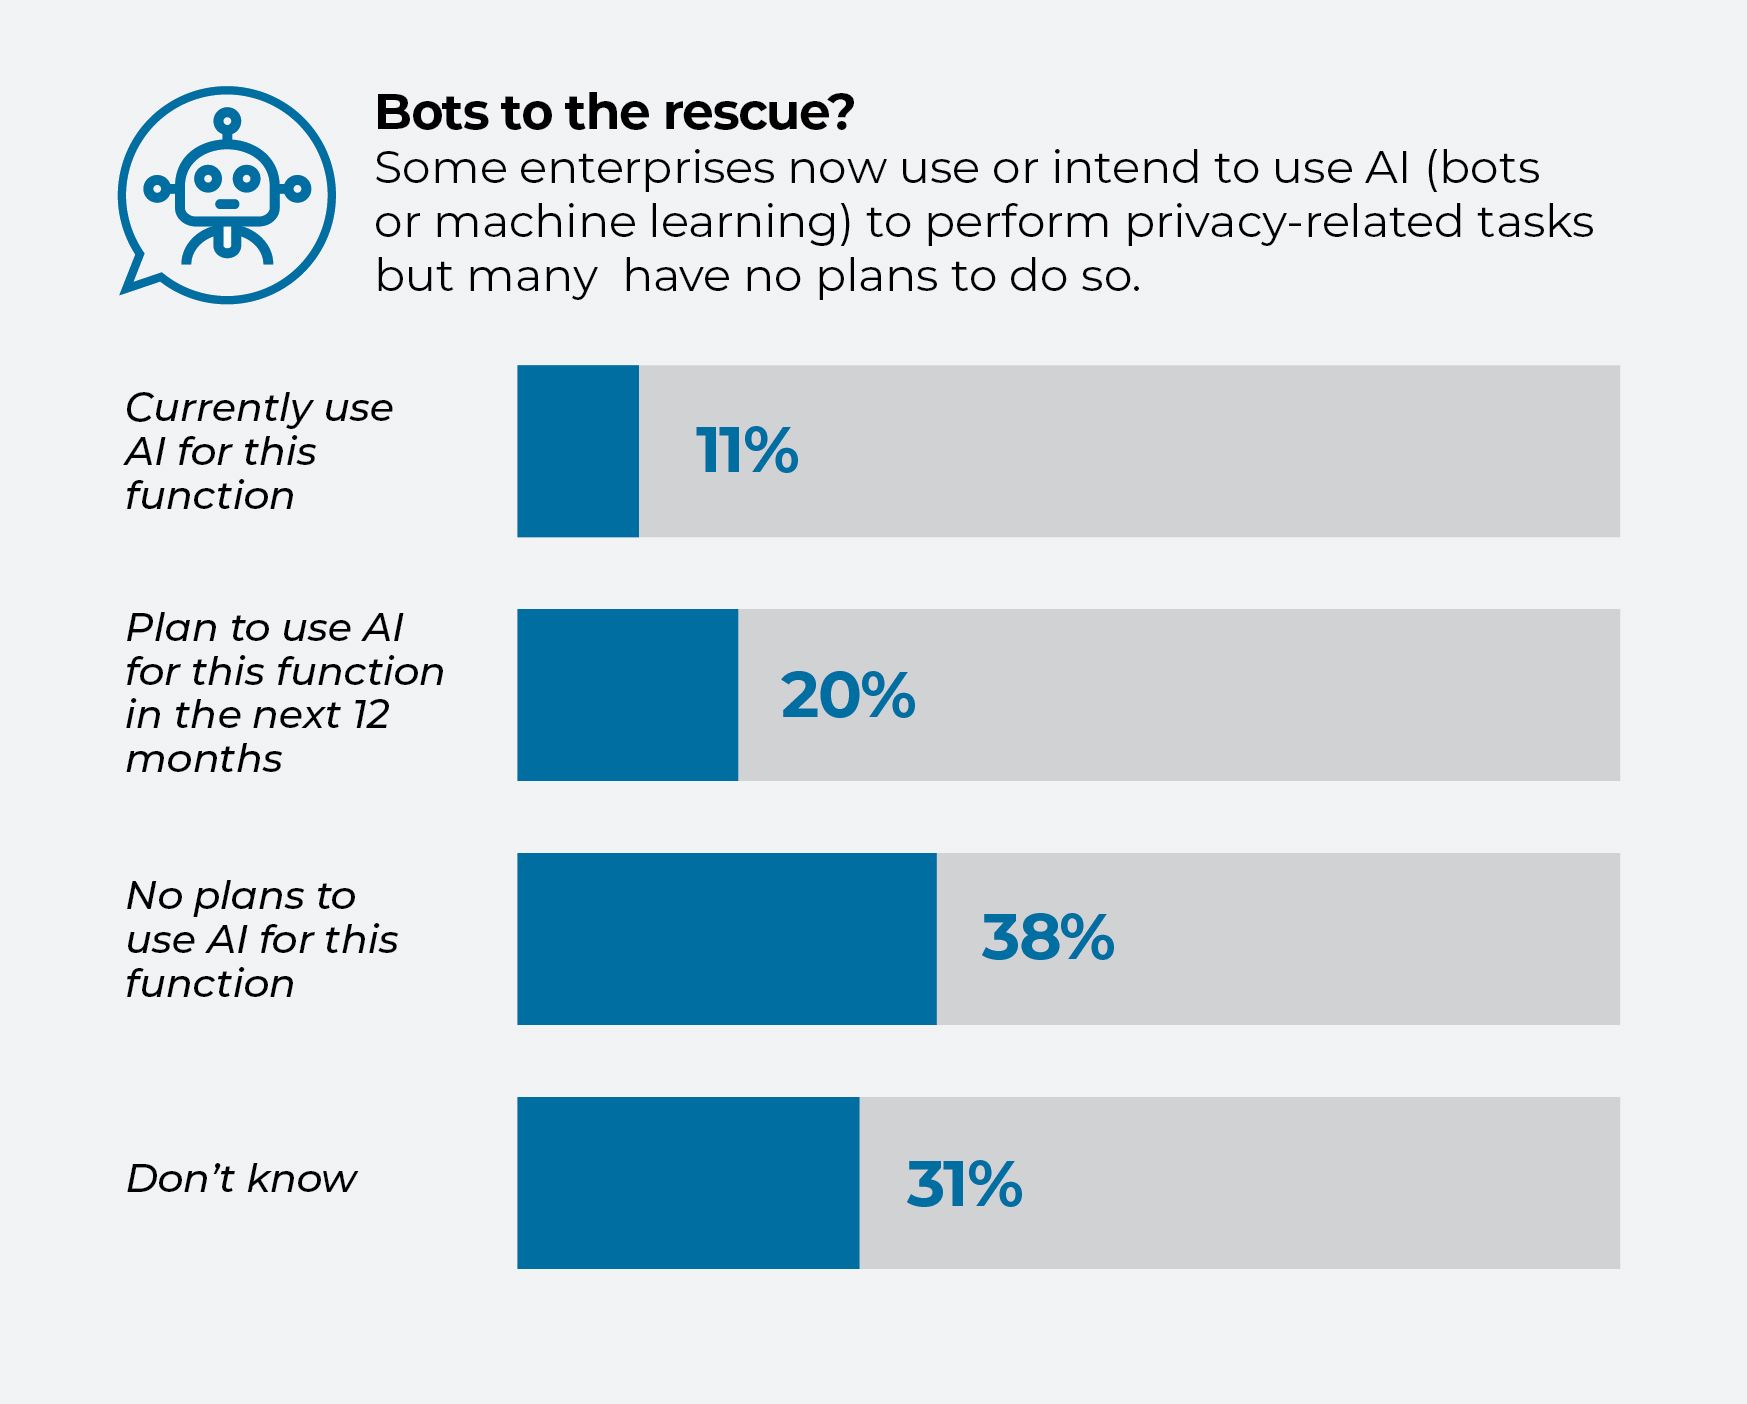
Una cosa que probablemente no resolverá la escasez de personal es la inteligencia artificial. En la encuesta 2022 de ISACA, aproximadamente uno de cada cinco encuestados dijo que planeaba comenzar a usar la IA en los próximos 12 meses. Pero esta vez el número era de solo el 11 por ciento.
“No sé si los profesionales de la privacidad se sienten cómodos al cambiar eso a algo automatizado”, dice Kazi. La IA puede ser excelente para las respuestas automáticas al correo electrónico, pero cuando se trata de privacidad, los riesgos pueden ser demasiado altos.
“Si se hace incorrectamente”, dice, “podría ser tan catastrófico”.