Para las personas, la higiene consiste en una serie de prácticas que se llevan a cabo para preservar la salud y prevenir la propagación de enfermedades. Sin embargo, hemos humanizado los ordenadores hasta tal punto que aplicamos el concepto de higiene a las tecnologías de la información.
Las medidas básicas de seguridad informática deben garantizar que todos los sistemas funcionen correctamente, se gestionen de forma adecuada y estén protegidos frente a las amenazas.
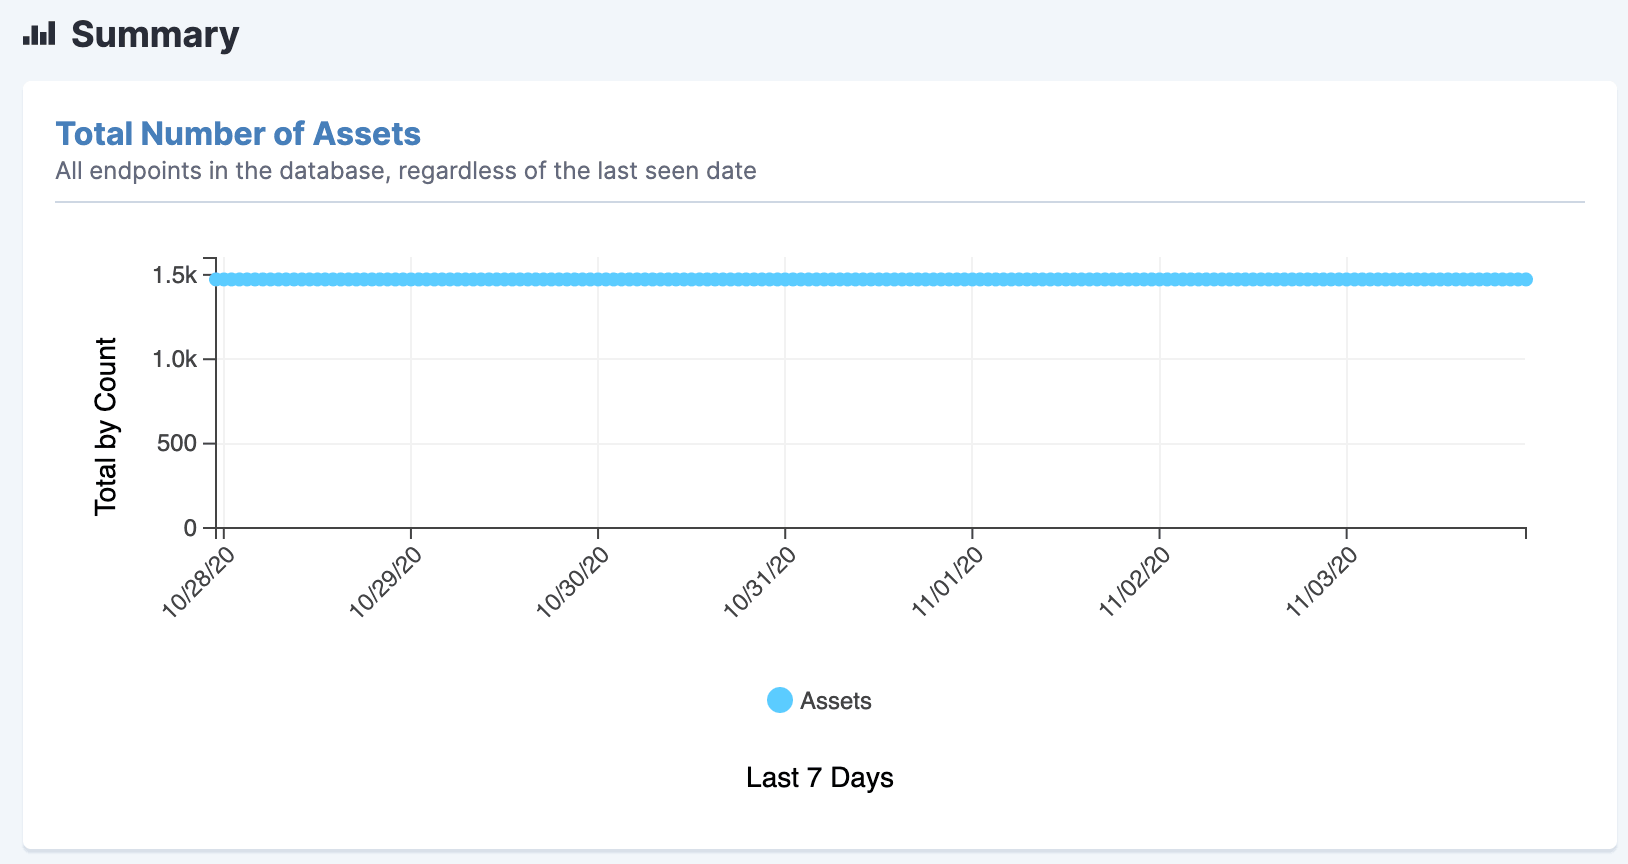
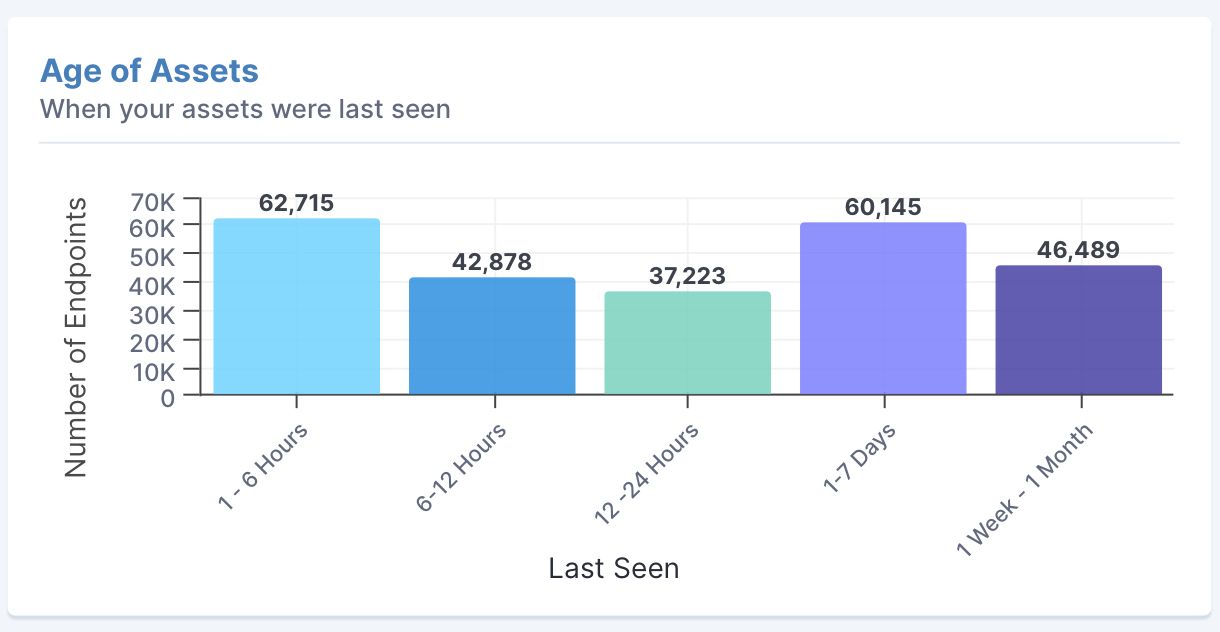
Para mantener y mejorar la higiene informática, primero debe saber de qué activos informáticos dispone. ¿Dispone su organización de 50,000, 100,000 o 500,000 ordenadores y servidores? ¿Dónde están? ¿Qué son? ¿Qué se ejecuta en ellos? ¿Qué servicios ofrecen?
Responder a esas preguntas es precisamente el objetivo de la herramienta de detección e inventario de activos de , (se abre en una nueva pestaña),y . Es la base de la higiene informática. En este blog, analizaré por qué esa base es tan importante.
No se puede gestionar lo que no se sabe que se tiene
Para gestionar sus dispositivos finales, necesita tres niveles de conocimientos:
- ¿De qué activos dispone y dónde se encuentran?
- ¿Qué software se ejecuta en ellos y cuentan con licencia? Necesita algo más que un nombre de host o una dirección IP.
- ¿Cómo se relacionan entre sí los equipos de su red y cuál es su finalidad? En el ámbito de los servidores, por ejemplo, es posible que disponga de un grupo de servidores cuya única finalidad sea alojar un servicio, como la página web de una empresa.
Todas las empresas, independientemente de su tamaño, necesitan esta información, que en el ámbito de las tecnologías de la información modernas cambia constantemente. Los activos de red van y vienen, sobre todo con la política de «traiga su propio dispositivo» (BYOD), una práctica habitual y cada vez más extendida en muchas organizaciones. Es posible que algunos activos solo aparezcan en la red de forma ocasional. A medida que más empresas animan a sus empleados a trabajar desde casa (WFH), la complejidad va en aumento.
Las desventajas operativas de no saber
Parafraseando al exmiembro de los Eagles, Don Henley: cuando se conduce con los ojos cerrados, es inevitable chocar contra algo. No saber qué activos hay en su red equivale, en el ámbito de las tecnologías de la información, a conducir con los ojos cerrados.
Una de las primeras cosas con las que probablemente se «topará» son las vulnerabilidades de seguridad. Si no puede gestionar un activo, no podrá protegerlo. Y no se puede gestionar si no se sabe que se tiene. No sabrá si el software se ha actualizado correctamente. Por lo tanto, es posible que existan vectores de ataque de los que usted no tenga ni la más mínima idea.
¿Y qué hay de las implicaciones económicas? ¿Tiene una idea general de en qué gasta el dinero? Tomemos como ejemplo las licencias de software, por ejemplo, un programa de productividad muy popular como Microsoft Office. Si dispone de una licencia para 10,000 copias, ¿utiliza 20,000 o solo 5,000? ¿Aprovecha de forma eficaz la licencia por la que paga? ¿O es que no cumple con la normativa, lo que podría exponerle a costosas acciones legales?
Además, el cumplimiento normativo no se limita únicamente a las licencias de software. Y se trata de otro ámbito operativo que depende en gran medida de saber qué activos hay en su red.
Tomemos como ejemplo el sector sanitario. Las empresas del sector sanitario deben demostrar que cumplen con las disposiciones de la HIPAA y la PCI relativas a la información sanitaria protegida y a los datos de tarjetas de crédito. ¿Sabe dónde se almacenan esos datos? De lo contrario, no podrá demostrar el cumplimiento. La imposibilidad de demostrar el cumplimiento conlleva dos inconvenientes importantes: sanciones normativas y clientes insatisfechos.
¿Qué características son importantes en un conjunto de herramientas destinado a la detección y el inventario de activos?
Las herramientas o la plataforma que utilice para la detección y el inventario de activos deben cumplir los siguientes requisitos:
- Precisión
- Velocidad
- Escala
- Facilidad de uso
La precisión, la rapidez y la escala están estrechamente relacionadas. Si se tarda dos semanas o un mes en realizar un inventario, para cuando haya terminado, la red habrá cambiado y, sin duda, se le habrá pasado algo por alto.
Ya no es exacto, por muy diligente que haya sido usted. Cuanto mayor es la red, mayor es el problema que esto plantea. Por eso es importante la escala. La facilidad de uso es un factor importante, ya que una herramienta difícil de configurar genera errores y, con el tiempo, los usuarios dejarán de querer utilizarla.
Las herramientas más antiguas tienen dificultades para hacer frente a las exigencias de las tecnologías de la información modernas
Las herramientas de detección de activos creadas hace 10 años precedieron a muchos de los elementos con los que operan a diario los entornos informáticos modernos. Dos ejemplos: los contenedores y las nubes híbridas.
Estas herramientas no pueden hacer frente al ritmo de cambio que observamos actualmente. Sin embargo, las organizaciones suelen seguir aferradas a las herramientas con las que se sienten cómodas, muchas de las cuales no son fáciles de utilizar. De hecho, es posible que se sientan orgullosos de saber manejar herramientas difíciles de utilizar. Quizás hayan escrito scripts personalizados para que funcionen con mayor eficacia. Y no solo eso, sino que se ha desarrollado todo un ecosistema de socios dedicado a ayudar a los departamentos de TI precisamente en esa tarea.
Las consecuencias no deseadas —y desafortunadas— de ello son que las políticas y los procesos de TI se diseñan no porque sean la mejor forma de abordar un problema, sino porque se adaptan a las capacidades de las herramientas que se utilizan. Es la versión informática de «si tiene un martillo, todo debe de ser un clavo». Las normas son las siguientes: «Debemos clavar las cosas». Las herramientas consolidadas pasan a formar parte del ecosistema informático. Sin embargo, las mejores políticas de TI deben ser independientes de las herramientas. Una herramienta desarrollada en 1993 —o en 2010 — no puede ofrecer esa flexibilidad.
La detección de terminales es un objetivo en constante evolución
No todos los dispositivos finales de una red son ordenadores de sobremesa, portátiles o servidores. Existen impresoras, teléfonos, tabletas y un número cada vez mayor de dispositivos de Internet de las cosas (IoT) tanto de consumo como industriales. La gestión de dispositivos móviles (MDM) es un campo de aplicación en expansión. Con un proveedor de MDM como Microsoft Intune, podrá realizar un seguimiento de todos los teléfonos de su red.
Pero, ¿por qué debería preocuparse de que un dispositivo de IoT de consumo ponga en peligro la red corporativa? He aquí el motivo: un empleado de uno de nuestros clientes estaba trabajando desde casa. El equipo de seguridad de la empresa estaba recibiendo alertas de que alguien estaba intentando acceder sin autorización a su ordenador portátil. El origen del problema fue un frigorífico que, mediante un programa malicioso, escaneaba su red doméstica e intentaba acceder a su dispositivo, el cual se encontraba temporalmente conectado a la red de la empresa. Lo mismo podría ocurrir con un interruptor de luz inteligente, un termostato, una cámara de seguridad… lo que se le ocurra.
Lo mismo ocurre con las máquinas de la planta de producción, muchas de las cuales están equipadas con sensores que se comunican a través de redes inalámbricas y de Internet con las aplicaciones de fabricación. Se trata de un campo denominado «tecnología operativa» y, en esencia, convierte cada máquina de una planta de producción en un dispositivo de red.
No existe ninguna herramienta de detección de activos que pueda detectar todos los tipos de dispositivos, por lo que la herramienta o plataforma que utilice debe integrarse con aplicaciones capaces de reconocer dispositivos como teléfonos, tabletas, impresoras, etc. Para ello se necesita un conjunto de herramientas que funcione correctamente con las aplicaciones complementarias. Por eso, por ejemplo, Tanium está desarrollando una integración entre Tanium Discover y Microsoft Intune para la gestión del inventario de dispositivos móviles.
La detección de terminales constituye la base de las soluciones «Zero Trust»
Cuando todo es un dispositivo de red, todo constituye una posible vulnerabilidad de seguridad. Por lo tanto, necesita políticas y procedimientos que clasifiquen los dispositivos finales en tres categorías: gestionados, no gestionados e imposibles de gestionar. La detección de terminales es el primer paso fundamental en la tendencia hacia las soluciones «Zero Trust». CSO Online describe el modelo «Zero Trust» ( ) (se abre en una nueva pestaña) como «un concepto de seguridad basado en la idea de que las organizaciones no deben confiar automáticamente en nada dentro de o fuera de sus perímetros, sino que deben verificar absolutamente todo lo que intente conectarse a sus sistemas antes de conceder el acceso».
La eficacia de las herramientas de respuesta ante amenazas y de corrección depende directamente de la variedad de dispositivos en los que se ejecutan. Por lo tanto, la detección de terminales es, en realidad, el punto de partida de la higiene informática y la seguridad. Hay que empezar por ahí.
Para obtener más información sobre el papel que desempeña la detección de terminales en las implementaciones de Zero Trust, consulte nuestras entradas de blog: « » () «Endpoint Identity: The New Center of Gravity in a Zero Trust World» (Endpoint Identity: el nuevo centro de gravedad en un mundo Zero Trust) (se abre en una nueva pestaña).
Para obtener más información sobre la solución de detección e inventario de activos de Tanium, lea nuestra entrada de blog « : 9 formas en las que Tanium hace que la detección y el inventario de activos sean más rápidos, más sencillos, más fáciles y… mejores». (se abre en una nueva pestaña)
Si está listo para verlo en acción, solicite una demostración (se abre en una nueva pestaña) hoy mismo.

