No se puede gestionar lo que no se puede ver
Antes de poder instalar software, evaluar el cumplimiento normativo, recopilar el inventario o instalar parches, es necesario conocer y gestionar el sistema. Al trabajar con nuevos clientes de Tanium, es muy frecuente que descubramos que un porcentaje significativo de terminales no es conocido ni gestionado por su herramienta de gestión de sistemas heredada. En una ocasión le pregunté a un director de sistemas de información cuántos dispositivos finales había en la red y me respondió que entre 250,000 y 400,000 . ¡Eso supone una diferencia potencial de 150,000 criterios de valoración!
Las herramientas actuales tienen una visión limitada
Entonces, ¿por qué seguimos observando diferencias entre el número de puntos finales conocidos y el número real de puntos finales? Herramientas como System Center Configuration Manager (SCCM) suelen utilizar Active Directory o DHCP para determinar qué elementos hay en la red. Este enfoque omitirá los servidores de aplicaciones independientes o las estaciones de trabajo que no estén integradas en un dominio de Active Directory. Cualquier cambio en el esquema de direcciones IP también puede provocar una pérdida de visibilidad y de capacidad de gestión de los clientes. Con demasiada frecuencia, el proceso de detección basado en AD no logra identificar en absoluto los sistemas de laboratorio, los dispositivos médicos y los sistemas «ocultos bajo el escritorio» que llevan años funcionando sin que nadie se haya percatado de su existencia.
Un segundo enfoque utiliza un método de fuerza bruta para escanear de forma centralizada todos los dispositivos de la red. Aunque esta puede ser una forma eficaz de identificar dispositivos, genera una gran carga en la red a través de los enlaces WAN y puede tardar días o semanas en completarse. Los equipos de operaciones de TI suelen realizar estos análisis fuera del horario laboral, lo que da lugar a importantes lagunas en la cobertura. El resultado es una imagen incompleta e inexacta que no tiene en cuenta los cambios que se han producido en el intervalo de tiempo transcurrido entre las exploraciones.
He trabajado con numerosos clientes que han pasado por fusiones, adquisiciones y desinversiones. Por lo general, disponen de poco tiempo para identificar todos los dispositivos de la red que se está adquiriendo. Lamentablemente, las herramientas de gestión de sistemas heredados suelen pasar por alto las redes incorporadas. SCCM, por ejemplo, requiere que los sistemas pertenezcan al mismo dominio de Active Directory, lo que a menudo no ocurre en el caso de una adquisición. Además, existen solapamientos de redes en los rangos de direcciones IP que limitan el enrutamiento hacia un servicio de análisis centralizado.
Hay una forma mejor de hacerlo
Con Tanium Discover aprovechamos la arquitectura de Tanium y los terminales gestionados existentes para identificar cualquier dispositivo de la red. Existen, básicamente, dos métodos de detección configurables: el activo y el pasivo. El descubrimiento pasivo utiliza la información recopilada por los terminales gestionados y los datos sobre las conexiones que se han establecido con ellos. El descubrimiento activo utiliza mecanismos como scripts basados en ping o NMAP.
Dado que el enfoque de Tanium es mucho más eficiente que el de las herramientas tradicionales, permite detectar toda la red de terminales varias veces al día. Como resultado, los administradores disponen de datos actualizados y útiles sin sobrecargar la red, a diferencia del modelo de comunicaciones tradicional de «hub and spoke» que utilizan herramientas heredadas como SCCM.
En un proyecto reciente con un cliente, utilizamos Tanium Discover para identificar 30 000 dispositivos adicionales durante un proceso de fusión y adquisición. Este fue un claro ejemplo de cómo su herramienta de gestión de sistemas heredados, que funcionaba en paralelo, no había logrado ofrecer la misma información.
Existen numerosos ejemplos en los que los clientes utilizan los datos de activos no gestionados de formas innovadoras. Un cliente reciente ha integrado datos de activos no gestionados, el etiquetado automático (en Discover) y datos de conexiones TCP (procedentes de Tanium Core). Como resultado, detectaron una «impresora» que establecía conexiones inexplicables a través del puerto 22 con sus servidores Linux.
Gestión del estado de los clientes de Tanium y de los dispositivos no autorizados
El estado de los clientes suele ser un problema importante con herramientas heredadas como SCCM. Tanium, sin embargo, ofrece sólidas herramientas de supervisión del estado de los clientes para evitar posibles problemas. Si se desinstala el agente de Tanium, se añade un cortafuegos que bloquee la comunicación o, por cualquier motivo, el servicio de Tanium deja de estar disponible, Tanium Discover etiquetará automáticamente ese dispositivo como «Interfaz perdida». Esto puede dar lugar a la apertura de un ticket de asistencia para reparar el cliente en dichos dispositivos.
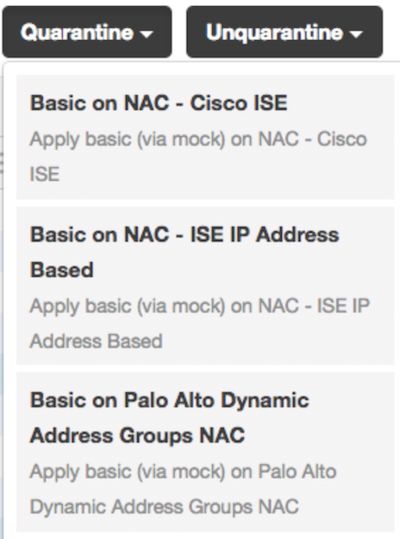
Tanium Discover también le permite gestionar los dispositivos «no autorizados». Tanium cuenta con integraciones tanto con Cisco ISE como con Palo Alto Networks para bloquear o poner en cuarentena.
Poniéndolo todo en contexto
Gracias a la arquitectura Tanium de , y a Tanium Discover de ,, podemos ofrecerle visibilidad sobre todos los dispositivos finales de su red sin necesidad de recurrir a otras herramientas de gestión ni a servicios de análisis centralizados. Tanium Discover forma parte integrante de Tanium Operations Suite, una solución diseñada para transformar las operaciones de TI gracias a su rapidez y sencillez.
Esta es la segunda entrada de nuestro blog sobre Tanium para operaciones de TI. Lea aquí la primera entrega de « » (La vida en el mundo de la moda):.
Para obtener más información sobre Tanium Discover en concreto, le invitamos a visitar nuestra página de producto « » en, o a ponerse en contacto con nosotros en , info@tanium.com, o ..
¿Le interesa ver cómo funciona Tanium? Concierte una demostración e individual o participe en nuestro seminario web semanal. Hable con nuestros expertos en Tanium en nuestros próximos eventos « » ().
Acerca del autor: Tim Mintner, director sénior de Gestión Técnica de Cuentas. A lo largo de los últimos más de 20 años, Tim ha trabajado en el ámbito de las operaciones de TI en organizaciones cuyo tamaño oscila entre unos pocos cientos y varios cientos de miles de ordenadores. Tim ha desempeñado funciones tanto como desarrollador como consultor de implementación y ha participado como ponente en conferencias de Microsoft celebradas en Estados Unidos y Europa sobre la implantación de sistemas operativos y la gestión de las tecnologías de la información.

