En primer lugar, analizaremos los informes que apuntan a un aumento significativo de los ataques agresivos y rápidos del malware Qakbot, que a menudo dan lugar a la instalación de ransomware (Black Basta, para ser más concretos). A continuación, CTI ofrece una visión general de la prohibición impuesta por la Comisión Federal de Comunicaciones (FCC) sobre la importación y la venta en Estados Unidos de dispositivos fabricados por los proveedores chinos Huawei, Hikvision, ZTE y Dahua. Por último, concluimos con un resumen de un informe reciente del Grupo de Análisis de Amenazas (TAG) de Google, que relaciona el descubrimiento de tres marcos de malware (diseñados para facilitar la explotación de vulnerabilidades de día cero en Chrome, Microsoft Defender y Firefox) con un proveedor comercial de TI con sede en España.
1. Campaña agresiva de Qakbot/Black Basta dirigida contra organizaciones estadounidenses
Una entrada reciente en el blog de Cybereason arroja luz sobre el aumento, ampliamente difundido, de las infecciones por el Qakbot en entornos de clientes pertenecientes principalmente a empresas con sede en EE. UU., lo que, según los investigadores, constituye una «campaña de ransomware potencialmente generalizada dirigida por Black Basta (se abre en una nueva pestaña)».
¿Quién es Black Basta?
Black Basta es un grupo de ransomware relativamente nuevo, que apareció por primera vez en abril de 2022.
Black Basta ha demostrado una tendencia a atacar organizaciones de Estados Unidos, Canadá, el Reino Unido, Australia y Nueva Zelanda. Cabe destacar que estos son los países que forman parte de la alianza de inteligencia «Five Eyes» (FVEY). Al igual que prácticamente cualquier otro grupo de ransomware que se precie, Black Basta es partidario de la táctica de la «doble extorsión».
Detalles de la campaña
En su última campaña, Black Basta aprovecha Qakbot para conseguir una cabeza de puente —o un punto de entrada inicial— y desplazarse lateralmente por las redes objetivo.
Qakbot (también conocido como QBot), al igual que la mayoría del malware de su categoría, comenzó como un troyano bancario diseñado para robar datos financieros, principalmente mediante la captura de credenciales y otra información confidencial contenida en los datos del navegador, las pulsaciones de teclas, etc. Una vez que QakBot infecta con éxito un entorno, el malware instala una puerta trasera que permite al autor de la amenaza introducir malware adicional, a menudo en forma de ransomware.
En un ejemplo de ataque observado por Cybereason, una infección por Qakbot provocó que varios sistemas esenciales cargaran Cobalt Strike, lo que, en última instancia, condujo al despliegue global del ransomware Black Basta. Con el fin de obstaculizar las labores de recuperación, los autores del ataque impidieron a las víctimas el acceso a la red desactivando los servicios DNS (una táctica observada por los investigadores del GSOC en múltiples ataques).
Conclusiones clave
- El actor malicioso actúa con extrema rapidez. En los distintos casos de intrusión identificados por Cybereason, el autor de la amenaza obtuvo privilegios de administrador de dominio en menos de dos horas y procedió a la instalación del ransomware en menos de 12 horas.
- Gravedad alta. El GSOC de Cybereason califica el nivel de amenaza como ALTO, dada la campaña de alcance potencialmente generalizado que está llevando a cabo Black Basta.
- Campaña generalizada de QBot dirigida a empresas con sede en EE. UU.. Los autores de amenazas que utilizan el cargador Qakbot lanzaron una amplia red, dirigiéndose principalmente a empresas con sede en EE. UU., y actuaron con rapidez ante cualquier víctima de spear- o de phishing a la que lograron comprometer. En las últimas dos semanas, Cybereason ha detectado que más de 10 clientes distintos se han visto afectados por esta reciente campaña.
- Bloqueo de red. Entre las numerosas infecciones de Qakbot detectadas, dos de ellas permitieron al autor de la amenaza desplegar un programa de rescate y, a continuación, bloquear el acceso de la víctima a su red desactivando su servicio DNS, lo que complicó aún más la recuperación.
- Despliegue de Black Basta. Las intrusiones, especialmente rápidas, que observó Cybereason dieron lugar al despliegue del ransomware Black Basta.
- Implementación de Qakbot. Cybereason no es la única organización dedicada a la investigación en ciberseguridad que ha registrado un repunte en las campañas agresivas de Qakbot. Las observaciones de Red Canary (se abre en una nueva pestaña) sobre las amenazas más destacadas de October 2022 señalan que «la lista de las 10 principales amenazas de octubre incluye amenazas que ya no son nuevas en nuestra lista de amenazas más destacadas». «Qbot se ha situado en el primer puesto por segundo mes consecutivo».
Comentarios de los analistas del equipo de inteligencia sobre amenazas cibernéticas de Tanium
«Las alianzas entre el ransomware Black Basta y las familias de malware más importantes no son, en sí mismas, nada nuevo». Lo más destacable en este sentido es que parece que estamos viviendo uno de los ciclos de mayor actividad de Qakbot, y que dicha actividad se limita, en su mayor parte, a atacar a entidades con sede en EE. UU. y en los países que forman parte de sus aliados más cercanos.
2. Estados Unidos prohíbe la venta de equipos de Huawei, Hikvision, ZTE y Dahua
El Gobierno de EE. UU. ha prohibido la venta de equipos de las empresas chinas de telecomunicaciones (se abre en una nueva pestaña) y de los proveedores de videovigilancia Huawei, ZTE, Hytera, Hikvision y Dahua (se abre en una nueva pestaña) , como consecuencia de los supuestos «riesgos inaceptables para la seguridad nacional» que plantean los dispositivos fabricados y distribuidos por los fabricantes en cuestión.
La FCC califica esta medida como el último paso en los esfuerzos de la Comisión por contribuir a la seguridad de las redes de comunicaciones del país.
Conclusiones
Los siguientes puntos recogen las conclusiones más destacadas basadas en la información que se ha hecho pública en el momento de redactar este informe:
- El impacto. Las empresas de comunicaciones que la FCC ha considerado que deben figurar en su lista de proveedores prohibidos tienen prohibido importar y vender su tecnología (así como la de cualquier proveedor externo) o mantener presencia en el mercado estadounidense.
- Toda la familia está en el punto de mira. La prohibición se aplica no solo a las empresas matrices mencionadas anteriormente, sino también a sus filiales y empresas asociadas.
- La ley se centra en las tecnologías que suponen un riesgo inaceptable. El término impreciso «riesgo inaceptable», cuando se utiliza en este contexto, es la etiqueta que la FCC aplicará a cualquier proveedor chino del que el Gobierno de EE. UU. sospeche que ha sustraído propiedad intelectual o datos de investigación y desarrollo, que ha incorporado puertas traseras en sus productos que podrían permitir al Gobierno de Pekín llevar a cabo operaciones de espionaje, o que haya participado en alguna otra combinación de actividades ilícitas. Si esto le suena familiar, es porque es exactamente lo que las autoridades federales acusaron anteriormente al proveedor de telecomunicaciones Huawei en el caso 2019, según una acusación formal del Departamento de Justicia de January 28, 2019 .
- Un problema recurrente. La tecnología de telecomunicaciones tanto de Huawei (en concreto, el modelo 5G ) como de ZTE ha sido prohibida o excluida en los últimos años en varios países, entre ellos Australia, Nueva Zelanda, la India, Japón, Estados Unidos, Canadá, Rumanía y el Reino Unido.
- La decisión es unánime. Los cuatro miembros de la FCC, que tienen orientaciones políticas diferentes, votaron por unanimidad a favor de adoptar las nuevas medidas contra las cinco empresas tecnológicas chinas.
- No tiene carácter retroactivo. Aunque anteriormente se había prohibido a estas empresas suministrar a los sistemas del Gobierno de EE. UU. y se había desaconsejado encarecidamente al sector privado que utilizara sus equipos, la prohibición no tiene carácter retroactivo, por lo que, en teoría, las empresas pueden seguir adelante con las ventas ya autorizadas en EE. UU. No obstante, la FCC ha dejado abierta la posibilidad de que pueda revocar autorizaciones anteriores.
Entonces, ¿a quién y a qué se aplica exactamente esta cobertura?
De conformidad con el artículo 1.50002 del reglamento de la Comisión de Telecomunicaciones de Estados Unidos ( ) (se abre en una nueva pestaña), se ha ordenado a la Oficina de Seguridad Pública y Seguridad Nacional que publique una lista de equipos y servicios de comunicaciones que se considera que suponen un riesgo inaceptable para la seguridad nacional de Estados Unidos o para la seguridad y la protección de los ciudadanos estadounidenses.
A continuación se presenta la lista, tal y como está en este momento:
- Equipos de telecomunicaciones fabricados por Huawei Technologies Company, incluidos los servicios de telecomunicaciones o de videovigilancia prestados por dicha entidad o que utilicen dichos equipos. A fecha de March 12, 2021
- Equipos de telecomunicaciones fabricados por ZTE Corporation, incluidos los servicios de telecomunicaciones o de videovigilancia prestados por dicha entidad o que utilicen dichos equipos. A fecha de March 12, 2021
- Equipos de videovigilancia y telecomunicaciones fabricados por Hytera Communications Corporation, en la medida en que se utilicen con fines de seguridad pública, seguridad de instalaciones gubernamentales, vigilancia de la seguridad física de infraestructuras críticas y otros fines de seguridad nacional, incluidos los servicios de telecomunicaciones o de videovigilancia prestados por dicha entidad o mediante dichos equipos. A fecha de March 12, 2021
- Equipos de videovigilancia y telecomunicaciones fabricados por Hangzhou Hikvision Digital Technology Company, en la medida en que se utilicen con fines de seguridad pública, seguridad de instalaciones gubernamentales, vigilancia de la seguridad física de infraestructuras críticas y otros fines de seguridad nacional, incluidos los servicios de telecomunicaciones o de videovigilancia prestados por dicha entidad o mediante el uso de dichos equipos. A fecha de March 12, 2021
- Equipos de videovigilancia y telecomunicaciones fabricados por Dahua Technology Company, en la medida en que se utilicen con fines de seguridad pública, seguridad de las instalaciones gubernamentales, vigilancia de la seguridad física de infraestructuras críticas y otros fines de seguridad nacional, incluidos los servicios de telecomunicaciones o de videovigilancia prestados por dicha entidad o mediante dichos equipos. A fecha de March 25, 2022
- Productos, soluciones y servicios de seguridad de la información suministrados, directa o indirectamente, por AO Kaspersky Lab o cualquiera de sus predecesores, sucesores, sociedades matrices, filiales o empresas asociadas. A fecha de March 25, 2022
- Servicios de telecomunicaciones internacionales prestados por China Mobile International USA Inc., con arreglo al artículo 214 de la Ley de Comunicaciones de 1934. A fecha de March 25, 2022
- Los servicios de telecomunicaciones prestados por China Telecom (Americas) Corp están sujetos a lo dispuesto en el artículo 214 de la Ley de Comunicaciones de 1934. A fecha de March 12, 2021
- Los servicios de telecomunicaciones internacionales prestados por Pacific Network Corp y su filial al 100 % ComNet (USA) LLC están sujetos al artículo 214 de la Ley de Comunicaciones de 1934. A fecha de September 20, 2022
- Los servicios de telecomunicaciones internacionales prestados por y China Unicom (Americas) Operations Limited están sujetos a lo dispuesto en el artículo 214 de la Ley de Comunicaciones de 1934. A fecha de September 20, 2022
Comentarios de los analistas del equipo de inteligencia sobre amenazas cibernéticas de Tanium
«Para nuestros lectores que se han mantenido al tanto, en cierta medida, de las diversas polémicas en torno al delicado equilibrio geopolítico entre Estados Unidos y China —especialmente en lo que respecta a la tecnología y la privacidad de los datos—, es probable que el anuncio de la FCC no resulte nada sorprendente».
«La noticia llega tras los informes de que TikTok, de propiedad china —una plataforma de redes sociales acosada por las preocupaciones sobre la privacidad de los datos personales (se abre en una nueva pestaña) pertenecientes a ciudadanos estadounidenses—, fue sometida recientemente a una evaluación interna de riesgos, cuyos resultados no hicieron más que confirmar los mayores temores de Washington».
3. Los marcos diseñados para aprovechar vulnerabilidades de día cero en Chrome, Defender y Firefox están vinculados a una empresa de TI con sede en España
El Grupo de Análisis de Amenazas (TAG) de Google ha relacionado a una empresa de tecnologías de la información con sede en Barcelona (España), denominada Variston IT, con la venta de marcos de software avanzados que aprovechan vulnerabilidades en , Chrome, Firefox y Windows Defender. (se abre en una nueva pestaña)
Según una reciente entrada del blog de Ars Technica, Variston «se presenta como proveedor de soluciones de seguridad de la información a medida, entre las que se incluyen tecnología para integradores de sistemas SCADA (control de supervisión y adquisición de datos) embebidos y del Internet de las cosas, parches de seguridad personalizados para sistemas propietarios, herramientas para la detección de datos, formación en seguridad y el desarrollo de protocolos seguros para dispositivos embebidos».
Sin embargo, al parecer, la empresa comercializa otro producto que ni los investigadores ni los posibles clientes encontrarán en la página web de la empresa: marcos de software que proporcionan a los clientes todo lo que puedan necesitar para instalar de forma discreta malware en los dispositivos de los que pretenden recabar información confidencial.
El informe TAG de Google se centra principalmente en un ejemplo concreto: el marco de trabajo Heliconia.
Acerca del marco de trabajo Heliconia
TAG descubrió el marco de trabajo Heliconia a raíz de una notificación anónima enviada al programa de notificación de errores de Chrome de Google. Según se ha informado, el autor de la notificación presentó tres errores, cada uno de ellos acompañado de sus propias instrucciones y de un archivo que contenía el código fuente.
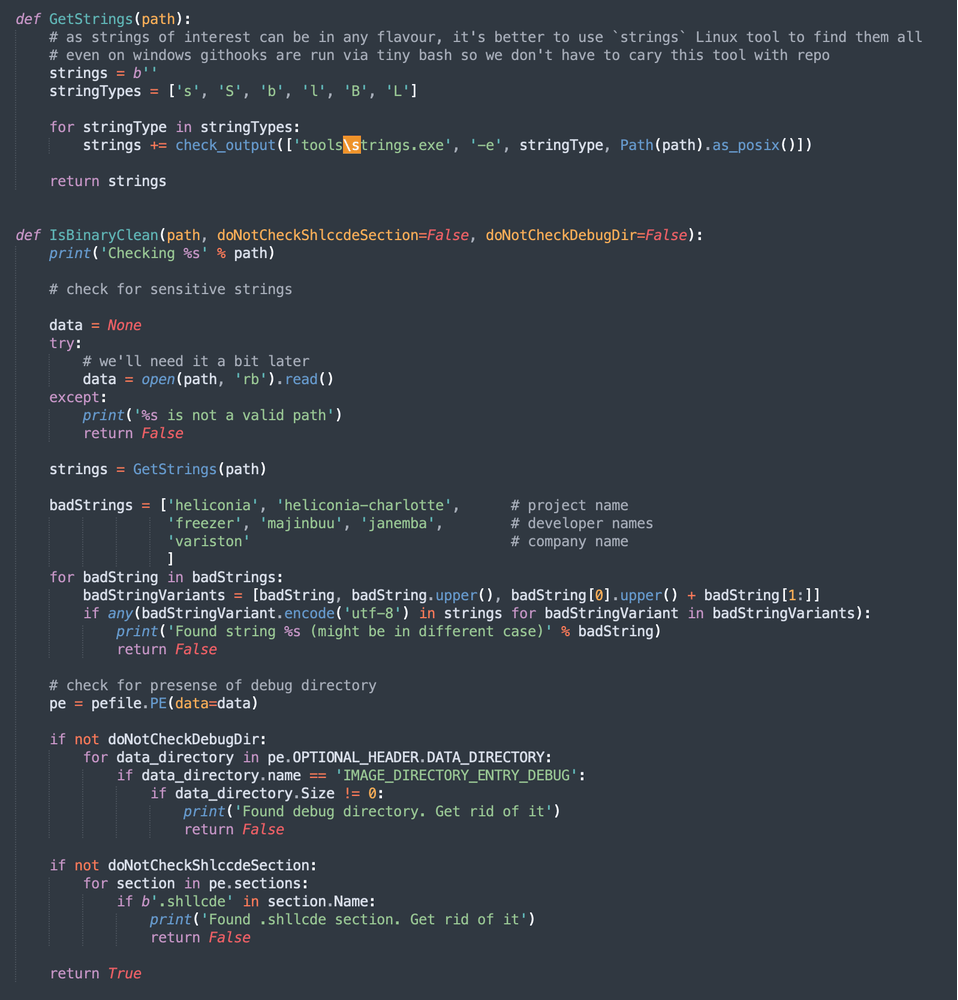
Tras realizar un análisis, los investigadores del TAG pudieron revelar la existencia de marcos diseñados para facilitar el despliegue de exploits en el entorno real. Se trataba de un script incluido en el código fuente que llevó a los analistas a identificar al probable desarrollador del marco: Variston IT.
Los investigadores de Google describen el marco de explotación «Heliconia», desarrollado por Variston IT, como una solución diseñada para permitir a los usuarios facilitar fácilmente la explotación de vulnerabilidades de día cero en Chrome, Firefox y Microsoft Defender. Heliconia proporciona todas las herramientas necesarias para implementar con éxito cargas maliciosas en los dispositivos que elija el usuario.
La investigación de Google TAG reconoce que los marcos de trabajo aprovecharon vulnerabilidades que Google, Microsoft y Firefox corrigieron en distintos momentos entre los números 2021 y 2022.
Los investigadores de TAG describen de forma convincente un panorama de amenazas cibernéticas caracterizado por un mercado de exploits que se ha vuelto cada vez más caótico, con una preocupante falta de organización y sin una jerarquía reguladora digna de mención. Variston no es más que el último de una larga lista de proveedores que se esfuerzan por mantener una apariencia de legitimidad, mientras que, bajo esa fachada, venden productos de dudosa reputación al mejor postor —una galería de clientes de dudosa reputación que a menudo incluye a entidades respaldadas por el Estado que se encuentran en conflicto armado entre sí—. La lista de proveedores implicados en este negocio turbio incluye nombres conocidos como NSO Group, Hacking Team, Accuvant y Candiru.
Comentarios de los analistas del equipo de inteligencia sobre amenazas cibernéticas de Tanium
«ArsTechnica realmente ha dado en el clavo:
«La investigación de TAG pone de relieve que el sector de la vigilancia comercial está en pleno auge y se ha expandido considerablemente en los últimos años, lo que supone un riesgo para los usuarios de Internet de todo el mundo». «El software espía comercial pone en manos de los gobiernos capacidades avanzadas de vigilancia, que estos utilizan para espiar a periodistas, activistas de derechos humanos, la oposición política y los disidentes».
«Este tipo de producto no solo acaba en manos de algunos de los regímenes más cuestionables del mundo, sino que los proveedores de software espía comercial también han convertido una tecnología —que en su día fue principalmente dominio exclusivo de gobiernos con amplios recursos— en un producto básico al que incluso los actores maliciosos menos sofisticados (y menos discretos) pueden acceder y utilizar a su antojo». «Huelga decir que una circunstancia de este tipo supone un grave riesgo para la seguridad en Internet».
Si desea obtener más información sobre amenazas, consulte aquí nuestra biblioteca de resúmenes de inteligencia sobre amenazas cibernéticas de « ».

