Los riesgos en los dispositivos finales están en constante evolución, y Tanium también.
Acabamos de lanzar nuestro nuevo producto, « » SBOM para «Comply», y estamos ampliando la compatibilidad con ARM en toda nuestra plataforma XEM, además de introducir mejoras en nuestra solución de riesgo y cumplimiento normativo « ».
Hemos desarrollado estos productos y ampliado las capacidades fundamentales de nuestra plataforma con el fin de dotar a los equipos de operaciones de TI y de seguridad de una mayor eficiencia, información de gran valor y flujos de trabajo simplificados, todo ello con el objetivo de hacer frente a la complejidad cada vez mayor de los entornos tecnológicos actuales.
Siga leyendo para descubrir:
- Cómo el SBOM de Comply puede mostrarle todas las instancias de vulnerabilidades de origen de software —como la Log4J o SolarWinds— en todo su entorno
- Cómo nuestra compatibilidad ampliada con ARM le permite gestionar y proteger dispositivos ARM adicionales junto con sus dispositivos Intel desde una única consola
- Cómo las actualizaciones de nuestra solución de Riesgo y Cumplimiento mejoran la compatibilidad con los ordenadores virtuales, aumentan la facilidad de uso de las métricas de Benchmark, agilizan los flujos de trabajo de cumplimiento y mucho más
SBOM para el cumplimiento normativo: protéjase de los ataques a la cadena de suministro de software
El ataque informático a SolarWinds del año 2020 dejó una cosa clara: los ataques a la cadena de suministro de software constituyen una de las mayores amenazas de nuestra época, y no hacen más que ir en aumento. Tenga en cuenta lo siguiente:
- Los ciberdelincuentes están intensificando sus ataques a la cadena de suministro de software. Entre enero de October 2022, el repositorio de código abierto npm detectó 7,000 subidas de paquetes maliciosos, lo que supone un aumento de ~100x con respecto a las 75 subidas registradas en 2020.
- En la actualidad, la mayoría de las aplicaciones utilizan bibliotecas de código abierto que presentan vulnerabilidades. Según Tidelift, el 92 % de las aplicaciones contienen actualmente bibliotecas de código abierto que pueden albergar vulnerabilidades ocultas y explotables, similares a las de Log4j u OpenSSL.
- Se avecina una normativa para las cadenas de suministro de software. Obsérvese cómo la seguridad de la cadena de suministro de software ocupó un lugar destacado en el Decreto Ejecutivo « May 2021 » sobre la mejora de la ciberseguridad nacional (redactado a raíz del incidente de SolarWinds).
Teniendo en cuenta estos aspectos, no es de extrañar que Gartner prevea que, para el año 2025, el 45 % de las organizaciones de todo el mundo habrá sufrido un ataque a la cadena de suministro de software, lo que supone un aumento del 3x respecto al 2021.
Hemos creado nuestra nueva lista de materiales de seguridad (SBOM) para el producto Comply con el fin de ayudarle a detectar y detener estos ataques.
SBOM for Comply le ofrece una visibilidad completa de su cadena de suministro de software. Le muestra todas las aplicaciones de su entorno, así como todas las bibliotecas de código abierto que utilizan. Cuando se detecta una vulnerabilidad en la cadena de suministro, puede utilizar SBOM for Comply para localizar rápidamente todas las instancias de dicha vulnerabilidad en su entorno y pasar sin problemas a aplicar medidas correctivas, como actualizar bibliotecas o bloquear los terminales afectados.
Con Tanium, podrá identificar estas vulnerabilidades en tiempo de ejecución —sin necesidad de cerrar las aplicaciones que estén en uso mientras se analizan los terminales— y subsanarlas de forma remota, con rapidez y a gran escala, en entornos de cualquier tamaño. ¿El resultado? Podrá detectar rápidamente su exposición a nuevos ataques a la cadena de suministro y subsanar esas vulnerabilidades lo antes posible.
Con SBOM for Comply, obtendrá:
- Mayor seguridad: Identifique las vulnerabilidades de la cadena de suministro de software, gestione los riesgos que estas plantean y reduzca al mínimo la probabilidad de que se produzca una filtración.
- Respuesta más rápida: Detecte y solucione rápidamente las vulnerabilidades en las instancias en ejecución de sus aplicaciones y responda con mayor rapidez a las amenazas de seguridad de la cadena de suministro, incluidas las de tipo «día cero» y otras amenazas emergentes.
- Mejor gestión de riesgos: Priorice las vulnerabilidades que debe abordar en función de su nivel de riesgo y determine cuáles requieren atención inmediata.
- Cumplimiento normativo: Mantenga el nivel de seguridad exigido para sus aplicaciones de software y compruebe y demuestre dicho cumplimiento con facilidad.
- Ahorro de costes: Evite sufrir costosos ataques a la cadena de suministro y sustituya el conjunto de soluciones puntuales de seguridad de la cadena de suministro por una única plataforma unificada.
Compatibilidad ampliada con ARM: amplíe su presencia en ARM sin preocupaciones
Los procesadores ARM se están generalizando rápidamente en el ámbito de los dispositivos finales. Las organizaciones ampliaron su presencia en ARM en 3x unidades en tan solo dos años, y con razón. Los dispositivos con procesadores ARM son eficientes en su funcionamiento y pueden reducir los costes de los centros de datos y la nube hasta en un 40 %.
Para ayudarle a gestionar su creciente número de dispositivos ARM —y acelerar su implantación sin riesgos operativos ni de seguridad—, estamos ampliando las capacidades básicas de Tanium para ofrecer visibilidad y control sobre un número aún mayor de activos que funcionan con ARM.
No se trata, exactamente, de un producto o una función nuevos. En cambio, hemos ido incorporando la compatibilidad con ARM en toda nuestra plataforma XEM. Podrá aprovechar las completas capacidades de visibilidad y gestión de Tanium para los dispositivos finales ARM, así como gestionarlos y protegerlos junto con el resto de sus dispositivos finales, todo ello desde una única plataforma, un único agente y una única consola.
Gracias a la ampliación de la compatibilidad con ARM de Tanium, podrá:
- Siga utilizando una única plataforma para la visibilidad y la gestión de los terminales a medida que incorpore nuevos terminales con procesadores ARM compatibles
- Gestione los dispositivos ARM que tiene previsto incorporar durante su próximo ciclo de renovación a gran escala de activos
- Gestione servidores ARM tanto en centros de datos como en la nube desde una única plataforma
- Disfrute de la eficiencia y el ahorro de costes que supone la implantación a gran escala de terminales ARM sin que ello suponga un aumento de los riesgos operativos ni de seguridad.
Nuevas funcionalidades para la solución de gestión de riesgos y cumplimiento normativo de Tanium
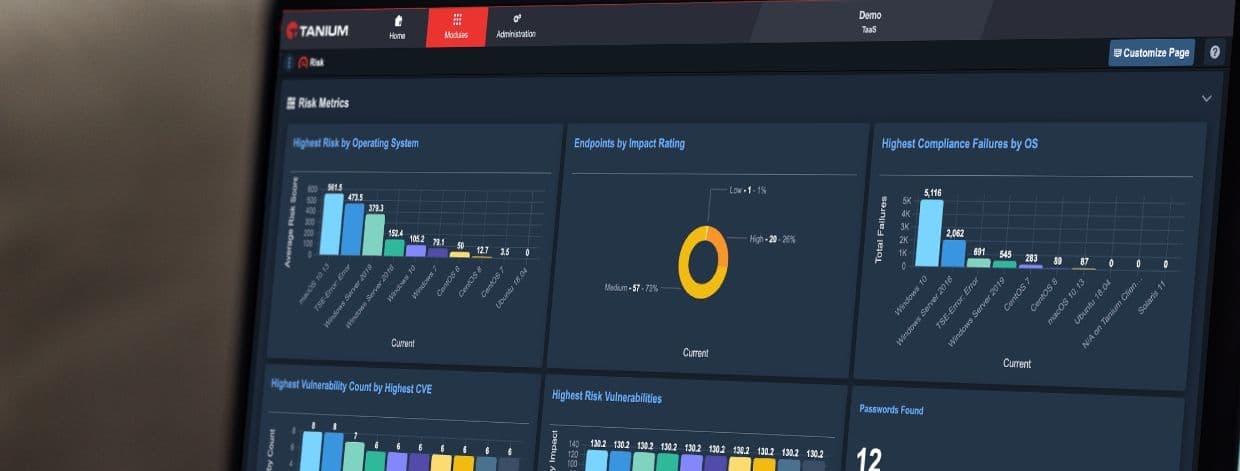
La solución de riesgo y cumplimiento normativo de Tanium ofrece una visión en tiempo real del perfil de riesgo de todo su entorno informático, junto con herramientas que le permiten gestionar esa exposición de forma proactiva, basada en datos y continua.
La solución «Risk & Compliance» ofrece una puntuación de riesgo continua de su entorno basada en múltiples vectores de riesgo a lo largo del tiempo, así como el riesgo por sistema operativo, el número de vulnerabilidades y otras métricas clave.
Hemos lanzado actualizaciones de nuestra solución de Riesgos y Cumplimiento Normativo que mejorarán la compatibilidad con los ordenadores virtuales, aumentarán la facilidad de uso de las métricas de referencia de , optimizarán los flujos de trabajo de cumplimiento normativo y mucho más.
Mayor visibilidad y control de las máquinas virtuales
Nuestra versión « June 2023 » mejora la compatibilidad con sus máquinas virtuales. Esta actualización mejorará la eficiencia al permitir a los equipos de seguridad visualizar y gestionar todos los servidores virtuales e hipervisores desde el Centro de gestión de servidores de VMware (vCenter). Además, los equipos pueden realizar evaluaciones de riesgos en todos los hipervisores ESX y ESXi gestionados por vCenter, lo que les proporciona un único punto de referencia en lugar de varios.
Con la solución de gestión de riesgos y cumplimiento normativo de Tanium, ahora podrá:
- Consulte todos los servidores virtuales e hipervisores a través de vCenter
- Realice evaluaciones de cumplimiento normativo y de vulnerabilidades de los hipervisores ESX y ESXi a través de las API de vCenter
- Realizar análisis remotos autenticados de hipervisores ESXi de forma más segura y eficiente
Aproveche el catálogo KEV de la CISA desde su consola de Tanium
El catálogo de vulnerabilidades y exploits conocidos (KEV) de la Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA) constituye un recurso de gran valor para los equipos de seguridad. Esta base de datos pública de fallos y vulnerabilidades de seguridad conocidos y que han sido objeto de ataques es utilizada por las organizaciones para detectar y subsanar las vulnerabilidades conocidas en sus entornos.
Sin embargo, la búsqueda de información en la base de datos KEV de la CISA puede llevar tiempo, por lo que Tanium facilita a los equipos el uso de esta base de datos sin necesidad de salir de la consola de Tanium ni interrumpir su flujo de trabajo. Los equipos de seguridad ya pueden acceder a CISA KEV desde los paneles de control de resultados e informes de Tanium Comply. Con estos datos actualizados a su disposición, su organización podrá:
- Priorice los exploits más peligrosos y activos basándose en los datos más recientes de la CISA sobre el KEV
- Ahorre tiempo y reduzca los errores al eliminar la búsqueda y la comparación manuales de vulnerabilidades conocidas que pueden ser objeto de explotación
- Priorice al instante las vulnerabilidades CVE de alto riesgo, reduciendo así su tiempo de respuesta y garantizando una mayor seguridad
Mejoras en las pruebas de rendimiento
Tanium Benchmark le ofrece comparativas en tiempo real de sus indicadores de riesgo con los de otras empresas del sector. Diseñada inicialmente para ofrecer comparativas en más de 20 indicadores diferentes, la versión « June 2023 » amplía el alcance de Benchmark para incluir más indicadores fundamentales e incorpora nuevas funcionalidades que permiten obtener una visión aún más completa de la situación de riesgo de su organización.
Entre las mejoras se incluyen:
- Mejoras en el panel de control de riesgos de Tanium, único, preciso y basado en el impacto
- La nueva página de salud de Benchmark permite al cliente comprobar rápidamente si sus indicadores están funcionando como deberían. Consulte el estado de cada indicador de referencia
- Métricas adicionales procedentes de los módulos principales, que aportan a todos los clientes de Tanium un valor inmediato gracias a Benchmark
Gestión de excepciones para Comply
Comply es el moderno módulo de gestión de vulnerabilidades de Tanium y un componente clave de nuestra solución de riesgo y cumplimiento normativo. Con Comply, las organizaciones pueden analizar de forma continua sus terminales en busca de vulnerabilidades, errores de configuración e incidentes de incumplimiento de las normas internas o de la normativa externa. Gracias a estos datos en tiempo real, las organizaciones pueden priorizar los problemas que detectan, impulsar las medidas correctoras y comprobar si han subsanado sus riesgos.
Con el lanzamiento de la versión « June 2023 », los usuarios de Comply ya pueden aprovechar nuestras nuevas funciones de gestión de excepciones, lo que les permite controlar sus entornos de TI con mayor precisión. Los equipos de operaciones de TI y de seguridad podrán:
- Cree excepciones para los hallazgos relacionados con el cumplimiento normativo y las vulnerabilidades, y registre los motivos correspondientes y las fechas de caducidad.
- Mantenga ocultos los resultados excepcionales de forma predeterminada.
- Cree conclusiones de forma más sencilla en Comply basándose en los datos más importantes para garantizar la seguridad de su entorno informático
Más productos, más activos compatibles: menos riesgos en los terminales
Estos tres productos se integran en nuestra plataforma de gestión convergente de terminales (XEM) y le ofrecen una solución única y unificada para gestionar y proteger todos los flujos de trabajo y terminales de su entorno. Ofrecen herramientas prácticas para resolver un mayor número de los principales retos actuales relacionados con los dispositivos finales y demuestran nuestro compromiso de ofrecerle toda la visibilidad y el control que necesita desde una única plataforma.
En resumen: gracias a SBOM Comply, a la compatibilidad ampliada con ARM y a una solución de gestión de riesgos y cumplimiento normativo más sólida, podrá gestionar y proteger un mayor número de sus terminales, de más formas que nunca —de manera rápida, sencilla y a cualquier escala— y mitigar los riesgos emergentes actuales.
Dé el siguiente paso adecuado para incorporar a su organización las capacidades en constante expansión de Tanium . Póngase en contacto con nosotros para solicitar una demostración personalizada en de estos nuevos productos y mucho más.

