Todas las novelas policíacas cuentan con un crimen, un motivo, un investigador y pistas. Siempre me han encantado las novelas policíacas porque siempre implican reflexionar y plantearse preguntas: ¿Por qué se comporta así esta persona? ¿Cuál fue su motivo? ¿Y qué arma se utilizó?
Cuando pensamos en Sherlock Holmes (se abre en una nueva pestaña), el famoso detective de Sir Arthur Conan Doyle, nos viene a la mente una mente brillante, una aguda capacidad de observación y una gran capacidad deductiva.
La investigación de un delito conlleva numerosos procesos llevados a cabo por diversos profesionales. Se podrían clasificar en tres grandes etapas: en el lugar de los hechos, en el laboratorio y en la sala del tribunal. Del mismo modo, una investigación en materia de ciberseguridad conlleva sus propias fases de detección: las actividades realizadas en el terminal, el análisis de los indicadores de compromiso y la recopilación de pruebas forenses con fines legales.
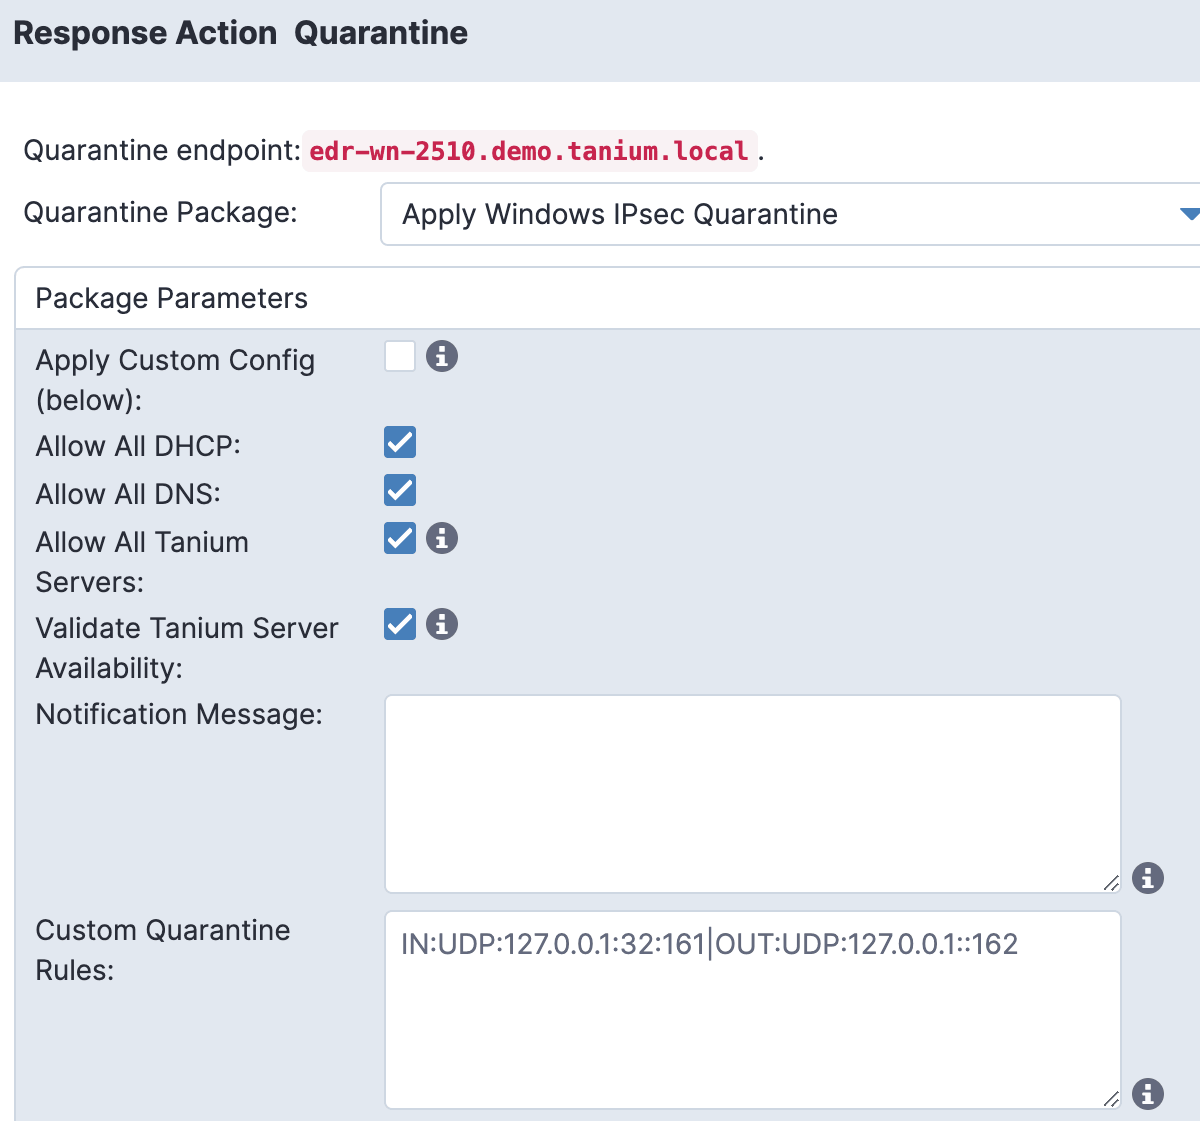
La cinta policial
Podría ser detenido por interferir, obstaculizar o oponerse a un agente de policía si cruza la cinta de precaución que haya colocado la policía. Del mismo modo, Tanium puede aplicar una cinta amarilla de «escena del crimen» a los terminales para bloquear cualquier comunicación entrante o saliente con los recursos de la red. Al mismo tiempo, permite a nuestros detectives de ciberseguridad seguir trabajando en el lugar de los hechos desde el servidor de Tanium mientras llevan a cabo la investigación.
Con la función de cuarentena de Tanium, puede aislar un terminal Windows, Linux o Mac que presente indicios de haber sido comprometido o de otra actividad sospechosa.
Las huellas dactilares
Escuchar al detective más famoso del mundo, Sherlock Holmes, puede ayudar a los analistas de seguridad en sus investigaciones.
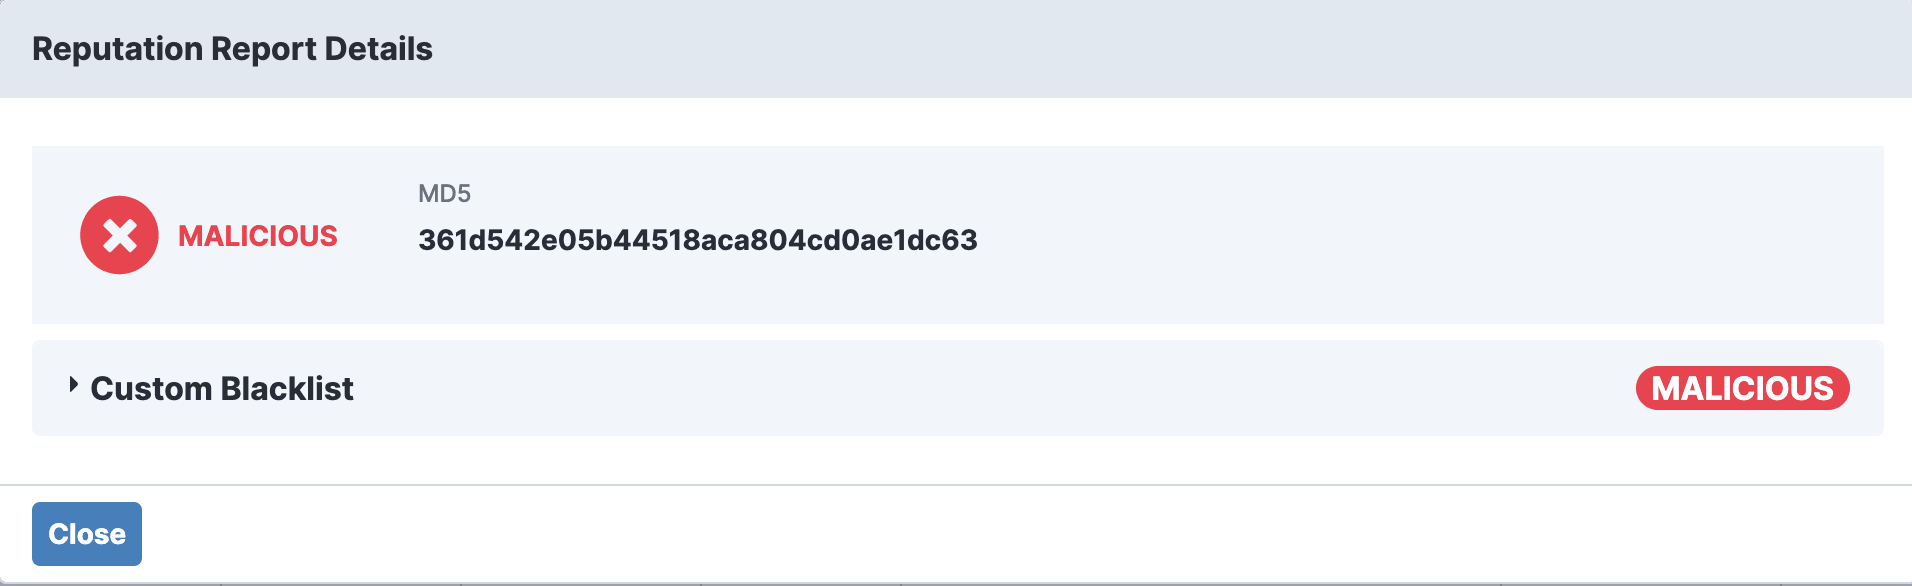
«: No hay nada como el testimonio de primera mano». Los indicadores que se encuentran en el entorno empresarial son los que debe tener en cuenta en primer lugar.
Los indicadores o indicadores de compromiso (IOC) son las pistas de una historia de detectives sobre ciberseguridad. Son los indicios que se observan en una red o en un sistema operativo y que, con toda probabilidad, indican una intrusión informática. Por ejemplo, el número de archivo de malware ( MD5 ), la dirección IP o el nombre de host del servidor de comando y control (C&C), la dirección de correo electrónico de entrega, etc.
El arma
Un buen detective se preguntará una y otra vez: «¿Hay aquí algo que pueda utilizar para descubrir la actividad del adversario y qué armas o familia de malware se utilizaron en el ataque?».
Se trata del arma utilizada para cometer el delito y constituye una pieza clave para resolver el caso.
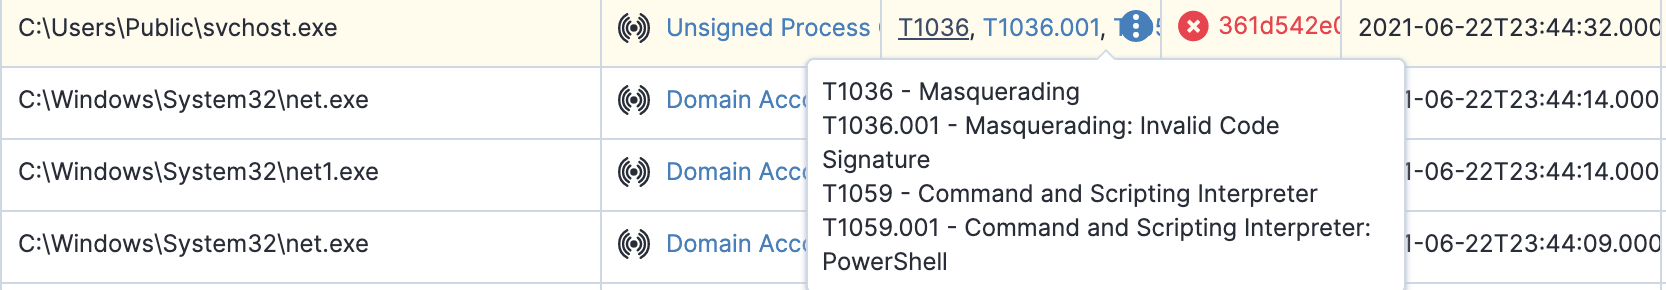
Tanium Signals puede ayudar a identificar archivos y comandos maliciosos que utilizan herramientas de tipo «living off the land» en un terminal infectado. Describe el comportamiento sospechoso de un terminal basándose en reglas predefinidas; por ejemplo, eventos relacionados con procesos, redes, el registro y archivos, con el fin de detectar comportamientos maliciosos y metodologías de ataque. El gráfico que figura a continuación muestra cómo se utilizaron scripts maliciosos de PowerShell para enumerar cuentas de dominio con fines de reconocimiento interno.
Las pruebas forenses
Nuestro Holmes moderno debería contar con habilidades forenses que le permitan reconstruir un panorama completo del ataque a lo largo del tiempo.
La recopilación y el análisis forense digital son fundamentales tanto para la corrección del problema como para establecer los controles adecuados que eviten ataques similares en el futuro. Tanium facilita la realización de recopilaciones forenses rápidas y exhaustivas (se abre en una nueva pestaña) , así como el almacenamiento de datos procedentes de terminales infectados.
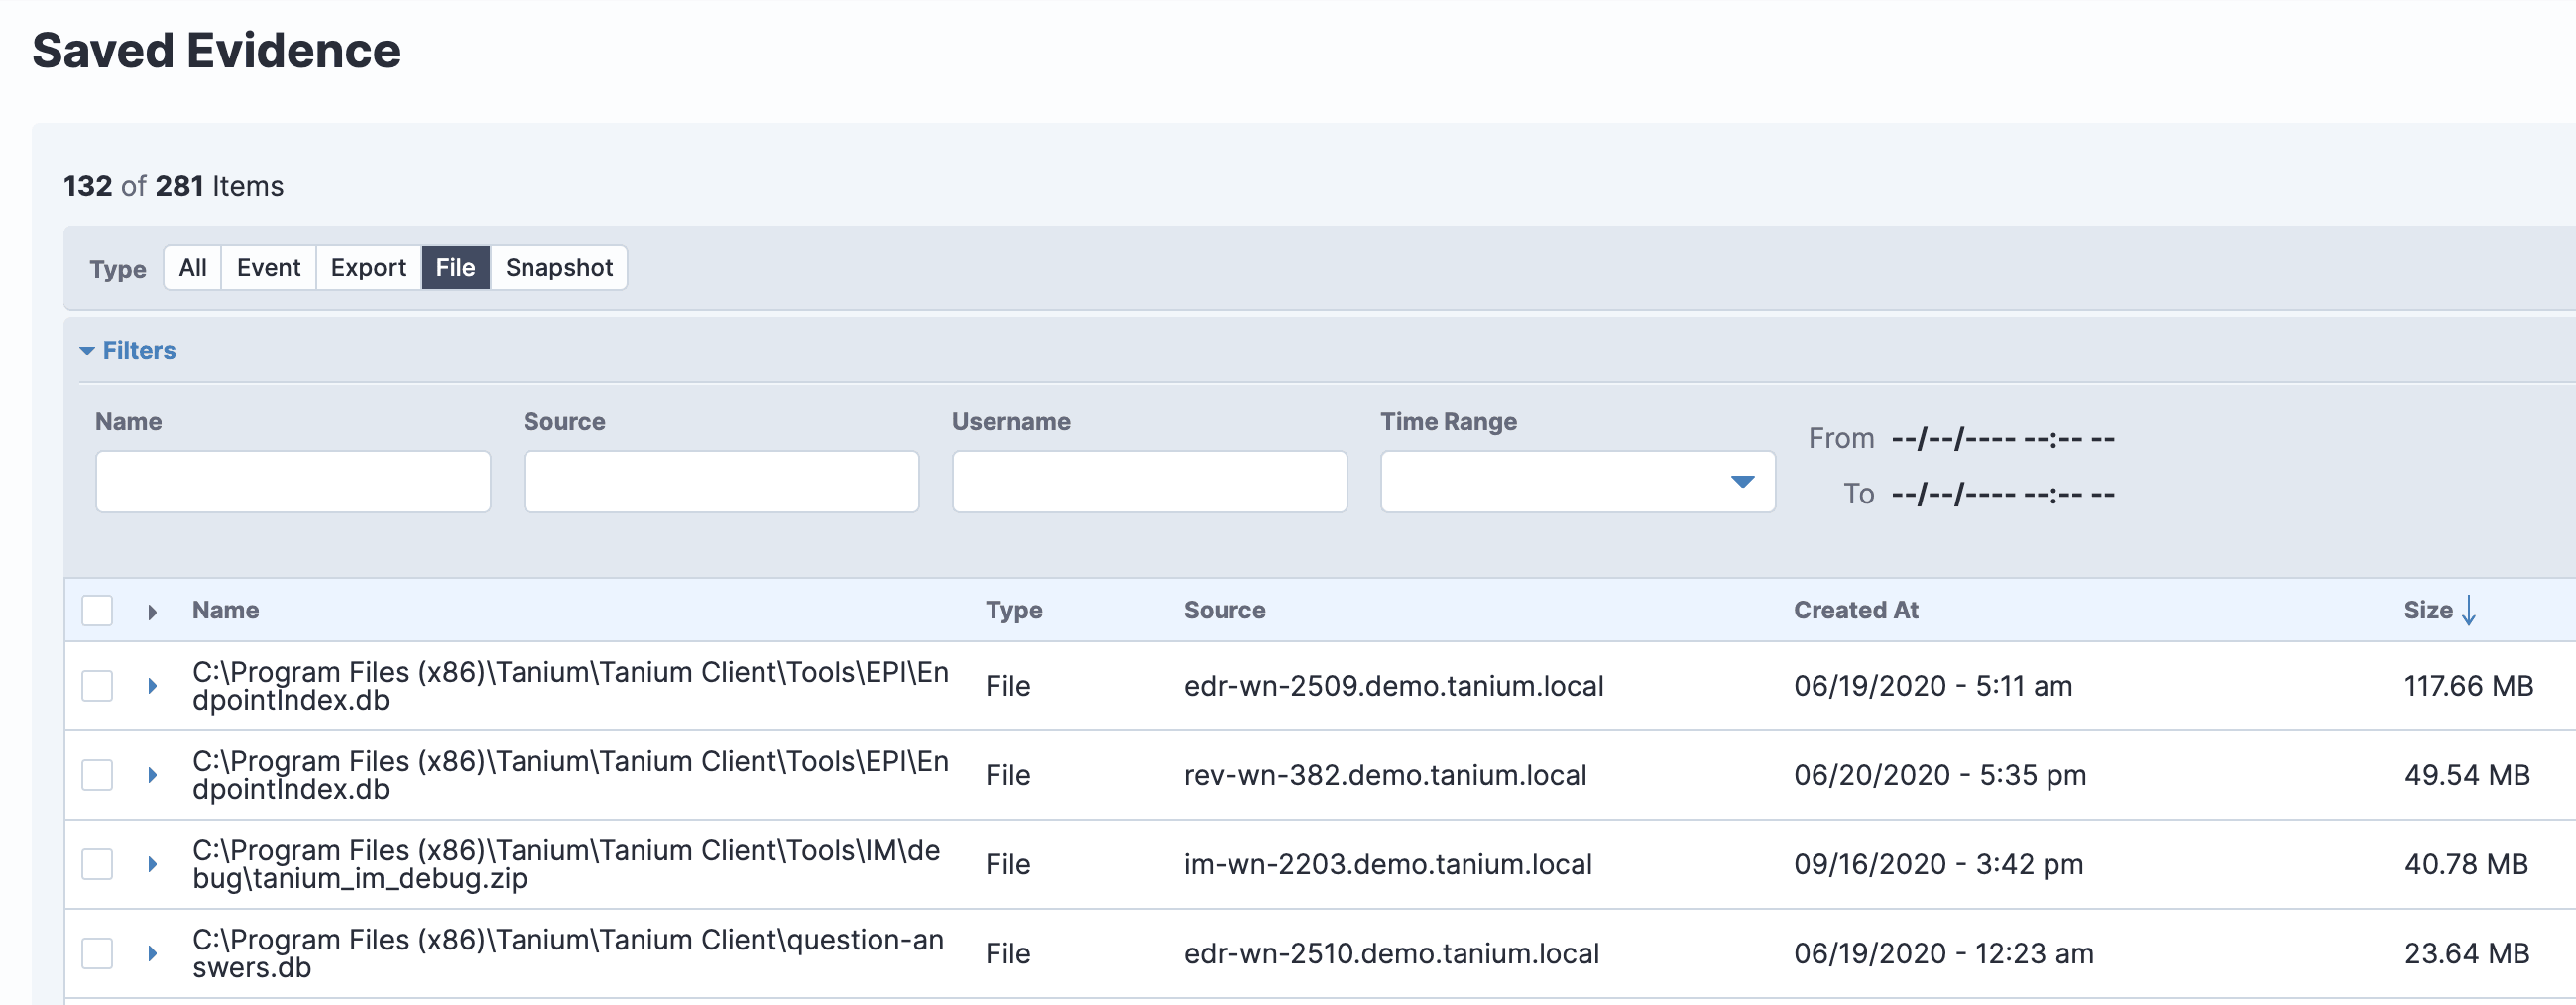
La informática forense actúa como testigo ocular en el análisis de malware y la recopilación de información sobre amenazas.
Tanium permite a los equipos forenses hacer frente a las exigencias del análisis forense moderno. El ciclo de vida de la respuesta ante incidentes puede incluir los siguientes pasos adicionales antes de volver a instalar el sistema operativo en un terminal.
La entrevista al testigo ocular
Del mismo modo que Holmes interrogaba a un testigo ocular de un delito, el árbol de procesos de Tanium ofrece información sobre la secuencia de acontecimientos que condujeron a una intrusión.
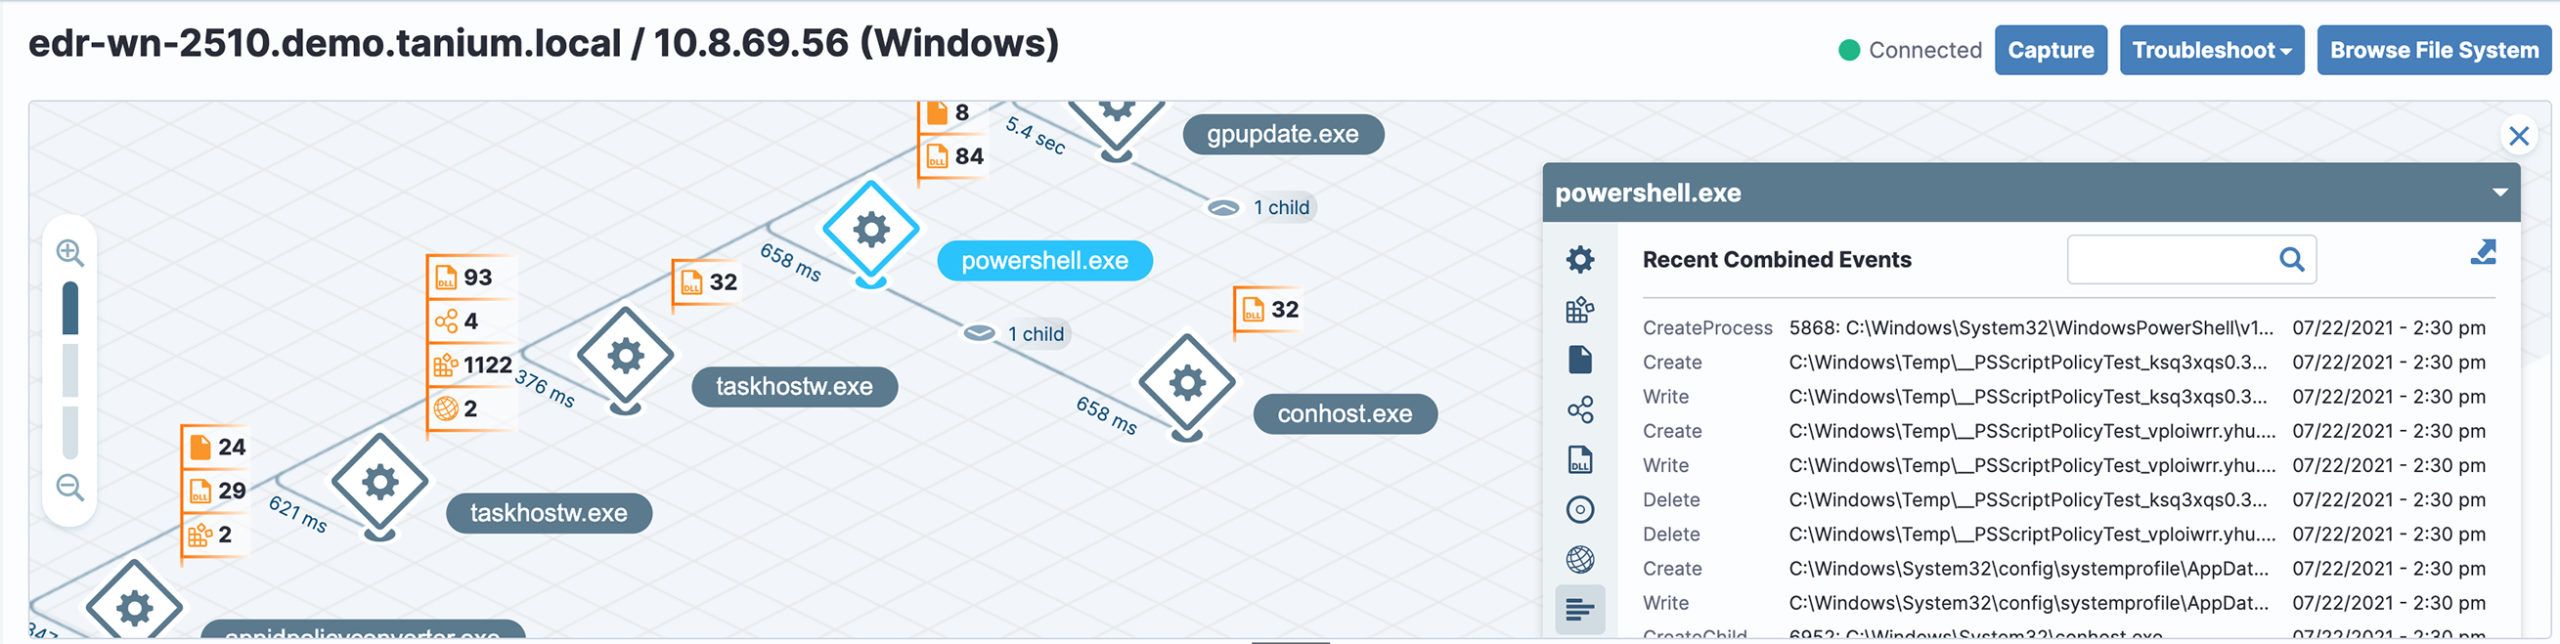
La vista de árbol de procesos muestra la actividad de los archivos, la red, el registro y los procesos secundarios iniciados por un proceso actual. Esta página también proporciona la ruta y los argumentos del proceso, el contexto de usuario, el hash y la línea de comandos del proceso padre, así como una vista en árbol de los procesos de red, que incluye el proceso actual, el proceso padre, los procesos hijos y los nodos equivalentes.
Limpieza de la escena del crimen
Los especialistas en limpieza de la escena del crimen (también conocidos como especialistas en biorremediación y limpiadores forenses) desinfectan la escena del crimen y prestan servicios profesionales y empáticos a las familias afectadas por el delito.
Los servicios de limpieza de Tanium ayudan a depurar la escena del delito mediante la finalización de procesos, la interrupción de servicios, la eliminación de archivos y entradas del Registro, entre otras acciones.
Las políticas de purga de recuperación se aplican a los dispositivos finales perdidos o sustraídos mediante el borrado remoto de datos no esenciales o el bloqueo del dispositivo, con el fin de impedir cualquier intento de inicio de sesión.
Higiene cibernética
Además de la investigación de delitos, Tanium también puede ayudar a prevenir la ciberdelincuencia. Mediante el soporte a los sistemas operativos de parches (Tanium Patch (se abre en una nueva pestaña)), la actualización de las funciones de seguridad en aplicaciones de terceros (Tanium Deploy (se abre en una nueva pestaña)) y la búsqueda continua de vulnerabilidades y configuraciones erróneas (Tanium Comply (se abre en una nueva pestaña)), Tanium contribuye a que su barrio sea más seguro y menos vulnerable a la delincuencia.
Lecciones aprendidas
Las herramientas de Tanium facilitan las investigaciones forenses en dispositivos finales. Si bien todas las investigaciones en la escena del crimen presentan sus propias complejidades, algunas situaciones pueden implicar lugares atípicos o requisitos que el personal de las fuerzas del orden y otros servicios de emergencia deben tener en cuenta.
Dado mi interés por la seguridad de la información y la informática forense desde muy joven, me sentí atraído por el ámbito de la ciberseguridad, de la misma manera que Sherlock Holmes se sentía atraído por un caso complicado.
La informática forense se ha convertido en un tema de gran interés en el ámbito de la seguridad. Es importante ser ágil y aprender con rapidez, sobre todo teniendo en cuenta que se ha convertido en uno de los ámbitos más importantes y de más rápido crecimiento de la seguridad empresarial.
Tanium (se abre en una nueva pestaña) ofrece a los investigadores de ciberseguridad excelentes herramientas para la detección, la investigación, la contención y la corrección de delitos cibernéticos.
Obtenga más información sobre las soluciones de seguridad de terminales y gestión de riesgos de Tanium y solicite una evaluación gratuita de ciberhigiene (se abre en una nueva pestaña) para conocer el estado de su red.

