Aunque esté ocupado ampliando su conjunto de herramientas de ciberseguridad, no descuide sus amistades.
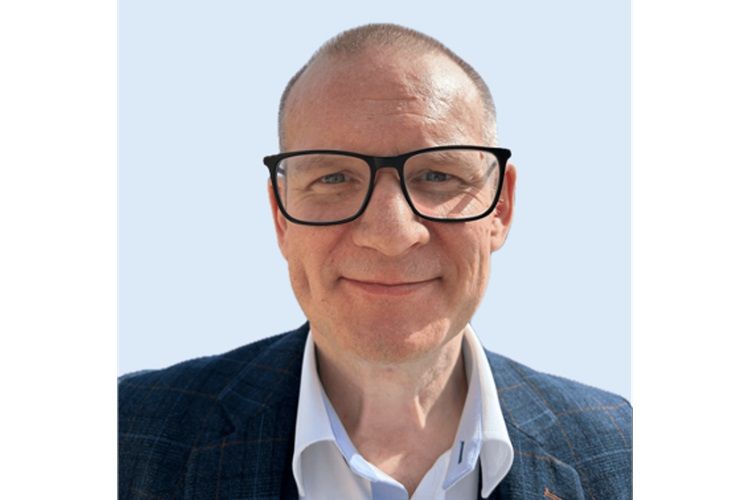
Ese fue uno de los consejos clave que ofreció Dan Jones (a la derecha) en la reciente conferencia sobre el gobierno y la ciberseguridad organizada por iBestuur, , una publicación holandesa de referencia dedicada al sector público y muy apreciada entre los responsables políticos europeos. Jones, asesor de ciberseguridad de Tanium, participó en una mesa redonda junto a Frank van Beem, subdirector de seguridad de la información del Ministerio de Defensa neerlandés.
«Como dijo Frank, y le tomo prestada la frase con orgullo: “No se forjan amistades durante una crisis”», declaró Jones tras el acto, celebrado a las afueras de Ámsterdam a finales de octubre.
Jones es un firme defensor de la colaboración y del establecimiento de relaciones, y de la necesidad de que ambas formen parte del análisis continuo de la ciberseguridad en cualquier organización.
Pasó casi 30 años en el Ministerio de Defensa del Reino Unido, donde desempeñó diversos cargos, entre ellos el de responsable de TI, director de la cartera de servicios de información y comunicaciones (con una estancia de cuatro años en Arabia Saudí, donde tuvo su sede en Riad) y, por último, en operaciones cibernéticas defensivas. Durante su estancia allí, desempeñó un papel fundamental en el desarrollo de estrategias para mitigar los riesgos de la cadena de suministro digital, y adoptó un enfoque integral para la resiliencia en materia de ciberseguridad, integrando a las personas, los procesos y la tecnología.
Este año, dio el salto al sector privado, donde ocupa el cargo de asesor sénior de seguridad para la región EMEA en Tanium, un proveedor líder de soluciones de ciberseguridad (y editor de esta revista).
Hablamos con Jones poco después de la conferencia para conocer su opinión sobre la colaboración (según él, los contratos a corto plazo la fomentan), la inteligencia artificial (no se salte directamente a la Fórmula 1; él se lo explicará), y las próximas normativas europeas NIS2 y DORA, cuyo objetivo es reforzar la seguridad digital (y que ya tienen a muchos líderes empresariales, especialmente en Europa y EE. UU., preocupados por su cumplimiento).
(La siguiente entrevista se ha editado para mayor claridad y para acortarla. Se publicó por primera vez en iBestuur el mes pasado. Puede leer el artículo original en neerlandés « » aquí:.)
A usted le gusta participar en conferencias, no solo por los bitterballen* que se sirven después, sino también para conocer a gente nueva. ¿Por qué es eso tan importante para usted?
Cuando surge una crisis, se necesitan amigos. Y, como acaba de decir Frank van Beem: no se forjan amistades en tiempos de crisis. Es necesario establecer contactos y adquirir conocimientos mediante el intercambio de experiencias con otros especialistas.
Llevo años diciendo lo mismo: la ciberseguridad es una cuestión de personas, aunque nos guste envolverla en jerga tecnológica. Las amenazas cibernéticas son muy variadas y, a menudo, ninguna persona ni equipo por sí solo tiene todas las respuestas.
Contar con los aliados adecuados puede marcar la diferencia durante una crisis. Las relaciones que establezca ahora pueden convertirse en el salvavidas que necesite más adelante. Y no hay mejor lugar para que los empleados de la administración pública establezcan esos nuevos contactos que en un acto como este, en el que todos pueden expresarse con franqueza y sinceridad.
¿Cómo cree que deberían priorizar las organizaciones la tecnología, las personas y los procesos a la hora de gestionar la ciberseguridad?
Yo diría que es fundamental considerar la ciberseguridad como un triángulo formado por la tecnología, las personas y los procesos.
«La eficacia de la tecnología depende de las personas que la gestionan, y sus procesos deben ser sólidos.»
Una tecnología sólida por sí sola no basta para proteger a una organización. La eficacia de la tecnología « » depende en gran medida de las personas que la gestionan, y es imprescindible que sus procesos sean sólidos. Una ciberseguridad eficaz depende del equilibrio entre estos tres elementos. Se necesita la tecnología adecuada, personal cualificado para manejarla y procesos que lo conecten todo. A menudo, los incidentes de ciberseguridad ponen de manifiesto las debilidades de este equilibrio.
Además, no olvide que ninguna organización funciona de forma aislada. Un departamento gubernamental no solo intercambia datos con otros departamentos gubernamentales, sino que también depende de distintos proveedores. Todas esas conexiones deben funcionar a la perfección.
¿No se suelen subestimar los riesgos en la cadena de suministro?
Efectivamente, eso es un gran problema. Los riesgos de la cadena de suministro constituyen uno de los mayores retos actuales. Una brecha de seguridad o un fallo en el sistema de un proveedor puede provocar una reacción en cadena y afectar a innumerables servicios. Las organizaciones del sector público necesitan transparencia en sus relaciones con sus proveedores, y viceversa. En este sentido, los contratos a corto plazo pueden resultar útiles en ocasiones, ya que permiten a ambas partes evaluar la eficacia de la relación a lo largo del tiempo.
En el sector público, los contratos de corta duración con expectativas claras fomentan la rendición de cuentas continua y mantienen a todos comprometidos de forma productiva y transparente.
Hoy en día se observa una tendencia hacia los contratos a largo plazo. ¿Pero usted no está de acuerdo con eso? Sin duda, aportan estabilidad a la relación entre el cliente y el proveedor.
Sí y no. Los contratos a largo plazo pueden aportar una sensación de seguridad, pero pueden dar lugar a la complacencia si no se gestionan adecuadamente. He visto casos en los que los contratos a largo plazo se convierten en una cuestión de «¿cómo superamos este contrato?», en lugar de generar valor mutuo.
Con contratos más cortos y fáciles de renovar, existe una necesidad constante de ganarse la confianza de la otra parte, lo que contribuye a actuar con responsabilidad y a dar una respuesta adecuada. Los contratos públicos suelen tener una duración más prolongada, pero considero que merece la pena evaluar este enfoque para fomentar la flexibilidad y la adaptabilidad, sobre todo a medida que evolucionan las amenazas cibernéticas.
En mi anterior puesto de trabajo en el Ministerio de Defensa británico, me hice cargo de un contrato de 10 años con un proveedor. No conseguimos que hicieran nada. Cuando me fui, había sustituido ese contrato por más de 60 contratos de corta duración. De esa forma resultamos mucho más eficaces. Soy consciente de que renovar más contratos cada vez también supone un reto. Hay que encontrar el equilibrio adecuado. Cada equipo debe evaluar de qué es capaz. Sin embargo, según mi experiencia, lo mejor a falta de otra opción son los contratos a corto plazo.
Es evidente que muchos de los participantes en su sesión padecen el síndrome NIS2. ¿Es eso una carga o un placer?
NIS2 es uno de esos marcos de trabajo que resultan fundamentales para las entidades del sector público. Se ha diseñado para mejorar la ciberseguridad de los servicios esenciales en Europa.
Observo reacciones dispares: a veces se considera que el curso NIS2 es «solo un requisito más». No obstante, animo a las organizaciones a que consideren la normativa como una guía que hace hincapié en prácticas fundamentales, como la visibilidad de los activos y la gestión de riesgos de terceros. De hecho, la norma NIS2 impone principalmente aquellas medidas que las organizaciones habrían tomado o deberían haber tomado de todos modos.
Y que no quepa duda: hay un 2 después del NIS, así que puede estar seguro de que también habrá un NIS3, que volverá a subir el listón.
Sigue resultando sorprendente que muchas organizaciones aún no tengan en orden los aspectos básicos.
Sin duda, eso es motivo de preocupación. He oído preguntas sobre técnicas avanzadas como la detección de amenazas de tipo « » (), el papel del análisis de « » () y qué puede suponer la inteligencia artificial « » ( ). Sin embargo, al mismo tiempo, muchas organizaciones aún no saben con exactitud qué hay en su red ni en qué medida están protegidos todos los dispositivos finales.
«». Muchos especialistas en ciberseguridad desean aprovechar al máximo la inteligencia artificial desde ya. Pero eso es como querer convertirse en piloto de Fórmula 1 nada más sacarse el carné de conducir.”
También he observado que las organizaciones no están lo suficientemente preparadas. Es posible que, en algún momento, se haya elaborado un plan de continuidad del negocio en sobre qué se debe hacer en caso de crisis, pero dichos planes no se ponen en práctica con la frecuencia suficiente. En lo que respecta a la ciberseguridad, son demasiadas las organizaciones que pasan por alto la necesidad de realizar simulacros. El enfoque del ejército británico es un buen ejemplo: practican hasta que los procedimientos se convierten en algo natural. En caso de que se produzca un incidente real, no hay lugar a dudas.
Los organismos públicos se beneficiarían enormemente de ejercicios similares, como simulacros de mesa o simulaciones de incidentes cibernéticos. Estos ejercicios ponen de manifiesto las lagunas existentes en los planes e identifican las funciones. A menudo, durante un ataque, se detectan fallos, no en la tecnología, sino en los procesos y en la coordinación. La simulación de estas situaciones fomenta la confianza y prepara a los equipos para responder de manera eficaz.
Pero, antes de nada, asegúrese de que los aspectos básicos estén bien. El uso de la inteligencia artificial, por ejemplo, para automatizar y coordinar tareas manuales repetitivas puede regular el ritmo de los procesos esenciales y reducir los errores.
[Lea también: Cómo prepararse para la Ley de IA de la UE: comience por evaluar su nivel de riesgo]
Por supuesto, muchos especialistas en ciberseguridad desean aprovechar al máximo la inteligencia artificial desde este mismo momento. Pero eso es como querer convertirse en piloto de Fórmula 1 nada más sacarse el carné de conducir. Primero tiene que superar las categorías inferiores antes de poder dar el salto a la Fórmula 1.
Últimamente ha estado mucho en los Países Bajos. ¿Cómo cree que están actuando las organizaciones gubernamentales de los Países Bajos y de otros mercados europeos en materia de ciberseguridad?
Yo diría que existe una gran concienciación, pero que la aplicación sistemática puede variar. El sector público neerlandés, por ejemplo, se ha dado cuenta de que, para garantizar una seguridad real, no solo debe reforzar sus propios sistemas, sino también tener en cuenta las dependencias respecto a terceros.
Normativas como la NIS2 hacen hincapié en esta interdependencia, pero aún se puede hacer más. En Tanium, animamos a nuestros clientes a que prueben, prueben y vuelvan a probar. Algunos equipos saben aplicar mejor estos fundamentos que otros, pero, en general, creo que cada vez se comprende mejor que una buena ejecución de los fundamentos marca la diferencia entre la resiliencia y la vulnerabilidad.

