Si ha estado prestando atención a las amenazas a la red durante los últimos años, probablemente habrá notado un cambio. Aunque los delincuentes siguen utilizando redes de bots y lanzando ataques automatizados de ransomware, están dedicando más esfuerzos a la «caza mayor» —es decir, a atacar las cadenas de suministro que proporcionan el software que utilizan innumerables organizaciones.
Los nombres de estos ataques son ya tristemente famosos — , SolarWinds, , Kaseya, , NotPetya y 2023’s , MoveIT breach—, por citar algunos, y la ventaja de atacar la cadena de suministro es evidente: una recompensa mayor. Tanto si los piratas informáticos comprometen una biblioteca de código abierto o de terceros a través de un repositorio de GitHub, como si detectan una vulnerabilidad en un paquete de software o recurren a la ingeniería social para infiltrarse en un entorno de desarrollo, un solo exploit puede penetrar en cientos o miles de redes privadas y públicas de todo el mundo.
El ataque a SolarWinds afectó a unas 18,000 empresas; el de MoveIT, a más de 2,500 organizaciones (y la cifra sigue aumentando), lo que ha afectado a unos 67 millones de personas.
Juniper Research prevé que, para el año 2026. , los ataques a la cadena de suministro de software supondrán un coste de casi 81 .000 millones de dólares para la economía mundial, y que la mayor parte de dichos costes recaerá sobre los sectores sanitario, financiero, público y de la automoción.
El objetivo de un responsable de seguridad es eliminar las vulnerabilidades y reducir su superficie de ataque. Las intrusiones en las redes informáticas se producen de formas cada vez más insidiosas (y sutiles), desde la instalación de software de confianza en el que un atacante ha introducido una puerta trasera hasta el descuido de las amenazas que plantean la «TI en la sombra». En este último caso, un solo descuido por parte de un empleado —como descargar un instalador no autorizado o un programa gratuito— puede echar por tierra meses o incluso años de esfuerzos en materia de seguridad.
Entonces, ¿qué debe hacer un director de seguridad de la información (CISO) de ? Dado que los piratas informáticos se centran en estos objetivos de gran repercusión, los responsables de seguridad de la información deben actuar de forma proactiva. El consejo habitual que reciben es: «Confíe, pero compruebe». Pero eso supone que exista confianza desde el principio, y esa suposición resulta cada vez más problemática. Lo que les digo a los CISO es lo siguiente: «Zero Trust» – hasta que lo verifiquen.
Una cadena de suministro compleja que se enfrenta a amenazas constantes
Antes, instalar software era bastante sencillo: se buscaba un proveedor de confianza y se descargaba su producto. En la actualidad, la cadena de suministro incluye no solo a la empresa a la que ha adquirido la licencia, sino también los componentes de terceros que conforman el software, las utilidades que su personal desarrolla y mejora internamente, y el software que utiliza en la nube de .
«. Los CISO deben ser proactivos y seguir un [nuevo] lema sencillo: “Confianza cero — hasta que se verifique”.»
Las nuevas vulnerabilidades en la cadena de suministro de software (como las observadas en Apache Struts, OpenSSL, cURL y otras utilidades y bibliotecas compartidas) surgen con una regularidad preocupante. Cuando los delincuentes empaquetan estos códigos comprometidos y los introducen en programas informáticos conocidos, no solo se aprovechan de una vulnerabilidad, sino también de la confianza que existe entre el proveedor y el cliente en que el software es «seguro». Si un atacante logra infiltrarse en la tecnología que utiliza una empresa de software para certificar la autenticidad del código, ese código malicioso se propaga sin que nadie se dé cuenta de que ha sido corrompido.
Para empeorar aún más las cosas, los piratas informáticos también pueden sustraer certificados de firma o credenciales de desarrollador y utilizar esta identidad con privilegios para asegurarse de que sus intenciones maliciosas eludan sus sistemas de detección de seguridad.
Afortunadamente, con las herramientas adecuadas, una preparación minuciosa, la automatización y un enfoque de «confianza cero hasta la verificación» en la arquitectura de red, los responsables de seguridad pueden aprender a identificar y neutralizar rápidamente estas amenazas. Le sugerimos que siga estos siete pasos:
1. Empiece por realizar un inventario de la red
Como dice el refrán: «No se puede proteger lo que no se ve». Es necesario que disponga de las herramientas, los procesos y el personal cualificado necesarios para tener una visión completa de todos los dispositivos y programas informáticos de su organización. Un sistema de gestión de terminales automatizado o de protección puede ayudarle a proteger su superficie de ataque, siempre y cuando se ejecute en todos sus terminales.
La automatización también puede ayudarle a proteger su cadena de suministro de software. Si nos ceñimos únicamente a las cifras, las organizaciones se enfrentan a muchos más problemas, puntos finales y retos de los que pueden abordar con el personal especializado en ciberseguridad del que disponen. En su informe « : Cost of a Data Breach 2023» (: Introducción al coste de una filtración de datos), IBM señala que «las organizaciones que utilizaron [la inteligencia artificial y la automatización] redujeron, de media, en 108 días el tiempo necesario para identificar y contener la filtración», y ahorraron una media de 1.76 millones de dólares gracias a la reducción de los costes derivados de la filtración de datos.
La inteligencia artificial también será un aliado en esta lucha. Aunque todavía se trata de una tecnología emergente, existe un potencial muy prometedor en cuanto a las formas en que la IA —a la que suelo referirme como inteligencia aumentada — ayudará a los equipos de seguridad a clasificar las incidencias con mayor rapidez y con una mayor precisión general.
Mediante el uso de tecnología avanzada, se puede reducir no solo la carga de trabajo que conlleva la respuesta a los ataques, sino también el agotamiento de los empleados que ello conlleva, así como los errores humanos derivados de la «fatiga por alertas de».
2. Saque partido a las SBOM
Una de las características del software moderno que lo hace tan vulnerable a los ataques es que ya no se escribe desde cero. Los desarrolladores obtienen fragmentos de código de bibliotecas de código en línea de terceros, y cada fragmento supone una posible vulnerabilidad. Por lo tanto, ya no basta con saber qué software hay en su sistema; ahora debe enumerar todas y cada una de las bibliotecas o módulos que se han utilizado para compilar el software que desea instalar.
«Mantener un inventario preciso de todos los componentes de todo el software de su red ya sería bastante complicado si dicho inventario fuera estático. No lo es.»
Este tipo de lista, conocida como «lista de materiales de software (SBOM) de », permite realizar un seguimiento de las vulnerabilidades presentes en archivos, bibliotecas y componentes de terceros. Es útil, y supera con creces la capacidad de los seres humanos para crearlo manualmente.
Lo ideal sería que los proveedores y los desarrolladores de software asumieran su papel como única fuente de información fidedigna sobre su software e incluyeran listas de materiales de software (SBOM) para sus aplicaciones. También existen herramientas, como , que automatizan la creación de estas listas. Y el Gobierno federal también ha intervenido: la Orden Ejecutiva n.º 2021 del presidente Biden, titulada « » () y relativa a la mejora de la ciberseguridad nacional, exige a los proveedores que suministran software al Gobierno federal que incluyan una SBOM para todos y cada uno de los componentes de sus productos.
[Lea también: El plan de acción del Gobierno de EE. UU. para reforzar las cadenas de suministro]
Mantener un inventario preciso de todos los componentes de todo el software de su red ya sería bastante complicado si dicho inventario fuera estático. No es así: si los desarrolladores de software descargan código fuente público y le cambian el nombre o lo modifican ligeramente, es posible que ese código descargado tenga un aspecto diferente en su software respecto al de otra persona. O bien, si un repositorio de código de GitHub está seguro el martes, pero luego, el miércoles, un atacante realiza una «confirmación» maliciosa o una alteración en el código, su red volverá a quedar vulnerable en cuanto alguien vuelva a importar ese repositorio.
3. Crear un entorno de pruebas de software
Si está desarrollando software, debe añadir otra capa de protección mediante un repositorio privado que contenga todo el código que haya implementado. Este código debe someterse a una auditoría y reforzarse en materia de seguridad; además, nunca debe incorporarse directamente desde las fuentes originales sin una revisión de seguridad. Una vez que disponga de un repositorio seguro, podrá descargar un programa y revisarlo línea por línea de forma privada, con la tranquilidad de saber que nadie ajeno a su organización podrá realizar cambios en él.
Si, por ejemplo, desea utilizar la biblioteca de software o OpenSSL, puede descargar el código fuente e integrarlo en su entorno de desarrollo privado, donde podrá aplicar parches y actualizaciones a medida que se publiquen nuevas versiones. La ventaja de este enfoque es que le permite trasladar el código y gestionar las revisiones de cualquier código nuevo que se añada al mismo. El repositorio le ofrece la oportunidad de probar el software y asegurarse de que no provocará ningún fallo en su entorno, antes de implementarlo.
4. Elaborar un plan de gestión de vulnerabilidades
Incluso en un entorno de pruebas, es probable que algunos ataques tengan éxito. Por lo tanto, debe elaborar un plan de gestión de vulnerabilidades y plantearse lo siguiente:
- ¿Estoy preparado para actuar cuando se produzca alguna incidencia? ¿Quién se encargará de la respuesta?
- ¿Contamos con las políticas y los procedimientos necesarios para orientar la forma en que gestionamos la gestión de parches cuando surge una vulnerabilidad crítica?
- ¿En qué consiste nuestro plan de gestión de riesgos de terceros de ? Si una biblioteca de terceros presenta una vulnerabilidad crítica, ¿cómo identificaremos las aplicaciones que utilizan dicha biblioteca y cómo desconectaremos los servicios críticos para aplicar el parche correspondiente?
- ¿Podemos neutralizar el ataque sin que ello tenga un impacto significativo en nuestras operaciones críticas para el negocio?
- ¿Hemos establecido unas políticas de comunicación eficaces para las partes interesadas internas y externas como parte de nuestros planes de respuesta ante emergencias?
5. Dote a sus políticas de medidas coercitivas eficaces
Tras tantos ataques, los CISO son conscientes de la importancia de formar a los empleados para evitar que descarguen nada de sitios sospechosos o, por ejemplo, que permitan a sus hijos instalar Minecraft en un dispositivo de trabajo. Además, los trabajadores se muestran cada vez más cautelosos con los dispositivos del «Internet de las cosas» (IoT), como cámaras, impresoras y teléfonos VoIP (que utilizan una conexión a Internet y la tecnología «Voz sobre Protocolo de Internet» para realizar llamadas).
«Es necesario disponer tanto de una política por escrito sobre el uso aceptable del software como de un medio para garantizar su cumplimiento desde el punto de vista técnico. No es una tarea sencilla, pero puede simplificarse… gracias a la automatización.”
Sin embargo, un elemento fundamental de cualquier sistema de defensa son los controles técnicos que evitan, desde el principio, que se produzcan intrusiones no deseadas. Una cosa es decirles a los empleados que no instalen memorias USB ni software de origen desconocido en sus ordenadores portátiles; y otra muy distinta es hacer que les resulte técnicamente imposible hacerlo.
Este es el aspecto con el que muchas empresas tienen dificultades. Aunque solo sea por motivos de cumplimiento normativo, es imprescindible que disponga tanto de una política por escrito sobre el uso aceptable del software como de un mecanismo técnico para garantizar su cumplimiento. No se trata de una tarea sencilla, pero, una vez más, puede simplificarse gracias a la automatización. Revisar periódicamente sus «políticas escritas» y comprobar si ha establecido medidas técnicas que las complementen constituye una estrategia excepcional para mejorar el nivel de seguridad de su organización.
[Lea también: Por qué los trabajadores violan las políticas de ciberseguridad]
6. Realice una evaluación exhaustiva de las capacidades
A la hora de elaborar planes para prepararse ante el inevitable desastre en la cadena de suministro, los CISO harían bien en responder a las preguntas que se plantean en este gráfico:
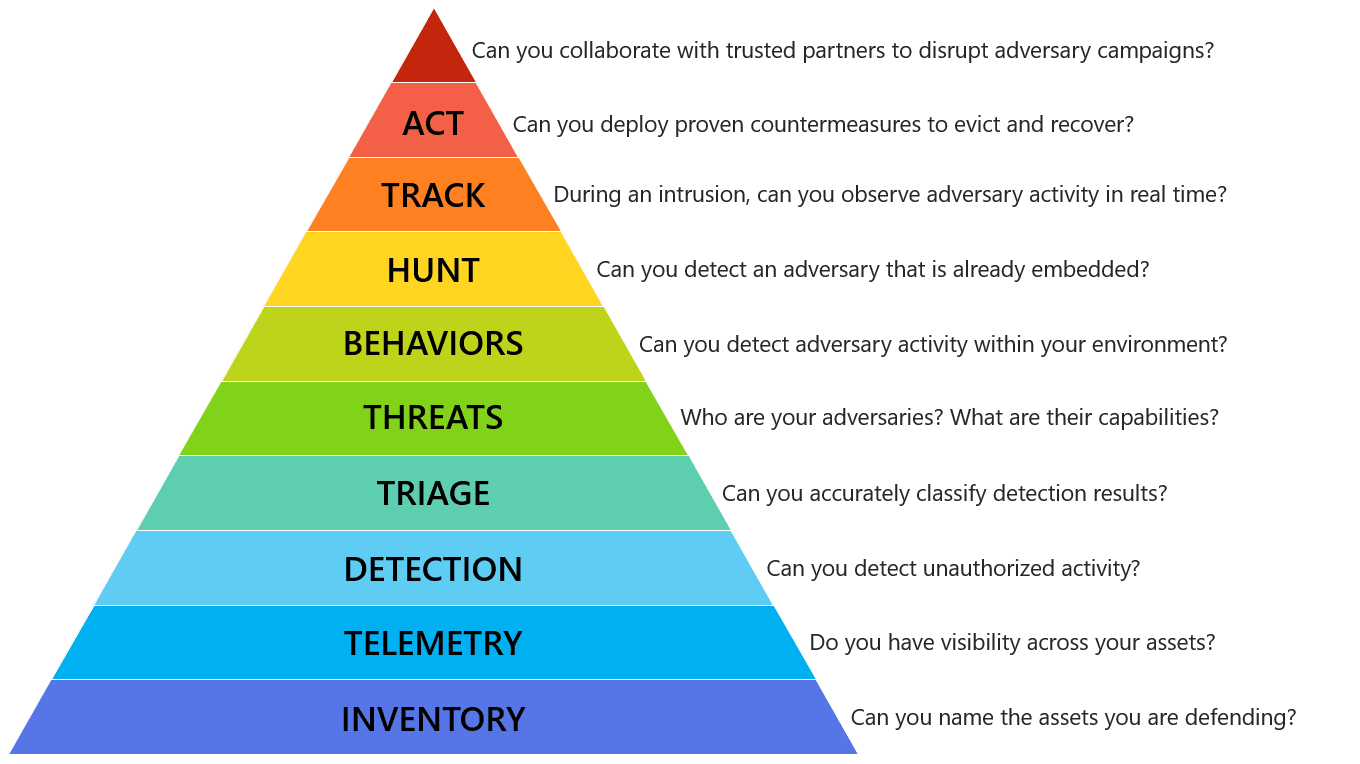
Elaborado por Matt Swann, experto en seguridad de Microsoft de , este gráfico representa una «jerarquía de necesidades» en la respuesta a incidentes. Se inspira en la jerarquía de necesidades del psicólogo estadounidense Abraham Maslow, que describe las necesidades humanas, comenzando por las más básicas. La versión de Swann describe las capacidades que las organizaciones deben desarrollar para proteger sus activos empresariales. Esto también comienza por lo más básico —un inventario de activos— y cada nivel constituye un requisito previo para la capacidad superior.
Es posible que los responsables de seguridad tengan que mantener conversaciones internas difíciles sobre la posición que ocupan sus organizaciones en esta pirámide en cuanto a madurez. Es posible que algunas empresas se vean estancadas en los niveles más bajos, sin saber a ciencia cierta si pueden identificar y garantizar una visibilidad de todos los activos que defienden. Si no es capaz de identificar y localizar todos sus activos, es posible que todo lo que haga a partir de ese nivel solo aborde una parte de su superficie de ataque total y afecte gravemente a la eficiencia de su equipo.
Sus cazadores de amenazas de serán considerablemente más eficaces cuando trabajen en un entorno que cuente con una telemetría y una visibilidad sólidas.
7. Fomente el ecosistema de relaciones
Durante mi mandato como director de investigación en seguridad de terminales en Tanium (empresa propietaria de esta publicación), he observado cómo los clientes intentaban proteger su cadena de suministro de software mediante una amplia variedad de enfoques, desde herramientas desarrolladas internamente hasta soluciones comerciales. El problema es que, si no se llevan a cabo de forma reflexiva, los intentos de identificar, aislar y neutralizar el código defectuoso pueden ralentizar o, lo que es peor, provocar la caída de todo un sistema.
Una estrategia más eficaz consiste en fomentar las relaciones entre todas las partes interesadas: tanto dentro de su organización como en su red de proveedores y en su cadena de suministro. Los CISO son más eficaces cuando comprenden cómo utilizan la tecnología sus empleados, cómo protegen los proveedores su software y cómo el Gobierno y otros socios del sector pueden contribuir a respaldar esos esfuerzos.
Su cadena de suministro de software está formada por numerosos eslabones. Por lo tanto, ese es el mejor plan para protegerlo.
El gráfico «Jerarquía de necesidades en la respuesta a incidentes», de Matt Swann, facilitado por con permiso de.

