La protección de los dispositivos finales (se abre en una nueva pestaña) puede resultar compleja. Los actores maliciosos intentan ir un paso por delante de sus medidas, soluciones y concienciación en materia de ciberseguridad. Además, a medida que se añaden puntos finales, la complejidad puede aumentar tanto en volumen como en diversidad.
El número de criterios de valoración es bastante sencillo. El número de dispositivos finales aumenta a medida que cada vez más miembros del equipo necesitan conectarse, trabajar desde cualquier lugar y ser más productivos.
La diversidad de los puntos finales es más compleja. Los distintos tipos de dispositivos —ya sean ordenadores portátiles, de sobremesa, servidores u otros— generan nuevas oportunidades para que las amenazas logren traspasar sus defensas. Dado que en toda la infraestructura se superponen distintos sistemas operativos y entornos, cada tipo de dispositivo presenta sus propias vulnerabilidades específicas.
Threat Response 3.3: Linux eBPF modernization
Con el fin de ayudar a las organizaciones a reforzar aún más la seguridad de sus terminales Linux, ya está disponible el curso «Threat Response 3.3 » de Tanium. Esta versión mejora la cobertura actual de los sistemas Linux. Ofrece una mayor visibilidad de las amenazas en numerosos tipos de dispositivos finales, ampliando la cobertura a diversos entornos operativos y permitiendo a los especialistas en detección de amenazas responder con rapidez a los ataques y limitar sus costosas consecuencias.
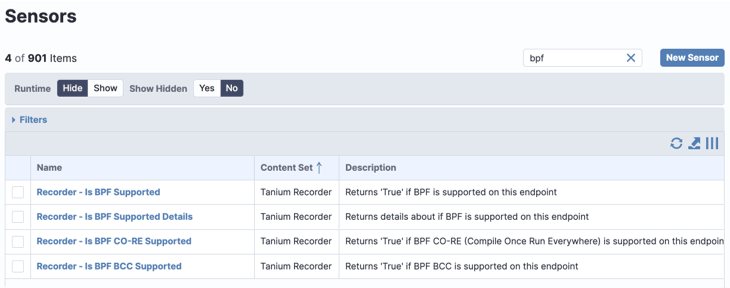
Con Threat Response 3.3, Tanium introduce una compatibilidad ampliada con el Berkeley Packet Filter (eBPF) en Linux. Esta tecnología permite a las organizaciones ejecutar programas en un entorno aislado dentro del núcleo de Linux sin modificar el código fuente del núcleo ni cargar ningún módulo del núcleo. Gracias a su nueva compatibilidad con eBPF, Threat Response le ofrece ahora visibilidad desde el ordenador de sobremesa hasta el servidor, abarcando una amplia gama de sistemas operativos, en la pila tecnológica que representa el futuro de la visibilidad de eventos.
«Threat Response 3.3 » le garantiza la capacidad de respuesta rápida necesaria para solucionar amenazas en todos los terminales a gran escala, reduciendo los tiempos de solución de largos días o semanas a tan solo unos minutos.
RBAC le respalda
La incorporación de la compatibilidad con eBPF no es más que el último avance tecnológico de Tanium en materia de respuesta ante amenazas, diseñado para facilitar su uso. Con la anterior versión de Threat Response 3.2.67 , Tanium amplió las capacidades de los controles de acceso basados en roles (RBAC) a las alertas, las pruebas guardadas y las instantáneas. Esto permite a los clientes crear perfiles de usuario, al tiempo que limita la visibilidad de las alertas, las pruebas guardadas y las instantáneas por grupo de derechos de gestión.
El modelo RBAC también permite a los administradores personalizar la visibilidad de los usuarios, lo que ofrece a las organizaciones la flexibilidad necesaria para adaptarse a sus necesidades específicas.
Gracias a la mejora continua de su solución de respuesta ante amenazas, Tanium ofrece la solución de respuesta a incidentes y corrección más rápida y sólida del mercado para las grandes empresas. El nuevo «Threat Response 3.3 » le ayuda a mantener la seguridad de su organización, independientemente del número de terminales o de los tipos de entornos operativos que utilice.
Obtenga más información sobre Tanium Threat Response 3.3 (se abre en una nueva pestaña) y programe una demostración para verlo en acción.

