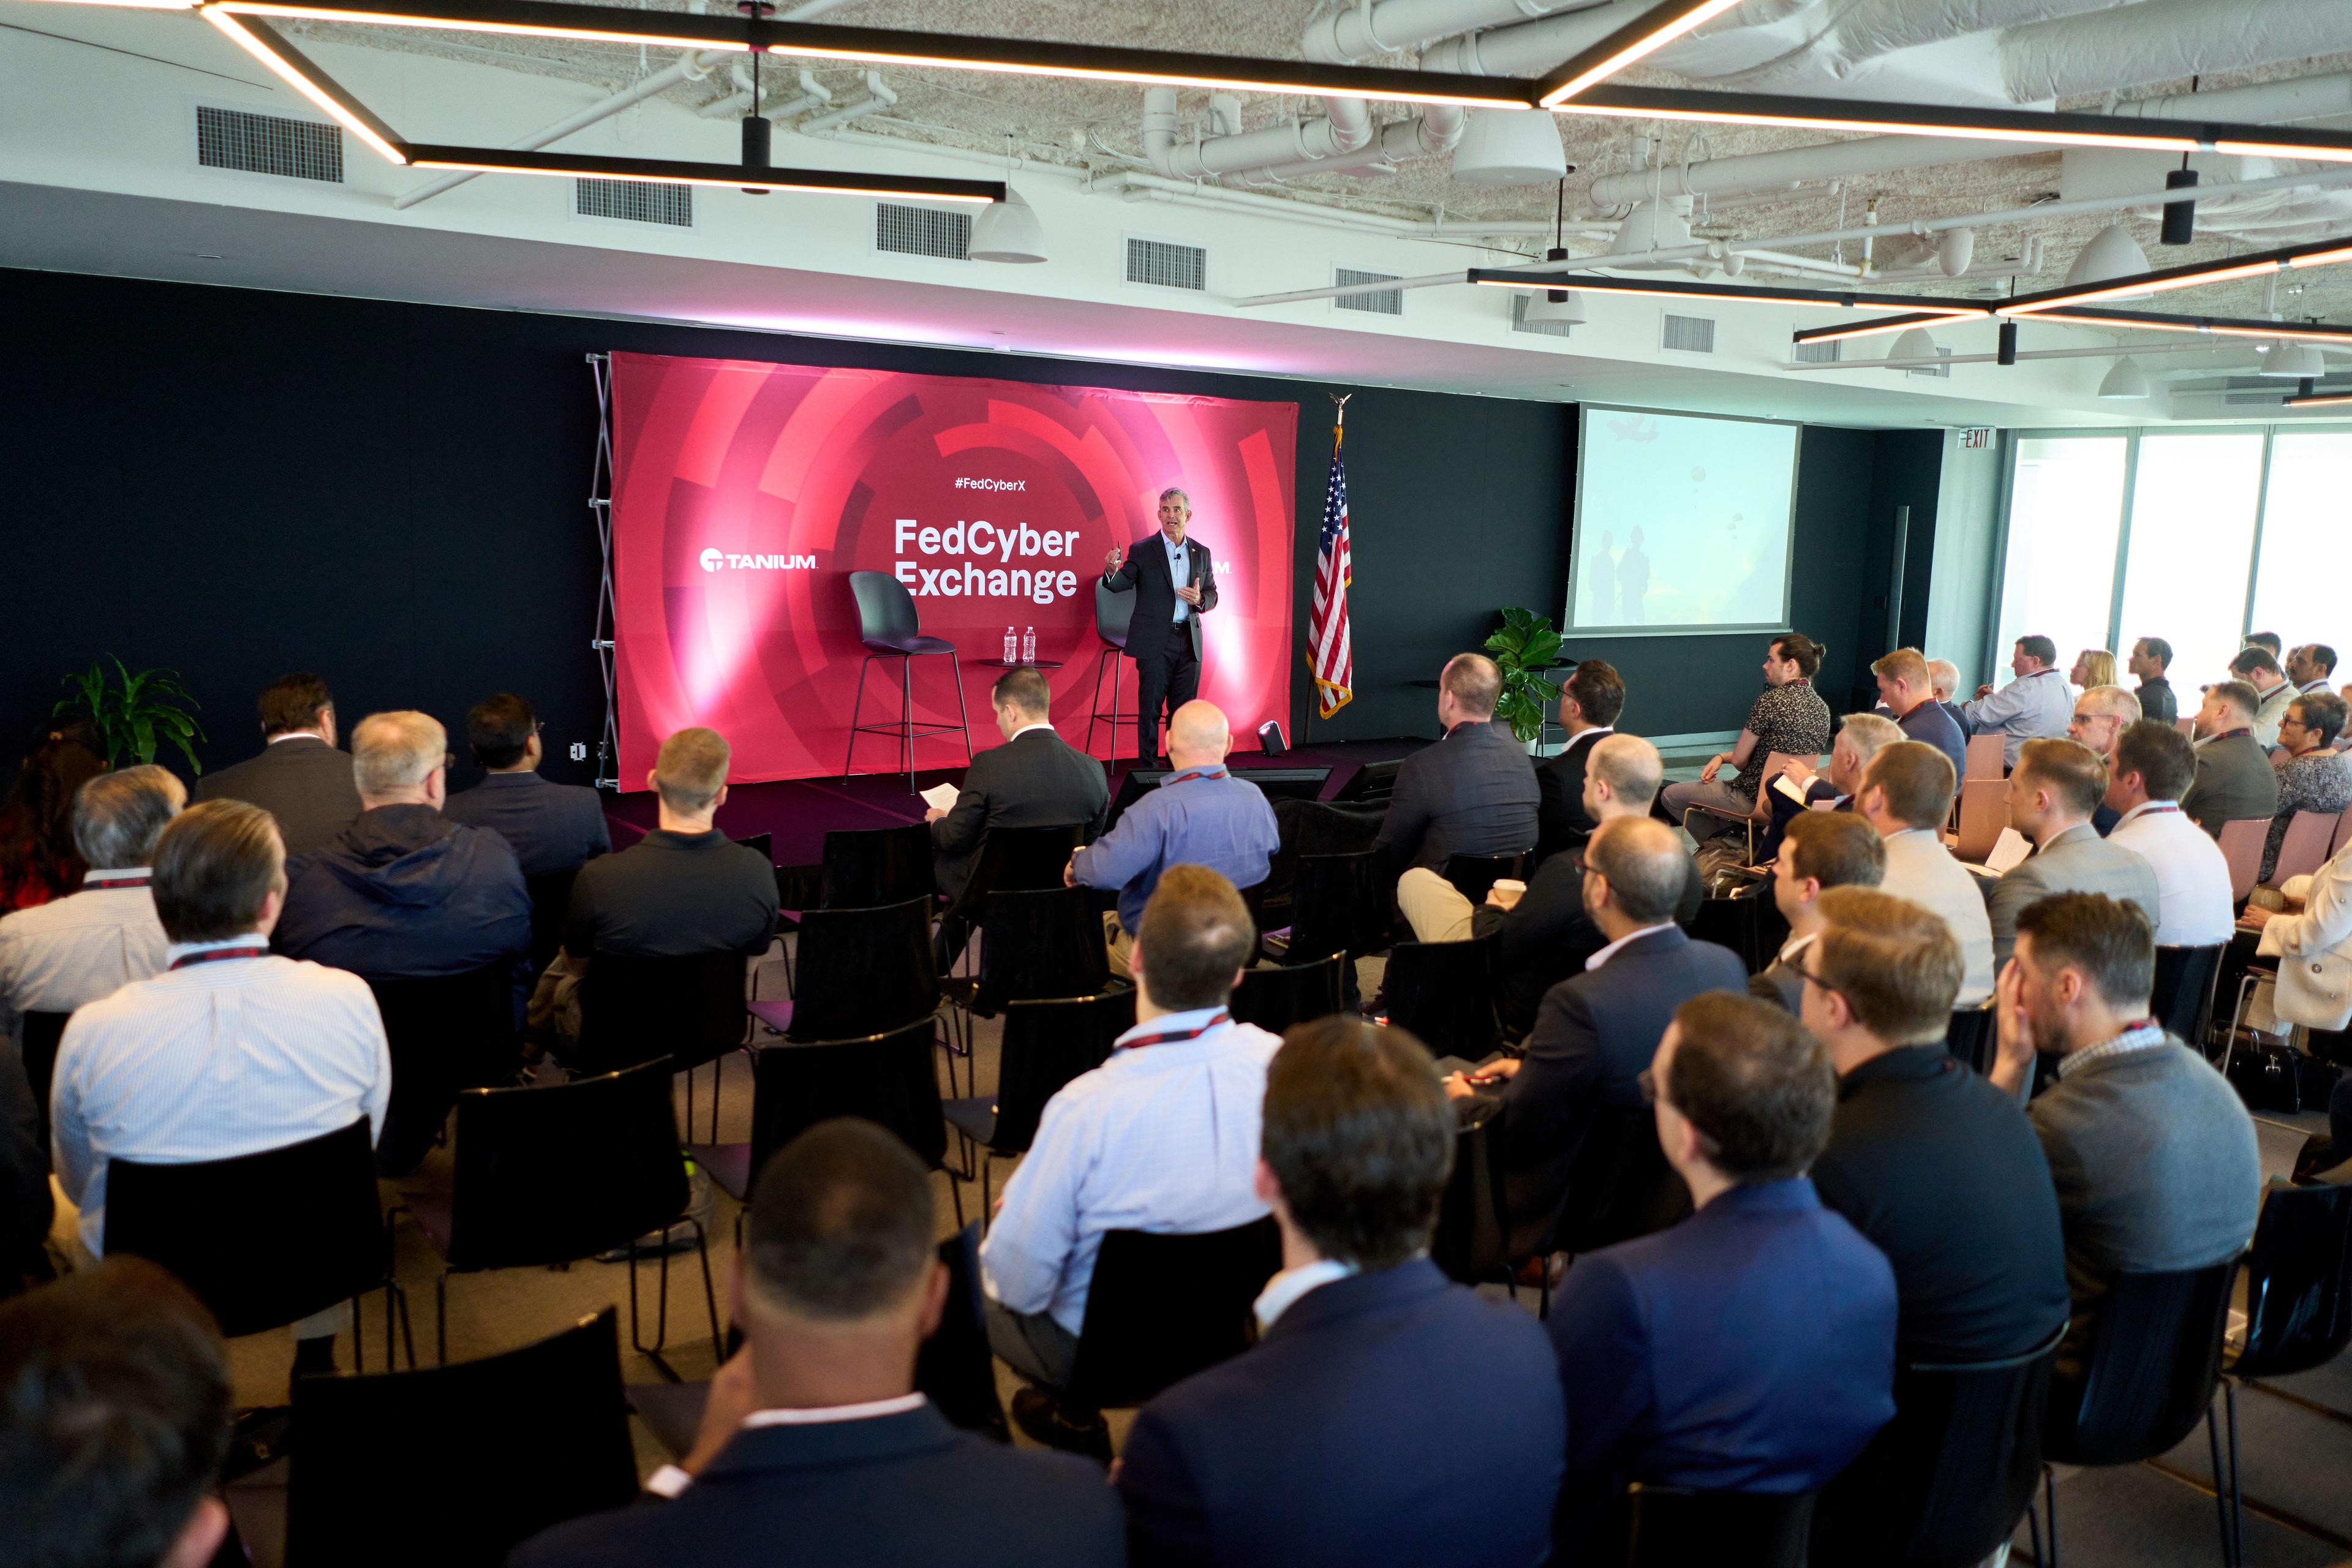
El FedCyber Exchange de Tanium, celebrado en April 18, reunió a líderes, expertos y socios del ámbito de las tecnologías de la información y la ciberseguridad a nivel federal para debatir sobre ideas clave y mejores prácticas destinadas a optimizar la preparación cibernética y los resultados de las respuestas, con el objetivo de reforzar la ciberresiliencia de la nación frente a las amenazas.
A continuación se presentan algunas de las conclusiones más importantes del evento:
«Del propósito a la certeza»: para los responsables federales de TI y seguridad
El director general de Tanium, , Dan Streetman (se abre en una nueva pestaña) , inauguró la jornada con una ponencia sobre la importancia de ofrecer seguridad a todas las organizaciones en tiempos de incertidumbre. Hizo hincapié en el objetivo de Tanium de prestar servicio a las organizaciones más innovadoras y preocupadas por la seguridad del mundo —como las del Gobierno federal— para ayudarles a superar los retos que plantean los requisitos normativos, la transformación digital, las restricciones presupuestarias y las amenazas cibernéticas.
Asimismo, destacó los valores fundamentales de Tanium —integridad, tenacidad, empatía y excelencia— y explicó cómo estos guían las acciones y decisiones de la empresa para apoyar al sector público.
La rapidez, la envergadura y la imaginación son fundamentales para hacer frente a los retos actuales
Cory Simpson (se abre en una nueva pestaña), director ejecutivo del Instituto de Tecnología de Infraestructuras Críticas (ICIT) de la Universidad de (se abre en una nueva pestaña), se unió a Streetman en una charla informal en la que se analizó la naturaleza cambiante de las amenazas cibernéticas y cómo hacerles frente. Simpson hizo hincapié en que los adversarios lanzan ataques a gran escala, dirigidos tanto a la infraestructura humana como a la digital, y en que los defensores deben aprovechar la imaginación, la innovación y las alianzas estratégicas para crear mejores sistemas y sociedades que permitan hacer frente a esos retos con rapidez.
Asimismo, hizo hincapié en la necesidad de actuar con rapidez y agilidad a la hora de responder a los incidentes, así como en el valor de la inteligencia artificial a la hora de potenciar la inteligencia humana para obtener una ventaja táctica.
Desde la estandarización hasta la escalabilidad: los directores de sistemas de información comparten estrategias para la transformación digital
En una charla informal que invita a la reflexión, los directores de sistemas de información (CIO) federales han puesto de relieve la gran variedad de retos que les quitan el sueño. Desde el desarrollo de la mano de obra hasta las preocupaciones en materia de ciberseguridad, el panel analizó en profundidad las complejidades que plantea la modernización de la infraestructura tecnológica federal. Moderado por Renata Spinks (se abre en una nueva pestaña), una distinguida veterana del Ejército de los Estados Unidos y antigua miembro del SES (Servicio Ejecutivo Superior) y subdirectora de sistemas de información del IC4 .º Regimiento del Cuerpo de Marines de los Estados Unidos, el debate ofreció valiosas perspectivas sobre el panorama en constante evolución de las tecnologías de la información en la administración pública.
Kenneth McNeill (se abre en una nueva pestaña), director de sistemas de información (CIO) de la Oficina de la Guardia Nacional, hizo hincapié en la importancia de los protocolos de ciberseguridad y de la adopción de herramientas adecuadas para mitigar los riesgos de manera eficaz. Subrayó la necesidad de realizar esfuerzos continuos en este ámbito fundamental, especialmente en lo que se refiere a la colaboración interinstitucional y al intercambio de información con otros organismos. Dada la estructura altamente descentralizada de la Guardia Nacional y la naturaleza singular de su labor, McNeill subrayó la importancia de actuar en perfecta sintonía con las autoridades locales y estatales en lo que respecta a la respuesta ante incidentes y a la coordinación del intercambio de información, lo cual requirió una gran inversión, modernización y el desarrollo de protocolos de seguridad.
Haciéndose eco de las opiniones de McNeill, Winston Beauchamp (se abre en una nueva pestaña), subdirector de sistemas de información de la Fuerza Aérea de los Estados Unidos, destacó la importancia de las soluciones empresariales en la gestión de la transformación digital. Destacó la importancia de ajustarse a las normas del Departamento de Defensa (DoD) y el valor de la normalización a la hora de fomentar la cohesión entre los distintos cuerpos.
Beauchamp señaló además el objetivo del departamento de lograr que las capacidades de mando y control estén coordinadas con las de las fuerzas aliadas, lo que permitiría establecer mecanismos de respuesta rápida y de retroalimentación.
Al abordar las iniciativas estratégicas, Beauchamp se refirió al programa de migración a la nube de la Fuerza Aérea como un paso fundamental para mejorar la escalabilidad y la ciberseguridad. Hizo hincapié en la importancia de las medidas de precaución medioambientales y de la selección de dispositivos comerciales adecuados para reforzar la resiliencia.
La confianza es el camino y la base de lo que es posible
Steve Daheb (se abre en una nueva pestaña), director de marketing de Tanium, pronunció un discurso inaugural en el que explicó cómo Tanium permite a las organizaciones actuar con confianza ante la incertidumbre. Mencionó algunas estadísticas alarmantes, como un informe reciente según el cual el 70 % de las organizaciones sufren brechas de seguridad a través de activos desconocidos, tales como ordenadores, teléfonos, servidores, etc.
Daheb hizo hincapié en que los datos incompletos son datos peligrosos y en que las soluciones puntuales aumentan los costes y la complejidad sin que ello suponga una mayor seguridad para las organizaciones. Explicó cómo Tanium ofrece una plataforma unificada que proporciona una visibilidad completa y precisa, información útil y flujos de trabajo automatizados en los ámbitos de las tecnologías de la información y la seguridad.
Para hacer frente al panorama actual de amenazas se necesitan las herramientas adecuadas
En una interesante charla informal con , el coronel Thomas J. Cleaver (se abre en una nueva pestaña), oficial de operaciones del Mando Cibernético de la Fuerza de Infantería de Marina, y el director de Gestión Técnica de Cuentas de Tanium , el coronel Edward Debish (se abre en una nueva pestaña) (retirado), ambos analizaron en profundidad las capacidades fundamentales necesarias para hacer frente al panorama de amenazas en constante evolución al que se enfrentan las agencias federales.
El debate puso de relieve que las entidades federales siguen siendo objeto de ataques por parte de actores malintencionados, así como la amplia variedad de amenazas que afectan tanto a las redes del Departamento de Defensa como a las civiles. Con el rápido avance de tecnologías como la IA generativa, el aprendizaje automático y los bots, la naturaleza de las amenazas cibernéticas se ha vuelto cada vez más sofisticada y dinámica.
Según el coronel Cleaver, «Es imprescindible que modernicemos y defendamos nuestras redes (frente al adversario)». «Contar con un centro de coordinación para la selección de herramientas sigue teniendo un gran impacto».
El coronel Cleaver también destacó que Tanium es un componente indispensable de su conjunto de herramientas, ya que permite llevar a cabo operaciones diarias eficaces de defensa de la red y desempeña un papel crucial en el cumplimiento de los objetivos de su misión.
Tanium y ServiceNow redefinen la precisión y la exhaustividad de la CMDB
Mesa redonda de socios de FedCyber con Shawn Gallagher, vicepresidente de socios estratégicos de Tanium (se abre en una nueva pestaña), arquitecto ejecutivo principal de ServiceNow y director técnico de campo de Tanium Arunkumar (Arun) Iyer (se abre en una nueva pestaña), y el director de gestión técnica de cuentas de Tanium El coronel Sam Kinch (se abre en una nueva pestaña) (Fuerzas Aéreas de los EE. UU., retirado) analizaron cómo las soluciones conjuntas de ambas empresas se complementan para mejorar los datos, la automatización y la corrección en los flujos de trabajo de TI federales.
La conclusión más importante fue que una CMDB promete constituir una única fuente de información fiable para todos los datos de gestión de TI, pero debe actualizarse con datos precisos y en tiempo real. En su mesa redonda se abordó cómo Tanium y ServiceNow colaboran estratégicamente para permitir que las organizaciones se acerquen a un marco de «confianza cero» mediante la integración de datos de dispositivos en tiempo real en el proceso de concesión de acceso. La alianza adopta un enfoque más proactivo y sinérgico en torno a las operaciones de TI y seguridad, transformando las bases de datos estáticas en soluciones dinámicas y potentes para las agencias, capaces de impulsar numerosos procesos de TI.
Según Iyer, «La rapidez con la que se pueda recuperar tras una violación de la seguridad es fundamental». «La gobernanza y la automatización son las que permiten recopilar datos, pero se necesitan soluciones como Tanium, combinadas con ServiceNow, para medir y comprender dichos datos».
Los asistentes también adquirieron experiencia práctica con Tanium , Asset (se abre en una nueva pestaña),, y ; Discover (se abre en una nueva pestaña),y , y practicaron cómo garantizar que la CMDB de ServiceNow fuera precisa y completa. Durante la parte práctica del evento, los asistentes aprendieron a utilizar el conector ServiceNow Service Graph para Tanium y Tanium Connect como métodos de integración estándar para los datos de Tanium Asset y Discover. Asimismo, descubrieron que Tanium es totalmente compatible con el Modelo de Datos de Servicios Comunes (CSDM) de ServiceNow, un método estandarizado para organizar y almacenar información sobre los servicios de TI y sus componentes.
El futuro de la visibilidad es la autonomía
Matt Quinn (se abre en una nueva pestaña), director técnico de Tanium, Melissa Bischoping (se abre en una nueva pestaña), directora de investigación de seguridad de terminales en Tanium, y Harman Kaur (se abre en una nueva pestaña), vicepresidente de inteligencia artificial en Tanium, explicaron cómo Tanium Automate (se abre en una nueva pestaña) ofrece una interfaz sencilla y sin código para crear potentes guiones que automatizan secuencias de tareas, integrando soluciones y capacidades de la plataforma para lograr casos de uso interfuncionales con coherencia y precisión. Afirmaron que Tanium Automate permite ampliar las operaciones de TI y la ejecución de medidas de seguridad para mejorar notablemente la eficiencia operativa, mitigar los riesgos de forma continua y reducir los costes.
Asimismo, explicaron cómo Tanium Automated Endpoint Management aprovechará la inteligencia artificial para identificar las recomendaciones y los datos más valiosos en materia de ciberhigiene, y permitirá a las organizaciones adoptar con confianza medidas que tengan el mayor impacto posible.
La higiene cibernética es clave para el dominio del ámbito de combate
Durante su sesión paralela, el sargento mayor Richard Noon, jefe de equipo de la Sección de Ciberseguridad del Centro de Preparación de la Guardia Aérea Nacional, abordó la importancia de la visibilidad en tiempo real de los terminales para los especialistas en ciberseguridad.
El sargento mayor Noon demostró cómo el Panel de control de concienciación cibernética (CAD) agrupa las vulnerabilidades en diferentes vistas lógicas y geográficas, y cómo el sistema de corrección automatizada y detección de activos (ARAD) ayuda a la Guardia Aérea Nacional a comprender las vulnerabilidades señaladas por el CAD y a tomar medidas al respecto. Asimismo, mostró cómo los operadores de nivel básico pueden utilizar ARAD para plantear preguntas en tiempo real y dar prioridad a las acciones previamente aprobadas en los terminales de su entorno, con el fin de mantener la mejor ciberhigiene posible mientras se preparan para las inspecciones de mando.
[Lea también: ¿Qué es la ciberhigiene? ¿Y por qué es importante?] (se abre en una nueva pestaña)
La importancia de la SBOM a la hora de descubrir vulnerabilidades ocultas
Los asistentes adquirieron experiencia práctica con , Tanium Comply (se abre en una nueva pestaña),y , y aprendieron cómo la lista de materiales de software (SBOM) ayuda a identificar las bibliotecas que existen en los terminales y que probablemente se hayan incluido junto con otro software. Aprendieron cómo Tanium Comply realiza análisis para detectar incumplimientos normativos y vulnerabilidades del sistema operativo, con el fin de interpretar la lista de componentes y determinar qué bibliotecas son vulnerables, tanto en tiempo de ejecución como en tiempo de compilación.
Asimismo, aprendieron a aplicar actualizaciones a los productos afectados para subsanar las vulnerabilidades, así como a utilizar , Tanium Asset (se abre en una nueva pestaña),y , así como la función de generación de informes, para identificar las versiones vulnerables y las medidas correctivas que han llevado a cabo.
Ha llegado el momento del modelo «Zero Trust»
A la luz de la reciente actualización sobre los avances del marco «Zero-Trust» del Departamento de Defensa (DoD) en el marco del programa « » (se abre en una nueva pestaña), a lo largo de todo el evento se percibió claramente la necesidad de cumplir con las directrices de «Zero-Trust» a medida que el departamento avanza hacia su fase de implementación.
La adopción de una arquitectura «Zero-Trust» implica aplicar el principio del privilegio mínimo. Sin embargo, con demasiada frecuencia, las organizaciones no conceden la importancia suficiente al dispositivo terminal que solicita el acceso ni al estado en el que se encuentra. Dado que nuestra plantilla moderna considera el terminal como el nuevo perímetro, resulta más importante que nunca validar el estado de seguridad de los dispositivos y la identidad del usuario como parte de su enfoque «Zero-Trust».
Ante la inminente fecha límite del Pentágono para cumplir los 2027 objetivos del modelo «Zero Trust», en nuestra sesión paralela, junto con mi compañero de Tanium, el e a Brian Siapno (se abre en una nueva pestaña), vicepresidente regional de Gestión Técnica de Cuentas, y yo mismo, analizamos en profundidad cómo encaja Tanium en este enfoque global, explorando algunas de nuestras integraciones más populares que permiten a las agencias federales incorporar datos de los dispositivos en tiempo real al proceso de concesión de accesos.
En definitiva, el modelo «Zero Trust» no es lo que la gente cree. No se trata de una solución puntual. Se trata de una estrategia que nos comprometemos a ayudar a todas las agencias a poner en práctica.
En general, fue un evento fantástico que aportó un gran valor, no solo por los contenidos de liderazgo intelectual, sino también por las demostraciones prácticas de los productos de Tanium, que resultaron de gran utilidad, así como por los avances y otras actividades. Si este año no ha tenido ocasión de asistir, esperamos que esté atento a la edición del FedCyber Exchange del año que viene y se inscriba con antelación para reservar su plaza.

