Autor
Aaron Smith

Cazar o ser cazado: FalconFlank Zero-Day
En las 48 horas posteriores a la publicación del exploit FalconFlank, Tanium HuntIQ creó siete detecciones basadas en el comportamiento y una única alerta de búsqueda de Atlas para detectar a los atacantes que utilizan la propia limpieza de privilegios de CrowdStrike Falcon en su contra. Vea cómo Tanium Atlas analiza todo un parque de equipos con Windows en busca de vulnerabilidades en aproximadamente un minuto.
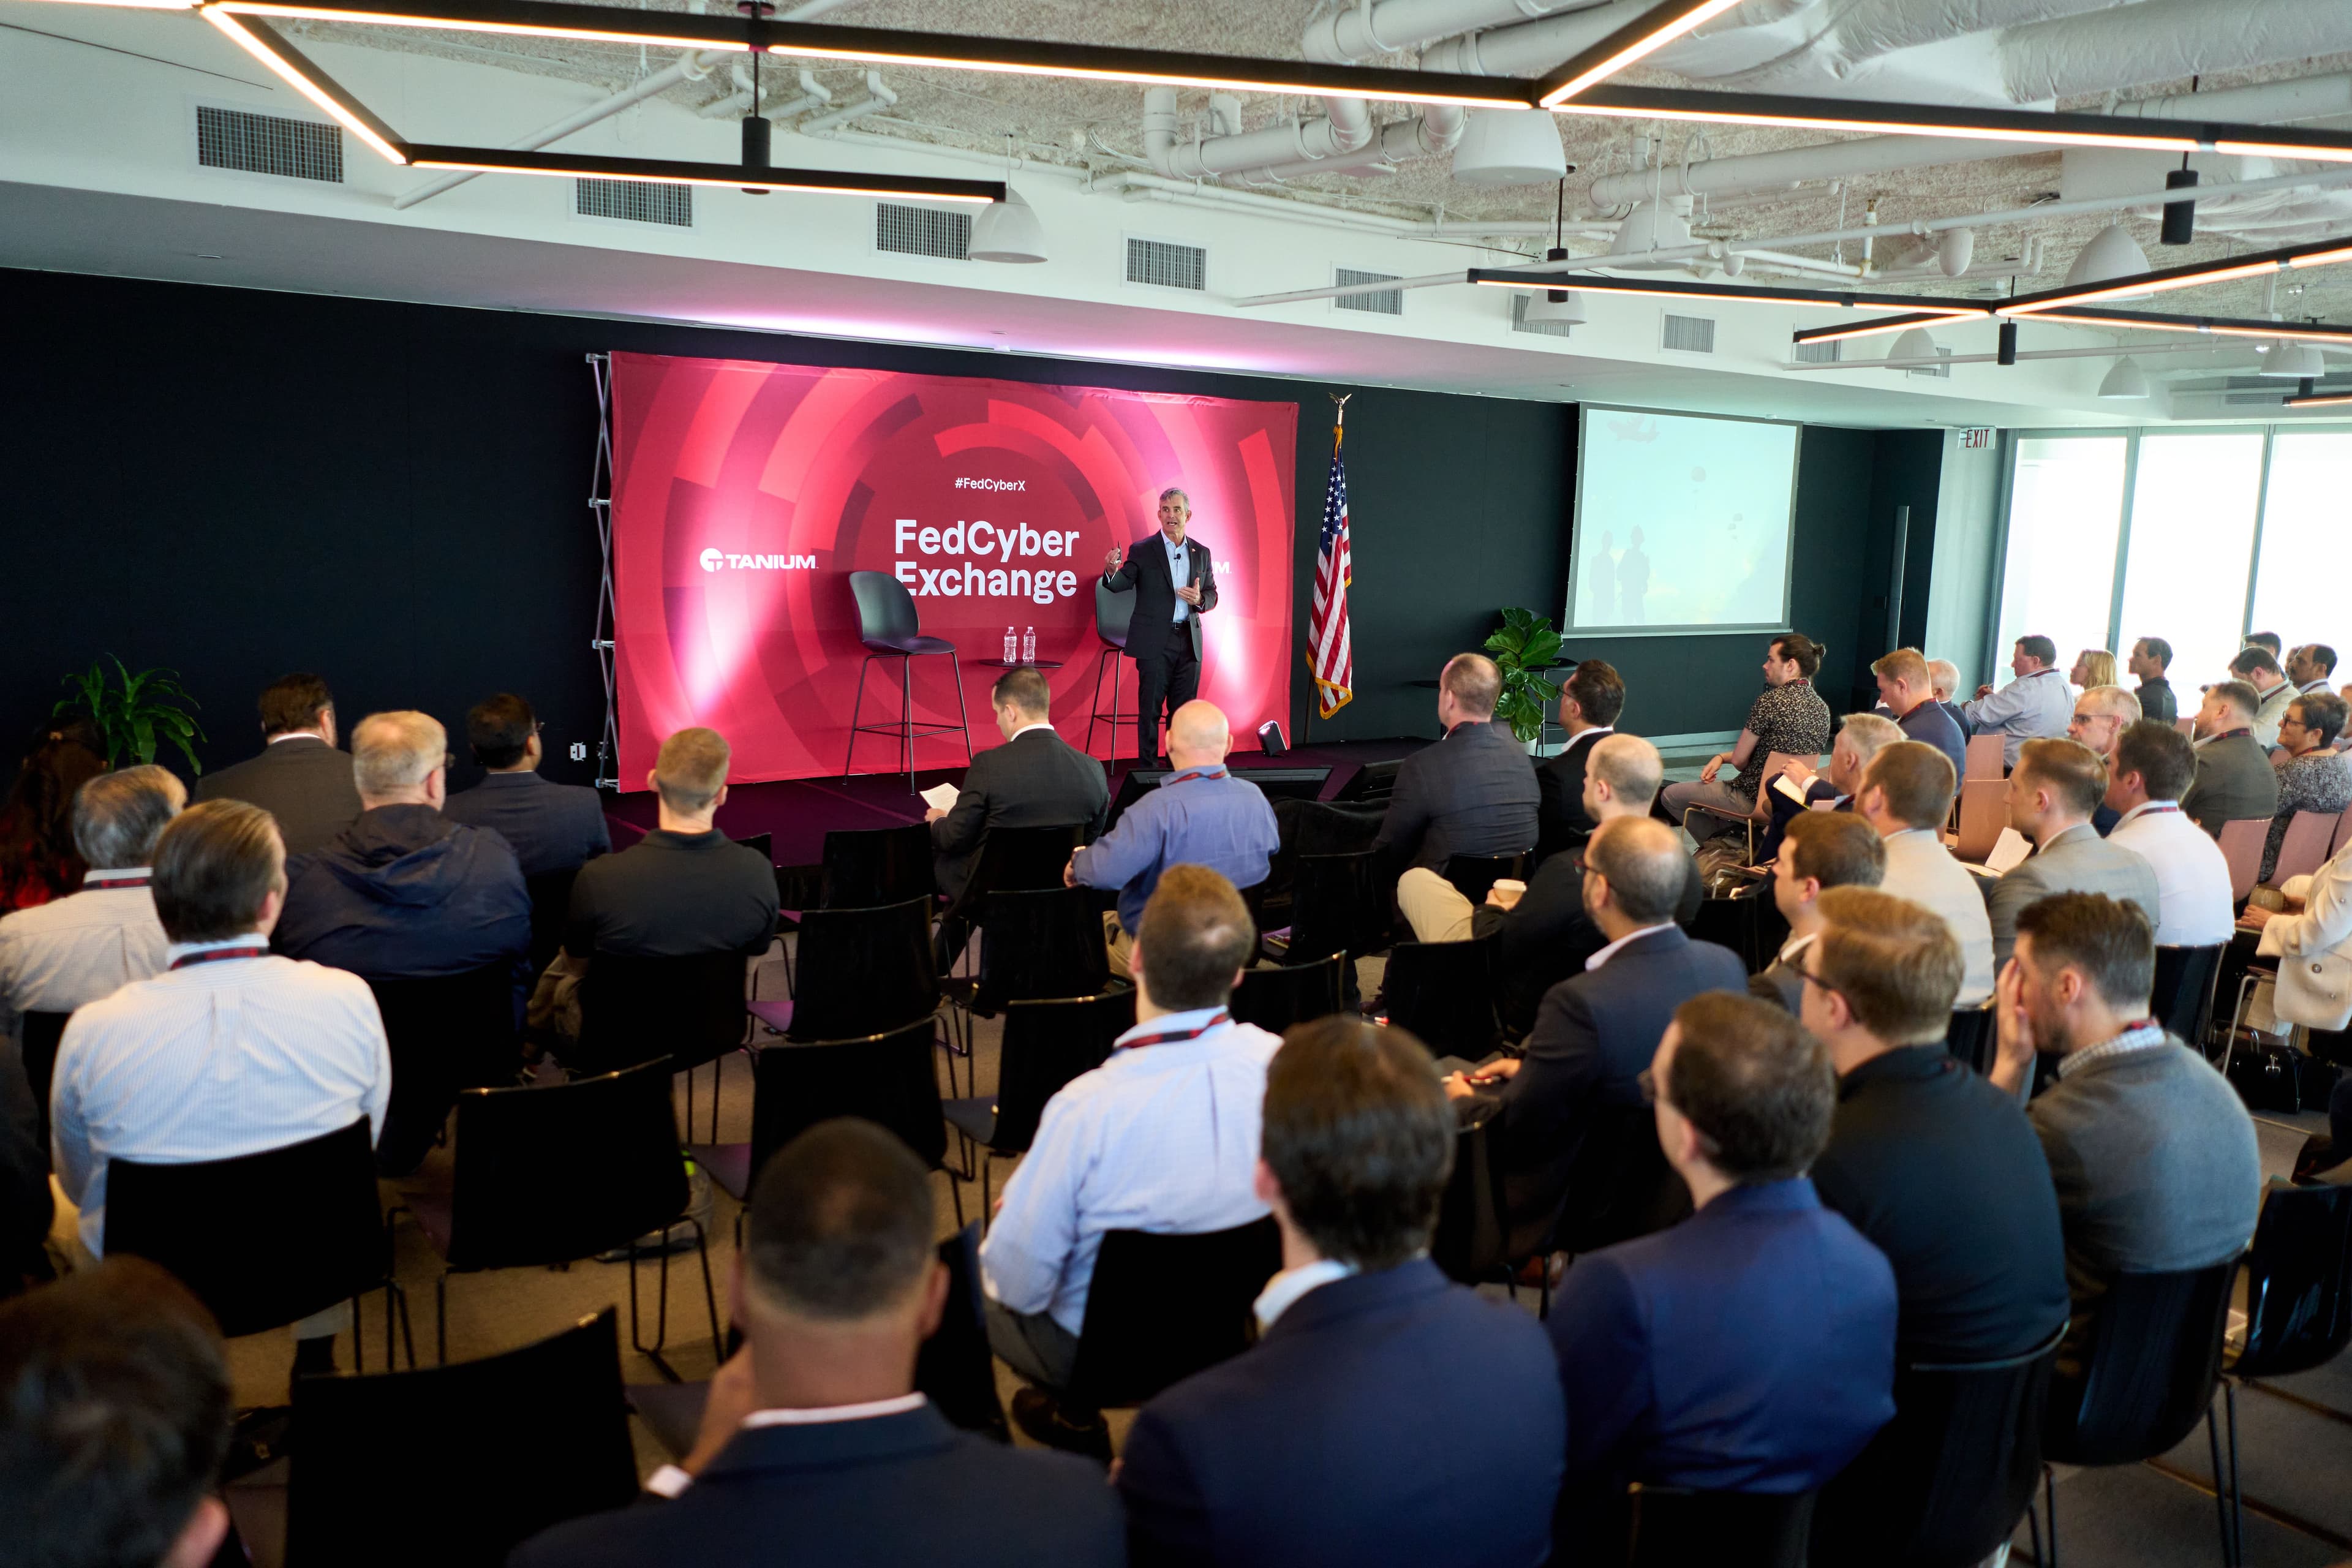
Principales 10 conclusiones del FedCyber Exchange de Tanium 2024
Aspectos destacados del evento a cargo de responsables federales en materia de tecnologías de la información y ciberseguridad, expertos y colaboradores.

