MITRE ATT&CK es un marco integral que sirve como herramienta de evaluación y base de conocimientos para comprender el comportamiento de los ciberatacantes. ATT&CK son las siglas de « » (Adversarial Tactics», « Techniques», « » y « Common Knowledge»).
Este marco ofrece orientación detallada sobre las tácticas y técnicas de los atacantes, basada en observaciones reales de ciberataques habituales. Establece un lenguaje común para describir las tácticas y técnicas empleadas por los autores de amenazas, así como la información sobre amenazas necesaria para contrarrestar de forma eficaz las nuevas amenazas cibernéticas, lo que agiliza los esfuerzos de colaboración en torno a la creación de planes sólidos de defensa y mitigación.
En Tanium, nuestra misión de garantizar la seguridad de nuestros clientes implica que nuestros equipos de seguridad informática deben operar de acuerdo con los más altos estándares de ciberseguridad. Para lograrlo, nuestro equipo de ciberseguridad ha estado trabajando en la adopción del marco MITRE ATT&CK, con el fin de ayudarnos a mejorar y medir la eficacia de nuestras capacidades de detección de amenazas.
En esta entrada, le ofreceremos una visión general del marco MITRE ATT&CK, incluyendo términos clave, ventajas, lecciones aprendidas durante su implementación y posibles retos que conviene conocer.
¿Qué es MITRE ATT&CK?
Created by the MITRE Corporation in 2013 to document advanced persistent threats used against Windows enterprise networks, MITRE ATT&CK is a rapidly growing open-source knowledge base of adversary behavior phases, known as tactics, and the specific actions they might take, or techniques.
La adaptabilidad del marco queda patente en su organización en varias matrices, cada una de las cuales representa diferentes etapas del ciclo de vida de un ataque. Estas fases incluyen el acceso inicial, la ejecución, la persistencia, la escalada de privilegios, la evasión de las defensas, el acceso a credenciales, el descubrimiento, el movimiento lateral, la recopilación, el mando y control, la exfiltración y el impacto, lo que garantiza una cobertura exhaustiva.
MITRE ATT&CK abarca una amplia gama de plataformas, entre las que se incluyen Windows, macOS y dispositivos móviles, así como entornos en la nube y sistemas de control, y lo utilizan tanto organizaciones privadas como públicas.
Este marco constituye un recurso esencial para la comunidad de ciberseguridad, ya que ofrece metodologías y estrategias para detectar, responder y mitigar mejor las amenazas cibernéticas. Por ejemplo, los profesionales de la seguridad pueden utilizar MITRE ATT&CK para evaluar y desarrollar productos y servicios de ciberseguridad con el fin de garantizar su eficacia frente a los comportamientos conocidos de los adversarios, así como para elaborar modelos de amenazas que permitan identificar vulnerabilidades y reforzar las defensas.
Al aprovechar este marco, las organizaciones pueden mejorar sus estrategias de seguridad y su preparación general en materia de seguridad.
Definiciones habituales de MITRE ATT&CK
El marco MITRE ATT&CK se actualiza constantemente con las últimas tácticas, técnicas y procedimientos (TTP) que utilizan los autores de amenazas en cada una de las fases de un ciberataque. Cada componente es esencial para el marco, por lo que vamos a profundizar en el tema para comprender mejor estos términos específicos y sus funciones.
Nota: Cuando hacemos referencia al marco MITRE ATT&CK, nos referimos a las técnicas y tácticas de los adversarios incluidas en la Matriz Empresarial MITRE ATT&CK.
¿En qué consisten las tácticas y técnicas de MITRE ATT&CK?
Descritas como el «porqué» que subyace a las técnicas, actualmente existen 14 tácticas de « » para empresas que se utilizan para clasificar el motivo por el que se llevan a cabo determinadas acciones. Además de estas tácticas, el marco recoge unas 200 técnicas de « » para empresas , es decir, cómo podrían los adversarios alcanzar sus objetivos.
Let's review the 14 Enterprise tactics and types of techniques adversaries may use:
- El acceso inicial consiste en obtener un punto de entrada a una red.
Técnicas: Spear correos electrónicos de phishing, aprovechamiento de aplicaciones accesibles al público y uso de credenciales sustraídas
- La ejecución consiste en ejecutar código malicioso dentro del sistema afectado.
Técnicas: Interpretadores de comandos y de scripts, ejecución por parte del usuario y aprovechamiento de vulnerabilidades de software para ejecutar código sin la intervención del usuario
- La persistencia consiste en mantener su presencia en un sistema para poder seguir explotándolo, a pesar de los reinicios, los cambios de credenciales y otras interrupciones que podrían impedir su acceso.
Técnicas: Creación o modificación de procesos del sistema, adición de elementos de inicio de sesión y uso de shells web
- La escalada de privilegios consiste en obtener permisos de mayor nivel en un sistema o una red con el fin de adquirir un control amplio sobre el sistema, modificar configuraciones, ejecutar comandos o acceder a datos restringidos.
Técnicas: Aprovechamiento de vulnerabilidades del sistema, errores de configuración y fallos de programación para obtener acceso privilegiado a recursos que, por lo general, están protegidos frente a una aplicación o un usuario
- La evasión de las defensas consiste en evitar ser detectado por los sistemas de seguridad para mantener el acceso a un sistema sin ser descubierto por los defensores ni por las soluciones de seguridad.
Técnicas: Desactivar el software de seguridad, ofuscar o cifrar datos y scripts, y utilizar técnicas de ocultación para pasar desapercibidos entre el tráfico habitual
- El acceso mediante credenciales consiste en el robo de credenciales, como contraseñas, tokens o claves, con el fin de suplantar la identidad de usuarios legítimos, ampliar privilegios y desplazarse lateralmente por la red.
Técnicas: Captura de entradas de tipo « », ataques de fuerza bruta y aprovechamiento de credenciales del sistema o del servicio
[Lea también: ¿En qué consiste la seguridad de Active Directory? [Riesgos y buenas prácticas]
- El proceso de descubrimiento consiste en recabar información sobre el sistema y la red interna mediante la identificación de recursos valiosos, el análisis de la configuración de seguridad y la elaboración de un mapa de la red para planificar operaciones posteriores.
Técnicas: Reconocimiento de sistemas y redes, listados de directorios y consulta de configuraciones de sistemas o servicios
- El movimiento lateral consiste en las técnicas que utilizan los atacantes para desplazarse por una red, obteniendo acceso a otros sistemas tras el compromiso inicial.
Técnicas: Utilización de cuentas válidas, servicios remotos o protocolos de escritorio remoto para desplazarse de un sistema a otro dentro de la misma red
- La recopilación de datos « » consiste en recabar datos de interés para extraer información valiosa del sistema afectado.
Técnicas:
Recopilar documentos confidenciales, registrar la información introducida por los usuarios y recabar datos que puedan utilizarse o filtrarse para operaciones posteriores
- El « » de mando y control consiste en establecer un medio para comunicarse con los servidores externos de mando y control con el fin de recibir instrucciones, extraer datos o manipular los sistemas comprometidos.
Técnicas: Uso de protocolos personalizados, tráfico web o algoritmos de generación de dominios para mantener la comunicación y evitar ser detectados
- La exfiltración consiste en sustraer datos de una red tras haber establecido una presencia en ella, con el fin de extraer información confidencial del sistema comprometido para su uso o divulgación fuera de la organización.
Técnicas: Transferencia de datos a un almacenamiento en la nube, uso de la compresión para ocultar y reducir el tamaño de los datos, o uso de procesos automatizados de exfiltración
- El impacto consiste en alterar, comprometer o destruir datos y sistemas con el fin de perjudicar las operaciones y la reputación de la organización.
Técnicas: Destrucción de datos, alteración de contenidos y secuestro de recursos
- El reconocimiento consiste en recabar información sobre los objetivos para preparar otras operaciones.
Técnicas: Ingeniería social, análisis de redes e investigación de información pública para comprender mejor el entorno del objetivo
- El desarrollo de recursos consiste en crear recursos que los actores maliciosos puedan utilizar para respaldar sus operaciones a lo largo de todo el ciclo de vida del ataque.
Técnicas:
La obtención y el compromiso de cuentas, el desarrollo de cargas maliciosas y la configuración de infraestructuras, como servidores de comando y control
¿Qué es la matriz MITRE ATT&CK?
A menudo verá que los términos «Matriz MITRE ATT&CK» y «marco MITRE ATT&CK» se utilizan indistintamente para describir el mismo catálogo de información sobre ataques. No obstante, la matriz MITRE ATT&CK representa visualmente las tácticas y técnicas que un adversario puede emplear para comprometer el marco.
En la actualidad existen tres versiones distintas de la Matriz MITRE ATT&CK que se corresponden con las diferentes técnicas y tácticas de los adversarios utilizadas en cada una de ellas:
- Matriz MITRE ATT&CK para empresas para redes empresariales
- Matriz MITRE ATT&CK para dispositivos móviles para dispositivos móviles (como los sistemas operativos iOS y Android)
- Matriz MITRE ATT&CK de sistemas de control industrial (ICS) para redes ICS
Dado que estas matrices se actualizan periódicamente, le recomendamos que consulte la página web de MITRE para obtener las últimas versiones.
La «cadena de ataque cibernético» frente al marco MITRE ATT&CK
Al investigar sobre el marco MITRE ATT&CK, es posible que se encuentre con otro marco: , la «Cyber Kill Chain». Si bien tanto la «Cyber Kill Chain» como el marco MITRE ATT&CK son modelos que se utilizan para describir y analizar las fases de un ciberataque, abordan el tema desde perspectivas diferentes.
La «Cyber Kill Chain», desarrollada por Lockheed Martin, describe las fases de un ataque, desde el reconocimiento inicial hasta el objetivo final, que suele consistir en la sustracción de datos o el compromiso del sistema. Se hace hincapié en una progresión lineal a través de varias fases: reconocimiento, armamento, lanzamiento, explotación, instalación, mando y control, y acciones sobre los objetivos.
Por otra parte, el marco MITRE ATT&CK es un modelo más detallado y exhaustivo que describe las tácticas y técnicas que utilizan los adversarios en cada fase de su ataque. No es estrictamente lineal y permite comprender de forma más compleja el comportamiento de un adversario.
El marco incluye numerosas técnicas que pueden darse en distintas fases de un ataque, lo que ofrece una visión detallada de las acciones del adversario.
Considere la «Cyber Kill Chain» como una visión general de alto nivel del ciclo de vida de un ataque, mientras que el marco MITRE ATT&CK ofrece una visión detallada, a nivel táctico, del comportamiento y las técnicas del adversario.
Ventajas del marco MITRE ATT&CK
Al igual que la mayoría de los equipos de seguridad, necesitamos ayuda para determinar en qué invertir nuestros recursos limitados y cómo medir el éxito de nuestro programa de detección de amenazas. Para abordar estas cuestiones, necesitábamos un mecanismo que permitiera identificar las deficiencias y asignar los riesgos correspondientes en nuestra estrategia de detección actual. Al hacerlo, descubrimos diversas formas de aplicar el marco MITRE ATT&CK para dar respuesta a nuestro problema.
A continuación, se enumeran algunas de las características del marco MITRE ATT&CK que consideramos más valiosas:
- Es una herramienta práctica. Analizamos el marco MITRE ATT&CK desde dos perspectivas diferentes: estratégica y táctica. Desde una perspectiva estratégica, podemos utilizar este marco como parte de un programa de seguridad para evaluar riesgos, establecer prioridades o medir los avances.
Por qué es importante:
Al adoptar un enfoque táctico e identificar las técnicas específicas descritas en el marco, nuestra organización puede mejorar su capacidad para detectar actividades maliciosas.
- Se centra en el comportamiento. MITRE ATT&CK nos llamó especialmente la atención por su enfoque centrado en las técnicas a la hora de describir el comportamiento de los adversarios tras la intrusión. Desarrollar un sistema de detección que identifique los comportamientos del software o de los adversarios supone un reto, pero constituye una forma de detección más duradera.
Por qué es importante: En lugar de detectar el software malicioso mediante su hash, podemos mejorar nuestra capacidad para detectarlo describiendo su comportamiento. Tomemos como ejemplo la inyección de procesos. En este caso de uso, los atacantes pueden sustituir diferentes programas maliciosos o de software para inyectar su código malicioso en un proceso, eludiendo así la detección de indicadores atómicos; sin embargo, los comportamientos subyacentes siguen existiendo. Lo mismo se aplica a las personas (los atacantes).
- Se basa en una evaluación de riesgos. Establecemos prioridades de forma continua en función del riesgo, desde el orden en que clasificamos e investigamos las alertas hasta la urgencia de los parches que se aplican a los sistemas que desarrollamos.
Este enfoque funciona bien a la hora de priorizar una lista de alertas conocidas o tareas pendientes, pero no resulta útil para identificar o priorizar aquellas tareas cuya existencia se desconoce. Por qué es importante: En lo que respecta a la detección, MITRE ATT&CK ofrece una forma sencilla de identificar las deficiencias al situarlas en el contexto del ciclo de vida del adversario. Además, nos ayuda a evaluar los riesgos que plantean esas carencias y, en última instancia, a establecer una mejor priorización para nuestros profesionales.
5 pasos para integrar el marco MITRE ATT&CK en las operaciones de seguridad
A continuación le presentamos los pasos que hemos seguido y que puede aplicar en su organización:
- Comience con un subconjunto conocido de herramientas de detección:
. Iniciamos este proceso realizando un mapeo de algunos componentes de los módulos de producto de Tanium utilizados en nuestro entorno de TI. Al igual que nuestros clientes y, probablemente, la mayoría de las organizaciones, nuestro equipo de seguridad utiliza un conjunto de herramientas, algunas de las cuales nos proporcionan capacidades de detección listas para usar.
Le recomendamos que empiece por algo conocido, en lugar de intentar comprender y documentar la lógica de detección de otra persona, sobre todo cuando la mayoría de las soluciones no revelan sus mecanismos de detección nativos a los clientes. Por ejemplo, podría tratarse del desarrollo interno de una lógica de supervisión de eventos de registro dentro de un sistema de gestión de información y eventos de seguridad (SIEM).
[Lea también: ¿Qué es la automatización de la seguridad? Ventajas, importancia y características]
- Alinee los requisitos
Lamentablemente, (todavía) no existe una solución mágica que le permita importar sus detecciones y asignarlas a los componentes de ATT&CK en una interfaz intuitiva. No obstante, puede utilizar herramientas para interactuar con la API de ATT&CK con el fin de exportar datos en distintos formatos y vistas, incluido el formato CSV.
La elaboración de mapas puede resultar tediosa y llevar mucho tiempo, por lo que necesitábamos definir los requisitos básicos de la información que queríamos recopilar como equipo, con la esperanza de no tener que volver sobre ello y añadir más datos más adelante.
Estos son los componentes de mapeo que hemos elegido:
- Visibilidad de los sistemas operativos: En Tanium, gestionamos un entorno mixto de Linux, Mac y Windows, por lo que para nosotros era fundamental identificar las deficiencias por sistemas operativos. Dado que MITRE ATT&CK ya establece una correspondencia entre las técnicas y los sistemas operativos, esta tarea ya estaba parcialmente completada para nosotros. Solo teníamos que asegurarnos de que pudiéramos capturar un componente del sistema operativo correspondiente a la detección que habíamos asignado.
- Capacidad de actuación: No todos nuestros sistemas de detección son iguales. Por ejemplo, algunas alertas permiten a los analistas tomar medidas, mientras que otras requieren una correlación adicional, fuentes de datos o la intervención de un analista antes de que puedan dar lugar a medidas concretas. Identificar las medidas que se pueden llevar a la práctica nos ayudará a establecer las prioridades.
- Modular y flexible: Necesitábamos que nuestra correspondencia fuera lo suficientemente flexible como para evolucionar al ritmo de las nuevas técnicas o métodos de detección de ATT&CK.
- Colaboración « »: Necesitábamos crear un proceso repetible que permitiera a nuestro equipo de seguridad y a otros equipos de Tanium colaborar en la elaboración del mapa.
- Cree la asignación
Empezamos con un enfoque habitual que hemos visto utilizar a otros: el uso de una hoja de cálculo para ponerse en marcha rápidamente y facilitar la colaboración. Dado que se está llevando a cabo una iniciativa de cartografía colaborativa, queríamos diseñar visualizaciones que permitieran identificar las deficiencias en la detección, en consonancia con el sistema operativo y el ciclo de vida del adversario.
Aunque hemos constatado que el marco establece de forma intuitiva una correspondencia con las tácticas de nivel superior de MITRE ATT&CK y contiene vínculos y contexto con el software utilizado por los adversarios y los grupos de adversarios, hemos optado por separar las técnicas de MITRE, una lista de componentes de detección y la correspondencia entre ambos en hojas diferentes, con el fin de que esta correspondencia resulte lo más modular posible. De este modo, si MITRE actualiza o añade nuevas técnicas de ataque, o si nosotros hacemos lo mismo con nuestro sistema de detección, solo tendremos que realizar el ajuste en un único lugar.
Ejemplos de correspondencias con el marco MITRE ATT&CK
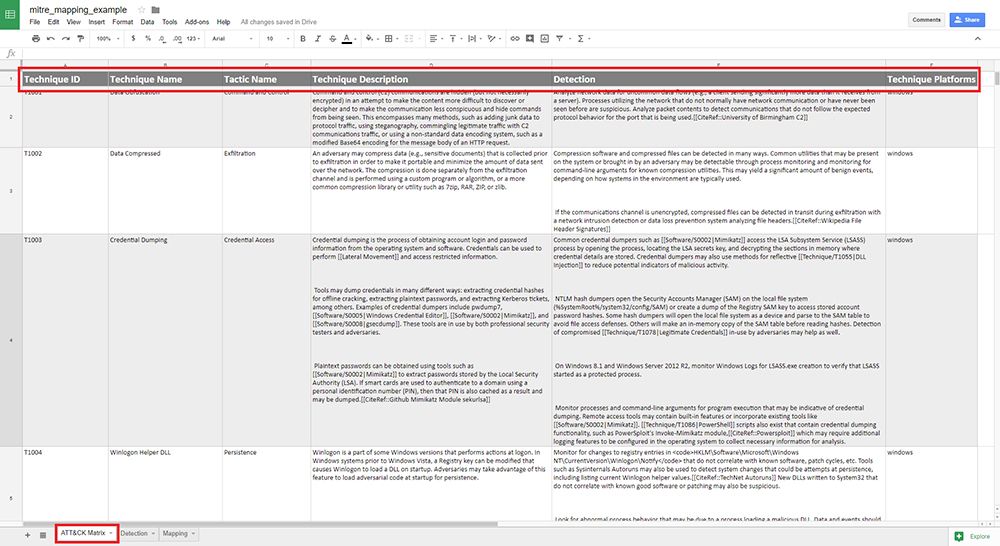
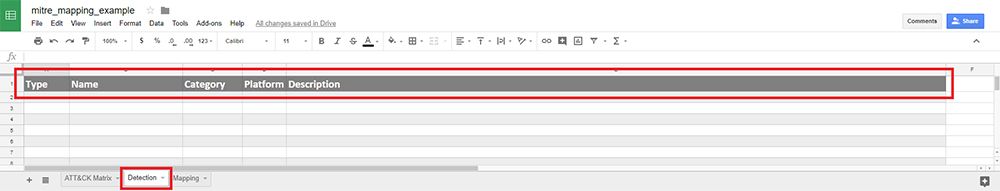
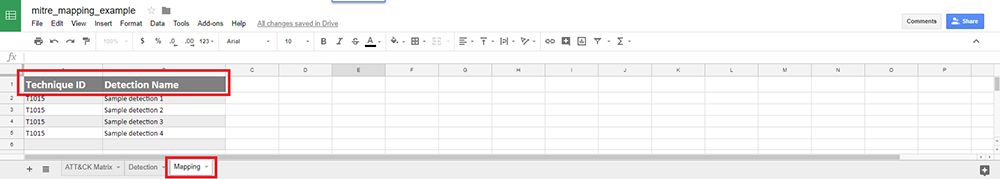
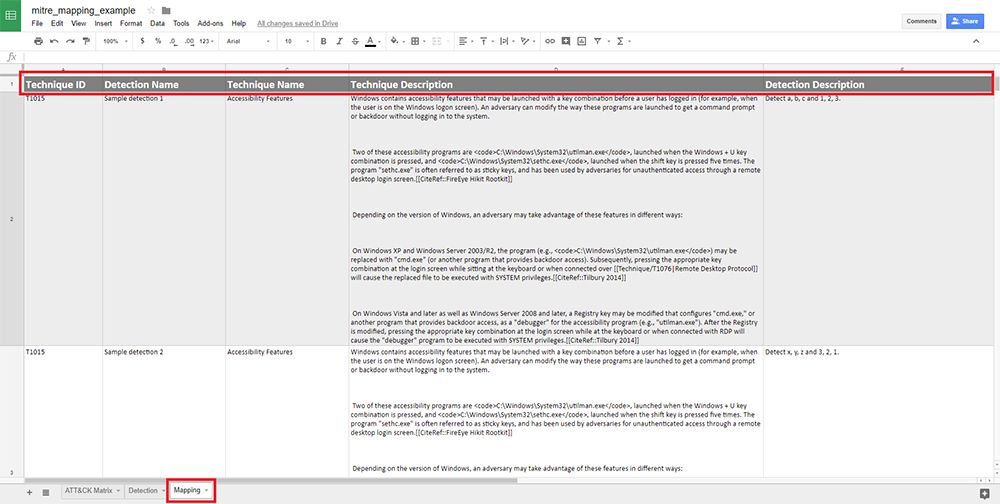
Las figuras 1-4 que figuran a continuación ilustran cómo configuramos cada hoja de cálculo.
La figura 1 muestra la hoja «MITRE ATT&CK Matrix» de la hoja de cálculo. En este caso, hemos utilizado la API de ATT&CK para generar un archivo CSV con cada técnica, hemos añadido algo de contexto adicional y, a medida que MITRE publique nuevas técnicas, las actualizaremos o las añadiremos. En este caso, hemos incluido el nombre de la técnica, su identificador, su descripción y los detalles correspondientes, incluidos los métodos de detección y los nombres de las tácticas correspondientes (exfiltración, acceso a credenciales, etc.).
La figura 2 muestra nuestra plantilla de detección, en la que realizamos un seguimiento y mantenemos nuestras capacidades de detección. Al igual que en la matriz ATT&CK de la figura 1, hemos incluido campos que nos ayudan a identificar los componentes clave de la detección: el tipo, el nombre, la categoría, la plataforma y la descripción. Hemos ocultado los componentes de detección propiamente dichos en esta captura de pantalla.
La figura 3 muestra la correspondencia entre la matriz ATT&CK de la figura 1 y la plantilla de detección de la figura 2. Hemos elegido dos valores que no esperamos que cambien con frecuencia como nuestras «claves primarias»: el identificador de técnica de ATT&CK y nuestro nombre de detección. Estos son los dos únicos valores que añadimos manualmente a la asignación.
La figura 4 muestra cómo hemos utilizado la fórmula de búsqueda vertical para rellenar columnas adicionales basándonos en nuestros dos campos de clave principal y cómo podemos añadir más contexto a la asignación.
- Identificar las deficiencias
Comenzamos a elaborar informes basados exclusivamente en las frecuencias. Aunque es evidente que estos informes no ofrecían una visión completa de la situación, nos ayudaron a centrar nuestra atención en algunos aspectos que podrían resultar problemáticos:
- Detección por tácticas: Para estimar la cobertura de detección a lo largo del ciclo de vida de los ataques posteriores a la intrusión, hemos contabilizado el número de mecanismos de detección asociados a las técnicas de cada táctica.
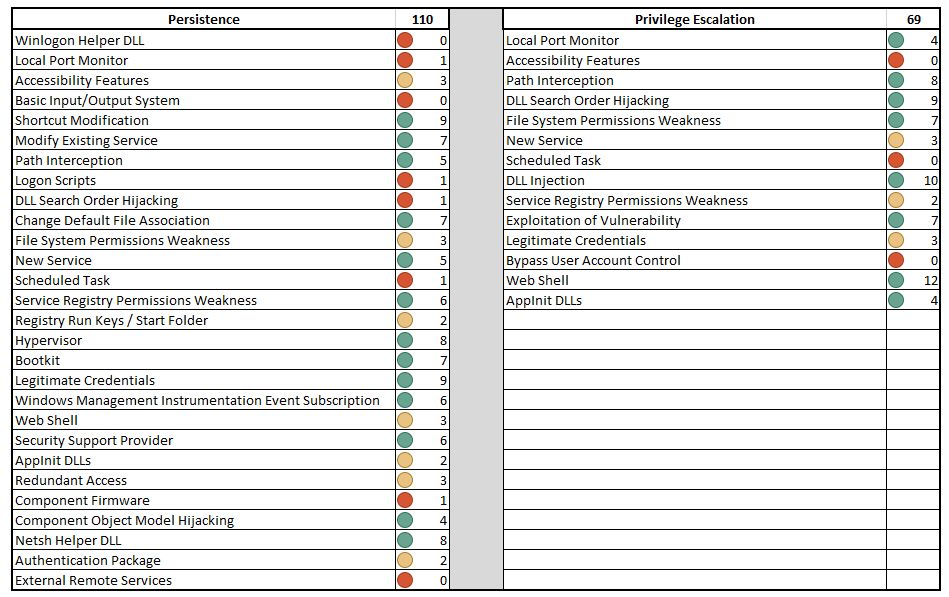
- Detección mediante técnicas: Para obtener una visión más detallada, hemos calculado nuestra cobertura de detección para cada técnica. A diferencia de la detección basada en tácticas, esto nos proporcionó una perspectiva única a través de la cual cuantificar nuestras capacidades de detección. Consulte la figura 5 que figura a continuación, donde se muestra un ejemplo de informe con los recuentos por táctica y por técnica correspondientes a la táctica de persistencia y escalada de privilegios. Nota: Las cifras que figuran en este ejemplo se han generado aleatoriamente.
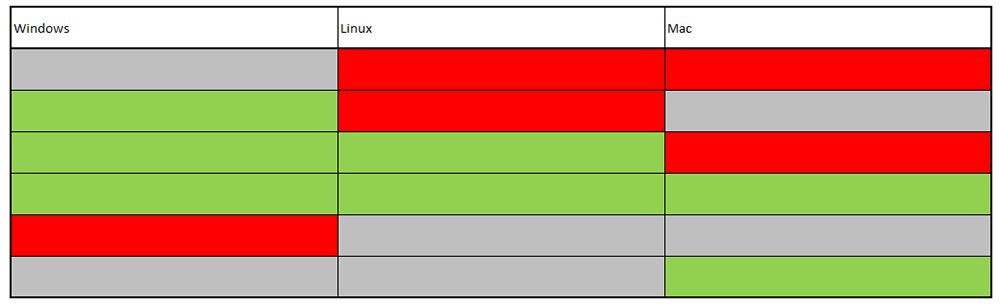
- Detección por sistema operativo: Para diferenciar aún más entre nuestra detección en Mac, Windows y Linux, hemos organizado la detección por tácticas y técnicas en grupos para cada sistema operativo. Este método de detección nos permitió identificar aquellas tácticas o técnicas que presentaban un marcado sesgo de detección hacia un sistema operativo concreto. Consulte la figura 6 que figura a continuación para ver un ejemplo de informe en el que se identifican las deficiencias en la detección por sistema operativo.
- Establecer prioridades y medir el éxito
Aunque teníamos ideas ambiciosas sobre un sistema complejo para realizar el seguimiento de la correspondencia, queríamos asegurarnos de no intentar abarcar demasiado. Si empezamos poco a poco y utilizamos MITRE ATT&CK como una «lista de tareas» práctica para desarrollar y mejorar las capacidades de detección, podríamos ir perfeccionando nuestro proceso de forma iterativa y obtener de inmediato un retorno de la inversión de nuestro tiempo. Con estos informes a nuestra disposición y la capacidad de generar otros nuevos, podemos evaluar y establecer prioridades en función del riesgo, asignar calificaciones, estimar el esfuerzo necesario e informar sobre nuestros resultados.
Asimismo, utilizamos estos informes para visualizar los avances y promover los cambios necesarios.
Al ofrecer una visión general estructurada y detallada del panorama de amenazas y de nuestra postura de seguridad basada en el marco MITRE ATT&CK, las organizaciones pueden tomar decisiones más fundamentadas sobre la asignación de recursos, la gestión de riesgos y la planificación estratégica necesarias para mantener una estrategia de seguridad proactiva y resiliente, y garantizar que las defensas estén adaptadas a las amenazas cibernéticas actuales y en constante evolución.
«». Para la Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA), comprender el comportamiento de los adversarios suele ser el primer paso para proteger las redes y los datos. El éxito de los defensores de redes a la hora de detectar y mitigar los ciberataques depende de esta comprensión.»CISA, Prácticas recomendadas para la elaboración de mapas de MITRE ATTACK
Lecciones aprendidas: Cómo aplicar con éxito el marco MITRE ATT&CK
Dado que el marco MITRE ATT&CK sigue en constante evolución, nos mostramos reticentes a calificar estas lecciones como mejores prácticas. En cambio, compartimos nuestra experiencia para ofrecerle unas pautas que le ayuden a usted y a su equipo a explorar este marco.
A partir de estos elementos y pasos para definir una estrategia de futuro, comenzamos de forma estratégica a mejorar nuestras capacidades de detección utilizando el marco MITRE ATT&CK como guía de trabajo. Al mismo tiempo, queríamos tomar cierta distancia y comprender mejor nuestra situación actual para poder empezar a desarrollar indicadores, evaluar riesgos e incorporar el marco MITRE ATT&CK a nuestra planificación y nuestros objetivos en materia de detección.
Esto es lo que hemos aprendido.
Empecemos por el principio: ¿En qué trabaja su equipo de seguridad y en qué orden?
El equipo de seguridad de Tanium clasifica nuestro trabajo en dos categorías: operativo y de mejora. El trabajo operativo, o centrado en el funcionamiento, suele consistir en tareas a corto plazo, como la resolución de averías, las funciones de operaciones de seguridad y la respuesta a incidentes de . La mejora, o el trabajo centrado en el desarrollo, suele consistir en proyectos a largo plazo destinados a mejorar la capacidad para llevar a cabo operaciones.
Lo que descubrimos —y es probable que esté ocurriendo en su organización— es que nuestro equipo de seguridad estaba dejando de dar prioridad a los proyectos de mejora para atender las necesidades operativas. Aunque mantener la empresa en funcionamiento parecía lo más lógico, queríamos evitar caer en un bucle perpetuo de gestionar las operaciones cotidianas sin introducir mejoras sustanciales que aumentaran nuestra eficacia y eficiencia.
Mediante el análisis de los riesgos asociados a las deficiencias conocidas en las capacidades de detección, nuestro equipo esperaba identificar alertas de mayor valor con una menor carga operativa.
¿Se puede mejorar la representación cartográfica?
Para nosotros, lo más lógico como punto de partida fue centrarnos en la correspondencia entre las capacidades de detección desarrolladas internamente y el marco MITRE ATT&CK. Sin embargo, a medida que nos expandimos, nos damos cuenta de que estamos asignando miles de componentes de detección diferentes, procedentes de diversas herramientas, a más de 100 técnicas. En la mayoría de los casos, se trata de una relación de correspondencia «muchos a muchos».
Aunque nuestra hoja de cálculo era un buen punto de partida, ahora se está volviendo difícil de gestionar. Hemos detectado pequeños problemas de calidad de los datos en relación con el número de asignaciones diferentes y los distintos colaboradores, tales como asignaciones duplicadas o incoherencias en el formato. Resulta engorroso tener que cambiar constantemente entre varias hojas, y estamos perdiendo tiempo copiando y pegando contenido de un campo a otro. Algunas de las visualizaciones e informes que deseamos desarrollar a partir de los datos, sobre todo aquellas que muestran relaciones, podrían resultar más complejas de crear y mantener dentro de las limitaciones que impone una hoja de cálculo.
[Lea también: ¿Falta el análisis de ciberseguridad en su estrategia de seguridad?]
Hemos ido mejorando nuestra capacidad para almacenar y mantener nuestros datos cartográficos, al tiempo que hemos estado probando nuevas formas de visualización y de uso de dichos datos. Al haber creado nuestra hoja de cálculo con un formato modular, resultaba muy sencillo manipular los datos o trabajar con ellos en otro medio. Podríamos importar nuestros datos de detección, nuestras técnicas y nuestros mapas a una base de datos SQLite guardando cada hoja como un archivo CSV y utilizando un poco de Python. La base de datos SQLite nos resultaba más manejable a la hora de compartirla y ofrecía una forma más sencilla de manipular los datos, aunque requería cierta experiencia en la creación de scripts.
Ahora que los datos se encuentran en una base de datos, podemos intentar utilizar una aplicación web como interfaz para visualizar y explorar los datos, contribuir a la calidad y la validación de los mismos, y agilizar aún más la adición o actualización de las correspondencias sin necesidad de tener conocimientos de programación. Además, la integración con la API de MITRE ATT&CK permite que la aplicación nos notifique nuevas técnicas o subtécnicas y las importe automáticamente.
¿Cómo se mide el éxito?
Las métricas desempeñan un papel fundamental a la hora de ayudar a nuestro equipo a evaluar sus componentes operativos. Medimos la distribución de las alertas, su volumen, el resultado (por ejemplo, positivo verdadero, positivo falso, alerta defectuosa, etc.) y el tiempo que se tarda en detectar, clasificar y resolver un incidente, entre otros factores.
Si bien estos indicadores nos ayudan a identificar problemas y tendencias basándonos en lo que ya ha ocurrido y nos permiten hacer un seguimiento de cómo mejoramos con el tiempo, no nos proporcionan información sobre el grado de madurez de nuestro programa ni nos ayudan a identificar lo que al equipo podría estar pasando por alto. Al establecer un punto de referencia adecuado para evaluar nuestra capacidad de detección, podemos realizar un seguimiento minucioso, evaluar los riesgos y, en última instancia, dar a conocer la evolución de nuestras capacidades de detección.
La medición de la cobertura más allá del análisis de frecuencias ha resultado ser una tarea compleja. En las fases iniciales, nos basamos en el análisis de frecuencias para identificar y priorizar aquellas técnicas del modelo MITRE ATT&CK frente a las que contábamos con poca o ninguna capacidad de detección de amenazas.
A medida que se amplíen nuestras capacidades de detección, también aumentará el número de detecciones asociadas a las técnicas de MITRE ATT&CK. No obstante, una frecuencia elevada no implica necesariamente que hayamos abordado esa técnica de forma exhaustiva y adecuada. Por ello, estamos empezando a probar diferentes mecanismos para realizar comprobaciones dentro de una técnica con el fin de identificar lagunas e intentar cuantificar los mecanismos de cobertura, incluyendo indicadores que permitan distinguir entre la detección de mayor fidelidad y la de menor fidelidad.
¿Funciona el marco?
Cuando diseñamos sistemas de detección, también elaboramos casos de uso de prueba. Ejecutamos estos casos de prueba cuando se crea la detección y, con el paso del tiempo, los ejecutamos manualmente de forma periódica. Complementamos estos casos de prueba con ejercicios de «red teaming» para poner a prueba casos concretos diseñados para una única detección e identificar los comportamientos de los atacantes que hemos detectado de forma eficaz o ineficaz. Ahora que hemos incorporado MITRE ATT&CK como marco de detección, podemos centrarnos en el diseño de scripts y casos de prueba para simular las diferentes técnicas de MITRE ATT&CK.
Al aprovechar el potencial de la plataforma Tanium, también podemos automatizar y distribuir aleatoriamente estas evaluaciones de ATT&CK por todo nuestro entorno de forma periódica, y comenzar a introducir un proceso de pruebas continuas en nuestro programa de seguridad. Cyb3rWard0g ya cuenta con una excelente base para la búsqueda de amenazas gracias al «ThreatHunter-Playbook» de , al igual que Uber con la herramienta de simulación de ciberadversarios de , «Metta».
Ambos proyectos adoptan enfoques destinados a facilitar el desarrollo y la prueba de mecanismos de detección alineados con el marco MITRE ATT&CK, que pueden aprovecharse como parte de un programa de pruebas continuas y para evaluar la madurez del centro de operaciones de seguridad (SOC).
Una vez resuelto ese asunto, nos planteamos ampliar la correspondencia a otras capacidades de detección y a las soluciones de nuestros socios que utilizamos.
Retos del marco MITRE ATT&CK
Aunque resulta fundamental para arrojar luz sobre los comportamientos y métodos habituales de los adversarios, es importante señalar que el marco MITRE ATT&CK no es un estándar de seguridad ni de cumplimiento informático como PCI DSS, HIPAA o ISO 27001, y tampoco sustituye a el cumplimiento de las mejores prácticas de ciberhigiene.
Considerar el marco MITRE ATT&CK desde la perspectiva de una lista de verificación de cumplimiento puede, de hecho, mermar la eficacia de sus estrategias generales de seguridad, especialmente si ello conduce a una asignación inadecuada de recursos limitados en un intento por mitigar todas las técnicas enumeradas. Aunque abordar todas las técnicas de ATT&CK es un objetivo loable, simplemente no resiste un análisis de coste-beneficio.
Por ejemplo, analicemos la técnica n.º T1012 de , «Query Registry», en la que los adversarios pueden interactuar con el Registro de Windows para recabar información sobre el sistema, la configuración y el software instalado. Hasta la fecha, la página web de MITRE ATT&CK recoge más de 100 grupos de actores maliciosos, familias de malware o utilidades que podrían consultar un número desconocido de claves del Registro en T1012. Algunos recursos consultados mencionan claves del Registro que pueden modificarse, pero muchos no especifican las claves concretas que se consultarán.
Si bien las organizaciones ya pueden obtener información sobre la ejecución de procesos mediante una solución de gestión de puntos finales de para facilitar la detección de consultas específicas a reg.exe, ¿qué ocurre con las herramientas de los atacantes que utilizan API para consultar claves y valores del Registro? ¿Deberían los equipos de seguridad registrar las decenas de millones de consultas al registro que se producen a diario por cada terminal Windows de la empresa? ¿Cuánto costará en ancho de banda, almacenamiento y tiempo de cálculo analizar los datos? ¿Y cuál es el análisis correcto?
Dado que no todos los valores atípicos son maliciosos y no todas las consultas habituales son inofensivas, la importancia de contar con una cobertura exhaustiva para el T1012 refuerza el uso del marco MITRE ATT&CK como guía para comprender las amenazas, más que como un mandato normativo de cumplimiento, así como la importancia de adoptar un enfoque de gestión de riesgos para mitigar con éxito muchas de las técnicas enumeradas, mediante la mejora de sus controles, iniciativas y tecnologías de seguridad en general.
Cómo empezar
Hemos constatado que el marco MITRE ATT&CK es flexible, se puede aplicar en la práctica y está en consonancia con la estrategia de detección de nuestro equipo, centrada en el comportamiento. Al crear un proceso para establecer una correspondencia entre nuestro sistema de detección y el marco MITRE ATT&CK, hemos sentado unas bases sólidas sobre las que seguir trabajando. Aunque aún nos queda mucho trabajo de mapeo inicial por delante hasta alcanzar una fase de mantenimiento, ya hemos observado un retorno de la inversión gracias a los informes básicos. A medida que la cartografía siga evolucionando, elaboraremos más informes para dar respuesta a más preguntas y ampliar los casos de uso.
La aplicación de este marco reciente y en constante evolución nos ha enseñado mucho sobre cómo mejorar nuestras capacidades de detección de amenazas, y esperamos que nuestras conclusiones le ayuden a satisfacer sus necesidades en materia de ciberseguridad.
El uso de Tanium para aprovechar el marco MITRE ATT&CK puede ayudar a su organización a comprender mejor las acciones de los adversarios, priorizar las amenazas y garantizar que se apliquen las mejores medidas de mitigación mediante la corrección eficaz de las vulnerabilidades de los terminales, con el fin de mejorar la postura de seguridad.
Tanium ofrece la capacidad única de proteger, controlar y gestionar millones de dispositivos finales en cuestión de segundos, con una velocidad, una escala y una simplicidad sin precedentes. Los equipos de seguridad y de operaciones de TI disponen ahora, en todo momento, de datos completos y en tiempo real sobre el estado de los terminales, lo que les permite protegerse de forma más eficaz frente a las amenazas actuales y alcanzar nuevos niveles de rentabilidad.
Descubra nuestra visión para ayudar a las organizaciones a resolver retos de seguridad de terminales que antes resultaban irresolubles a través de la gestión autónoma de terminales (AEM) .
Información adicional sobre el marco MITRE ATT&CK de Pricewaterhouse Coopers (PwC)
Llevamos años colaborando estrechamente con nuestros socios de PwC para desarrollar ofertas de servicios de detección y respuesta en terminales (EDR) para nuestros clientes. PwC también ha facilitado más información sobre la aplicación del marco MITRE ATT&CK y , así como sobre cómo han aprovechado Tanium Signal para mejorar sus capacidades de detección, al explicar la importancia de la coordinación a la hora de desarrollar una práctica sólida de EDR.

