Cuando se desató la pandemia, PPG Industries, una empresa con 137 años de historia dedicada a la fabricación de recubrimientos y pinturas industriales, estaba preparada para mantener sus operaciones en marcha. Una década antes, cuando la Cumbre G8 se celebró en Pittsburgh, las autoridades municipales, alegando motivos de seguridad, solicitaron a la empresa que los 12,000 empleados de su oficina del centro de la ciudad trabajaran desde casa.
«Estábamos realmente preocupados por nuestra capacidad para dar soporte a todas aquellas personas que no podían trabajar desde la oficina», afirma Dan Connelly, de , el directivo responsable de las iniciativas de acceso remoto de la empresa.
Esto llevó a la empresa a plantearse lo siguiente: ¿qué haría si otro acontecimiento imprevisto obligara a un cambio aún mayor hacia el teletrabajo? Como resultado de ese proceso, la empresa adquirió siete veces más capacidad de acceso remoto de la que necesitaba en ese momento. Además, reforzó sus medidas de seguridad para limitar el acceso a la red únicamente a aquellas personas que pudieran acreditar su identidad y el buen estado de su dispositivo, cada vez que iniciaran sesión.
Cuando se desató la pandemia de COVID-19, «estábamos bien preparados y no tuvimos que pasar por muchas dificultades», afirma Connelly.
En la actualidad, PPG se está acercando cada vez más a este enfoque de seguridad que no deja lugar a dudas. Este modelo, conocido como «zero trust», se está imponiendo rápidamente como una de las mejores prácticas en el contexto de la pandemia. Su objetivo es proteger las redes informáticas frente a intrusiones maliciosas, considerando cada dispositivo que intente iniciar sesión como una amenaza potencial.
Dado que cada día millones de trabajadores a distancia acceden a las redes de las organizaciones —y que los equipos de TI se ven desbordados por el volumen de tráfico y la gran cantidad de dispositivos desconocidos—, el modelo «zero trust» se ha convertido de repente en una cuestión urgente para la alta dirección.
«En el mundo actual, en el que se trabaja desde casa, el modelo de confianza cero es esencial», afirma John Pescatore, director de tendencias emergentes en seguridad del Instituto SANS. «Es como llevar una mascarilla en público». Si no lo hace, corre el riesgo de morir o de provocar la muerte de otra persona. «Ahora más que nunca, unas malas prácticas de seguridad pueden resultar desastrosas».
Muchos directivos empresariales y equipos de TI ya han captado ese mensaje. Alrededor del 37 % de los ejecutivos de las organizaciones que cuentan con iniciativas de seguridad basadas en el modelo «zero trust» están intensificando sus esfuerzos, según una encuesta de Deloitte September 2020 . Entre los motivos: 60 % de los encuestados por Enterprise Management Associates (EMA) también afirmaron haber observado un aumento en el número de problemas de seguridad durante la pandemia.
Hoy en día, la posibilidad de trabajar a distancia ya no es un privilegio excepcional reservado a determinados ejecutivos y empleados que trabajan sobre el terreno. Hoy en día, prácticamente todo el mundo necesita acceso remoto a la red para trabajar. Según la encuesta de la EMA, el porcentaje de empleados que trabajan principalmente a distancia se ha duplicado desde el inicio de la pandemia, hasta alcanzar el 62 %. Además, dos tercios de las empresas encuestadas afirmaron que habían permitido el acceso a la red corporativa de un mayor número de dispositivos propiedad de los empleados.
Este universo de dispositivos en constante expansión ofrece a los delincuentes un mayor número de objetivos potencialmente vulnerables. Desde que comenzó la pandemia, el 63 % de los expertos en ciberseguridad encuestados por Enterprise Strategy Group han señalado un aumento en los intentos de ciberataques. Históricamente, más del 90 % de todos los ataques están relacionados con el phishing, en los que los empleados hacen clic en un correo electrónico redactado con gran ingenio que permite al remitente robar credenciales o, lo que es peor. Sin embargo, trabajar desde casa junto a la pareja, los hijos y las mascotas, a veces a través de redes Wi-Fi no seguras, agrava el problema. «Pueden ocurrir todo tipo de cosas», afirma Gus Hunt, antiguo director técnico de la Agencia Central de Inteligencia, «incluido que mi hijo descargue una aplicación insegura en mi ordenador».
Creación de un modelo de confianza cero
Incluso en las mejores circunstancias, crear un entorno de «confianza cero» resulta complicado. Requiere una planificación previa por parte de un amplio grupo de personas. Entre ellos se encuentran altos directivos que comprenden lo que los empleados están dispuestos a tolerar, así como desarrolladores de software que saben cómo escribir código que automatice esas ideas de gestión en procesos infalibles para garantizar que todos cumplan las normas de seguridad, sin ralentizar demasiado el trabajo.
Para que esto sea posible, el modelo «zero trust» también exige que las empresas se tomen con la misma seriedad otro término de moda: DevSecOps. En lugar de funcionar como equipos independientes con sus propias tradiciones y prácticas, dichos desarrolladores deben colaborar de forma continua con el personal de TI encargado de gestionar la red y las aplicaciones que se ejecutan en ella, así como con los expertos en seguridad que saben cómo detectar y responder ante nuevas amenazas.
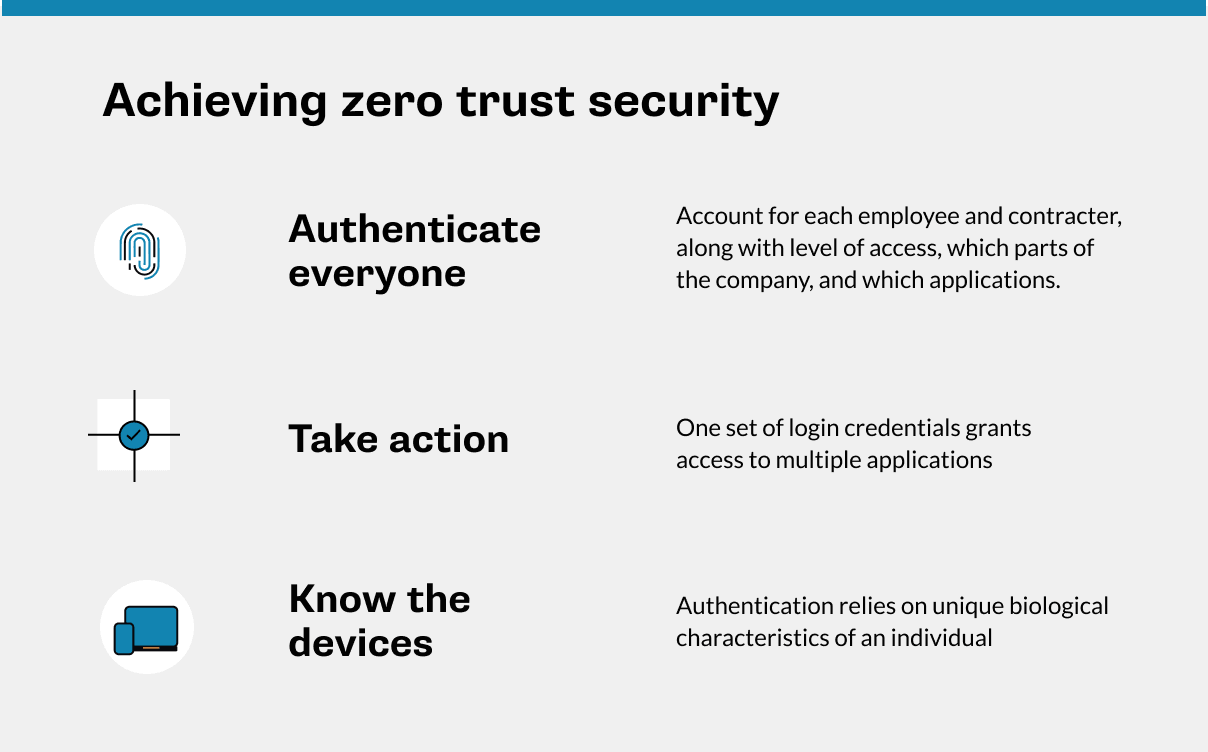
Aunque alcanzar un nivel de seguridad de «confianza cero» resulta complicado, el concepto básico de su funcionamiento es bastante sencillo.
- Nunca confíe, compruebe siempre: El departamento de TI debe colaborar con todas las áreas de negocio para garantizar que se tenga debidamente en cuenta a cada empleado y contratista, incluyendo el nivel de acceso que deben tener a las distintas áreas de la empresa y a las aplicaciones. Solo así se podrá verificar su identidad cada vez que inicien sesión. Sin autenticación, nadie puede acceder a una red de confianza cero.
- Conozca sus dispositivos: La seguridad de «confianza cero» consiste en identificar no solo quién intenta acceder, sino también a través de qué dispositivo. En este modelo, solo se concede acceso a los dispositivos que hayan sido verificados previamente. Pero antes de que eso ocurra, el sistema debe comprobar varias cosas: ¿Está el dispositivo correctamente configurado? ¿Es propiedad de la empresa o de los empleados? Si se trata de esta última opción, ¿dispone del software de partición adecuado para garantizar la seguridad de las actividades laborales y, al mismo tiempo, mantener la privacidad de los datos personales? ¿Están actualizados el sistema operativo y las aplicaciones? ¿Tienen instalados todos los últimos parches de seguridad? ¿Está ejecutando aplicaciones no autorizadas o se ha utilizado para acceder a sitios web no autorizados?
Es sorprendente la escasez de empresas que adoptan estas medidas de precaución, sobre todo aquellas que se apresuraron a implantar el teletrabajo tras el inicio de la pandemia. Más de la mitad de los empleados utilizan actualmente sus ordenadores portátiles y de sobremesa personales para trabajar, pero solo el 39 % ha recibido de sus empresas los medios tecnológicos necesarios para garantizar que estén debidamente protegidos, según un estudio de IBM titulado «Work From Home» ( ) .
«Siempre es necesario conocer el estado de cada dispositivo, incluyendo qué se ha descargado en él y quién es el usuario», afirma Hunt. «Solo así se puede crear un sistema capaz de tomar decisiones acertadas y automatizadas sobre quién puede hacer qué».
- Actúe: Una arquitectura de confianza cero no se limita a detectar posibles amenazas. Puede responder a ellas, por ejemplo, activando una actualización automática de software, notificando a un miembro del personal de seguridad la presencia de un programa malicioso o poniendo un sistema en cuarentena para aislar el dispositivo de los datos confidenciales.
Empiece por una buena gobernanza
Hunt afirma que la tarea más difícil a la hora de implementar un modelo de confianza cero consiste en establecer las políticas relativas a quién tiene acceso, cuándo y por qué. Este primer paso, añade, es el que con mayor frecuencia se gestiona de forma inadecuada. Esto se debe a que las organizaciones no dedican el tiempo suficiente a comprender cómo utilizan la tecnología sus trabajadores. Por ejemplo, según Hunt, si un usuario inicia sesión desde una ubicación inusual o con un dispositivo desconocido, eso no significa que dicho usuario suponga una amenaza. Las normas solo son necesarias para dar cabida a ese trabajador.
«Si resulta realmente extraño que Gus inicie sesión desde un Starbucks un domingo por la mañana, quizá el sistema debería permitirme acceder, pero solo para que rellene mi tarjeta de control horario, sin darme acceso al sistema de RR. HH. ni a ningún otro dato confidencial», explica Hunt a modo de ejemplo.
[Lea también: Construir un futuro basado en el modelo «zero trust»]
En otras palabras, el contexto es fundamental. Por lo tanto, si un dispositivo contiene un enlace a una página web desconocida, pero se ha verificado que el usuario es la directora general de la empresa, tal vez le convenga establecer normas que le permitan, aun así, acceder al sistema CRM. Por su parte, un subcontratista con poca trayectoria empresarial podría pasar directamente a la cuarentena.
Establecer estas políticas detalladas requiere una mayor colaboración de la que las empresas esperan. Por lo general, para iniciar el proceso de adopción del modelo «zero trust», las empresas crean un comité de gobernanza de datos; sin embargo, con demasiada frecuencia no designan a personas que conozcan realmente cómo trabajan los empleados. Esto significa que, además de los responsables de TI y de desarrollo de software, debe incluir a los responsables de las distintas áreas de negocio que conozcan bien a sus equipos.
«Esta es la parte más difícil», afirma Hunt. «Las políticas y las cuestiones relacionadas con la gobernanza deben analizarse con mucha antelación». «No basta con decidir que se va a implementar el modelo de confianza cero y ponerlo en marcha sin más».
Lograr que el modelo «zero trust» sea fluido
A pesar de llevar años trabajando en este problema, incluso Pittsburgh Plate Glass tiene aún un largo camino por recorrer, afirma Connelly, de PPG. En cierto modo, su departamento ha optado por la solución más sencilla al permitir únicamente el acceso a la red de la empresa a los ordenadores portátiles proporcionados por la empresa, que ya vienen con software de seguridad preinstalado. Esto significa que los empleados no pueden utilizar sus propios ordenadores personales, Mac o teléfonos inteligentes.
Sin embargo, en otros aspectos, no ha sido lo suficientemente prudente. Por ejemplo, una vez que los empleados de PPG acceden a la red, tienen total libertad para utilizar la mayoría de las aplicaciones y consultar la mayor parte de los datos. Un sistema «zero trust» perfeccionado solo permitiría el acceso a aquello que se les haya autorizado a utilizar.
De cara al futuro, Connelly afirma que los empleados esperarán disponer de numerosas opciones de dispositivos, y que las empresas deberán ejercer un control más preciso sobre cómo, cuándo y dónde se utilizan.
«No creemos que el deseo de la gente de trabajar desde casa vaya a desaparecer nunca», afirma Connelly, cuya empresa está pasando progresivamente de sus propios centros de datos a una infraestructura y unos servicios basados en la nube. «A medida que avancemos hacia la nube, el modelo de confianza cero será una de nuestras principales prioridades», afirma.
Dada la mayor complejidad que supone garantizar la seguridad en un entorno de teletrabajo, las empresas deberán prestar especial atención a encontrar el equilibrio entre la seguridad y la experiencia de los empleados. ¿Está la tecnología de la información alterando la forma de trabajar de las personas al imponer demasiadas barreras? Del mismo modo que una clienta quizá no desee acudir a un restaurante en el que se le realizara una prueba de COVID-19 cada vez que cruzara la puerta, los trabajadores no desean tener que pasar por demasiadas molestias a la hora de iniciar sesión ni esperar demasiado tiempo a que se compruebe su estado antes de poder ponerse a trabajar.
Si las molestias diarias relacionadas con la seguridad que conlleva el mero hecho de iniciar sesión resultan demasiado gravosas, las empresas corren el riesgo de dar a sus empleados un motivo para plantearse abandonar la empresa —o, lo que es peor, de que busquen atajos que vuelvan a generar vulnerabilidades—. «Cuando las personas se sienten frustradas, buscan soluciones alternativas», afirma Hunt.
No obstante, ni las empresas ni los trabajadores pueden seguir posponiendo indefinidamente la implementación del modelo «zero trust». «No basta con esperar que no le ocurra a usted ninguna filtración de datos». «Eso no es forma de vivir», afirma Pescatore, analista del SANS Institute. «El modelo de confianza cero puede prevenir ataques que podrían arruinar a toda su empresa». «Ya no puede considerarse algo opcional».

