Tema
Información sobre amenazas
Cazar o ser cazado: los cazadores de HuntIQ se enfrentan al php2shell
Descubra cómo Tanium implementó un inventario de PHP para todo el parque informático en cada inquilino de Tanium Cloud unas ocho horas después de que PHP lanzara su corrección php2shell .
Cazar o ser cazado: el accidente que delata a HTTP2Shell
Descubra cómo Tanium convirtió un error oculto en otro programa en una solución para todo el parque informático, una búsqueda probada con Tanium Atlas y unas directrices de detección contrastadas en laboratorio, todo ello en el plazo de un día desde que se amplió el alcance de la vulnerabilidad.
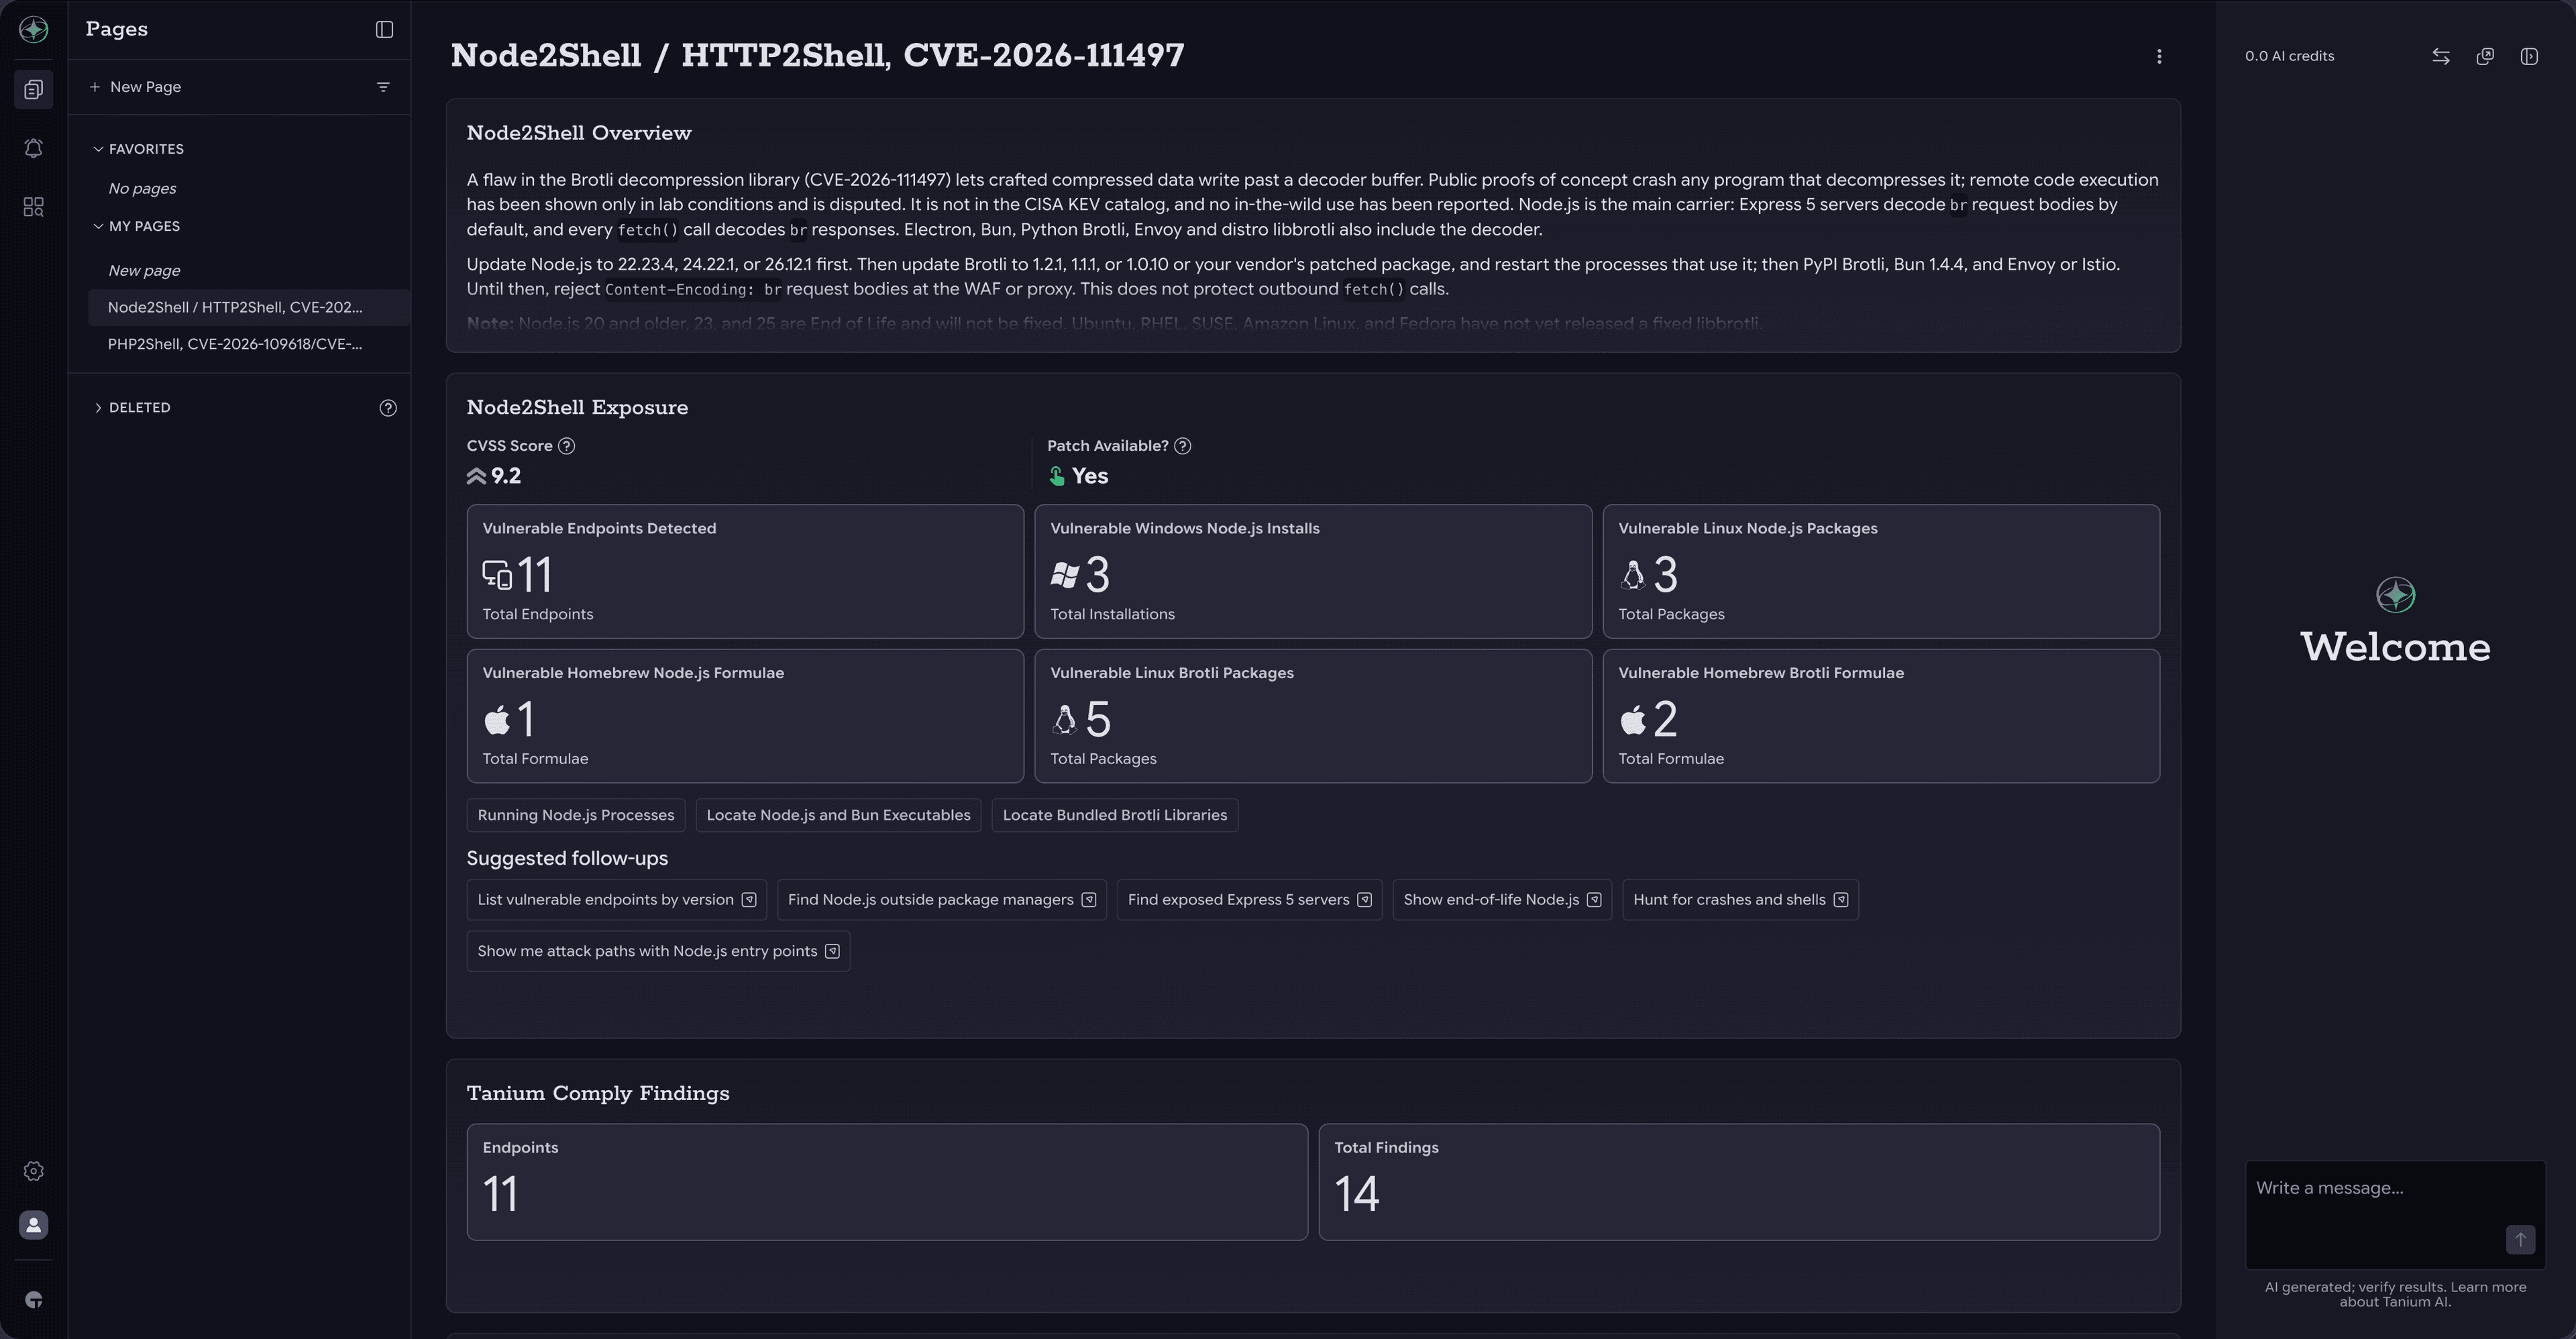
HTTP2Shell: Detección y corrección de copias vulnerables de Brotli con Tanium
Una vulnerabilidad crítica en el decodificador Brotli de Google (CVSS 9.2) puede permitir que un atacante remoto provoque un fallo o se haga con el control de las aplicaciones que descomprimen datos Brotli. Actualice ahora Node.js, Python Brotli y Bun.
Incidente de seguridad de eMudhra CA: Detecte y solucione sus vulnerabilidades con Tanium
Las claves privadas de ocho autoridades de certificación intermedias de eMudhra pueden calcularse a partir de sus certificados públicos. Los navegadores los bloquean una vez actualizados; la mayoría del resto de programas requiere una actualización del almacén de certificados de confianza.
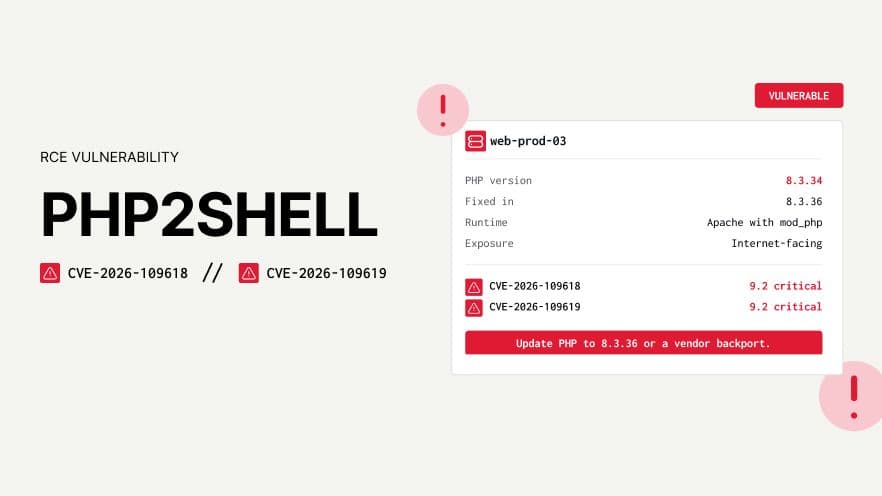
PHP2Shell: Respuesta a los puntos CVE-2026-109618 y CVE-2026-109619
Dos vulnerabilidades críticas en el núcleo de PHP (CVSS 9.2) permiten a un atacante no autenticado ejecutar código mediante una solicitud web manipulada. Actualícese ahora a la versión 8.5.12, 8.4.27, 8.3.36 o 8.2.35 .
Cazar o ser cazado: cada servicio era único, y ahí radicaba el problema
El apilamiento deja de funcionar cuando los GUID por usuario y las rutas de perfil hacen que cada fila sea única.
Hunter Wins: HuntIQ Tradecraft es su nueva biblioteca de estrategias de caza
La serie «Cazar o ser cazado» narra historias de caza. HuntIQ Tradecraft, ya disponible en el Centro de recursos de Tanium, le ofrece las guías prácticas para que pueda aplicarlas usted mismo.
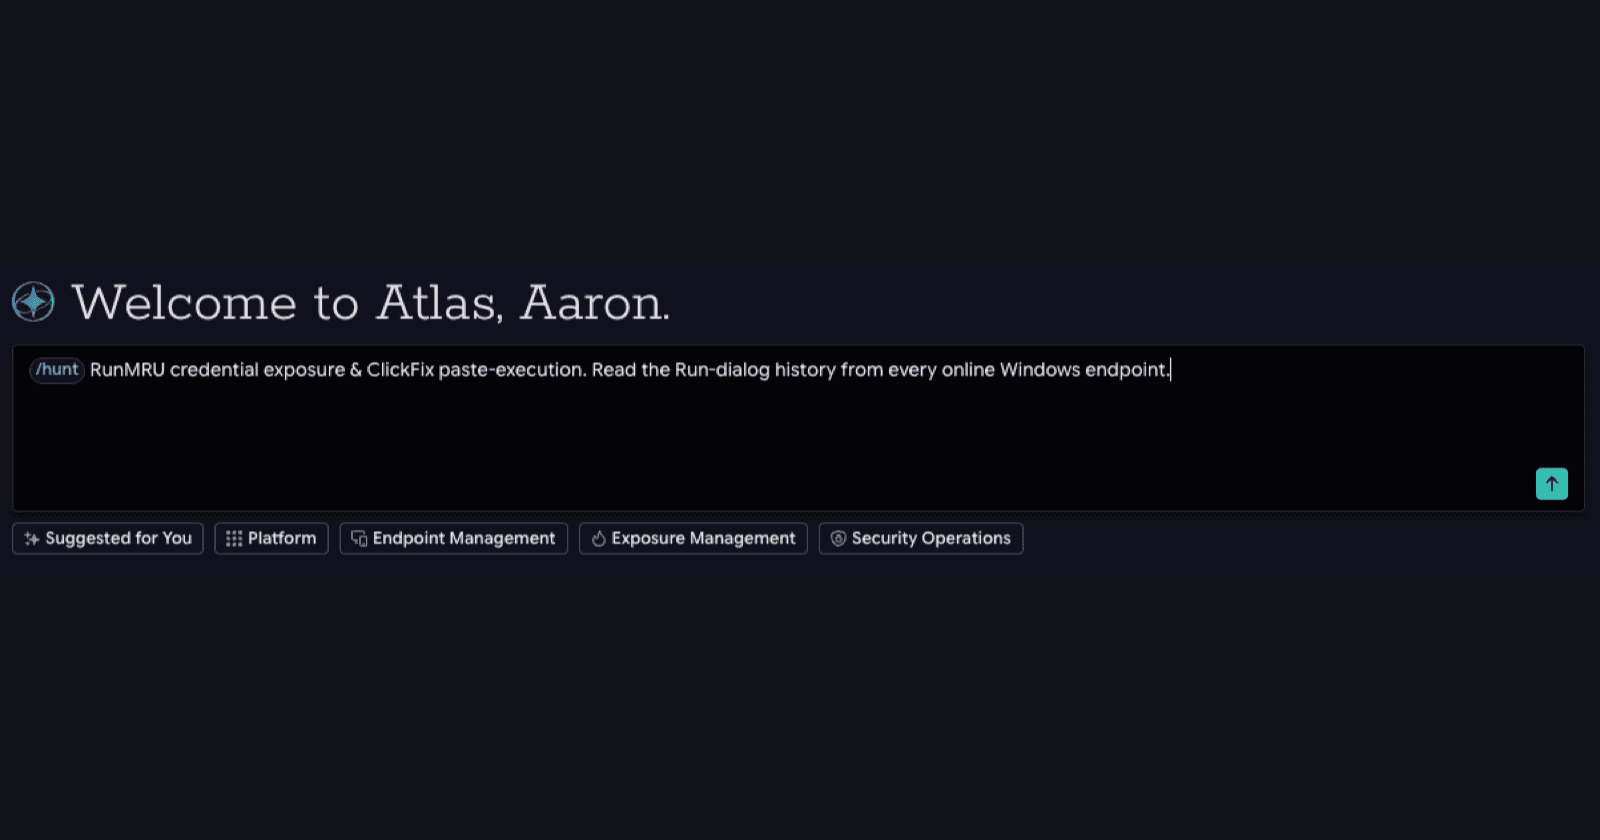
Cazar o ser cazado: análisis de RunMRU para detectar la exposición de credenciales
Un guion de caza creado para ClickFix buscaba comandos pegados y, en su lugar, encontró unas credenciales válidas para acceder a un portal de terceros.

Cazar o ser cazado: FalconFlank Zero-Day
En las 48 horas posteriores a la publicación del exploit FalconFlank, Tanium HuntIQ creó siete detecciones basadas en el comportamiento y una única alerta de búsqueda de Atlas para detectar a los atacantes que utilizan la propia limpieza de privilegios de CrowdStrike Falcon en su contra. Vea cómo Tanium Atlas analiza todo un parque de equipos con Windows en busca de vulnerabilidades en aproximadamente un minuto.

Cazar o ser cazado: ShieldBreak Zero-Day
Descubra cómo Tanium HuntIQ convirtió una vulnerabilidad de día cero de Windows Defender en una medida de mitigación probada antes de que se le asignara un CVE.
Vulnerabilidad crítica de ejecución remota de código (RCE) en Netlogon en los controladores de dominio (CVE-2026-41089)
Una vulnerabilidad crítica de ejecución remota de código sin autenticación en Windows Netlogon (CVE-2026-41089, CVSS 9.8) permite a un atacante remoto ejecutar código con privilegios de SYSTEM en un controlador de dominio. Aplique las actualizaciones de seguridad de « May 2026 » a todos los controladores de dominio durante la misma ventana de mantenimiento.
Riesgos de seguridad de Claude Mythos: lo que nos revela la «Anthropic System Card»
La presentación preliminar de «Claude Mythos» de Anthropic puso de manifiesto una notable mejora en la capacidad para identificar de forma autónoma vulnerabilidades y cadenas de explotación en los principales programas y sistemas operativos. Los responsables gubernamentales y los líderes del sector se centran en comprender los riesgos reales que plantea este modelo y en cómo aprovechar estas tecnologías avanzadas para proteger y defenderse frente a un uso malintencionado.

