TANIUM IMPACT
Visualizar el riesgo de movimiento lateral
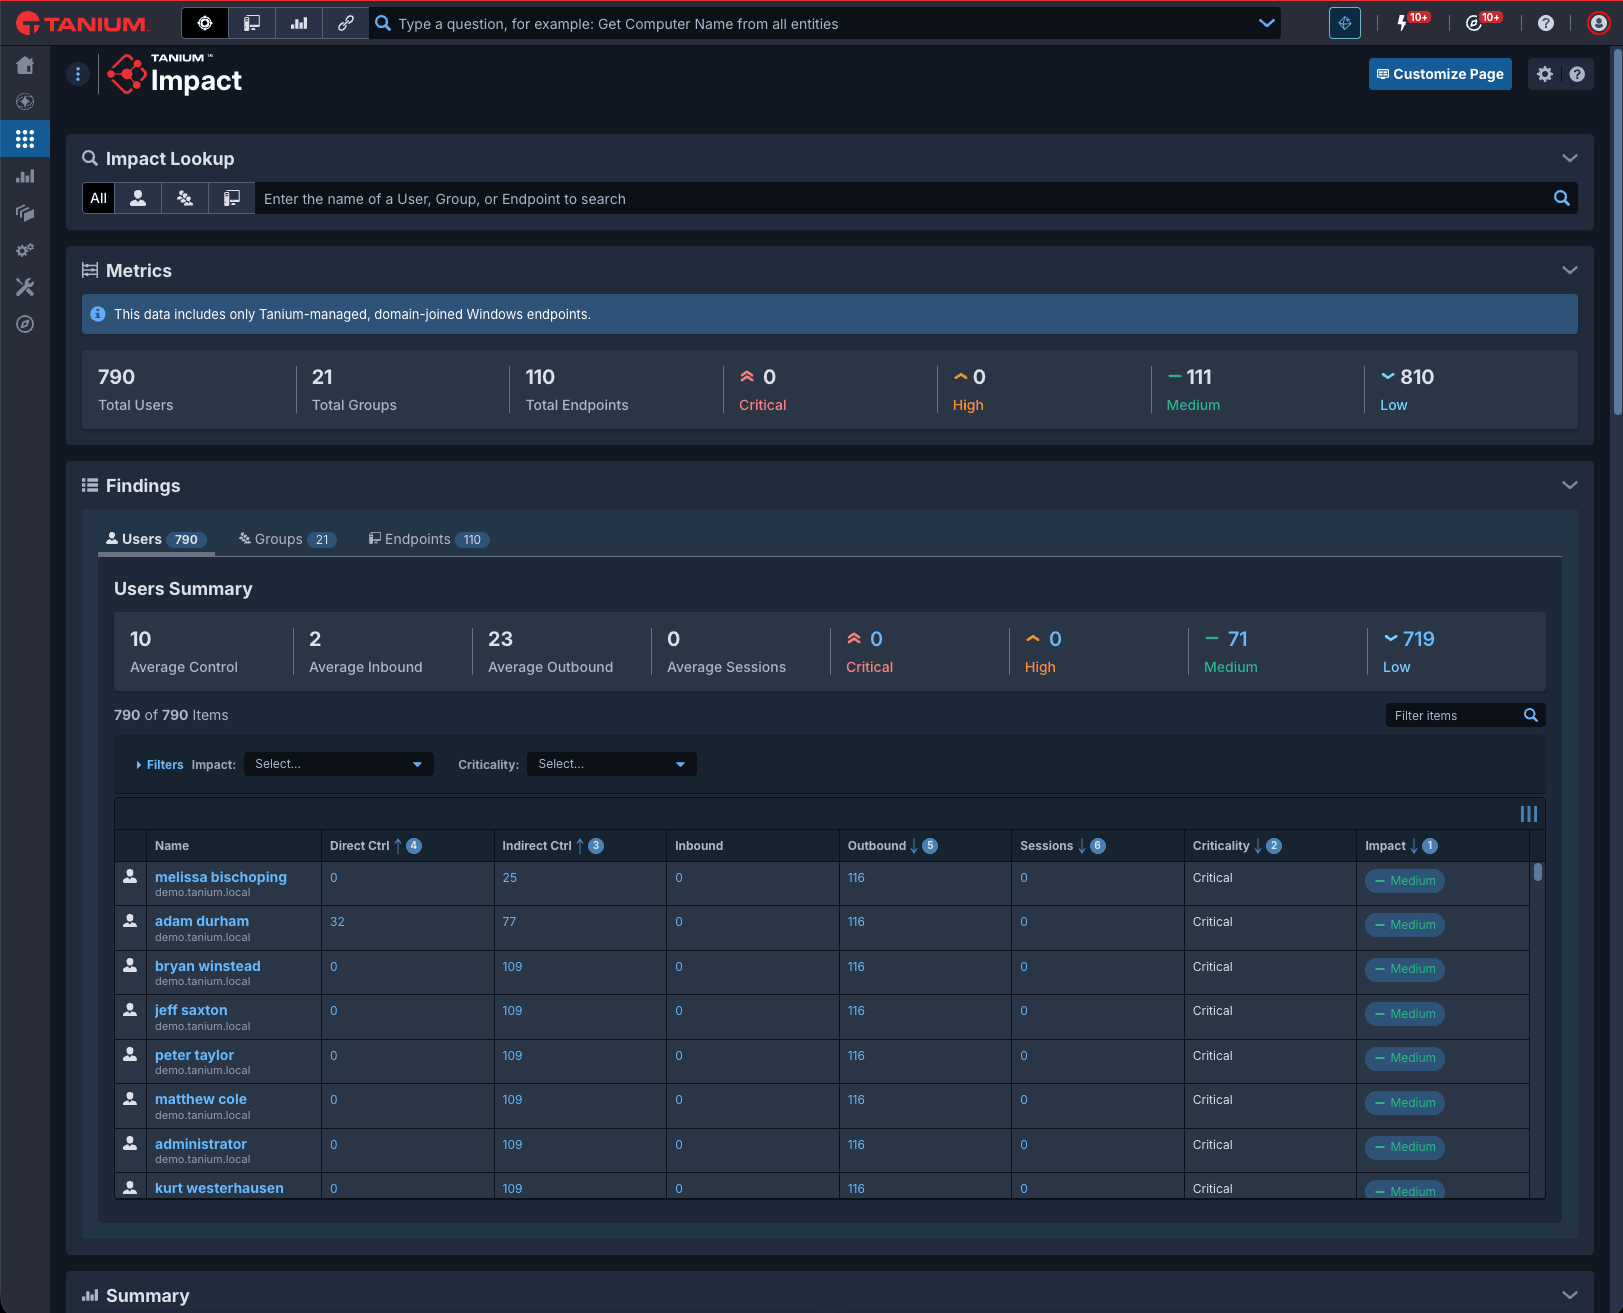
Tanium Impact mapea hasta dónde podría moverse un atacante utilizando derechos de administrador existentes y membresías de grupos de AD, para que los equipos de seguridad puedan cerrar los caminos antes de que sean explotados.
CONOZCA SU HUELLA DE ACCESO
Convierta la expansión invisible de privilegios en una defensa priorizada
Impact convierte los datos de endpoints y las relaciones de Active Directory en un mapa en vivo del riesgo de movimiento lateral, para que pueda corregir primero los caminos de mayor impacto. El mapa proviene de sus endpoints en vivo, no de una instantánea en un momento determinado, por lo que refleja su entorno tal como existe en este momento.
Reducir el impacto de las brechas y el tiempo de contención
Al visualizar cada ruta que un atacante podría tomar a través de su Active Directory, incluidas las rutas ocultas a través de grupos anidados, los equipos de seguridad pueden reducir proactivamente la superficie de ataque y contener los incidentes más rápido cuando ocurren. Esto conduce a una menor gravedad de las brechas, un tiempo de permanencia reducido y menos interrupciones del negocio por una sola credencial comprometida.
Maximizar la eficiencia de los recursos de seguridad
En lugar de distribuir el esfuerzo de manera uniforme entre cada alerta o cuenta, los equipos pueden dirigir los recursos de remediación limitados a los activos de mayor impacto primero. Esto resulta en una reducción de riesgos más rápida por hora de tiempo del analista, junto con una forma defendible y basada en datos para justificar dónde se refuerza primero el acceso privilegiado.
Exponer el riesgo basado en credenciales antes de que los atacantes lo utilicen
La visibilidad de quién está conectado ahora y quién ha estado conectado recientemente cierra un punto ciego común — sesiones obsoletas o con privilegios excesivos — que los atacantes explotan. Esto reduce la probabilidad de que el movimiento lateral basado en credenciales pase desapercibido, al tiempo que fortalece los registros de auditoría para el cumplimiento normativo y la revisión posterior a los incidentes.
Acelerar la velocidad y precisión de la respuesta a incidentes
Al mostrar el contexto de movimiento lateral directamente en el triaje de alertas y alimentar la puntuación de riesgo empresarial de Tanium, los analistas dedican menos tiempo a correlacionar datos manualmente y más tiempo a actuar sobre las alertas de mayor riesgo. Esto reduce el tiempo medio de triaje, mejora la priorización ante la fatiga de alertas y garantiza que la postura de riesgo siga funcionando a medida que evolucionan su entorno de AD y nube.
Operaciones de seguridad
Una vista clara de privilegios, sesiones y riesgo
Gráficos
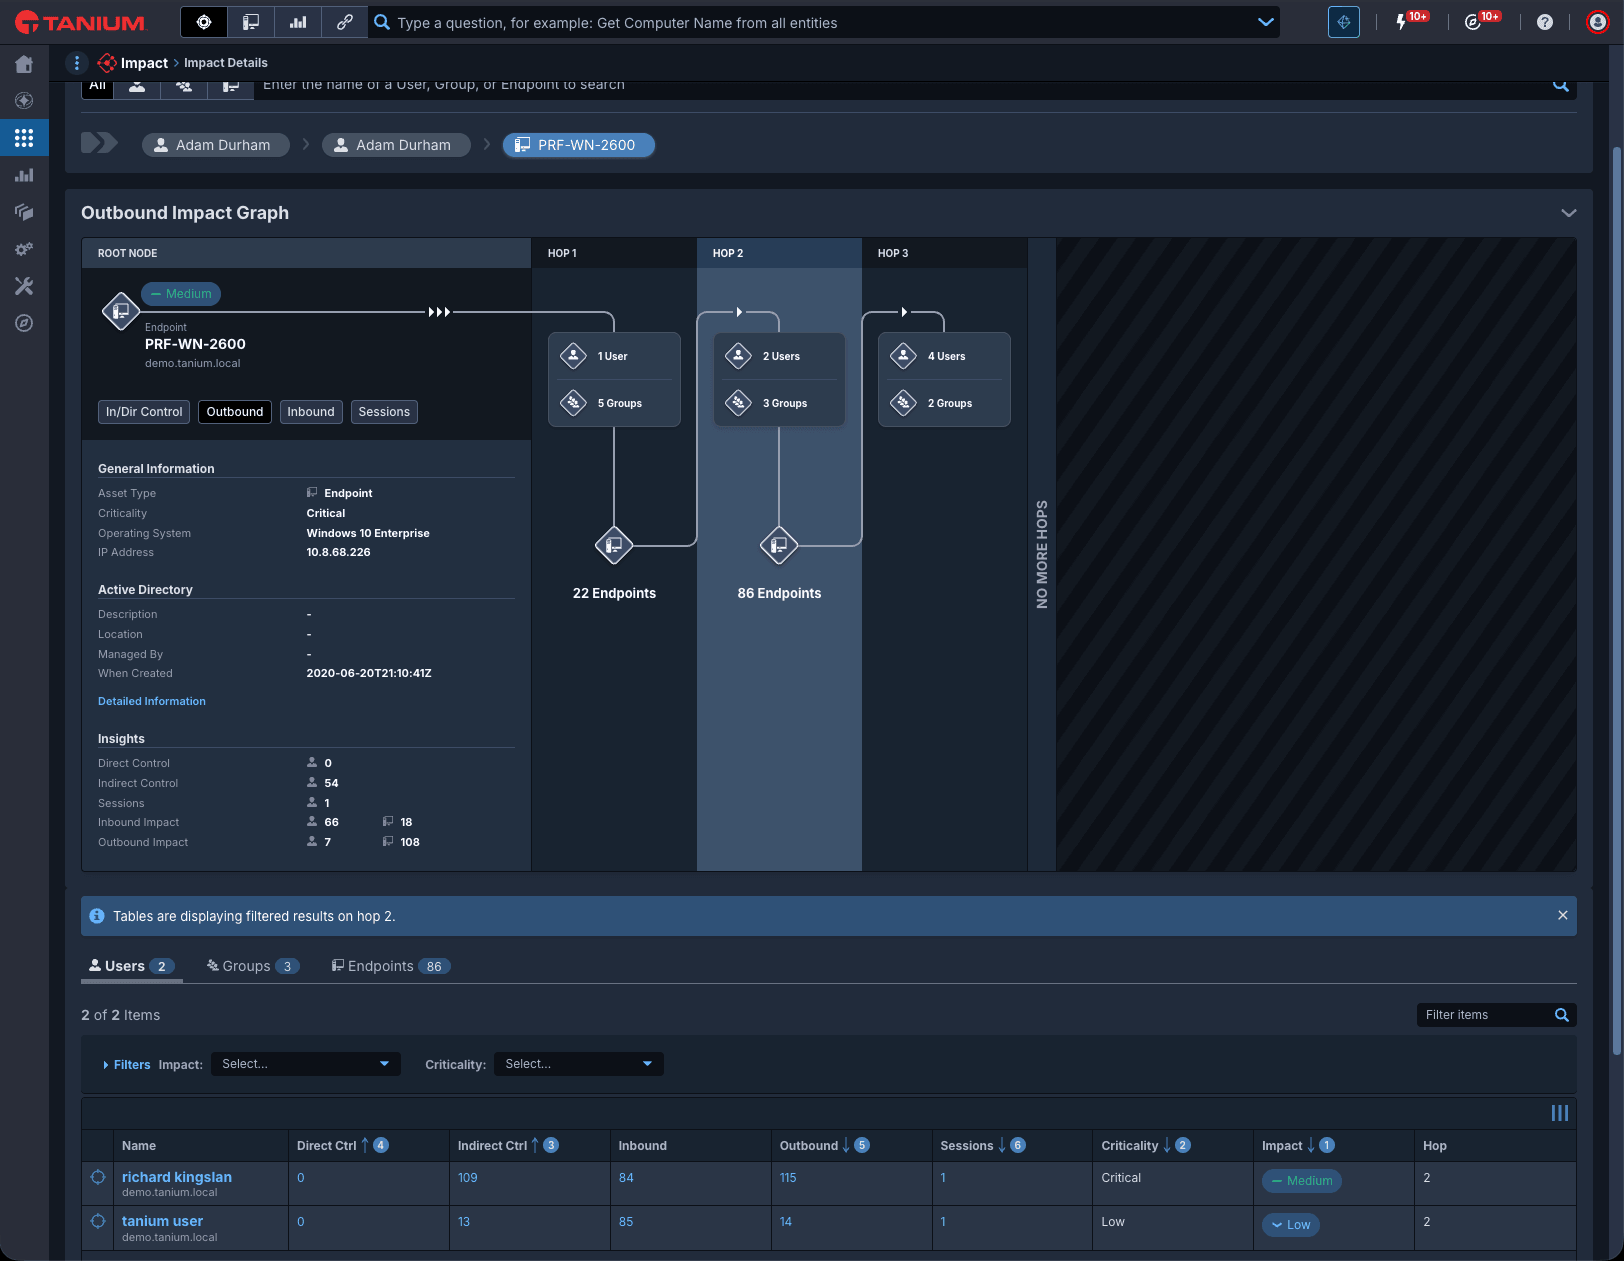
Vea al instante la ruta más corta entre dos activos cualesquiera. Impact construye un gráfico en tiempo real del control administrativo en todos los endpoints de Windows unidos a dominio y gestionados por Tanium, mostrando tanto el impacto saliente como el impacto entrante, incluido el control indirecto a través de grupos anidados de Active Directory. No más desenredado manual de años de expansión de AD para encontrar dónde se esconde el riesgo real.
OFERTAS DE LA PLATAFORMA TANIUM
Una plataforma. Todo lo que necesitan sus endpoints
Deje de gastar en herramientas que no se comunican entre sí. Tanium es una plataforma única para visibilidad, parcheo, cumplimiento, respuesta a amenazas y operaciones impulsadas por IA.
SOLUCIÓN
Operaciones de seguridad
Capacite a los profesionales de seguridad con detección y remediación automatizada y continua de vulnerabilidades y amenazas.
BUSCAR, INVESTIGAR, RESPONDER
Tanium Threat Response
Detecte, investigue y remedie amenazas en cada endpoint en tiempo real antes de que los atacantes puedan moverse, ocultarse o causar daños. Basado en datos de endpoints en vivo, no en una copia previamente ingerida.
CAZA DE AMENAZAS DIRIGIDA POR EXPERTOS
HuntIQ
Tanium HuntIQ combina investigación de seguridad, expertos prácticos e IA agéntica desarrollada sobre Tanium Atlas, ofreciendo identificación de amenazas en tiempo real y personalizada que acelera la respuesta y minimiza el riesgo organizacional.
PREGUNTAS FRECUENTES
¿Tiene preguntas sobre Impact?
Impact a menudo se confunde con una herramienta IAM o PAM. Esto es lo que realmente hace, lo que requiere y cómo los equipos lo ponen en práctica.

