Resumen
Las nuevas reglas propuestas por la SEC regularán cómo las empresas gestionan el riesgo y responden a los ciberataques. La ex fiscal federal Judith Germano analiza el panorama cibernético actual catch-22—enterprises deben ser transparentes sobre las políticas cibernéticas (para demostrar, bueno, que tienen políticas cibernéticas) pero sin revelar demasiado a los hackers.
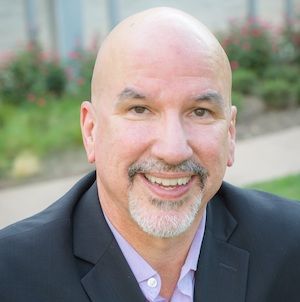
PRESENTADOR: Doug Thompson, director de ingeniería de soluciones técnicas y arquitecto jefe de educación, Tanium
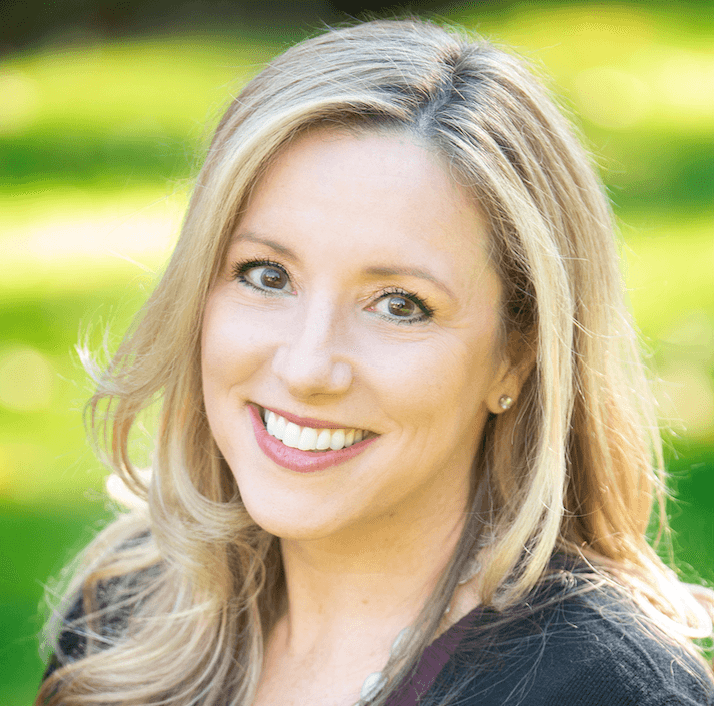
INVITADO: Judith Germano, investigadora distinguida, Centro de Ciberseguridad de la NYU
Notas del programa
Para obtener más información sobre este tema, consulte estos artículos en Focal Point, la revista de noticias cibernéticas en línea de Tanium.
- Las nuevas normas cibernéticas de la SEC ponen en alerta a los consejos de administración y a los directivos
- Por si se lo ha perdido: las principales empresas debaten las nuevas normas cibernéticas de la SEC
- Cómo se están preparando los consejos de administración ante el aumento de la supervisión federal en materia de ciberseguridad
Transcripción
La siguiente transcripción del podcast ha sido editada para mayor claridad.
Judith Germano: Las reglas de la SEC dejan claro, si es que no había quedado claro antes, que la ciberseguridad debe ser una prioridad… en los niveles más altos de las organizaciones. A veces lo que ocurre en una empresa es que se vuelve muy cerrada sobre sí misma y dicen, oh, estamos bien. Y es solo porque no han mirado en todos los rincones y se han dado cuenta de que no están bien.
Doug Thompson: Hola, soy Doug Thompson, y hoy en Let's Converge, hablamos de la SEC: nuevas reglas de ciberseguridad y controversia.
Ahora bien, debo decirles que vivo en Texas, así que quizás por eso me apresuro a ver las cosas como un enfrentamiento. Es el mediodía y alguien tiene que ganar. Pero así es como se siente. A veces hay tensión entre el gobierno y la empresa privada, especialmente cuando se trata de ciberseguridad. Es como Friday Night Lights, y los dos mejores equipos de secundaria se enfrentan por el campeonato.
El último enfrentamiento entre las empresas y el gobierno federal es por un conjunto de nuevas reglas propuestas este año por la SEC. Si se aprueban, las reglas regularán cómo las empresas gestionan el riesgo y responden a los ciberataques. Una regla controvertida requeriría que las empresas reporten ciberataques dentro de los cuatro días posteriores a ser considerados un incidente material. Otra estipula que las empresas deben divulgar ciertos procedimientos de ciberseguridad que tienen implementados para demostrar que, de hecho, cuentan con dichos procedimientos.
El gobierno insiste en que la única manera de controlar las amenazas cibernéticas en constante aumento es saber lo que les sucede a las empresas y obligarlas a tomar la ciberseguridad en serio. Aunque eso puede sonarle bien a algunos, mi invitado de hoy dice que, eh, no es tan simple. Judith Germano es una ex fiscal federal y miembro distinguida del Centro de Ciberseguridad de la NYU, así como profesora adjunta en la Facultad de Derecho de la universidad. Judi convocó recientemente un panel de expertos para discutir las propuestas de la SEC. Un panel de expertas compuesto exclusivamente por mujeres, por cierto, y llegaremos a eso.
¿Cómo estás, Judi?
Germano: Muy bien, Doug. Gracias por recibirme.
Thompson: Gracias por venir. Quiero entrar de lleno en esto. Su firma de abogados asesora a empresas y juntas directivas sobre riesgos de ciberseguridad y cumplimiento normativo. Así que sé que está en el centro de todo esto e imagino que está teniendo la misma conversación con muchos miembros preocupados de la junta diciendo, mire, si no ha empezado a tomar en serio la ciberseguridad, es el cuarto trimestre, va perdiendo por un touchdown y el reloj se está agotando. Porque la SEC realmente busca apretar las riendas con estas nuevas propuestas, ¿verdad?
Germano: Bueno, la SEC en realidad ha estado emitiendo orientaciones sobre temas de ciberseguridad durante varios años, pero la nueva orientación que han propuesto ahora es muy significativa en términos de lo que le están pidiendo a las empresas que hagan.
Thompson: Estas nuevas reglas han alborotado un poco las plumas de todos. Particularmente el requisito de que deben informar dentro de cuatro días, lo cual creo que es una buena idea. Siempre pienso que la transparencia es mejor que intentar ocultar las cosas. Pero algunos dicen que no tiene ningún derecho a hacer esto, que es un exceso de autoridad. ¿Qué piensa usted al respecto?
Germano: El requisito de notificación de cuatro días es un poco preocupante. Las empresas deben informar dentro de los cuatro días posteriores a determinar que un incidente es material, y el problema real es cómo deben informar y a quién. Es una presentación pública, un informe 8K, que por sí solo a menudo puede requerir un esfuerzo significativo por parte de una empresa. Y si están en el contexto de responder a un incidente de ciberseguridad dentro de los cuatro días de saber que es material, es posible que aún necesiten ese tiempo para notificar a otros afectados por la brecha, como clientes, socios u otros en su cadena de suministro, y también para asegurarse de que la brecha esté resuelta y que la vulnerabilidad haya sido cerrada.
Por lo tanto, tener que desviar también recursos dentro de una organización para realizar presentaciones formales ante la SEC al respecto y asegurarse de que los inversores lo sepan en un plazo tan corto, creo que en cierta manera puede obstaculizar la ciberseguridad. Primero, porque desvía recursos del problema; segundo, porque puede hacer que algunas empresas posterguen la determinación de que algo es material y no informen a los clientes potencialmente afectados tan pronto como deberían. De esa manera, podría realmente socavar la ciberseguridad.
Thompson: Entiendo la frustración del gobierno: con demasiada frecuencia las empresas quieren mantener algo así en silencio. ¿Pero es la SEC la mejor organización para supervisar esto?
Germano: No diría que son los mejores; diría que son uno de los muchos en el gobierno que buscan abordar la ciberseguridad. La SEC ciertamente tiene mucho peso y capta la atención de las empresas que cotizan en bolsa y las entidades reguladas por la SEC. Por eso es importante que intervengan en ciberseguridad, porque saben que las empresas escucharán, ya que tienen mucha autoridad.
Thompson: Mencionó las empresas públicas, ¿pero las empresas privadas también deben seguir estas reglas?
Germano: No, bueno, en su mayoría no. Las reglas se aplican a las entidades reguladas por la SEC, es decir, empresas que cotizan en bolsa o empresas registradas en la SEC, como corredores de bolsa registrados o asesores financieros. Pero lo interesante es que a medida que vemos más y más regulaciones, incluidas estas reglas propuestas, pueden usarse como referencia y punto de partida para otras empresas que quizás no estén específicamente reguladas por la SEC, pero que en otros litigios necesiten entender cuáles son las mejores prácticas y los plazos apropiados para la divulgación. Y usar esas como referencia es una de las cosas que podríamos esperar que surja.
Thompson: Otra regla propuesta por la SEC obligaría a las juntas directivas a divulgar sus políticas y procedimientos de ciberseguridad. Esto me preocupa un poco. Quiero decir, es como en el béisbol, si puedo robar las señas del lanzador, sé qué lanzamiento viene, me resulta mucho más fácil conseguir un golpe. Si los hackers saben qué políticas y procedimientos están vigentes, sabrán qué deben eludir.
Germano: Sí, es un buen punto el que planteas. Y la regla sobre la divulgación de las políticas y procedimientos en relación con la gestión del riesgo de ciberseguridad tiene ventajas y desventajas, Doug. Diría que, por un lado, el beneficio o la intención es alentar a las empresas a contar con buenos procesos de ciberseguridad, ya que deben divulgar lo que están haciendo. Y lamentablemente estamos viendo demasiadas empresas que no priorizan suficientemente la ciberseguridad y las medidas proactivas de ciberseguridad. Por otro lado, existe un riesgo real de exponer los objetivos más vulnerables, facilitando que los atacantes sepan a qué empresas apuntar si no cuentan con los procesos adecuados en ese momento. Por lo tanto, vamos a necesitar cierta orientación y ser cuidadosos en cómo equilibramos la entrega de información sobre los pasos responsables que están tomando las entidades para gestionar la ciberseguridad. Y todas deberían estar haciéndolo a estas alturas, pero muchas todavía no lo hacen. Pero al mismo tiempo, mientras se dan esos pasos y se discute el proceso, no revelar el código de la caja fuerte, ni dar demasiada información que permita a los hackers encontrar su camino con demasiada facilidad.
Thompson: Sí, ese es siempre el delicado equilibrio. Entonces, suponiendo que estas cosas sean aprobadas, o alguna variante de ellas sea aprobada en esto, ¿cómo alguien, como miembro de la junta, comenzaría a prepararse? ¿Qué necesito hacer? Porque tiene que haber alguna estrategia involucrada y conseguir a las personas adecuadas y tener las cosas en su lugar.
Germano: Sí. Entonces, para una junta directiva, las reglas de la SEC dejan claro, si no ha quedado claro ya, que la ciberseguridad debe ser priorizada dentro de las organizaciones y en los niveles más altos de las organizaciones. Así que estamos en un punto ahora donde necesitamos personas en la junta que entiendan la ciberseguridad y las preguntas correctas que deben hacerse con respecto a la ciberseguridad y lo que la dirección está haciendo para considerar y gestionar adecuadamente el riesgo cibernético como parte del riesgo empresarial general.
En términos de pasos específicos que las empresas y las juntas deben tomar, debe ser proactivo, comprendiendo qué amenazas enfrenta la empresa u organización, qué sistemas están en su lugar en términos de prácticas muy básicas como la autenticación multifactor, los cortafuegos, las prácticas regulares de actualización y gestión de parches, y quién es el equipo. ¿Hay suficientes recursos financieros y humanos dedicados a la ciberseguridad? ¿Y están todos hablando entre sí? Y para averiguarlo, creo que es importante contar con buenos recursos internos y también recurrir a asesores externos para obtener informes y actualizaciones.
Porque a veces lo que ocurre en una empresa es que se vuelve muy cerrada sobre sí misma y dice: oh, estamos bien. Y es solo porque no han mirado en todos los rincones y se han dado cuenta de que no están bien. Por eso es bueno contar también con auditorías y controles de terceros, para asegurarse de que no haya brechas en la ciberseguridad que deban abordarse rápidamente.
Thompson: Bueno, creo que ha tocado un punto importante, porque hay momentos en los que tenemos que auto-certificar o auto-informar: "Oye, hicimos esto, tenemos esto en su lugar." Pero contar con un tercero y un tercero neutral, por así decirlo, que valide que estás haciendo lo que dices que estás haciendo, creo que es muy importante.
Germano: Creo que es muy útil, y las empresas se encuentran en diferentes niveles de madurez en lo que respecta a la ciberseguridad. Algunas tienen equipos realmente detallados y excelentes, y otras necesitan depender más de la externalización de la ciberseguridad. Y hay formas tecnológicas en que pueden reducir su perfil de amenaza utilizando proveedores de servicios en la nube de buena reputación y asegurándose de que existan protocolos básicos de ciberseguridad suficientes como los que mencioné: autenticación multifactor, gestión y prácticas sólidas de contraseñas (en la medida en que las utilicen), y otras opciones similares.
Pero creo que es importante, quizás no que sea obligatorio, sino que las empresas consideren qué recursos internos y externos tienen y si no solo están gastando dinero en ciberseguridad, sino si es un gasto inteligente que tiene sentido para proteger mejor a la empresa. Y luego, por supuesto, si está documentado, porque cuando ocurren los ataques, es posible que tengan que informarlo a la SEC, a los inversores, a terceros, clientes o litigantes. Por eso es importante documentar de manera proactiva las buenas prácticas de ciberseguridad. Y también en una respuesta.
Thompson: Usted mencionó que las juntas directivas —y he visto esto mucho— típicamente no tienen mucha experiencia técnica, a veces porque no pueden o no han podido atraerla en el pasado. ¿Por qué cree que es así?
Germano: La ciberseguridad es un tema creciente y difícil, y creo que algunas juntas directivas tienen una gran experiencia en ciberseguridad mientras que otras tienen margen para crecer y mejorar en esa área. Y creo que parte del problema, Doug, es que hay escasez de buen talento en ciberseguridad —no solo personas que dicen conocer la ciberseguridad, sino quienes realmente han trabajado en el campo y comprenden las amenazas. Y no siempre desde una perspectiva tecnológica, aunque esa es una parte fundamental, sino que es un desafío interdisciplinario.
Por lo tanto, es necesario comprender la gobernanza, los procedimientos y los protocolos de ciberseguridad, así como los pasos tecnológicos necesarios o las preguntas que se deben hacer para garantizar que estos estén siendo abordados. Y tener habilidades sólidas de liderazgo y gestión de crisis también es importante para los profesionales de la ciberseguridad. Esa es un área donde hay una demanda muy, muy alta y una cierta brecha de talento.
Thompson: Usted mencionó la brecha de talento. Ha sido difícil para las empresas cubrir puestos de ciberseguridad en general, y particularmente difícil encontrar mujeres para estos roles. Esto es importante para mí. Tengo hijas y nietas, y siempre las he animado a seguir cualquier campo que deseen, incluso si tradicionalmente no se consideraba algo que las niñas debían hacer. Ahora noto que su firma de abogados es de propiedad y operación femenina y que usted preside un panel de ciberseguridad compuesto exclusivamente por mujeres. Así que esto no es imposible. Pero ¿cómo incorporamos a más mujeres al campo?
Germano: Creo que se están haciendo muchas cosas y que queda mucho más trabajo por hacer para aumentar el flujo de talento en ciberseguridad en general, y en particular con mujeres y personas subrepresentadas en la ciberseguridad.
Una de las cosas que he estado haciendo es, desde 2016, he creado y dirigido la programación de mujeres líderes en ciberseguridad en NYU, y reunimos a líderes de opinión y ejecutivos en ciberseguridad del ámbito empresarial, gubernamental y académico para debates sustantivos en panel. Es una manera de demostrar que hay una serie de mujeres realmente extraordinarias, conocedoras y experimentadas en el campo. Porque lo que sucede es que con demasiada frecuencia las personas recurren a los conocidos de siempre, y esas son las personas que terminan en los paneles o [consideradas] para los puestos de trabajo. Y es importante mirar un poco más allá y reconocer que hay muchas mujeres increíbles y personas o grupos subrepresentados que también están involucrados, y dar ese paso adicional.
Además, necesitamos enfocarnos en formar a la próxima generación de líderes, y las empresas pueden hacerlo dentro de su organización, incluso si alguien no tiene la experiencia exacta en ciberseguridad pero es inteligente, talentoso y un buen jugador de equipo, para brindarles la formación, las habilidades y el apoyo necesarios para crecer en los roles. Creo que eso también es importante. Esa es otra parte de mi trabajo en NYU, donde enseño en programas de educación ejecutiva, incluido el programa de maestría en Riesgo y Estrategia en Ciberseguridad, que es una colaboración entre la facultad de derecho y la escuela de ingeniería para ayudar a formar a la próxima generación de líderes y ejecutivos en ciberseguridad que actualmente están en el campo pero buscan avanzar hacia roles de liderazgo.
Thompson: ¿Cómo logramos que los empleados piensen de manera diferente sobre [la ciberseguridad] si no la ejercen como carrera? No estoy en ese campo, no me gusta programar, no me veo bien con una sudadera con capucha… ¿Cómo animamos a esas personas a involucrarse de alguna manera?
Germano: Es una pregunta excelente, Doug, porque una de las cosas realmente importantes es reconocer que la ciberseguridad es un desafío interdisciplinario que requiere perspectivas diversas y experiencias diversas. Hay tantos conjuntos de habilidades diferentes que conforman a un buen profesional de la ciberseguridad, y necesitamos personas de orígenes muy distintos que consideren cómo pueden contribuir en esta causa y en este campo. Y también para apreciar las grandes oportunidades laborales que hay allí. Necesitamos personas que sean buenos líderes y puedan mantener la cabeza fría en una crisis, gestionar un equipo, comprender la estrategia empresarial y la gobernanza.
Algunas de esas personas pueden o no entender los detalles técnicos de la ciberseguridad o los componentes de ingeniería de la misma. Y luego hay personas que son ingenieros increíblemente capacitados que pueden no verse necesariamente en roles de liderazgo, negocios o juntas directivas, y ellos también necesitan entender cuáles son las herramientas y los elementos importantes que deben aportar.
Y entonces creo que desde muchos ámbitos diferentes hay una gran oportunidad para trabajar en ciberseguridad y ayudar tanto en organizaciones como en el gobierno, y para formar parte de juntas directivas en ciberseguridad para personas que comprenden este enfoque interdisciplinario y pueden aportar diferentes perspectivas, pero también sentirse suficientemente cómodas para preguntar cuáles son las partes que no entienden. ¿Dónde necesitan más educación y formación, o dónde dependerían de un asesor o experto externo para ayudar a llenar algunas lagunas de conocimiento?
Thompson: Es un punto muy válido. Se necesita un equipo, verdaderamente se necesita un equipo para hacer esto.
Germano: Lo otro que ha cambiado a lo largo de los años es que las empresas son tan frecuentemente juzgadas y enfrentan acciones de cumplimiento o demandas civiles, no necesariamente por el hecho de haber sufrido una brecha, sino por cómo manejaron el incidente: ¿Tuvieron la estrategia de comunicación correcta interna y externamente? ¿Fueron suficientemente conscientes de quién debía ser notificado y en qué plazo? ¿Tomaron los pasos necesarios?
Por ejemplo, podría tratarse de contactar a las autoridades, coordinarse con las fuerzas del orden, trabajar con socios y clientes de la manera correcta para ser suficientemente transparentes sobre lo que estaba ocurriendo y lo que sucedió. Ese es un componente clave. Pero al mismo tiempo, es necesario proteger a la organización y ser responsable en términos de gestionar las vulnerabilidades a tiempo para no empeorar la situación. Eso requiere buen juicio y un buen liderazgo.
Thompson: Parece que está diciendo que todos deberían asumir que van a ser vulnerados y planificar en consecuencia: ¿Qué harían? Y realizar estos ejercicios, en lugar de simplemente decir que tenemos buenas medidas en marcha y que eso nunca sucederá.
Germano: Absolutamente, absolutamente. Lo hemos dicho durante mucho tiempo, y esperamos que las empresas entiendan que es solo una cuestión de cuándo. Aceptar eso ayudará en la crisis. Podemos dedicar menos tiempo a las culpas y al miedo y simplemente decir: Bueno, aquí está; ¿qué vamos a hacer al respecto? ¿Qué tan rápido podemos enderezar el barco, responder al incidente y enfocarnos en proteger a nuestros clientes, partes interesadas y organización, especialmente la información, los datos y los sistemas que podrían estar implicados?
Thompson: Y creo que esa es una buena manera de concluir. Judi, gracias por tu tiempo y tus ideas.
Germano: Con mucho gusto. Muchas gracias, Doug. Un placer hablar contigo.
Thompson: He estado hablando con Judith Germano del Centro de Ciberseguridad de la NYU.
Si usted es miembro de una junta directiva o un ejecutivo de una empresa, puede obtener más información sobre las nuevas reglas propuestas por la SEC en la nueva revista de noticias cibernéticas en línea de Tanium. También puede consultar una serie continua de artículos sobre cómo las juntas directivas están enfrentando los crecientes desafíos cibernéticos y una mayor supervisión federal. Simplemente ve a tanium.com.
Para escuchar más conversaciones con los principales líderes de seguridad de hoy, asegúrate de suscribirte a Let's Converge en tus aplicaciones de podcast favoritas, como Apple Podcasts y Spotify. Y si te encanta este podcast, por favor danos una calificación de cinco estrellas.
Gracias por escucharnos. Esperamos compartir más perspectivas sobre ciberseguridad en el próximo episodio de Let's Converge.