Las nuevas normas de ciberseguridad propuestas recientemente por la Comisión de Valores y Bolsa ( , SEC) en el marco de la norma «» () están ejerciendo una enorme presión sobre los miembros de los consejos de administración y los directivos de las empresas para que asuman una mayor responsabilidad en la supervisión de los riesgos cibernéticos.
Sin embargo, esos cambios en las normas están planteando más preguntas de las que responden.
Así lo afirma un grupo de expertos destacados del sector y de los organismos reguladores que el Centro de Ciberseguridad de la Universidad de Nueva York (NYU) acogió en línea en July 12.
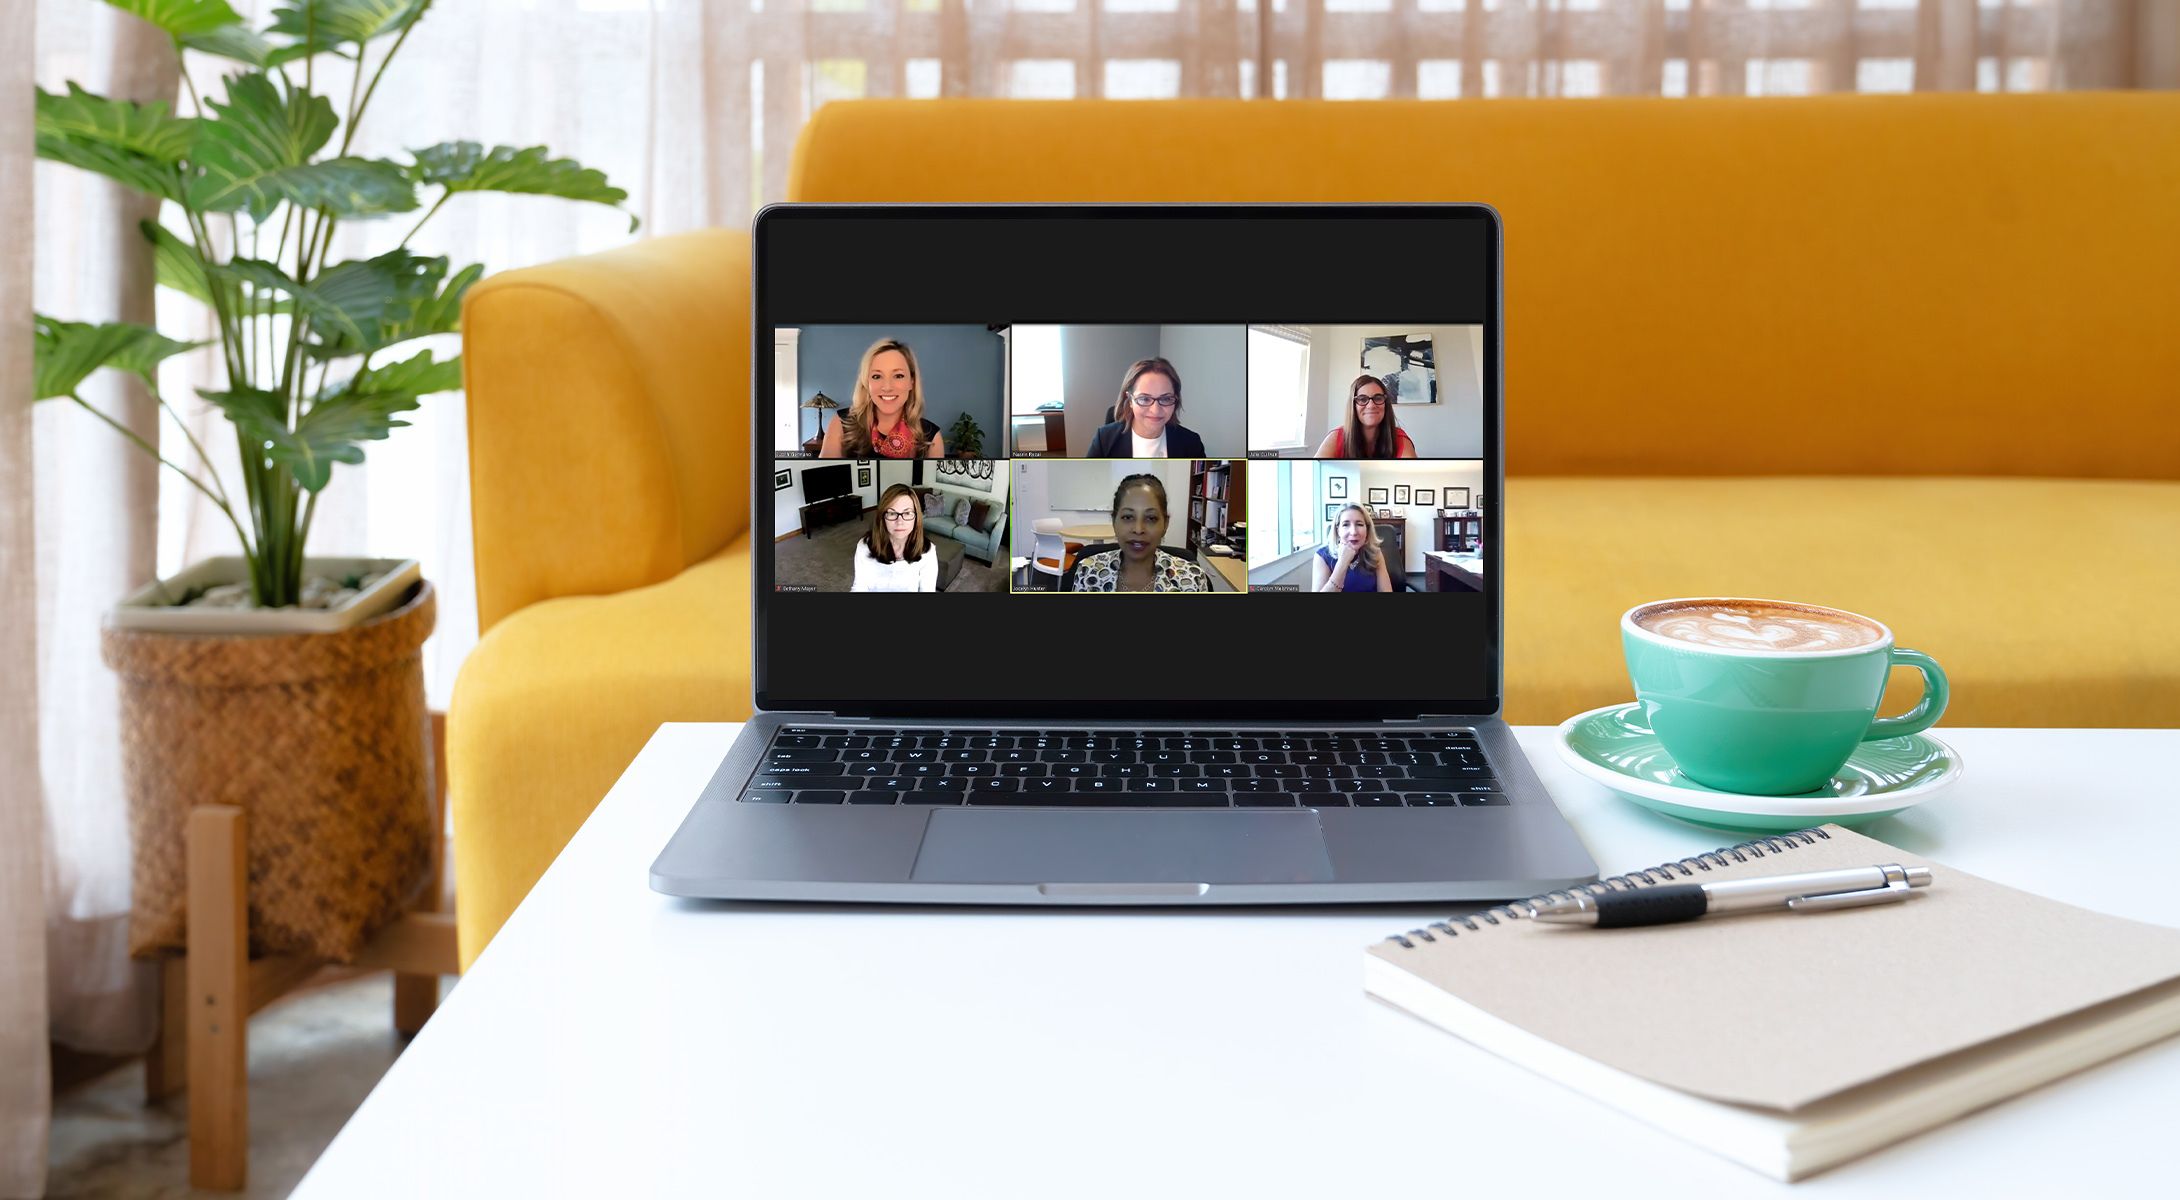
Durante el evento «Mujeres líderes en ciberseguridad» ( ) , seis ponentes debatieron sobre cómo deben cumplir los líderes empresariales con las nuevas y relevantes obligaciones en materia de notificación de incidentes de ciberseguridad, gestión de riesgos, estrategia y gobernanza y, en particular, sobre las implicaciones de una controvertida propuesta de requisito que obliga a notificar los ciberataques en un plazo de cuatro días.
Jocelyn Hunter, vicepresidenta y consejera general adjunta de Home Depot, señaló que las empresas y los consejos de administración están tratando de comprender «la nueva situación» y de actuar con transparencia. Bethany Mayer, otra de las ponentes y presidenta del consejo de administración de la empresa de almacenamiento en línea Box, señaló: «Como miembros del consejo, tenemos que cambiar».
El March 9, la SEC propuso una serie de normas destinadas a reforzar los requisitos de divulgación en relación con una amplia gama de cuestiones de ciberseguridad , entre las que se incluyen la gestión de riesgos, la estrategia, la gobernanza y la respuesta ante incidentes<. Las nuevas recomendaciones se encuentran en fase de consulta pública, pero podrían requerir medidas como, por ejemplo:
- Presentar el formulario 8-K de la Comisión de Valores y Bolsa ( ) ante la SEC en un plazo de cuatro días hábiles a partir de la ocurrencia de un incidente de ciberseguridad de importancia;
- Divulgar periódicamente las políticas y procedimientos de la empresa relacionados con la identificación y la gestión de los riesgos de ciberseguridad, el papel de la dirección en su aplicación, así como los conocimientos especializados en materia de ciberseguridad y las responsabilidades de supervisión del consejo de administración;
- Actualización de la información sobre incidentes ya comunicados.
«: No estamos tratando de imponer un régimen.»Carolyn Welshhans, jefa en funciones de la unidad cibernética de la SEC
Carolyn Welshhans, directora adjunta de la división de cumplimiento de la SEC y jefa en funciones de la unidad de criptoactivos y ciberseguridad de la agencia, afirmó durante la mesa redonda que la normativa definitiva podría acabar siendo «muy diferente» de lo que se ha propuesto. Hasta la fecha se han presentado ante la SEC unas 100 cartas de comentarios . Las observaciones se están teniendo en cuenta como parte del proceso de elaboración de la normativa. Welshhans no indicó un plazo para la finalización de las normas.
¿Qué hay detrás de las nuevas normas de ciberseguridad de la SEC?
El aumento de la frecuencia y la intensidad de los incidentes cibernéticos en los últimos años ha llevado a la SEC a tomar medidas. En los últimos años, los ciberdelincuentes han lanzado una alarmante oleada de ataques de ransomware contra empresas estadounidenses y proveedores de infraestructuras críticas.
Han cerrado plantas de procesamiento cárnico, gasoductos, colegios y centros sanitarios. En todos los casos, han bloqueado los sistemas informáticos de las víctimas y han exigido dinero a cambio de la devolución de los datos sustraídos. Desde (pequeñas empresas) hasta (gobiernos en su conjunto): ninguna organización es inmune a estos ataques.
«. Algunas de las dificultades que se planteaban hace cinco años aún no han sido abordadas por las organizaciones.»Julie Cullivan, miembro del consejo de administración de Axon, Heartflow y otras empresas
Por lo tanto, la propuesta de la SEC constituye una «señal importante», afirmó la ponente Julie Cullivan, miembro del consejo de administración de varias empresas y antigua responsable de TI en Forescout Technologies. «Desde el punto de vista del riesgo, la situación ha empeorado en los últimos cinco años», afirmó. «Y algunas de las dificultades que se planteaban hace cinco años aún no han sido abordadas por las organizaciones».
Cullivan afirmó que los equipos ejecutivos y los consejos de administración deben implicarse más en las cuestiones relacionadas con la ciberseguridad. La SEC considera que aún no se están abordando los aspectos fundamentales y desea garantizar que las empresas rindan cuentas.
Esa opinión fue compartida por Hunter, de Home Depot, y por Judith Germano , moderadora del panel «» y miembro distinguido del Centro de Ciberseguridad de la Universidad de Nueva York (NYU), además de exfiscal federal. Coincidieron en que las empresas deberían haber tomado medidas básicas hace años. Las mejores prácticas en materia de gestión de parches , y autenticación multifactorial son bien conocidas desde hace años. La Agencia Federal de Ciberseguridad y Seguridad de las Infraestructuras (CISA) ha venido alertando sobre la escalada constante y la creciente sofisticación de los ciberataques.
La norma de los cuatro días obligatorios de la SEC
A los directivos de las empresas y a sus consejos de administración les preocupa especialmente uno de los nuevos requisitos: que los incidentes cibernéticos se comuniquen en un plazo de cuatro días desde que se califiquen como «relevantes». Según Germano, la norma de los cuatro días es «problemática». El plazo establecido podría llevar a las empresas a retrasar la determinación de si un hecho es relevante y disuadirlas de realizar comunicaciones informales y confidenciales a las partes interesadas y a las autoridades reguladoras por temor a que ello dé lugar a la obligación de presentar una notificación pública.
Además, podría dar lugar a que se hicieran públicos los incidentes antes de que se haya contenido el daño y se hayan aplicado los parches a los sistemas, y antes de que se haya informado a las demás partes afectadas y estas hayan tenido la oportunidad de protegerse. “«Esto puede suponer un obstáculo para la ciberseguridad, en lugar de una ayuda», afirmó.
[Lea también: ¿Qué es la respuesta ante incidentes?]
«En un plazo de cuatro días, resulta realmente difícil saber qué va a ser relevante», afirmó Mayer, de Box. «Se necesita más tiempo del indicado para determinar si un incidente es relevante o no». Además, una divulgación prematura podría dar a entender que la empresa se encuentra en una situación de vulnerabilidad cibernética, lo que podría dar lugar a más ataques, afirmó.
Según Hunter, de Home Depot, este periodo de cuatro días sigue siendo «un periodo en el que hay muchas incógnitas». Es posible que las fuerzas del orden intervengan en esta fase inicial y que desaconsejen una divulgación inmediata, con el fin de evitar ahuyentar a los delincuentes que aún podrían ser detenidos mientras registran el sistema.
Cullivan señaló que los directivos y los expertos en tecnología han expresado su preocupación por el hecho de que la norma de los cuatro días lleve a los consejos de administración a retrasar parte de su comunicación inicial, que, en el mejor de los casos, puede resultar imprecisa. «He visto cómo se ha criticado a las empresas tecnológicas por no [actuar con moderación]», afirmó. «Me preocupa que la gente se muestre reticente por temor a que esa comunicación se interprete como una señal prematura».
[Lea también: Cómo puede su empresa sobrevivir a un ataque de ransomware]
Sin embargo, el Sr. Welshhans, de la SEC, considera que se trata de un delicado equilibrio entre la divulgación de información y la rapidez, lo cual puede resultar fundamental durante un ciberataque. «Una vez que se ha [determinado que] algo es relevante, se trata de algo que los inversores deben saber», afirmó.
No obstante, Welshhans señaló que la norma de los cuatro días está abierta a debate y que las empresas no deben temer a la divulgación de información. «Lo más probable es —dijo— que nos enteremos de todos modos, porque si se produce una filtración y se hace público, al final tendrá que darlo a conocer». «También nos lo cuentan nuestros demás socios de las fuerzas del orden».
Se requiere experiencia en ciberseguridad a nivel de consejo de administración
Dada la nueva presión para que se amplíe la divulgación de información, ha llegado el momento de que las empresas incorporen a un experto en ciberseguridad a su consejo de administración, afirmó Mayer, de Box. «Dado el tipo de riesgo al que se enfrentan las empresas, sobre todo las grandes empresas que cotizan en bolsa, es imprescindible contar con un cierto nivel de conocimientos, no solo sobre la tecnología, sino también sobre las cuestiones jurídicas y de responsabilidad civil», afirmó. «Eso debe formar parte de la información de que dispone el consejo de administración».
Por su parte, a la Sra. Mayer le preocupa que ni siquiera las grandes empresas cuenten con un nivel básico de conocimientos sobre ciberseguridad « » en su consejo de administración. Esto puede suponer un verdadero problema cuando se produce una brecha de ciberseguridad.
«[Los consejos de administración deben] comprender la interacción entre la innovación cibernética y el liderazgo empresarial.»Nasrin Rezai, vicepresidenta sénior y directora de seguridad de la información (CISO) de Verizon
La ponente Nasrin Rezai, vicepresidenta sénior y directora de seguridad de la información (CISO) de Verizon, comparte la opinión de que las empresas y los consejos de administración deben incorporar a más expertos en tecnología a su estructura directiva. «Los consejos de administración y las empresas deben “comprender la interacción entre la innovación cibernética y el liderazgo empresarial para garantizar que los ámbitos empresarial, tecnológico y cibernético estén interrelacionados”», afirmó.
SEC: No existe una solución «única para todos»
Welshhans afirmó en el acto que las normas propuestas por la SEC no constituirán una regulación «única para todos». La agencia no tiene interés en imponer un manual de respuesta ante incidentes ni otras medidas concretas, añadió. «Las empresas deben resolver esta cuestión», afirmó.
La evaluación y la gestión de los riesgos varían en función de cada empresa. «No estamos tratando de imponer un régimen», afirmó. «E incluso con la mejor ciberseguridad del mundo, algo acabará sucediendo». No obstante, los inversores necesitan disponer de más información relevante sobre las infracciones cuando estas se producen.
«. Es un momento realmente complicado, pero también es un momento en el que hay mucha gente dispuesta a echar una mano.»Jocelyn Hunter, vicepresidenta y consejera general adjunta de Home Depot
«La SEC debe encontrar un delicado equilibrio entre la rendición de cuentas y el hecho de mostrarse “autoritaria”», afirmó Germano, de la Universidad de Nueva York. Los legisladores, las empresas y las organizaciones sectoriales han criticado las normas, alegando que suponen una carga innecesaria, podrían poner en peligro la seguridad nacional al hacer pública información sensible e impondrían un control minucioso sin precedentes por parte del Gobierno.
Hunter, de Home Depot, resumió las críticas señalando que propuestas bienintencionadas, como la obligación de informar con cuatro días de antelación, podrían añadir una carga de estrés innecesaria a una situación que ya de por sí es estresante. Cuando se produce un incidente cibernético, «es un momento realmente complicado, y también es un momento en el que se necesita la colaboración de todo el mundo», afirmó. «Y esto no haría más que contribuir a lo que todos están intentando hacer».