El mundo de la seguridad informática ha cambiado radicalmente durante el último año, pero ¿qué cambios son realmente importantes y cómo deberían actuar las empresas para garantizar la seguridad de sus empleados y sus datos?
En un seminario web reciente de Tanium organizado por « » (se abre en una nueva pestaña), titulado «Los secretos de la detección de amenazas a alta velocidad utilizando petabytes de datos», participaron expertos de Accenture, Google y Tanium. Ofrecieron una visión estimulante del panorama cambiante de la seguridad informática, identificando nuevas amenazas y proporcionando orientación para proteger los activos de la empresa, incluso cuando la mayoría de los empleados trabajan desde casa.
El seminario web también incluyó una demostración de la solución conjunta de la plataforma Tanium con Google Chronicle, la plataforma basada en la nube de Google para recopilar y analizar petabytes de datos de telemetría de (se abre en una nueva pestaña) en tiempo real, con el fin de detectar y subsanar amenazas de seguridad en las redes corporativas.
Los ataques han aumentado y las superficies de ataque son más amplias
«Probablemente, la seguridad informática haya cambiado para siempre como consecuencia de que tantas personas hayan trabajado desde casa durante la pandemia», afirma Nick Taylor, director general y responsable de seguridad para el Reino Unido e Irlanda de Accenture (se abre en una nueva pestaña). El paso al teletrabajo y la mayor dependencia de los servicios en la nube que ello conlleva han acelerado una transformación de las tecnologías de la información que ya estaba en marcha.
En la actualidad, esa transformación está madurando hasta convertirse en un nuevo paradigma caracterizado por una plantilla altamente distribuida y una mayor dependencia de las redes de socios. Los equipos de seguridad deben adaptar sus inversiones y procesos en consecuencia; de lo contrario, serán víctimas de nuevas formas de ataque y nuevos tipos de vulnerabilidades.
En un mundo en el que todo el mundo trabaja desde casa, los datos y los dispositivos de las empresas están expuestos como nunca antes lo habían estado. Según Taylor, las redes domésticas son aproximadamente 3.5 veces más vulnerables que las redes corporativas, lo que significa que cualquier dispositivo terminal de una oficina en casa corre un riesgo mucho mayor que ese mismo dispositivo cuando se encontraba en una oficina corporativa.
Los atacantes se están aprovechando del caos provocado por la pandemia. Taylor señaló que:
- Se han registrado más de 60,000 dominios con nombres relacionados con COVID19. Muchos de estos dominios se utilizan para campañas de phishing , y otras actividades delictivas
- Los ciberdelincuentes se han hecho pasar por la Organización Mundial de la Salud ( ) (se abre en una nueva pestaña) (OMS), y han ofrecido a los usuarios enviarles información actualizada sobre los contagios por COVID en su zona a cambio de una módica cuota de suscripción. A través del formulario de registro, los delincuentes obtienen acceso a números de tarjetas de crédito y datos de cuentas bancarias.
- Los ciberdelincuentes también están difundiendo desinformación, como el rumor de que la COVID es el resultado de 5G redes.
- Los delincuentes están atacando a empresas del sector de las ciencias de la vida, robando propiedad intelectual y perturbando el funcionamiento de las fábricas y las cadenas de suministro.
A partir de encuestas del sector y de los datos recopilados por la red de Accenture, integrada por unos 90 CISO, Taylor compartió estas cifras preocupantes:
- Los tiempos de permanencia de los ataques son prolongados: a menudo oscilan entre 200 y 250 días. Durante ese tiempo, los atacantes tienen tiempo para explorar las redes, obtener acceso a más recursos y sustraer datos con el fin de llevar a cabo diversos tipos de actividades delictivas.
- El volumen de ataques se ha duplicado recientemente, pero en Europa el número de incidentes de seguridad al año se ha mantenido estable. «Es evidente que la higiene de seguridad ha mejorado», afirmó Taylor. De lo contrario, el número de incidentes aumentaría a medida que aumentara el volumen de ataques.
- Aproximadamente el 40 % de las infracciones están relacionadas con terceros o con socios de terceros, lo que supone un aumento de aproximadamente el 10 % con respecto al año anterior.
- Los ataques malintencionados perpetrados por personas de dentro de la empresa están aumentando. Taylor atribuye esto a que los empleados se sienten aislados, e incluso alienados, de sus compañeros como consecuencia de haber trabajado de forma aislada durante largos periodos de tiempo. A los empleados les preocupa que la pandemia afecte a sus puestos de trabajo. Hay quienes deciden aprovechar su información privilegiada para obtener beneficios económicos. Podrían descargar datos en dispositivos locales o vender credenciales de acceso en la Dark Web.
- Alrededor del 60 % de los ejecutivos afirman que sus presupuestos no están a la altura del creciente nivel de amenazas. La seguridad representa tan solo alrededor del 11 % de la mayoría de los presupuestos de TI de las empresas. En muchas organizaciones, debería tener mayor peso.
¿Cuál es el consejo de Accenture? En primer lugar, céntrese en que las personas sean la primera línea de defensa. Proporcione a los empleados la formación que necesitan para reducir la probabilidad de que cometan errores peligrosos y ayúdeles a sentirse parte integrante de la empresa en su conjunto, incluso cuando trabajen desde casa.
Además, aproveche soluciones como las que ofrecen Tanium y Google para obtener visibilidad sobre las amenazas a los terminales, de modo que su departamento de TI pueda responder con rapidez cuando surjan amenazas.
Detección y corrección de amenazas en los terminales con Tanium y Google Chronicle
Las organizaciones interesadas en seguir las recomendaciones de Accenture pueden aprovechar una nueva solución de Tanium y Google para la gestión unificada de terminales y las iniciativas de «Zero Trust» de (se abre en una nueva pestaña).
Esta nueva oferta de , (se abre en una nueva pestaña), comercializada por Tanium, integra la solución « » de Tanium (se abre en una nueva pestaña) con « Chronicle» (se abre en una nueva pestaña), la plataforma de análisis de seguridad de Google Cloud, y ayuda a las empresas a detectar, investigar y evaluar el alcance de ataques avanzados y de larga duración (amenazas persistentes avanzadas o APT).
Esta solución integrada resulta especialmente útil para ayudar a los analistas de seguridad a detectar amenazas persistentes avanzadas (se abre en una nueva pestaña) — amenazas que podrían permanecer ocultas en una red durante cientos de días.
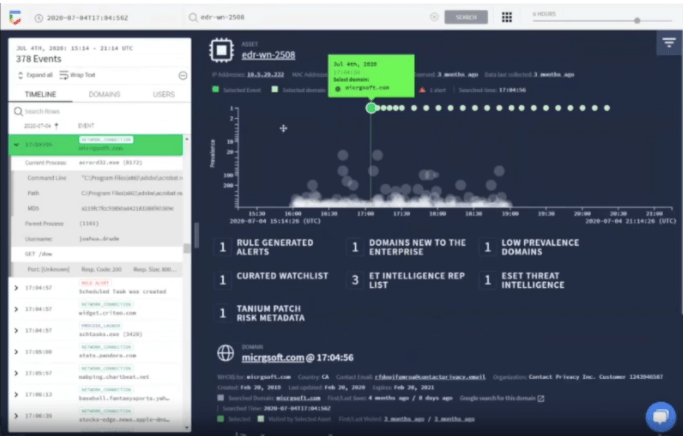
Figura 1. Gracias a su integración con la plataforma Tanium, Google Chronicle ayuda a los analistas de seguridad a examinar los datos de telemetría de los terminales junto con fuentes actualizadas de inteligencia sobre amenazas. Los analistas pueden mitigar rápidamente las amenazas relacionadas con los terminales remotos, incluso en un entorno de teletrabajo.
Google Chronicle almacena un petabyte de datos de telemetría de terminales transmitidos desde los agentes de Tanium, lo que supone el volumen de datos correspondiente a todo un año. Gracias a este enorme volumen de datos, los analistas pueden establecer rápidamente correlaciones entre distintos sucesos para identificar ataques que, de otro modo, pasarían desapercibidos. La tecnología de búsqueda de Chronicle ofrece resultados de las consultas al instante, lo que permite a los analistas investigar y caracterizar las amenazas con la mayor rapidez posible.
Por ejemplo, un analista de seguridad puede utilizar Tanium y Chronicle para investigar actividades como una solicitud de DNS para un dominio sospechoso y detectar cualquier actividad relacionada que se remonte hasta un año atrás.
Una vez identificada la solicitud relacionada con el dominio sospechoso, el analista puede utilizar la plataforma Tanium para poner inmediatamente en cuarentena el terminal afectado, conteniendo así la amenaza.
Vea el seminario web « » (se abre en una nueva pestaña) , organizado por Accenture, Google y Tanium, para obtener más información sobre cómo puede proteger a su plantilla que trabaja a distancia frente a la ciberdelincuencia.
Para obtener más información sobre la colaboración de Tanium con Google, lea nuestro reciente comunicado de prensa « » () en (se abre en una nueva pestaña).

