Ya de por sí resulta difícil encontrar buenos profesionales en ciberseguridad, pero con una lista cada vez mayor de normativas de cumplimiento destinadas a proteger la información de los consumidores, cada vez son más las organizaciones que se dan cuenta de que necesitan profesionales cualificados en otra área fundamental: la privacidad de los datos.
En su quinto informe anual « : State of Privacy» (: El estado de la privacidad) , ISACA ha constatado que las organizaciones comprenden el valor de la privacidad de los datos: cómo contribuye a reducir las filtraciones de datos y ayuda a mejorar tanto la reputación de la marca como la confianza de los consumidores. No obstante, el informe también reveló que el obstáculo más habitual al que se enfrentan los programas de protección de la privacidad es el complejo panorama jurídico y normativo. Y a ello se suma el reto adicional de que las empresas confían en herramientas de IA de para compartir y proteger datos.
A pesar del importante papel que pueden desempeñar los departamentos de protección de datos a la hora de proteger la información de los consumidores, su plantilla no está aumentando; de hecho, incluso ha disminuido ligeramente.
«Creo que lo que más me ha sorprendido es que, este año, la mediana del número de empleados dedicados a la protección de datos ha sido ligeramente inferior: ocho este año, frente a los nueve [del año anterior]», afirmó Safia Kazi, directora de prácticas profesionales en materia de protección de datos de ISACA, durante una conversación reciente sobre el informe de ISACA relativo a la protección de datos. No es una caída muy pronunciada, es cierto, pero son precisamente esos ligeros vaivenes de la aguja los que ella supervisa para anticipar mejor las tendencias a largo plazo.
«. Estamos observando que cada vez más personas utilizan la IA para tareas relacionadas con la privacidad.»Safia Kazi, directora de prácticas profesionales en materia de privacidad, ISACA
Por otra parte, añadió Kazi, la noticia sobre la falta de personal, aunque sorprendente, no fue tan mal recibida entre los encuestados como lo fue el año pasado. ¿Una teoría que explique el motivo? «Estamos observando que cada vez más personas utilizan la inteligencia artificial para tareas relacionadas con la privacidad», afirmó.
Anteriormente conocida como la Asociación de Auditoría y Control de Sistemas de Información, ISACA es una asociación profesional mundial sin ánimo de lucro y una entidad líder en certificación y formación en tecnologías de la información, dedicada a promover la confianza digital. El informe «El estado de la protección de datos», en el que se encuestó a más de 1,600 responsables de seguridad, directivos y otros profesionales de las tecnologías de la información de todo el mundo, abarcó una amplia gama de temas. El punto de referencia « » y Kazi se centraron en cinco ámbitos clave:
1. Cómo conseguir el apoyo del consejo de administración en materia de protección de datos
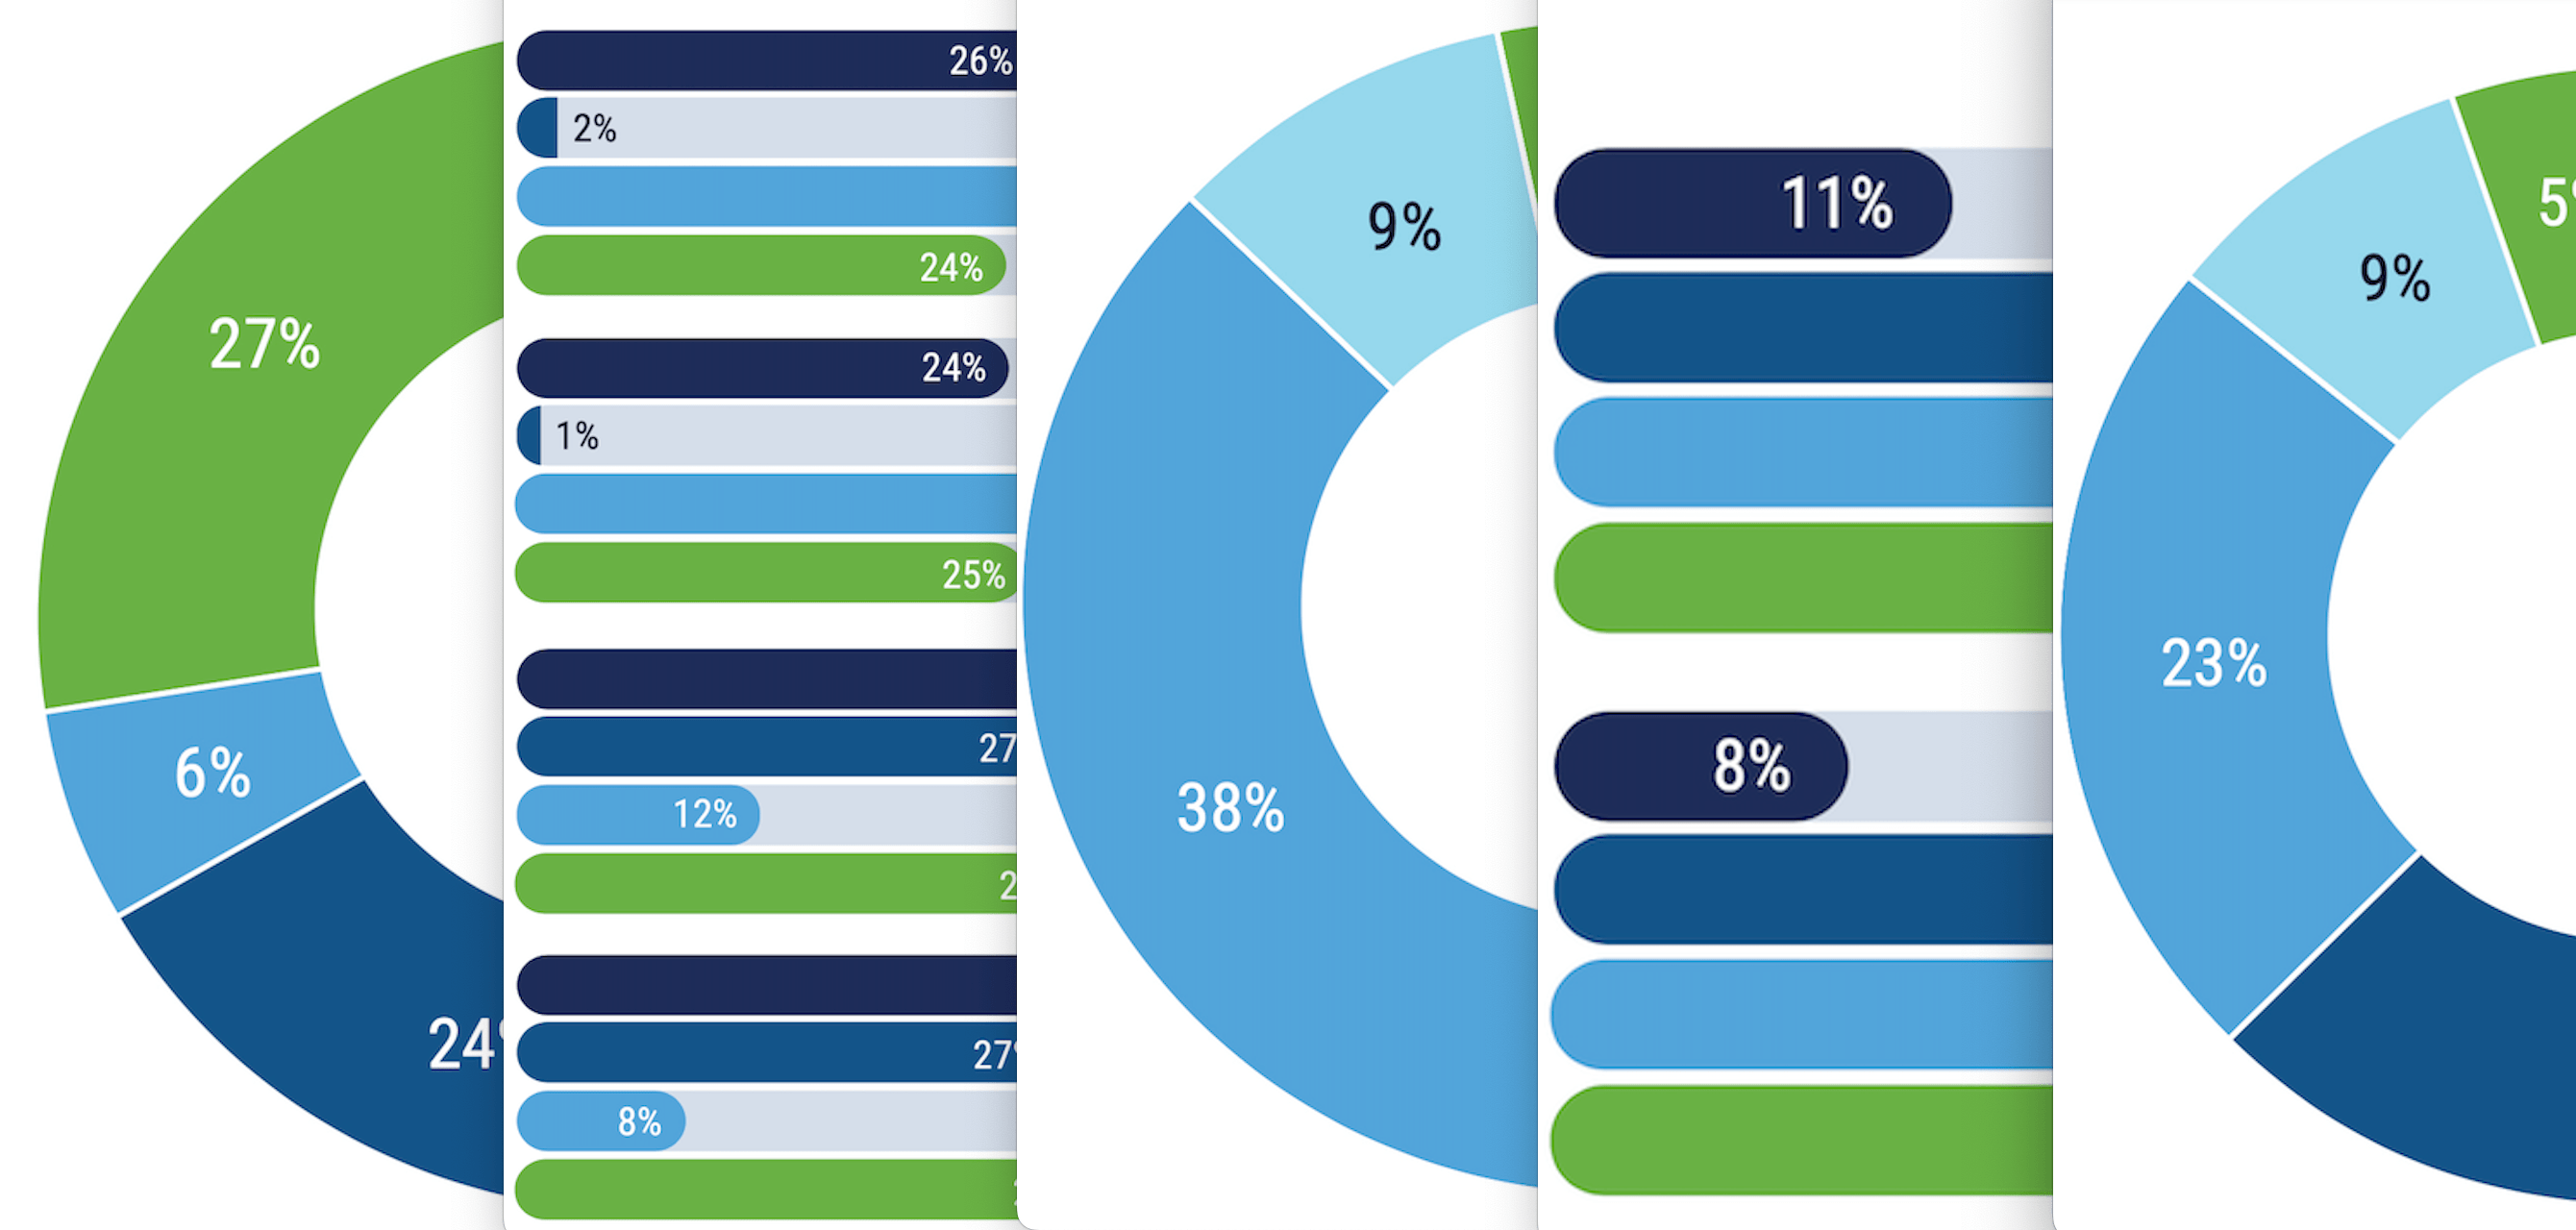
Opiniones del consejo de administración sobre los programas de privacidad ¿Cree que su consejo de administración considera que el programa de privacidad de su empresa es:
Fuente: « 2025 » de ISACA; «State of Privacy»
El compromiso con la protección de datos por parte del consejo de administración de cualquier organización es fundamental para alcanzar los objetivos del equipo de protección de datos. Según el informe, los consejos de administración respaldan las iniciativas en materia de privacidad: el 57 % de los encuestados afirma recibir un apoyo adecuado y el 74 % señala que los objetivos de privacidad están en consonancia con los objetivos empresariales, cifras que no han variado mucho con respecto a las del 2023 .
«. Aquellas que tenían una orientación ética se sentían más capaces de cumplir con las nuevas leyes y normativas [que] las empresas que se regían exclusivamente por el cumplimiento normativo.»Kazi
Sin embargo, la mayoría de estos consejos de administración defienden la privacidad de los datos debido a los requisitos de cumplimiento de la Ley de Protección de Datos de California ( ), y no porque la consideren una propuesta de valor.
«Sin embargo, lo ideal sería que las organizaciones empezaran a reflexionar más sobre la importancia de la privacidad de los datos», afirmó Kazi. «Curiosamente, lo que hemos observado es que las empresas que se guiaban exclusivamente por el cumplimiento normativo no se mostraban, en realidad, más seguras de su capacidad para cumplir con la normativa. «Hemos constatado que aquellas personas con una orientación ética se sentían más capaces de cumplir con las nuevas leyes y normativas».
Las organizaciones que suelen tener una orientación ética adoptan medidas para evaluar y analizar sus prácticas en materia de datos, teniendo en cuenta cómo un uso indebido puede repercutir negativamente en los clientes y los empleados. Se trata de tomar conciencia de las consecuencias reales que pueden derivarse si las organizaciones no protegen adecuadamente los datos.
2. Presupuestos para la protección de datos: la tendencia es a la baja
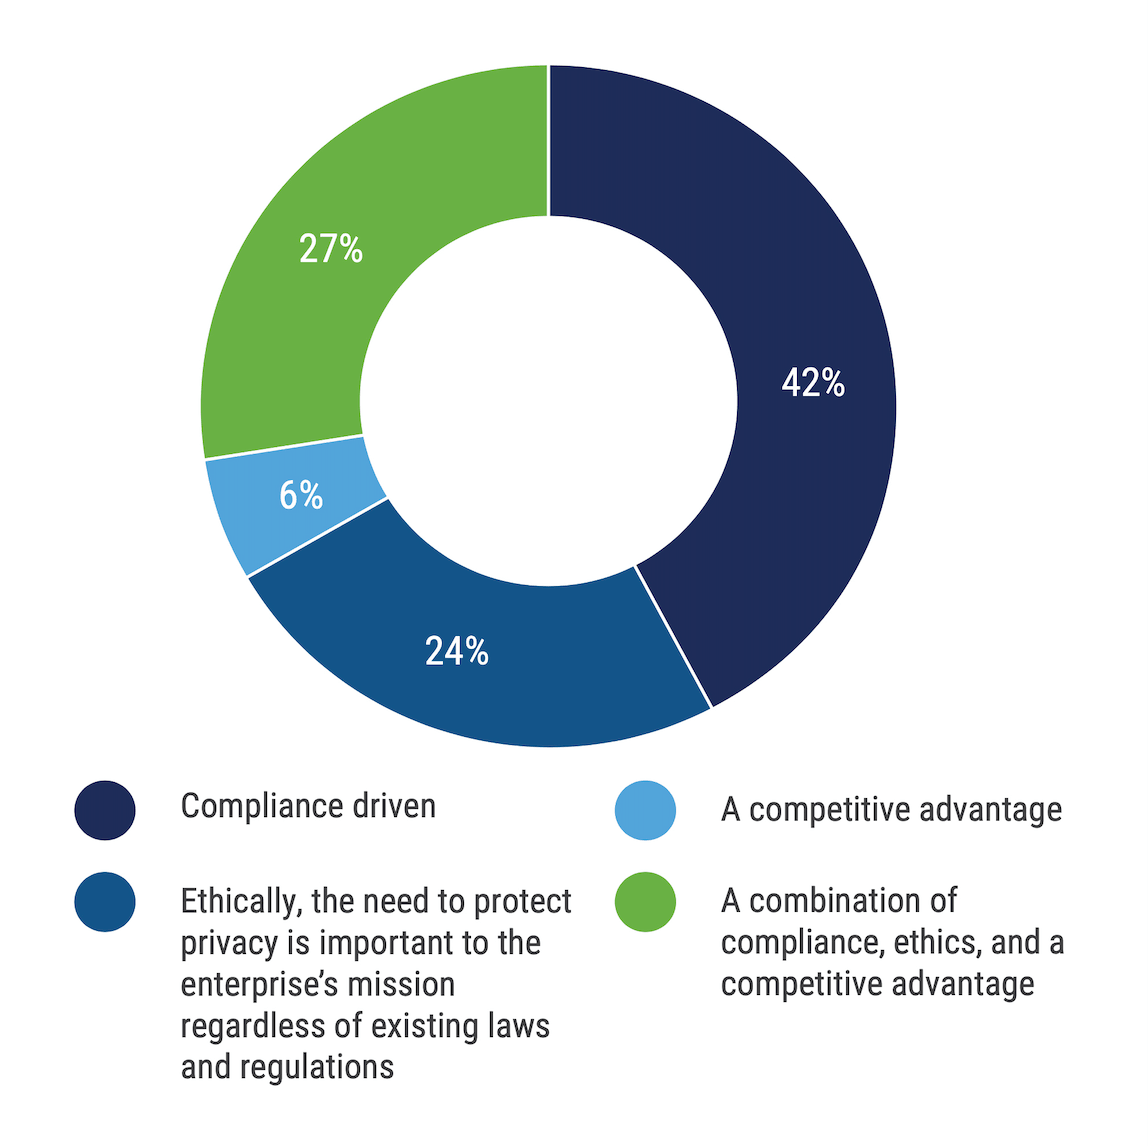
Cambios en el presupuesto de privacidad ¿Cómo cambiará el presupuesto de privacidad de su organización en los próximos 12 meses?
Fuente: « 2025 » de ISACA; «State of Privacy»
En los años 2022 y 2023, los encuestados esperaban aumentos presupuestarios en materia de privacidad, pero en el año 2024 y, según las previsiones para el 2025, se prevé que los fondos destinados a la protección de datos disminuyan. Kazi admitió que esto sorprendió a los investigadores de ISACA, sobre todo el hecho de que tantos de los 2024 encuestados (el 51 %) esperaran un descenso. En el pasado, se situaba más cerca del 12 %.
Lo que preocupa a Kazi es que los temores respecto a la reducción del presupuesto no eran infundados. En respuesta a ello, ISACA ha añadido este año una nueva pregunta a la encuesta, en la que se solicitan datos sobre el presupuesto destinado a la protección de la privacidad de los encuestados durante los últimos 12 meses. La realidad no se ajustó a la previsión, ya que solo el 10 % afirmó que su presupuesto había disminuido realmente. Pero eso podría ser una realidad a corto plazo.
[Read also: A guide to cybersecurity budgets in 2025]
El estudio sobre ciberseguridad de ISACA no arrojó resultados similares en lo que respecta a la cuestión presupuestaria. «Esto me lleva a pensar que a algunos equipos empresariales que ya se enfrentan a problemas de recursos, el personal encargado de la seguridad podría verse obligado a asumir responsabilidades relacionadas con la privacidad», afirmó Kazi. «Que las empresas consideren que crear un programa de protección de datos requiere más recursos que mantenerlo». «Y una vez que comprueben que cumplen con la normativa, podrán realizar recortes».
3. Cumplimiento de la normativa sobre protección de datos: los consejos y las herramientas de los expertos marcan la diferencia
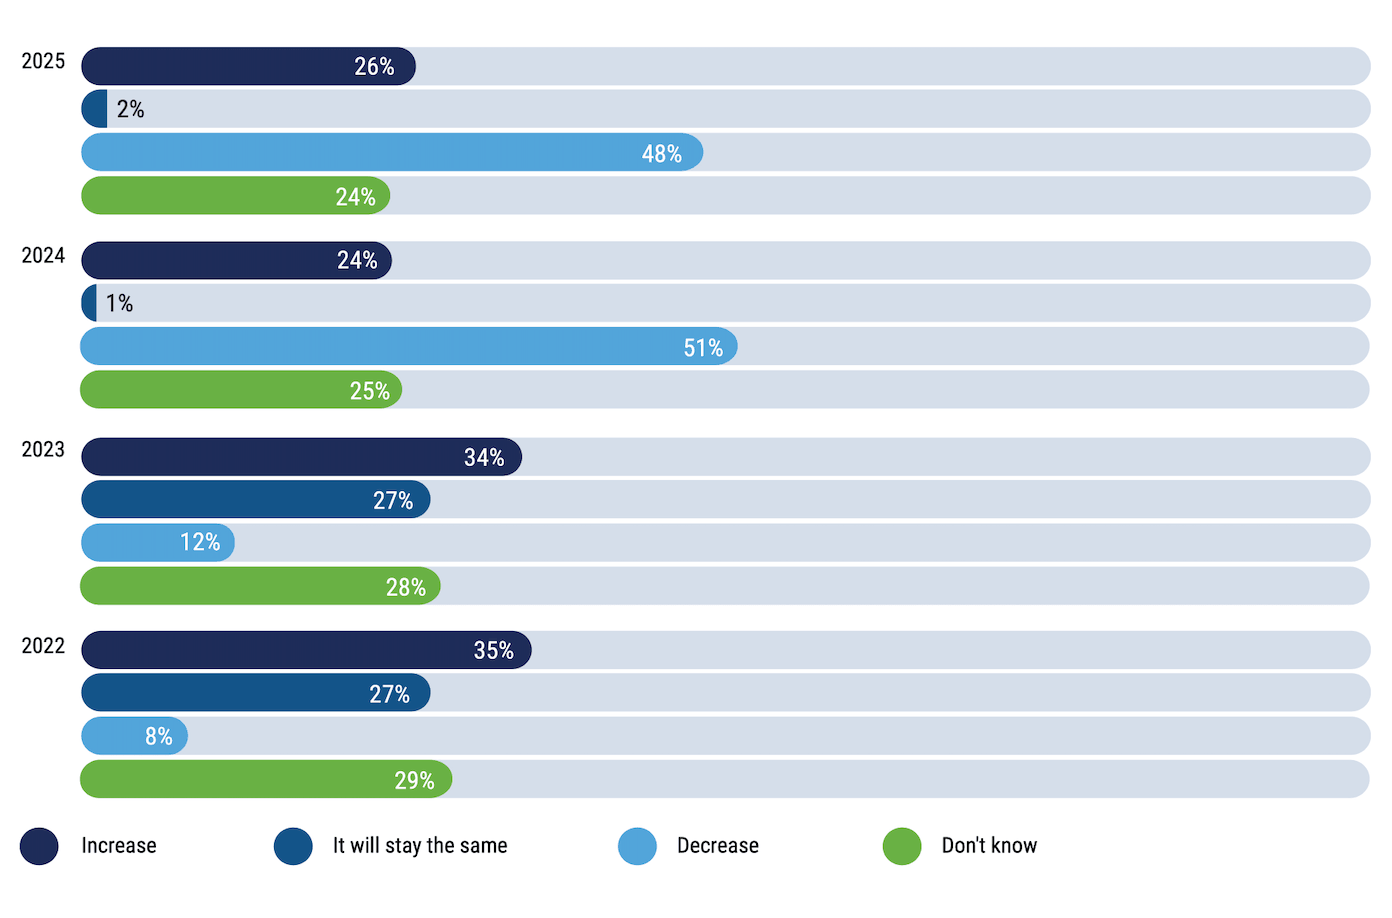
Confianza en la garantía de la privacidad de los datos y el cumplimiento normativo ¿Qué grado de confianza tiene en la capacidad del equipo de privacidad de su organización para garantizar la privacidad de los datos y cumplir con las nuevas leyes y normativas en materia de privacidad?
Fuente: « 2025 » de ISACA; «State of Privacy»
El cumplimiento normativo influye en gran medida en el programa de protección de datos de una empresa. Si no ha quedado claro a partir de los comentarios de Kazi, el 82 % de los encuestados utiliza un marco de cumplimiento normativo para desarrollar su programa de protección de datos, y la mayoría recurre al asesoramiento de expertos jurídicos para garantizar que la empresa siga cumpliendo las normas de cumplimiento, tal y como se indica en y.
«Mantener una cadencia regular de reuniones con profesionales del ámbito jurídico y del cumplimiento normativo que estén más al tanto de lo que ocurre en materia de aplicación de la normativa es realmente fundamental para garantizar el cumplimiento.»Kazi
«Reunirse con los equipos jurídicos y de cumplimiento normativo es realmente fundamental, ya que, cuando se promulga una ley o un reglamento, cada año se adoptan nuevas medidas de aplicación», afirmó Kazi. «Mantener un ritmo regular de reuniones con profesionales del ámbito jurídico y del cumplimiento normativo, que estén más al tanto de lo que ocurre en materia de aplicación de la normativa, resulta realmente fundamental para garantizar el cumplimiento normativo».
No obstante, Kazi señaló que las organizaciones también deberían aprovechar las herramientas disponibles para facilitar la gestión de datos, ya que estas pueden contribuir a que la empresa cumpla con la normativa. «Realmente creo que invertir algo de dinero en buenas prácticas de gestión de datos le reportará un excelente retorno de la inversión».
4. El uso de la inteligencia artificial para la protección de datos
Planes para utilizar la IA ¿Cuáles son los planes de su organización para utilizar la IA (bots o aprendizaje automático) con el fin de llevar a cabo tareas relacionadas con la privacidad?
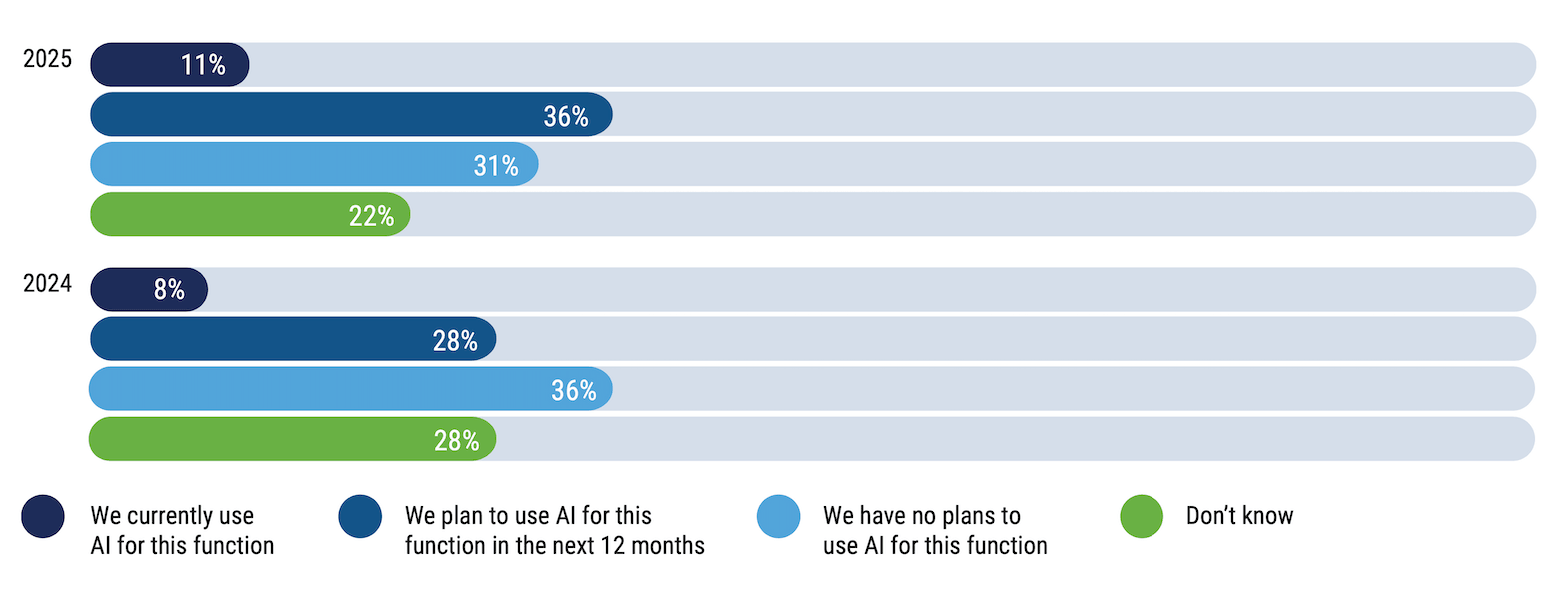
Fuente: « 2025 » de ISACA; «State of Privacy»
Hoy en día es imposible hablar de cualquier tema sin tener en cuenta el impacto de la inteligencia artificial. Los profesionales de la protección de datos muestran un interés cada vez mayor por el uso de la IA —no necesariamente la IA generativa, sino la IA y el aprendizaje automático—, ahora que el aprendizaje automático se utiliza cada vez más en la ciberseguridad y en las herramientas de gestión y supervisión de datos.
A medida que el uso de la IA generativa se generaliza en las organizaciones, Kazi considera que esto supondrá un serio desafío para los profesionales de la protección de datos.
«Las organizaciones se apresuran a adoptar esta nueva tecnología sin realizar evaluaciones del impacto en la privacidad ni evaluaciones de los riesgos para la privacidad», afirmó Kazi. «Los expertos en protección de datos se preguntan: “Bien, ¿cómo podemos hacer que el uso de esta tecnología se ajuste a nuestros demás objetivos y metas en materia de protección de datos?”». «Creo que, con el tiempo, gran parte de la gobernanza de la IA y de la ética de la IA recaerá en los profesionales de la privacidad».
5. La privacidad desde el diseño: es una cuestión de ética
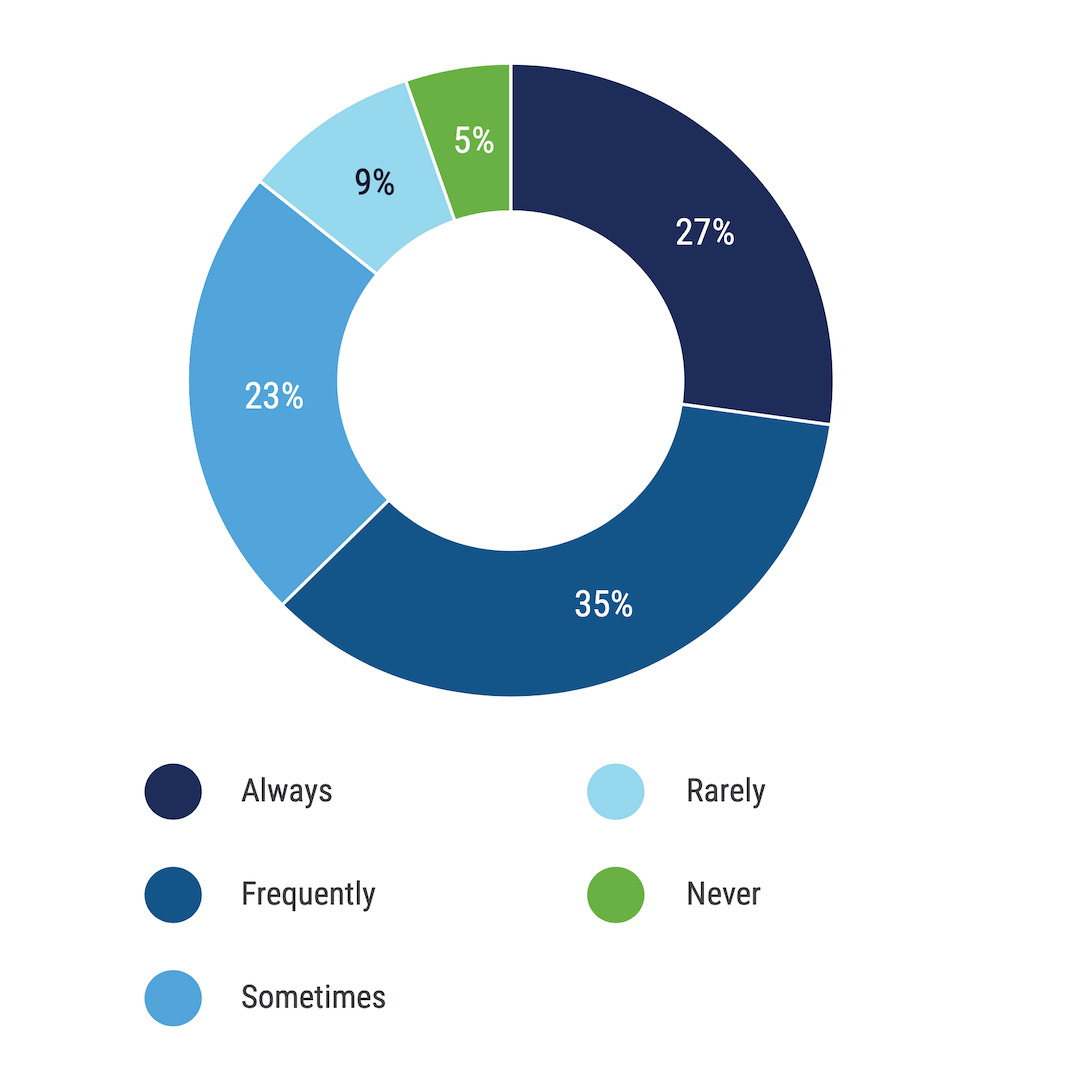
Frecuencia de la «privacidad desde el diseño» ¿Con qué frecuencia aplica su empresa la «privacidad desde el diseño»?
Fuente: « 2025 » de ISACA; «State of Privacy»
ISACA define la privacidad desde el diseño como «la integración de la privacidad en todo el proceso de ingeniería [y] resulta fundamental para garantizar que los nuevos productos y servicios puedan cumplir los objetivos de privacidad». Dos tercios de los encuestados afirmaron que aplican el principio de «privacidad desde el diseño» al desarrollar nuevas aplicaciones. Y, sin duda, hacen bien en hacerlo, teniendo en cuenta los nuevos marcos normativos, como la Ley de Inteligencia Artificial de la UE ( ), que promueve un enfoque de «privacidad desde el diseño».
«Creo que muchos de los participantes en nuestra encuesta comprenden que la privacidad desde el diseño es importante», afirmó Kazi. «Sin embargo, puede suponer un gran consumo de recursos, ya que implica que los profesionales especializados en protección de datos deben participar en los proyectos de desarrollo desde el principio.» «Creo que es totalmente comprensible que algunas empresas afirmen que no pueden aplicar el principio de “privacidad desde el diseño” en todos y cada uno de sus proyectos, por lo que deben establecer prioridades».
Los presupuestos y el cumplimiento normativo son elementos imprescindibles para desarrollar un buen programa de protección de datos, pero Kazi añadió un aspecto más que desea que los lectores extraigan del informe: por qué la ética en materia de protección de datos reviste tanta importancia.
«Las leyes y normativas avanzan mucho más lentamente que la tecnología», afirmó Kazi. Esto significa que quienes desarrollan tecnología deben empezar a dar prioridad a la ética en el tratamiento de los datos con el fin de proteger la privacidad de los consumidores.

