Autor
Sue Poremba
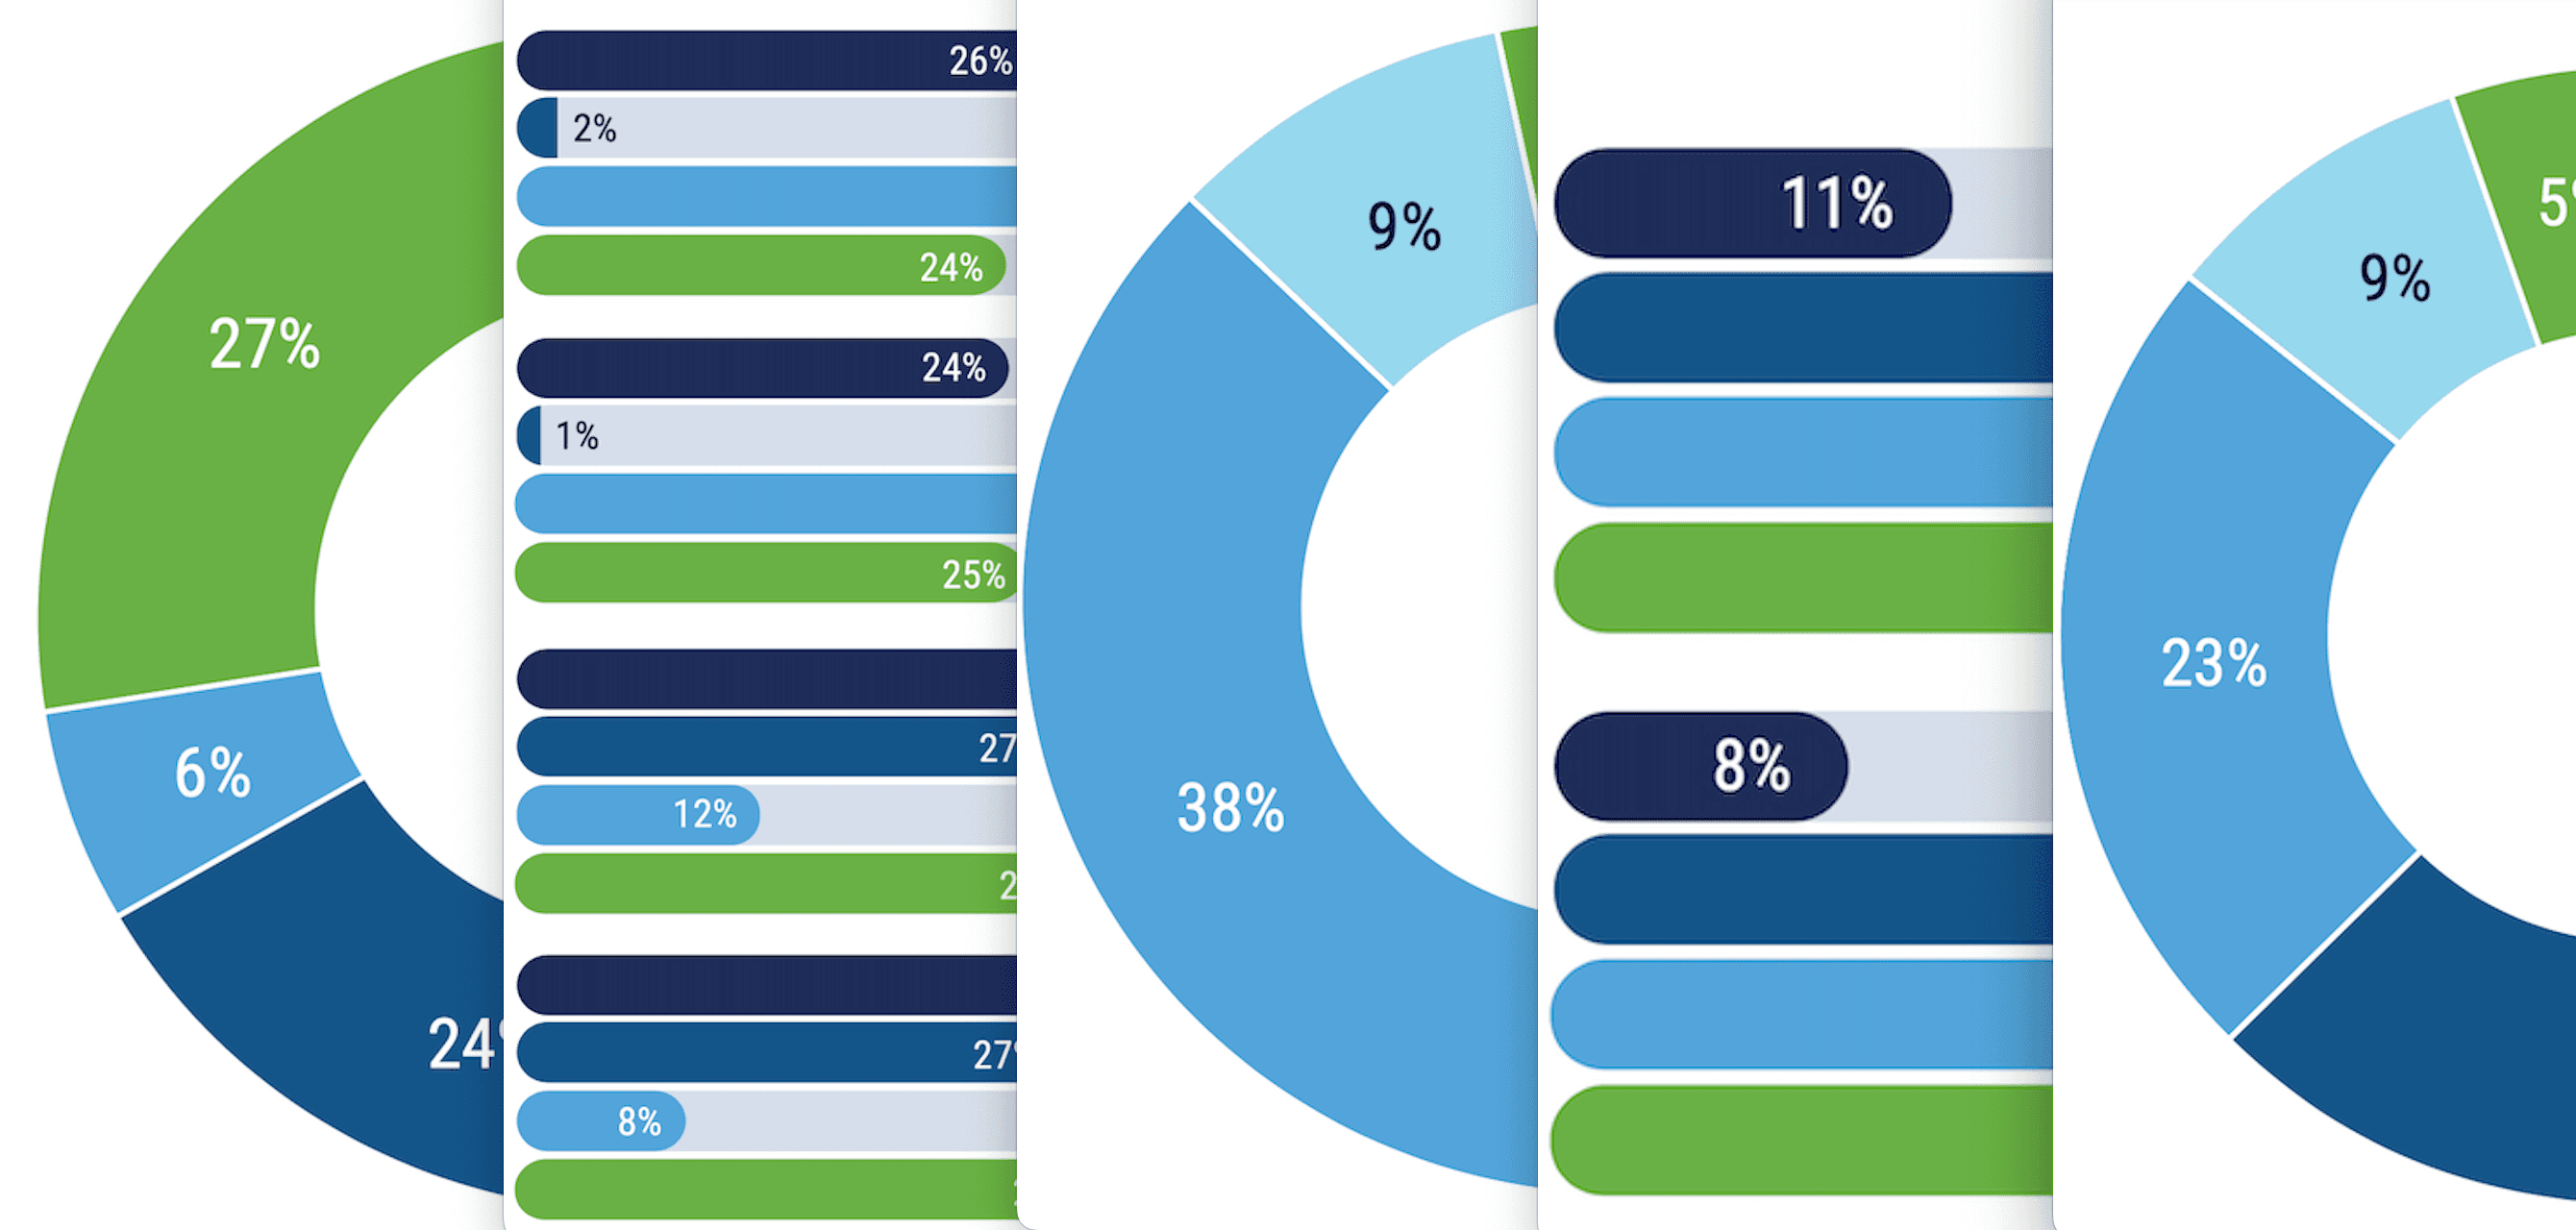
Profundizando en la privacidad de datos: 5 Gráficos clave del informe de ISACA 2025
La normativa está impulsando a un mayor número de empresas a desarrollar programas de protección de datos, pero a los investigadores de ISACA les han sorprendido algunos de los «cómo» y los «por qué» —y también los «por qué no»— que se revelan en este nuevo informe. Destacamos cinco aspectos para orientar a las empresas en la elaboración de sus propios planes de protección de datos.
Historia de éxito del CISO: La mejor cura para el aburrido entrenamiento en ciberseguridad
El "evangelista de la privacidad" Ken Fishkin tenía la fuerte sensación de que la capacitación en video sobre ciberseguridad en su firma de abogados de 350 personas no estaba llegando exactamente a su destino. ¿Cómo lo sabía? Demasiados seguían cayendo en estafas. Así es como lo solucionó.
Construyendo Diversidad en la IA: 3 Nuevos Empleados Hablan sobre la Oferta y la Demanda en la Revolución Tecnológica
Los expertos afirman que los equipos diversos, con diferentes antecedentes y puntos de vista, son más eficaces a la hora de detectar y mitigar las amenazas a la ciberseguridad, y esto mismo se está demostrando cierto en lo que respecta a la implantación responsable y ética de los sistemas de inteligencia artificial. Hemos hablado con tres trabajadores del sector de la inteligencia artificial sobre sus experiencias a la hora de adquirir competencias, conseguir un empleo y adaptarse al entorno laboral.
Avance de RSA 2024 : cómo aplicar las lecciones aprendidas para la detección de amenazas a la identidad basada en información de inteligencia
En la segunda entrega de nuestro avance de la RSA, que consta de tres partes, Focal Point entrevista a Nicole Hoffman, de Cisco Talos, sobre la gestión de identidades y accesos (IAM), así como sobre un libro poco habitual.
La Guía Esencial para el Parcheo Lento: Las Razones, los Riesgos, los Remedios
Una encuesta reciente pone de manifiesto retrasos significativos en la aplicación de parches para subsanar vulnerabilidades críticas de software. A continuación se explica por qué ocurre esto, por qué a veces se anima a los equipos de seguridad a permitir que suceda y cuáles son las políticas que pueden revertir esta tendencia (cada vez más peligrosa).
Historia de éxito de CISO: Cómo Zoom logró la ciberseguridad 2.0 con puntuación de riesgo cibernético
En la primera entrega de una serie de entrevistas individuales con los principales directores de seguridad de la información (CISO), Focal Point se reúne con Michael Adams, de Zoom, para hablar sobre el momento en el que la evaluación del riesgo cibernético dio realmente sus frutos.
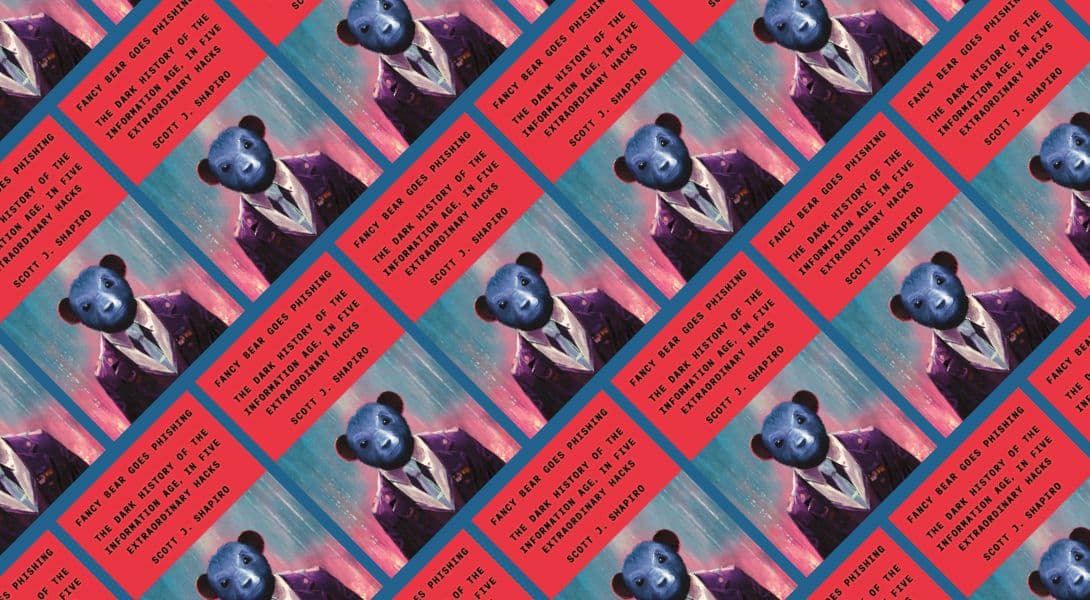
Mejor Nueva Lectura (Cibernética): La Guía de un Filósofo para Descifrar el "Upcode"
Hemos hablado con Scott J. Shapiro, profesor de filosofía de Yale, sobre su nuevo libro, *Fancy Bear Goes Phishing: The Dark History of the Information Age, in Five Extraordinary Hacks* (Fancy Bear se dedica al phishing: la oscura historia de la era de la información, en cinco ataques informáticos extraordinarios), y sobre su visión singular de la piratería informática, que, según él, tiene su origen en vulnerabilidades políticas, jurídicas, sociales y psicológicas —lo que él denomina «el upcode»—.
Estas películas no ganarán ningún Óscar, pero podrían salvar a su empresa
Adiós, PowerPoint: estos vídeos de formación en concienciación sobre seguridad aprovechan los recursos de producción al estilo de Netflix y el suspense para captar la atención de los trabajadores.

