Esta entrada ha sido redactada por el equipo de Tanium Guardian.
Un entorno de desarrollo integrado, o IDE, es una aplicación de software diseñada para escribir, editar, probar y compilar código utilizando un ordenador de sobremesa. Visual Studio Code es un popular editor gratuito de Microsoft que se basa en un núcleo de código abierto. El núcleo de VS Code de también sirve de base para otros entornos de desarrollo integrado (IDE), como Cursor, Windsurf y VSCodium, que están ganando terreno rápidamente en entornos empresariales.
VS Code y sus bifurcaciones permiten ampliar la funcionalidad mediante «extensiones». Estas extensiones abarcan desde sencillos ajustes en la interfaz de usuario hasta funciones avanzadas, como la compatibilidad con distintos idiomas y la automatización de tareas. Es importante destacar que estas extensiones pueden permitir la ejecución de código dentro del IDE y ejecutar código con el mismo nivel de privilegios que el proceso del IDE.
Al igual que las extensiones de navegador, estas útiles herramientas se cuentan por decenas de miles. El amplio ecosistema de desarrolladores permite a los usuarios encontrar una extensión para prácticamente cualquier necesidad imaginable , como el formateo de código, la detección de errores de código e integración con otras herramientas de desarrollo. Incluso hay algunas opciones divertidas, como « » y «VS Code Pets», que recuerdan a la aplicación clásica «eSheep» del curso 1990s.
Los usuarios pueden obtener extensiones en el Marketplace de Visual Studio Code de (Microsoft), en el Registro de OpenVSX de (Eclipse Foundation) o instalarlas localmente.
Dada la popularidad de los entornos de desarrollo integrado (IDE), la posibilidad de que el usuario final de dichos entornos obtenga privilegios elevados y acceda a datos confidenciales, así como la relativa facilidad con la que se publican las extensiones, los atacantes han venido utilizando cada vez más las extensiones con fines maliciosos.
El estudio sobre amenazas elaborado por (Aqua Security) y (Truvis Thorton) en 2023 , y del que informó por primera vez en el entorno real (Palo Alto) a finales de 2024 , parece ahora convertirse en un fenómeno casi semanal. MITRE ha añadido las extensiones IDE « » como una TTP de ATT&CK en March 2025.
¿Cómo funcionan las extensiones del IDE?
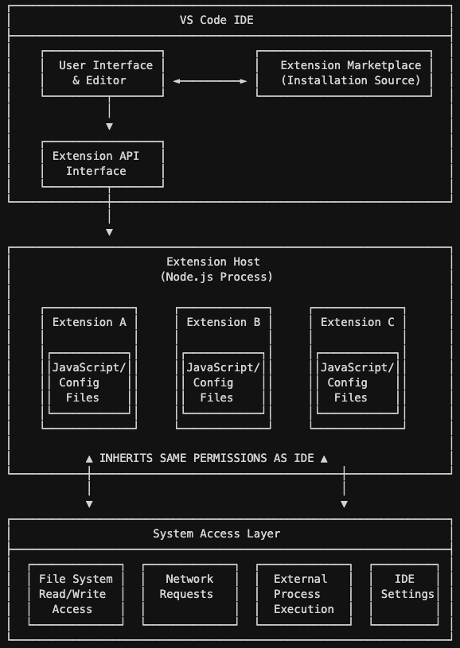
Las extensiones son paquetes de código y/o archivos de configuración que se integran directamente en la interfaz de usuario de VS Code y pueden aprovechar las mismas interfaces de programación de aplicaciones (API) de las que dispone VS Code. Tras la instalación, las extensiones se ejecutan en el «Extension Host», que se inicia desde VS Code. Se trata de un proceso de Node.js que se ejecuta junto con el IDE.
El «host de la extensión» ( «Extension Host») dispone de los mismos permisos que el IDE (), por lo que cualquier acción que pueda realizar el IDE también puede llevarla a cabo una extensión. Esto incluye, entre otras cosas, leer y escribir archivos en el dispositivo final, realizar solicitudes de red, ejecutar procesos externos y modificar la configuración del IDE. Las extensiones están escritas principalmente en JavaScript, pero pueden inyectar código malicioso en otros lenguajes a través de las API de VS Code.
¿Cuál es el riesgo?
En los casos más graves de uso indebido de las extensiones IDE, las víctimas pueden verse expuestas a la filtración de datos confidenciales —incluidas credenciales y tokens de acceso— a manos de los atacantes, o bien convertirse en víctimas de un ataque de ransomware.
En el ámbito de la seguridad existe un dicho que reza: «El malware solo hace lo que se le permite hacer», lo cual es una forma simplificada de explicar cómo una configuración excesivamente permisiva y las cuentas de usuario con demasiado control administrativo pueden suponer un riesgo tan grande para una organización.
Las extensiones maliciosas de VS Code se ejecutarán con los permisos del usuario que las haya cargado en su perfil de VS Code. No es raro que los desarrolladores dispongan de permisos más amplios en su estación de trabajo para facilitar la depuración y los cambios de configuración necesarios para su trabajo, y precisamente por eso constituyen un objetivo de ataque tan atractivo.
En el caso del Visual Studio Extensions Marketplace, gestionado por Microsoft ( ), Microsoft ofrece protección ( ) frente a extensiones maliciosas y ha reforzado estas medidas de protección con el paso del tiempo. Todas las extensiones y las actualizaciones posteriores se analizan en busca de virus mediante varios motores antivirus. Las extensiones también se analizan en tiempo de ejecución en un entorno aislado.
Microsoft mantiene una lista de bloqueados, y VS Code elimina automáticamente del dispositivo del usuario las extensiones que figuran en dicha lista. Microsoft también ha incorporado una función de detección de «apropiación indebida de nombres» para que los actores malintencionados no puedan apropiarse de los nombres de los productos o servicios de editores oficiales de prestigio. Los usuarios también pueden informar sobre extensiones maliciosas, y Microsoft ha detallado sus medidas mejoradas en sus blogs para desarrolladores de :.
A pesar de estas medidas reforzadas, algunas extensiones maliciosas han logrado colarse. A principios de 2025, los investigadores de ReversingLabs descubrieron un ingenioso uso de una laguna que permitía a las extensiones maliciosas publicarse en la tienda bajo el nombre de extensiones antiguas que ya habían sido eliminadas. Según el estudio de ReversingLabs, la extensión maliciosa incluía elementos de ransomware. Aunque no es algo generalizado, esto constituye una muestra de las pruebas y el desarrollo que pueden dar lugar a soluciones más amplias en el futuro.
Aunque Microsoft aplica medidas de protección contra las extensiones maliciosas conocidas, existen otras tiendas de aplicaciones. El OpenVSX Registry es un popular mercado para las versiones derivadas de VS Code, como Codeium, Windsurf y VSCodium.
OpenVSX es un proyecto totalmente abierto y carece de la sofisticación en materia de gobernanza y seguridad que ofrece la tienda de Microsoft. Aunque existe un proceso para denunciar abusos y los responsables de OpenVSX de responden a las denuncias y retiran las extensiones maliciosas, las pruebas y los análisis no están automatizados.
Dada la popularidad de numerosas bifurcaciones de VS Code, OpenVSX seguirá siendo un mecanismo de distribución de alto riesgo para las extensiones maliciosas de IDE, por lo que las organizaciones que utilicen este mercado deberían aplicar listas de permitidos estrictas para sus IDE y realizar análisis periódicos para detectar la presencia de contenido potencialmente malicioso.
Las extensiones procedentes de mercados suelen actualizarse automáticamente mediante el IDE. Esto podría suponer riesgos para la cadena de suministro; si el desarrollador de una extensión se viera comprometido o si la extensión se vendiera a una parte malintencionada, se podría inyectar código malicioso en una extensión que, por lo demás, goza de buena reputación.
Por el contrario, las extensiones pueden contener vulnerabilidades, tal y como se muestra en CVE-2025-52882 en la extensión Claude Code. En octubre de 2025, unos investigadores de Wiz identificaron varios editores que filtraban información confidencial, lo que podría haber puesto en peligro la seguridad de cientos de miles de usuarios.
Análisis de Tanium
El panorama de las extensiones para entornos de desarrollo integrado (IDE) es muy amplio. Aunque muchas organizaciones gestionan y actualizan periódicamente los entornos de desarrollo integrado (IDE) por sí mismas, no todas se adentran en el control y la gestión de las extensiones de los IDE, lo cual supone un riesgo mucho mayor. Al igual que ocurre con todo lo relacionado con la seguridad, la visibilidad del ecosistema es el primer paso —y el más importante—.
Tanium ha observado que hay al menos un IDE instalado en el 43 % de los terminales con macOS y en el 9 % de los terminales con Windows, y que, de media, cada organización tiene instaladas 330 extensiones únicas de VS Code.
Cualquier organización que permita el uso de entornos de desarrollo integrado (IDE) debe gestionar los riesgos asociados al uso de las extensiones de dichos entornos. Los puntos de acceso de los desarrolladores son objetivos de especial valor. Late 2025 saw a surge in attacks where malicious npm packages were being leveraged to harvest developer credentials and tokens.
Es posible que algunas organizaciones piensen que son inmunes a estos ataques porque no desarrollan software internamente ni cuentan con un departamento de desarrollo de software, pero se trataría de una suposición arriesgada. Muchos profesionales con conocimientos tecnológicos, más allá del ámbito de la ingeniería de software, también utilizan estos editores de código para crear sencillos scripts de automatización que faciliten sus flujos de trabajo.
A menos que su organización esté bloqueando activamente VS Code y todas sus variantes, es probable que exista una vulnerabilidad que justifique una mayor supervisión y refuerzo de la seguridad.
Cómo ayuda Tanium
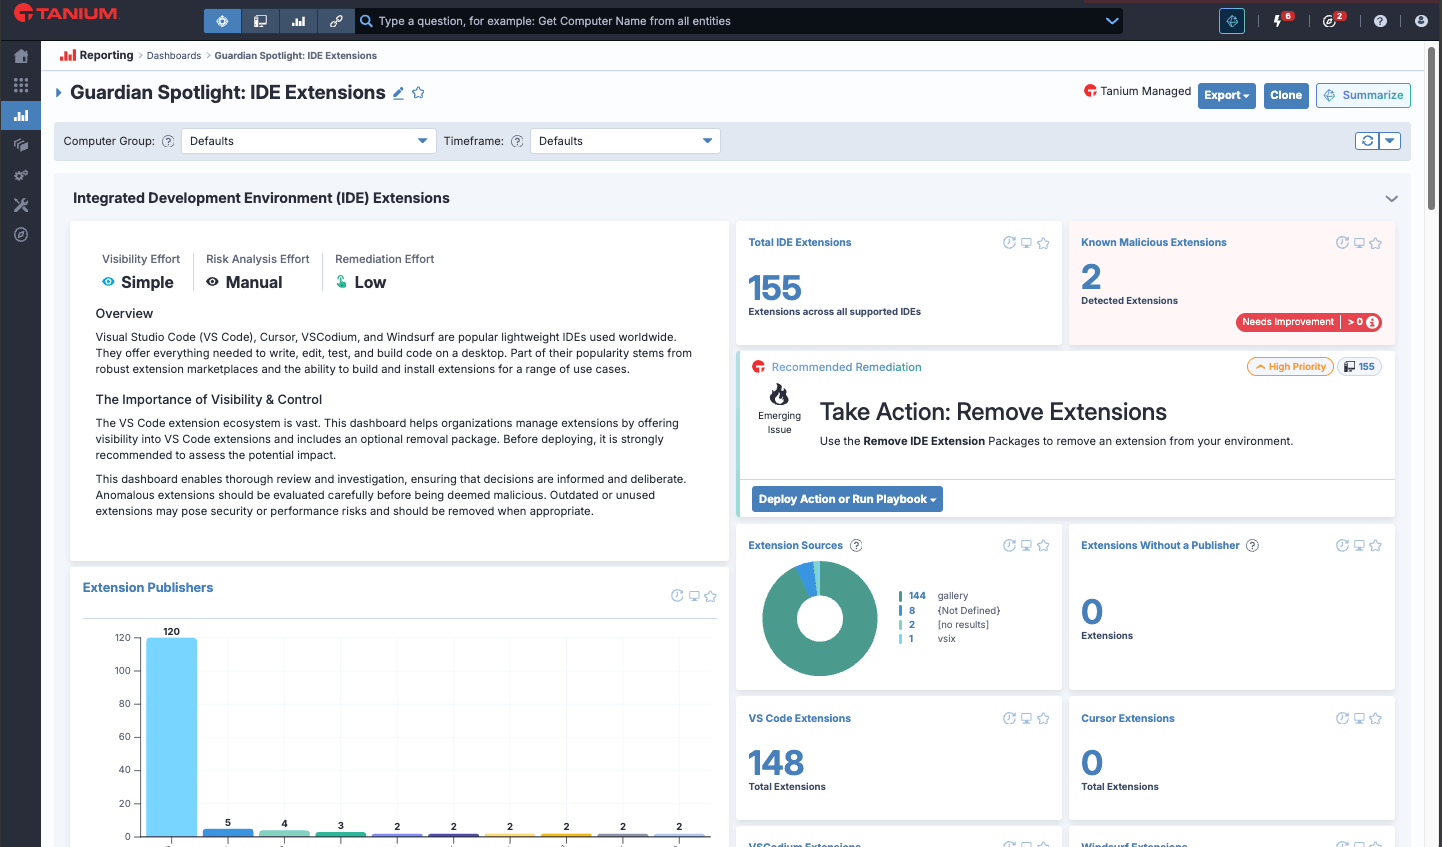
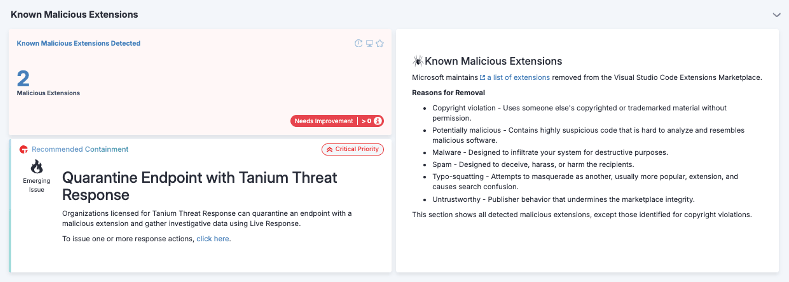
Tanium Guardian ofrece visibilidad y control sobre las extensiones de IDE:
- Enumerar extensiones: : extensiones instaladas y desactivadas en VS Code, Cursor, VSCodium y Windsurf
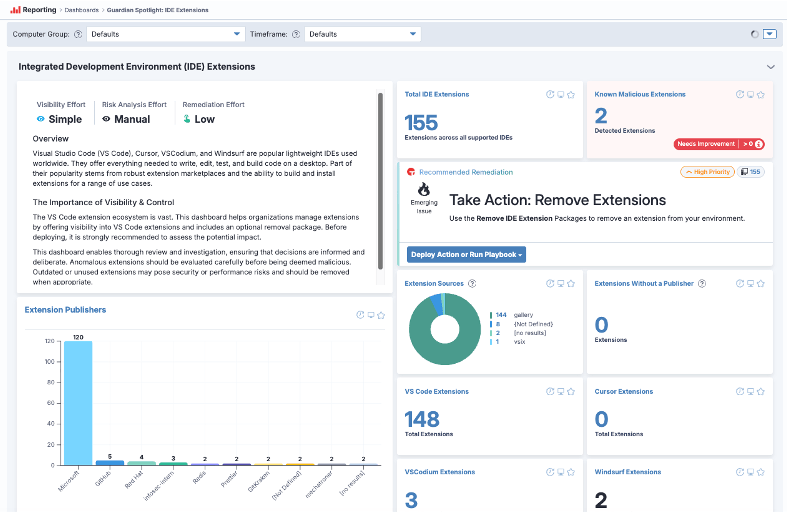
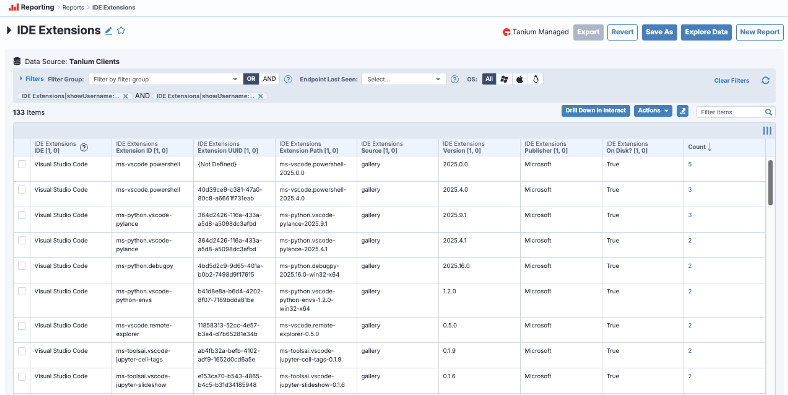
- Metadatos clave de Surface: ID de extensión de « », editor, origen (Marketplace o local) y versión
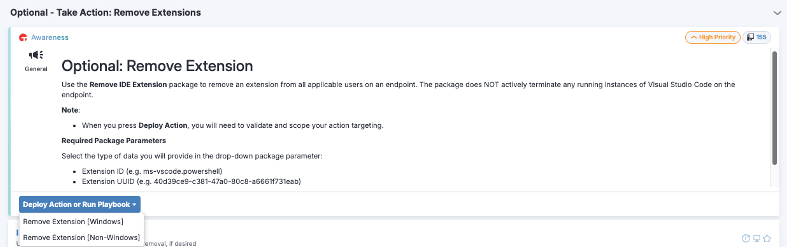
- Solución a gran escala: « » elimina al instante las extensiones maliciosas o que incumplan los requisitos mediante el paquete «remove-extension» de Tanium
Recursos adicionales
- Documentación del Marketplace de extensiones de Visual Studio
- Medidas de seguridad del Marketplace de extensiones de Visual Studio
- Blog de desarrolladores de Microsoft: Seguridad y confianza en Visual Studio Marketplace
- Resumen de las características y funcionalidades de Tanium Guardian
- Descubra cómo Tanium Guardian detecta los riesgos en tiempo real: explicación de los nuevos paneles de control para pymes y RMM - Tanium Tech Talks n.º 134

