Autor
Melissa Bischoping
May 2026 Fallo de seguridad en GitHub: la gestión de las extensiones sigue siendo un reto; ¿qué podemos hacer al respecto?
El May 20, 2026, GitHub reveló que el dispositivo de un empleado había sido comprometido a través de una extensión maliciosa de VS Code, y que los atacantes afirmaban haber sustraído aproximadamente 3,800 repositorios internos.
Ataque a la cadena de suministro Mini Shai-Hulud: Por qué esta campaña cambia la forma en que los defensores deben pensar sobre el software de confianza
El ataque a la cadena de suministro Mini Shai-Hulud comprometió más de 170 paquetes en npm y PyPI, incluidos paquetes de TanStack, Mistral AI y Guardrails AI, al secuestrar flujos de trabajo de publicación CI/CD legítimos para distribuir versiones maliciosas que aún llevaban señales de procedencia aparentemente válidas.
Cómo una gobernanza inteligente puede contener la expansión agéntica
A medida que los agentes de IA se multiplican a la velocidad de las máquinas en toda la empresa, la gobernanza debe evolucionar para adaptarse a su autonomía, su alcance y los riesgos que plantean.

Comprender la IA «en la sombra» en su entorno de terminales
Descubra cómo se manifiesta la «IA en la sombra» en los dispositivos finales, desde los modelos locales hasta los servidores MCP, y por qué la visibilidad, la gobernanza y la configuración segura son ahora más importantes que nunca.
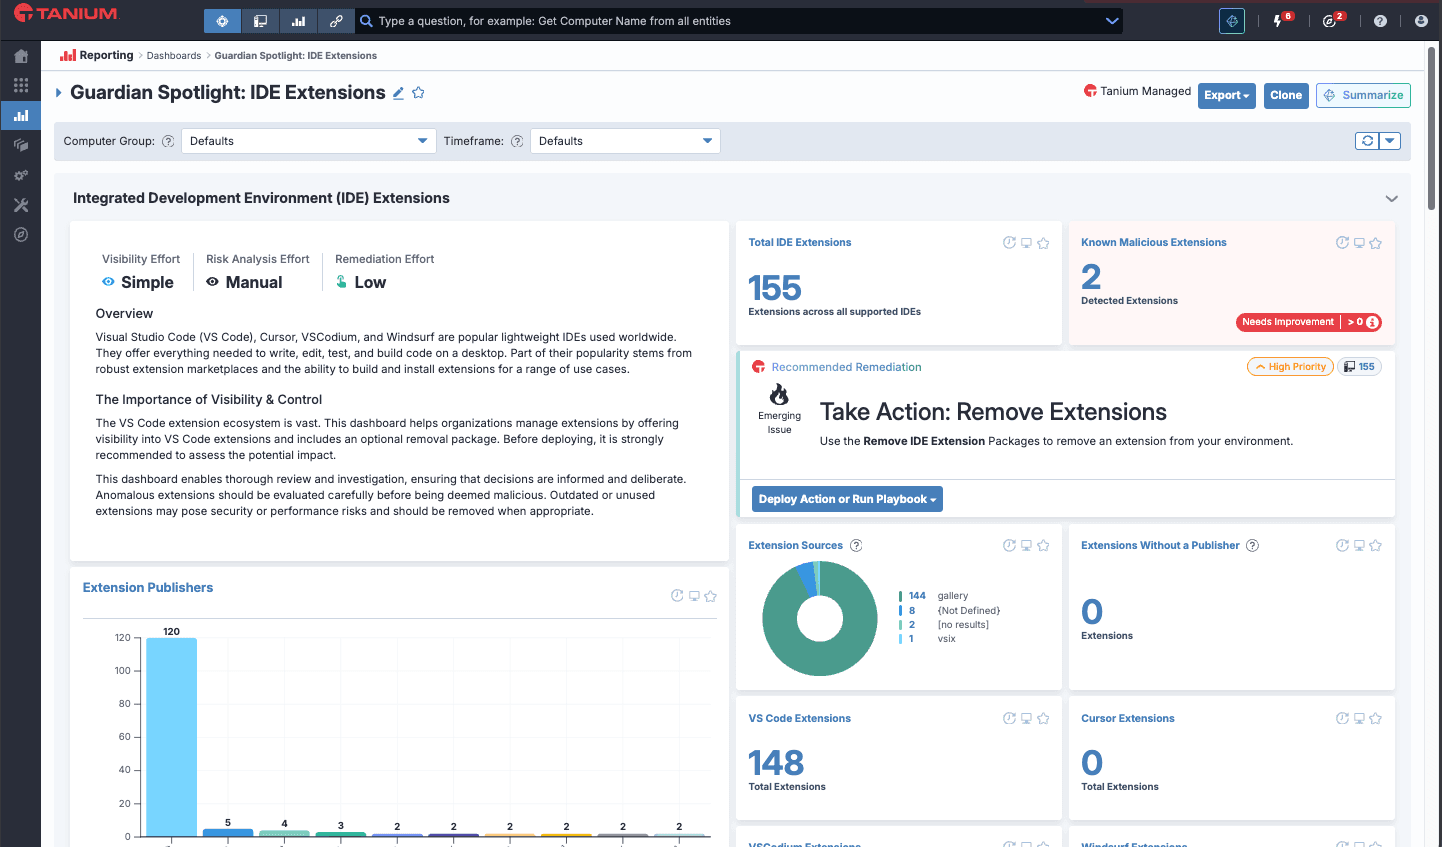
Extensiones de IDE: un nuevo riesgo persistente para su organización
Las extensiones instalables por el usuario para Visual Studio Code, Cursor y otros Entornos de Desarrollo Integrado son un vector de ataque cada vez más explotado, con nuevas extensiones maliciosas descubiertas casi semanalmente. ¿Tiene visibilidad y control?
Ep. 16: Necesitamos ser proactivos en la gestión de vulnerabilidades
Nick Brown, ingeniero sénior de True Zero Technologies, explica por qué la criticidad, la aceptación del riesgo y las herramientas de IA son clave para mantenerse a la vanguardia de las vulnerabilidades y exposiciones comunes (CVE).
Ep. 15: Ser CISO es más difícil que nunca, y ya es hora de admitirlo
Cada vez son más las empresas que esperan que la función del CISO pase de ser la de un experto técnico en seguridad a la de un gestor ejecutivo de riesgos cuya misión sea proteger el negocio. Es fundamental que los responsables de seguridad de la información hablen sobre el estrés y busquen apoyo.
Ep. 14: Cómo liderar un equipo de inteligencia de amenazas
Sherrod DeGrippo de Microsoft, autodescrita como una "extraña voyeur de seguridad", comparte sus estrategias para hacer que la inteligencia de amenazas sea accionable, construir equipos que confíen en su intuición y, aquí está la gran clave, lograr que tu CISO esté completamente a bordo.
7 Formas de defender su cadena de suministro de software
A medida que los piratas informáticos se vuelven más sofisticados y el software más complejo, los responsables de seguridad de la información (CISO) deben mejorar su capacidad para identificar, aislar y mitigar los ataques de software malicioso.
Ep. 3: Por qué es hora de confiar en la confianza digital, Parte 2
A medida que la confianza de los consumidores cae en picado, una encuesta de ISACA muestra cómo las empresas pueden reconstruirla, incluso después de un ciberataque.
Ep. 2: Por qué es hora de confiar en la confianza digital, Parte 1
Una informativa encuesta de ISACA revela el panorama actual de la confianza digital. ¿La conclusión sorprendente? Maximizar la confianza minimiza el riesgo de ciberseguridad.

Elaboración de un plan de acción en materia de ciberseguridad: comprensión de la gestión de riesgos informáticos
Segunda parte de esta serie sobre cómo elaborar y poner en práctica un plan de acción que refuerce las defensas cibernéticas de su organización.
Desarrolle un plan de acción de ciberseguridad: Enfoque en la visibilidad y eliminación de silos
Un plan de acción en materia de ciberseguridad que dé prioridad a la visibilidad y elimine los silos informáticos es esencial para proteger a su organización.

Fortalecimiento de endpoints y preparación en un panorama de amenazas cambiante
Dado que el conflicto entre Rusia y Ucrania está afectando al panorama de las amenazas cibernéticas, las organizaciones deben subsanar cualquier deficiencia en los procesos de aplicación de parches.
Mejores prácticas para responder a la vulnerabilidad Log4j y prepararse para la siguiente
Descubra cómo hacer frente a la vulnerabilidad Log4j y prepárese para el futuro con herramientas que permiten detectar componentes de software vulnerables.

