Dado que, en la actualidad, cualquier empresa puede convertirse en un objetivo potencial, la prevención de ciberataques podría convertirse en el nuevo objetivo prioritario de su empresa en materia de seguridad. Y, como dice el viejo refrán: «Más vale prevenir que curar». Desde el punto de vista de la ciberseguridad, este dicho es tan cierto que le hemos dado un nombre: « » (la higiene cibernética). (se abre en una nueva pestaña)
Oirá este término con frecuencia; hace referencia a las rutinas de seguridad que debe seguir para reducir considerablemente el riesgo de convertirse en blanco de ataques de malware o ransomware. En mayo de este año, incluso el presidente publicó un decreto ejecutivo titulado « » ( ) (se abre en una nueva pestaña) , en el que se anima al sector privado a centrarse en las mejores prácticas en materia de seguridad.
Una ciberhigiene eficaz requiere una vigilancia y un mantenimiento constantes. Afortunadamente, esta labor continua resulta mucho menos onerosa si su personal, sus procesos y sus herramientas se basan en estos principios básicos. Tanium se ha asociado recientemente con Deep Instinct (se abre en una nueva pestaña) para ayudarle a proteger y prevenir de forma eficiente y eficaz las amenazas en los terminales antes de que causen daños.
Cerrar con llave las puertas y ventanas
La forma más sencilla de dejar de ser un objetivo es no facilitar a los atacantes el acceso a su propiedad, lo que también se conoce como «cerrar con llave puertas y ventanas». Este concepto hace referencia a las buenas prácticas de higiene, como conocer con certeza todos los dispositivos finales que existen en su entorno, mantener dichos dispositivos correctamente configurados, formar a su personal sobre cuestiones de seguridad —como el phishing y el uso indebido de credenciales— y aplicar rigurosamente los parches y actualizaciones de su software para eliminar las vulnerabilidades que buscan la mayoría de los piratas informáticos.
Sin embargo, podemos hacer más para proteger esas puertas y ventanas digitales, y por eso nos hemos asociado con Deep Instinct para aprovechar su plataforma de prevención « Endpoint Security» (se abre en una nueva pestaña) en áreas clave del marco que utilizamos para proteger sus terminales.
Incorporación de centinelas para vigilar la finca
Para ilustrar cómo Tanium colabora con Deep Instinct para proteger y defender su patrimonio, resulta útil planteárselo en términos de un ciclo de vida de la seguridad. Este ciclo de vida se divide en cinco fases.
Su organización puede cerrar con llave todas las puertas y ventanas y, además, colocar centinelas para que vigilen cada entrada: el agente ligero de Deep Instinct protege el terminal mediante un análisis continuo en busca de amenazas. Si se detecta una amenaza, impide que esta se ejecute antes de que pueda causar daños. Por último, Deep Instinct responde enviando datos de telemetría a la consola de Tanium Threat Response, lo que proporciona información detallada sobre el malware que puede utilizarse para detectar amenazas similares en el resto del entorno.
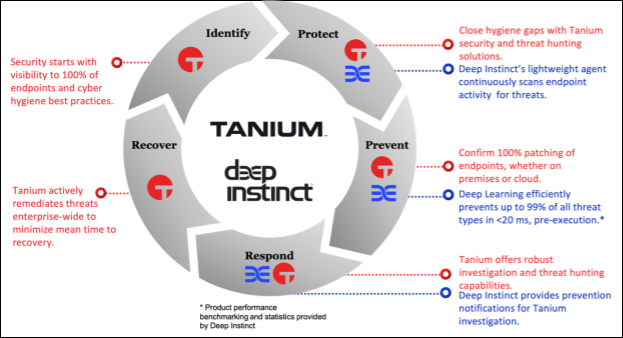
Veamos un ejemplo para comprender la mejora en materia de seguridad que supone potenciar su plataforma Tanium con Deep Instinct:
- Conscientes de que, si no se ve, no se puede proteger, su equipo de TI utiliza las herramientas de detección e inventario de activos de Tanium (se abre en una nueva pestaña) para identificar y realizar un inventario de todos sus dispositivos finales.
- Su equipo de seguridad imparte formación a sus empleados sobre concienciación en materia de seguridad y políticas de seguridad para ayudarles a cumplir con las prácticas de ciberhigiene. Para proteger de forma eficiente y eficaz su red y sus terminales, el equipo utiliza la solución de seguridad « » de Tanium (se abre en una nueva pestaña) y la solución de «Risk & Compliance» de Tanium (se abre en una nueva pestaña) , junto con el software de seguridad para terminales «» de Deep Instinct (se abre en una nueva pestaña).
- Supongamos que un pirata informático ataca a su empresa enviando un correo electrónico que contiene un documento PDF malicioso o un enlace que redirige a los usuarios a un formulario web alojado en un servidor web conectado a Internet. Cuando el usuario pulsa el botón «Enviar» del formulario, se ejecuta un código que se conecta a un servidor de mando y control para descargar archivos maliciosos adicionales.
- El agente ligero de Deep Instinct instalado en el terminal utiliza inteligencia predictiva basada en inteligencia artificial y aprendizaje profundo para detectar este tipo de malware antes de que se grabe en el disco, lo que impide que el código se ejecute. A continuación, Deep Instinct envía una alerta y datos de telemetría a su equipo de seguridad, en los que se facilitan detalles sobre el malware.
- La información aparece en la consola de Tanium Threat Response. Su equipo de seguridad puede utilizar esta información para buscar valores hash de archivos similares en todo el entorno, con el fin de garantizar que este malware concreto no haya aparecido en ningún otro lugar.
- En las contadas ocasiones en las que una campaña de ataque logra iniciar con éxito su ciclo de ataque, puede utilizar Tanium para poner inmediatamente en cuarentena el terminal, o el grupo de terminales, impidiendo así que el ataque se propague lateralmente. A continuación, puede utilizar tantas herramientas de Tanium como sea necesario para solucionar el ataque: eliminar archivos, instalar parches o realizar otras acciones, todo ello a cualquier escala que sea necesaria.
Más información sobre Deep Instinct
Deep Instinct se integra en los dispositivos finales para ofrecer una funcionalidad que va mucho más allá del software antivirus tradicional o de última generación, con el fin de prevenir el 99 % de las amenazas conocidas y desconocidas antes de que causen daños.
Gracias a la inteligencia artificial basada en el aprendizaje profundo de , los agentes de Deep Instinct amplían continuamente sus capacidades de detección al establecer nuevas conexiones y predecir nuevos tipos de ataques a lo largo del tiempo. Deep Instinct es capaz de detectar una variedad increíblemente amplia de ataques maliciosos —de día cero, ransomware, basados en archivos, sin archivos y de la cadena de suministro— en tan solo 20 milisegundos, lo que supone 750 veces más rápido de lo que suele tardar un ataque en cifrar e infectar un terminal.
Además, las pruebas comparativas de Deep Instinct muestran una tasa de detección y bloqueo superior al 99 % (muy superior a la de otras plataformas de protección de terminales) y una tasa de falsos positivos del 0.1 %, lo que significa que su equipo de seguridad dedica mucho menos tiempo a investigar para distinguir lo relevante de lo irrelevante o a ajustar el software para reducir los falsos positivos.
Aportar un poco de paz
Al fin y al cabo, ninguna solución de ciberhigiene es infalible al 100 %, pero con Tanium y Deep Instinct dispondrá de una protección más sólida en sus terminales, una visibilidad clara de todo su entorno y una única fuente de información fiable desde la que analizar las amenazas prevenidas y responder de inmediato a gran escala.
Para obtener más información sobre nuestra colaboración y solicitar su propia demostración personalizada, visite la página de socios de Deep Instinct en : (se abre en una nueva pestaña).