Prohibir o no prohibir, esa es la difícil cuestión que están debatiendo actualmente los legisladores de todo el mundo como respuesta al aumento vertiginoso de los ataques de ransomware contra empresas, organismos públicos y otras organizaciones.
Quienes abogan por prohibir el pago de rescates por el ransomware « » consideran que se trata simplemente de una cuestión de oferta y demanda: si los piratas informáticos saben que las organizaciones de un estado o país tienen prohibido pagar rescates, centrarán sus ataques en otros lugares. El FBI desaprueba la práctica de pagar el rescate exigido por el ransomware, ya que considera que ello incentiva a los delincuentes a seguir dedicándose a esta actividad. Además de los debates en curso en el Congreso, al menos tres estados —, Nueva York, Pensilvania y Carolina del Norte— han estudiado la posibilidad de prohibir los programas de rescate este año, y tanto los republicanos como los demócratas han presentado proyectos de ley a nivel estatal y federal.
Los escépticos temen que dicha legislación pueda causar más daño que beneficio, generando una serie de problemas adicionales para las víctimas de los ataques informáticos y, posiblemente, haciéndolas aún más vulnerables a nuevas amenazas. Si una organización decide eludir la ley y pagar un rescate, los piratas informáticos podrán entonces chantajear a la víctima para que mantenga dicha información en secreto.
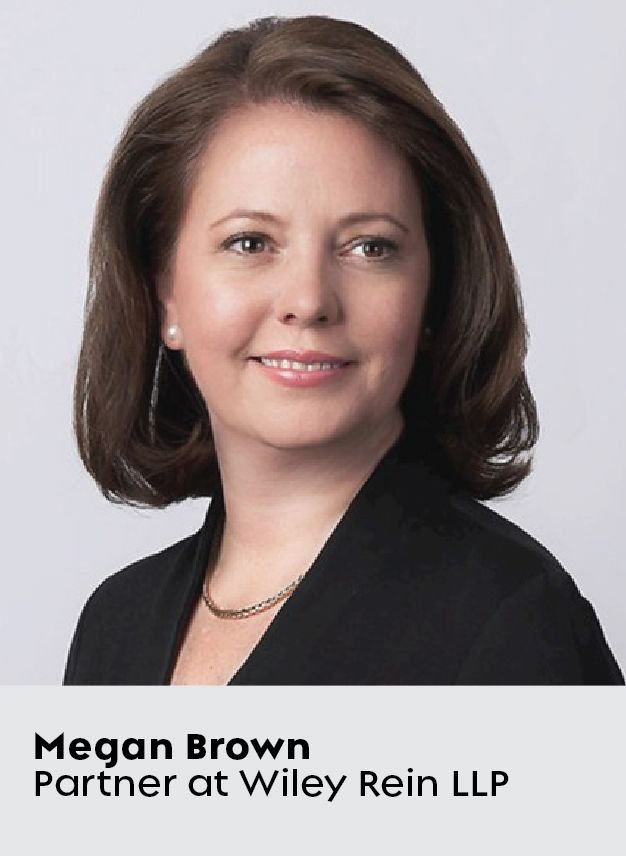
Megan Brown, antigua asesora jurídica del fiscal general de los Estados Unidos, se sitúa en el bando de los escépticos. Brown, que actualmente ejerce como abogado especializado en ciberseguridad en el bufete Wiley Rein LLP, se solidariza con los empresarios y los responsables de organizaciones que se ven cada vez más expuestos a ataques.
En una conversación sincera con , Endpoint, la Sra. Brown expone su opinión sobre las leyes que el Congreso está debatiendo actualmente —las cuales obligarían a las víctimas a notificar los ataques de ransomware y los pagos de rescate— y explica por qué no está convencida de que vayan a ser de ayuda.
La conversación se ha resumido y se ha editado ligeramente para acortarla.
¿Qué consejo le daría a una empresa que ha sido víctima de un ataque de ransomware sobre si debe pagar o no?
Las empresas suelen tomar por sí mismas y con bastante rapidez la decisión de si pagar o no de forma justa. En ese caso, la función de los abogados consiste en gestionar los riesgos derivados de dicha decisión.
¿Cuáles son los riesgos de pagar un rescate por ransomware según la legislación vigente?
Existe el riesgo de que esté entregando dinero a terroristas. Y eso es ilegal. Diversos regímenes normativos federales, ya sea la Oficina de Control de Activos Extranjeros (OFAC) u otros, establecen una señal de stop roja, grande y clara antes de que se pueda entregar dinero a terroristas o a cualquier persona que figure en la lista de entidades designadas.
«. Las personas que adoptan una postura absolutista —«Es inmoral pagar el rescate»— deberían decírselo a una consulta médica que no puede programar una intervención quirúrgica.»
Se trata de un régimen de responsabilidad objetiva, lo que significa que, aunque usted no supiera que estaba entregando dinero a una organización que actuaba como tapadera de un grupo terrorista, si esto saliera a la luz, se vería en problemas.
Entonces, ¿por qué acaban las empresas pagando a los ciberdelincuentes?
Creo que existe un riesgo enorme que la gente no valora en su justa medida. Si es usted un alto directivo o forma parte del consejo de administración de una empresa, tiene un deber fiduciario para con dicha empresa, así como para con sus accionistas, propietarios e inversores: desde los fondos de cobertura hasta los abuelos que tienen sus ahorros para la jubilación invertidos en acciones.
Supongamos, pues, que su empresa sufre un ataque de ransomware devastador de tipo « ». No consigue que funcionen sus copias de seguridad y todos sus datos están cifrados. Si no paga el rescate, ¿está cumpliendo con su deber fiduciario? Si puede ahorrarle a la empresa cientos de miles en bitcoins, ¿cuál sería la medida más sensata que debería adoptar ese administrador fiduciario? En muchos casos, se trata de pagar.
Muchos consideran que pagar el rescate es un error. Y punto. ¿No deberían las empresas asumir una mayor responsabilidad a la hora de protegerse desde el principio?
Las personas que adoptan posturas absolutistas —«Es inmoral pagar el rescate»— deberían decírselo a una consulta médica de que no puede programar operaciones quirúrgicas. O una empresa que no puede acceder a sus archivos esenciales, no puede prestar sus servicios y está abocada a la quiebra.
«. Simplemente no estoy convencido de que la solución sea castigar a las víctimas.»
Rechazo la idea de que estas empresas se lo hayan buscado ellas mismas. E incluso si así fuera, como sociedad, ¿es la solución adecuada que una empresa cierre? ¿Que un centro educativo no pueda funcionar o que una gran cantidad de datos confidenciales acabe en la dark web?
No obstante, ¿no existen argumentos de política pública a favor de dejar de pagar rescates por ransomware?
Oh, claro que sí. Está creando un mercado que incluye incentivos
para que se sigan cometiendo malas acciones, ¿verdad? Hay delincuentes que ofrecen ransomware como servicio a otros delincuentes porque es una forma de ganar dinero. Simplemente no estoy convencido de que la solución sea castigar a las víctimas.
¿Qué opina de que se tomen medidas drásticas para restringir el uso de las criptomonedas con el fin de dificultar el pago de rescates?
Los expertos en blockchain dirían que el uso del bitcoin y de estas monedas digitales resulta realmente útil, ya que existen formas de realizar un seguimiento de los pagos. Ya lo ha visto con el Departamento de Justicia (DOJ), que ha recuperado parte del rescate pagado por el caso del Colonial Pipeline.
¿Qué opina de las leyes sobre el ransomware que está impulsando la Administración Biden y que el Congreso está estudiando actualmente?
Parece que se está alcanzando un consenso en torno a un mandato general de notificación de incidentes. Algunos proyectos de ley exigirían a las víctimas que informaran al Gobierno con la mayor brevedad posible en caso de haber sido objeto de un ataque o una amenaza de ransomware, así como si han pagado el rescate y a quién. El sector privado debe saber que, en caso de sufrir un ciberataque, se espera que lo denuncie.
¿Es probable que se apruebe una ley que prohíba directamente el pago del rescate?
No me sorprendería descubrir que eso figure en uno de los proyectos de ley menos viables.
¿No es ahí donde está el impulso?
Según lo que he podido observar, el procedimiento exige cotejar la información con las listas de personas indeseables y, a continuación, buscar alternativas al pago, como por ejemplo preguntar: «¿Puede reanudar su actividad utilizando sus copias de seguridad?». ¿Podría hacer algo más antes de realizar el pago?
«Si se va a legislar, se debería intentar fomentar la actividad voluntaria con incentivos, y no tanto con medidas coercitivas.»
La idea es asegurarse de que haya llevado a cabo las comprobaciones necesarias antes de realizar el pago. Sinceramente, creo que gran parte de ese proceso de diligencia debida ya se lleva a cabo. Ninguna empresa desea entrar en conflicto con el régimen de la OFAC.
¿Son razonables los requisitos de información adicionales propuestos?
Lo que me preocupa es que la obligación de informar pueda frenar la cooperación voluntaria. Muchas empresas ya se dirigen al DHS [Departamento de Seguridad Nacional]. Llaman al FBI.
Cuando existe una ley que establece que debe presentar la declaración en un plazo de 72 horas y, si comete un error, el Gobierno le va a tomar medidas, eso cambia el cálculo. Hoy en día, quizá tenga más libertad para decir: «Esto es lo que hemos visto, pero no sabemos exactamente qué es lo que estamos viendo».
[Lea también: Cómo están haciendo frente las empresas al ransomware]
Es posible que se exprese con mayor libertad que si tuviera que tratarse de un informe escrito que debiera incluir los siguientes 25 elementos —y si comete algún error, la agencia podría tomarle medidas y multarle—.
Si usted fuera el encargado de redactar las leyes, ¿cómo serían?
No sé si necesitamos otra ley. O bien, si va a legislar, debería intentar fomentar la actividad voluntaria mediante incentivos, y no tanto mediante sanciones.
Si quiere que alguien haga algo, haga que le resulte barato y que no suponga ningún riesgo para esa persona, ¿no es así? Ofrézcales protección frente a la responsabilidad civil y facilíteles el proceso. Ya existe la CISA, la Ley de Intercambio de Información sobre Ciberseguridad de 2015, que tiene un carácter permisivo. Fomenta el intercambio voluntario y ofrece toda una serie de medidas de protección muy útiles para dicha actividad. No sé por qué no se plantean reforzar eso, pero así están las cosas.

