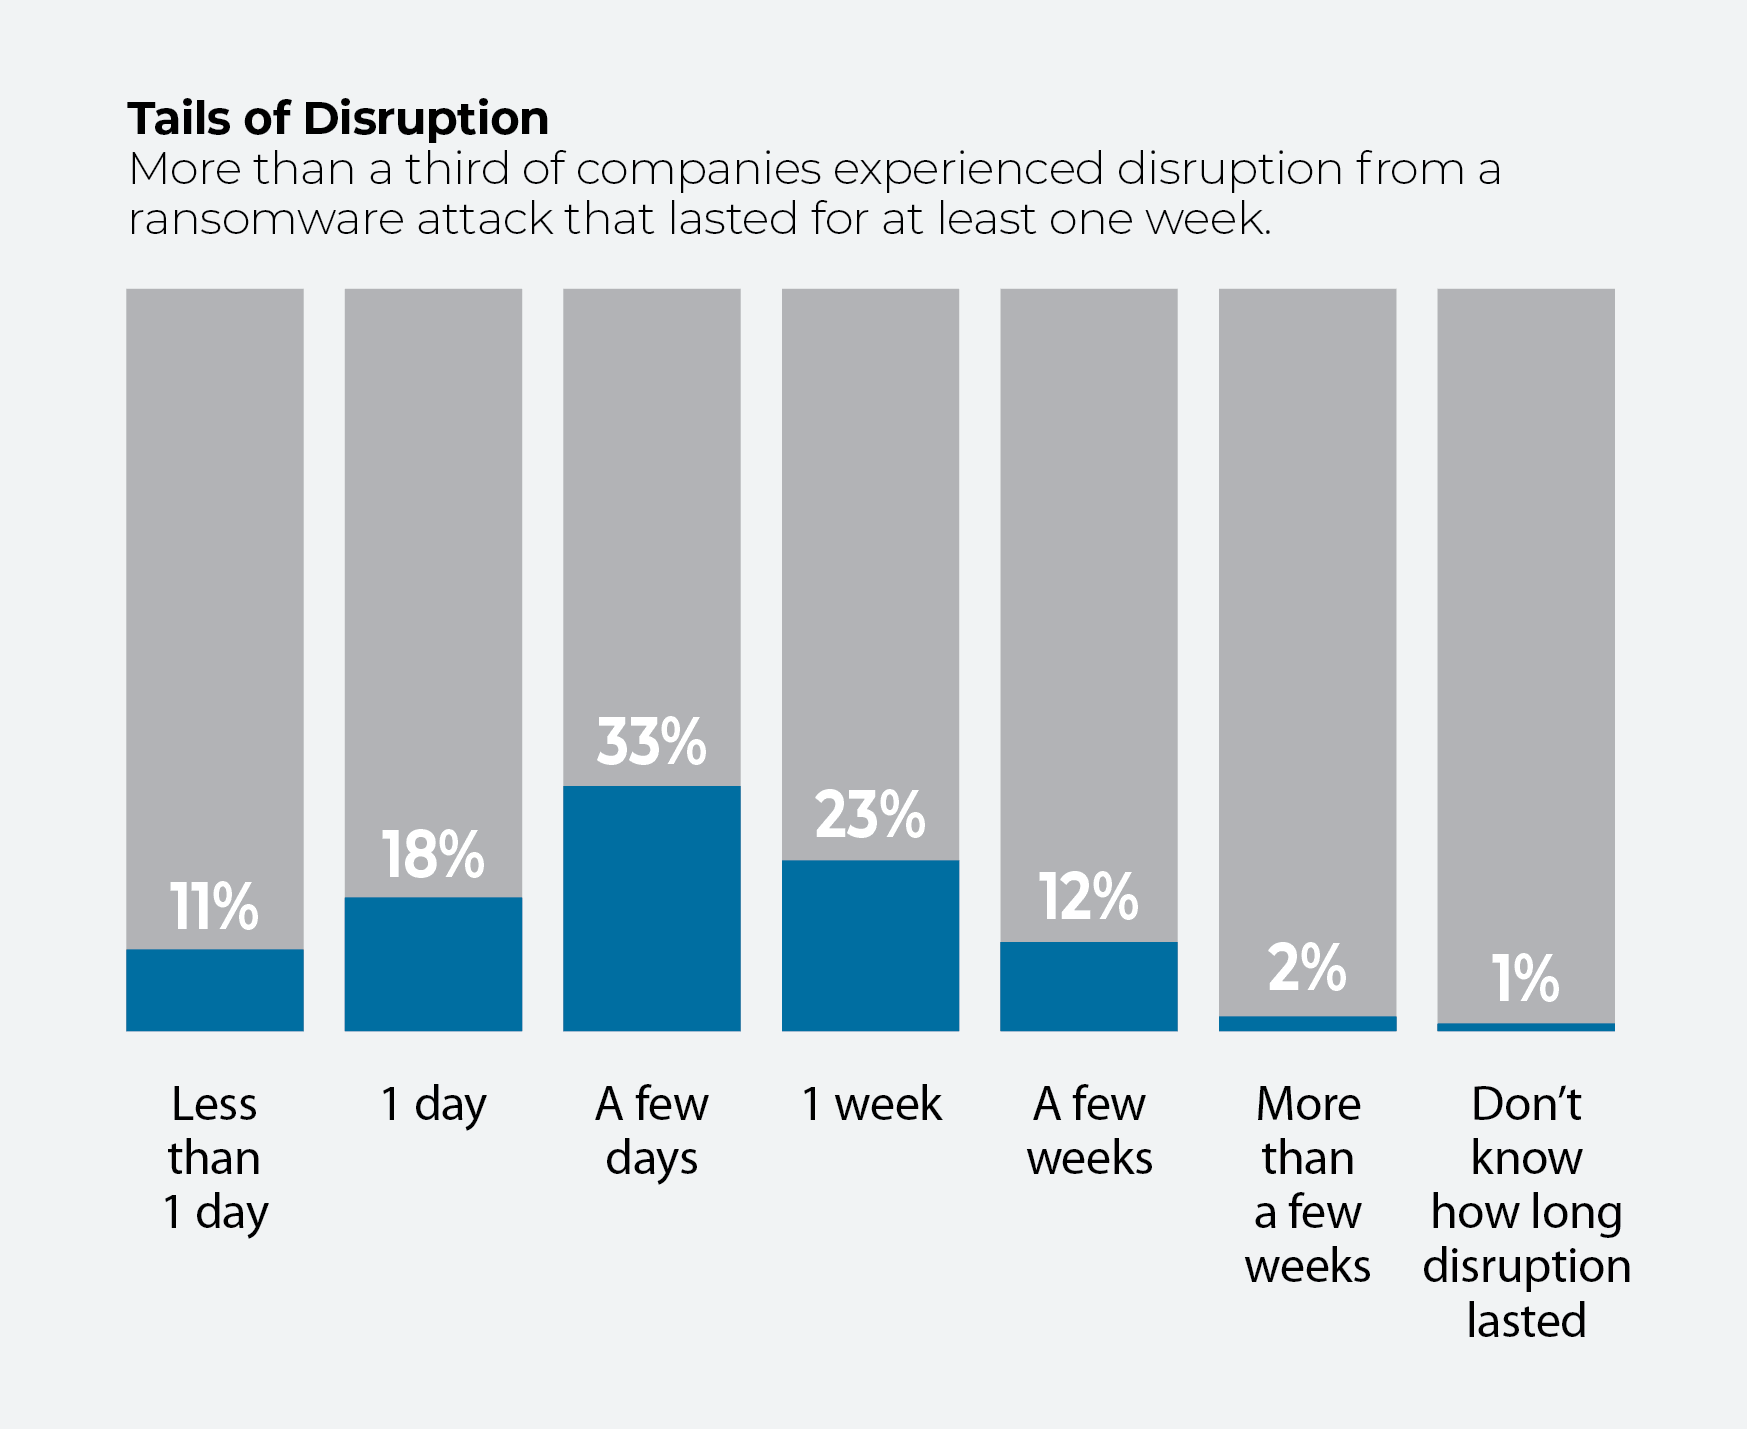
Los continuos ataques de ransomware contra empresas, tanto grandes como pequeñas, han provocado una oleada de trastornos indeseados, publicidad negativa y costosos pagos en todo el mundo. Los ataques de ransomware que han acaparado los titulares contra empresas como JBS, Colonial Pipeline y el proveedor de software Kaseya no son más que la punta del iceberg del ransomware.
De hecho, más de un tercio de las organizaciones encuestadas recientemente por IDC afirman que, en los últimos 12 meses, un ataque de ransomware les ha bloqueado el acceso a sus sistemas o datos. Aunque las organizaciones estadounidenses han registrado una tasa de incidentes de tan solo el 7 %, las empresas estadounidenses están mucho más preocupadas por estos ciberataques que sus homólogas internacionales.
Es fácil entender por qué: el ataque a Colonial paralizó el suministro de combustible de la empresa en la costa este durante seis días, mientras que la brecha en la cadena de suministro de la empresa estadounidense Kaseya afectó a unas 1,500 empresas en todo el mundo.
Solo los costes de las indemnizaciones pueden ser astronómicos. Según una encuesta de IDC, el pago medio por ransomware ascendió a casi 250,000 dólares durante el último año. Por supuesto, los grandes pagos sesgan esa cifra. Colonial pagó 4.4 millones de dólares y JBS desembolsó 11 millones de dólares. De hecho, la cantidad media que se paga en concepto de rescate por un ataque de ransomware es de unos 75,000 dólares. Pero eso no es nada comparado con el coste que supone para la reputación y la pérdida de confianza de los consumidores.
La encuesta de IDC, publicada en el informe « July 2021», se realizó a 791 responsables de la toma de decisiones y personas influyentes en el ámbito de las tecnologías de la información de empresas medianas y grandes de Estados Unidos, Europa y la región de Asia-Pacífico. Si desea obtener una visión basada en datos sobre la amenaza del ransomware, quiénes corren mayor riesgo (atención, spoiler: son las empresas que van a la zaga en materia de transformación digital) y cómo están afrontando el reto las grandes y medianas empresas, le invitamos a consultar los siete gráficos que figuran a continuación, en los que se resumen las principales conclusiones de la encuesta.
De vez en cuando
Qué diferencia supone una década. O tres.
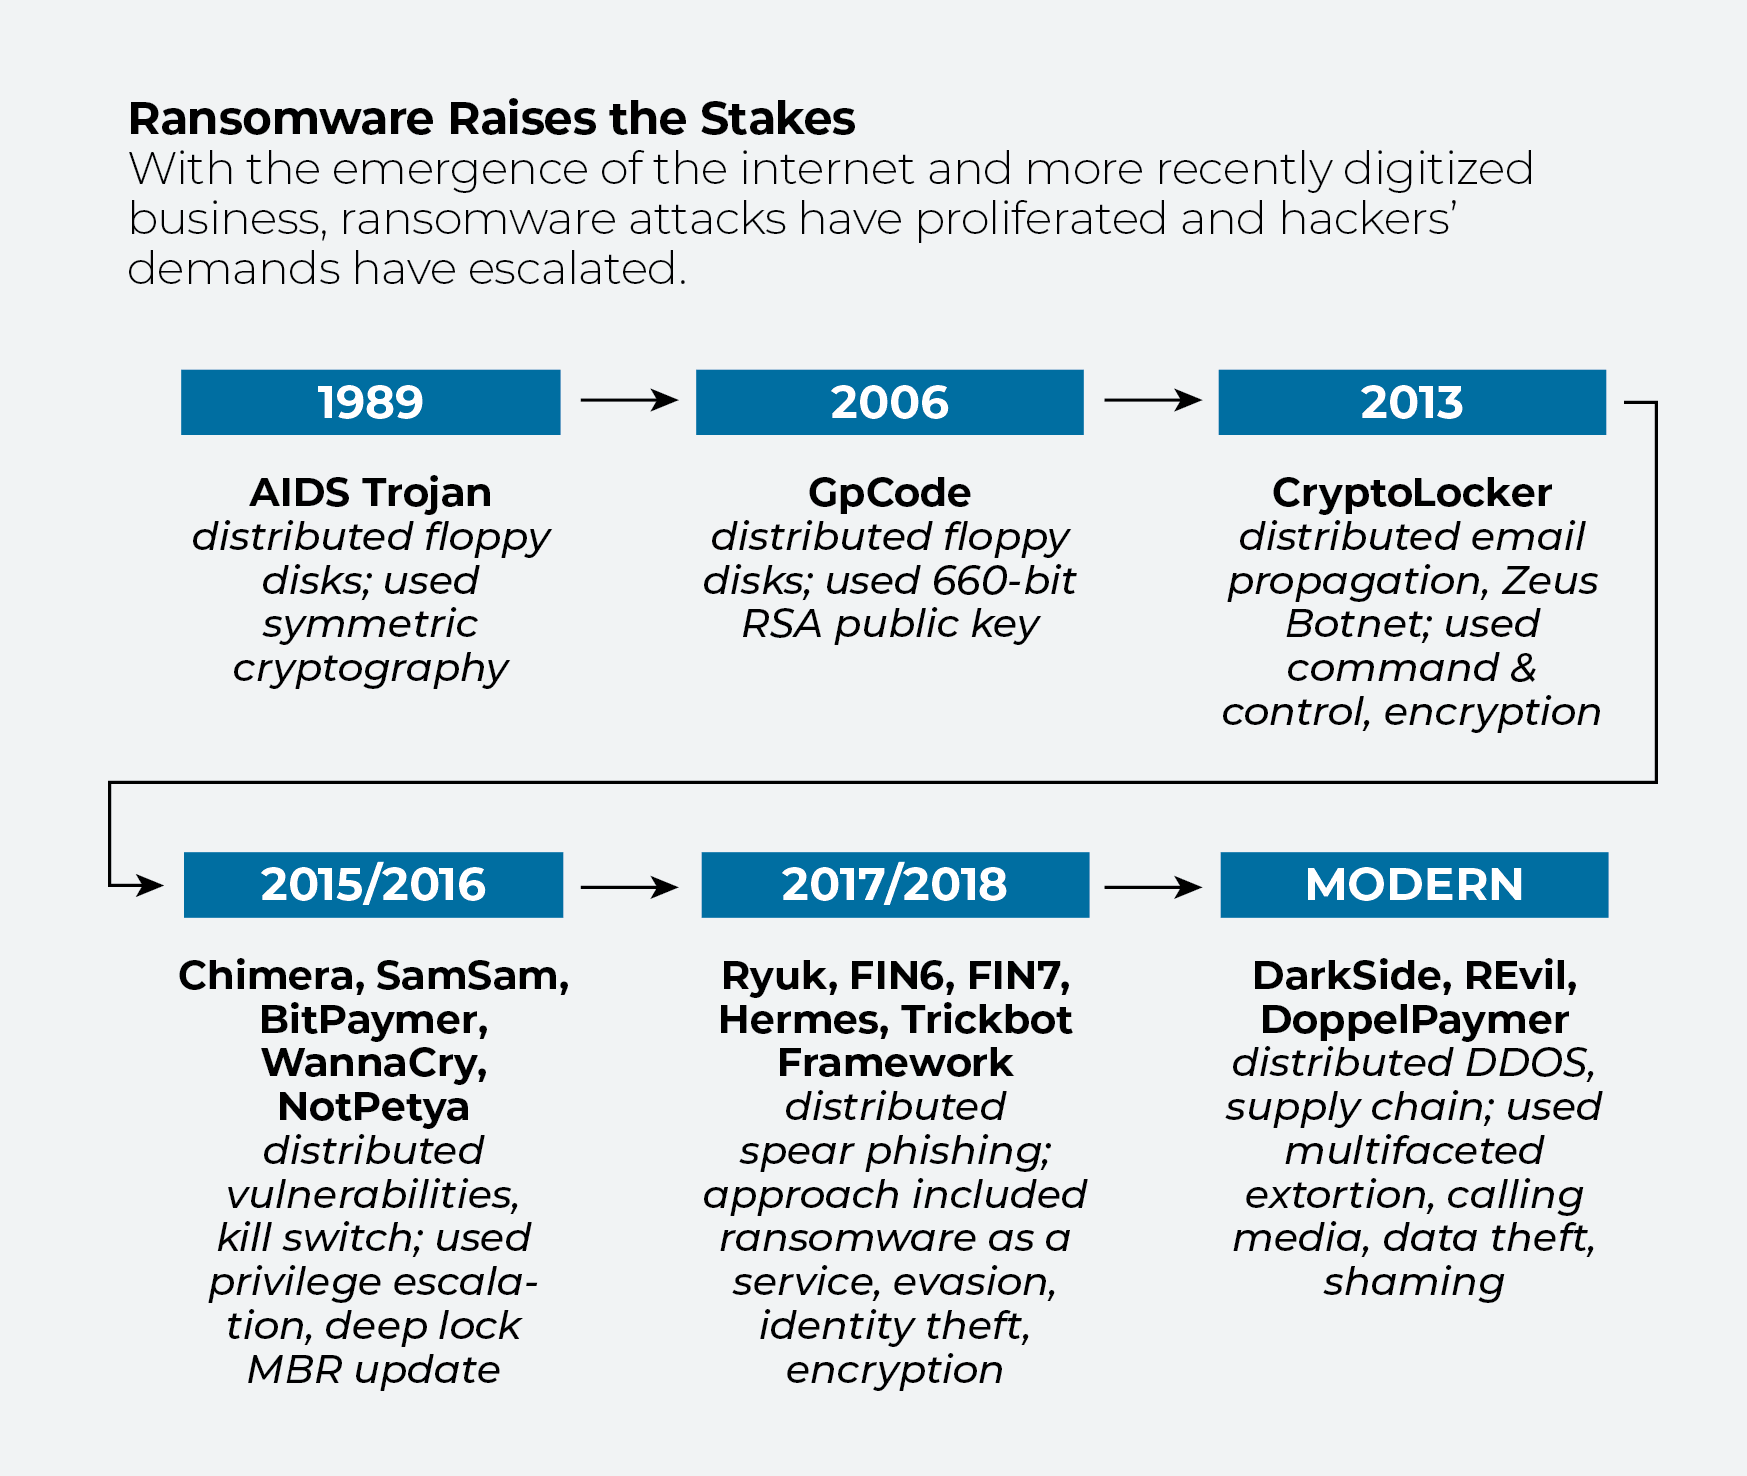
IDC ha hecho un repaso de la historia del ransomware, comenzando por el troyano del SIDA « » () —el primer ataque de ransomware del mundo—, que se distribuyó en disquetes a investigadores médicos en el año 1989. Han constatado que el ransomware se ha vuelto más sofisticado, es más difícil de neutralizar y, en los últimos años, ha mejorado considerablemente sus técnicas.
En comparación con las tácticas actuales de extorsión cibernética, las organizaciones que sufrieron el ataque del troyano AIDS se libraron relativamente bien. En muchos casos, los equipos de seguridad lograron recuperar los archivos cifrados y evitar el pago de rescates. Y aún en el año 2006, el ransomware seguía siendo, en gran medida, una cuestión de poca importancia. GpCode, el malware que cifraba archivos en equipos con Windows, conseguía que se pagaran rescates de tan solo entre 100 y 200 dólares. En la mano 2015, las apuestas se habían elevado. Las innovaciones delictivas como la «escalada de privilegios» (una forma de ir ascendiendo por un sistema para obtener acceso a datos más confidenciales) generaban rescates de entre 40,000 y 60,000 dólares.
En la actualidad, grupos como DarkSide, REvil y DoppelPaymer actúan en múltiples frentes: no solo cifran o bloquean el acceso a los archivos, sino que también amenazan con vender los datos sustraídos al mejor postor o con desacreditar a una empresa y a sus clientes mediante la publicación de datos confidenciales o su divulgación a los medios de comunicación. El teletrabajo y la digitalización de las empresas han favorecido sus intereses, y los rescates se han disparado hasta alcanzar cifras millonarias.
Cómo hacer frente al ransomware
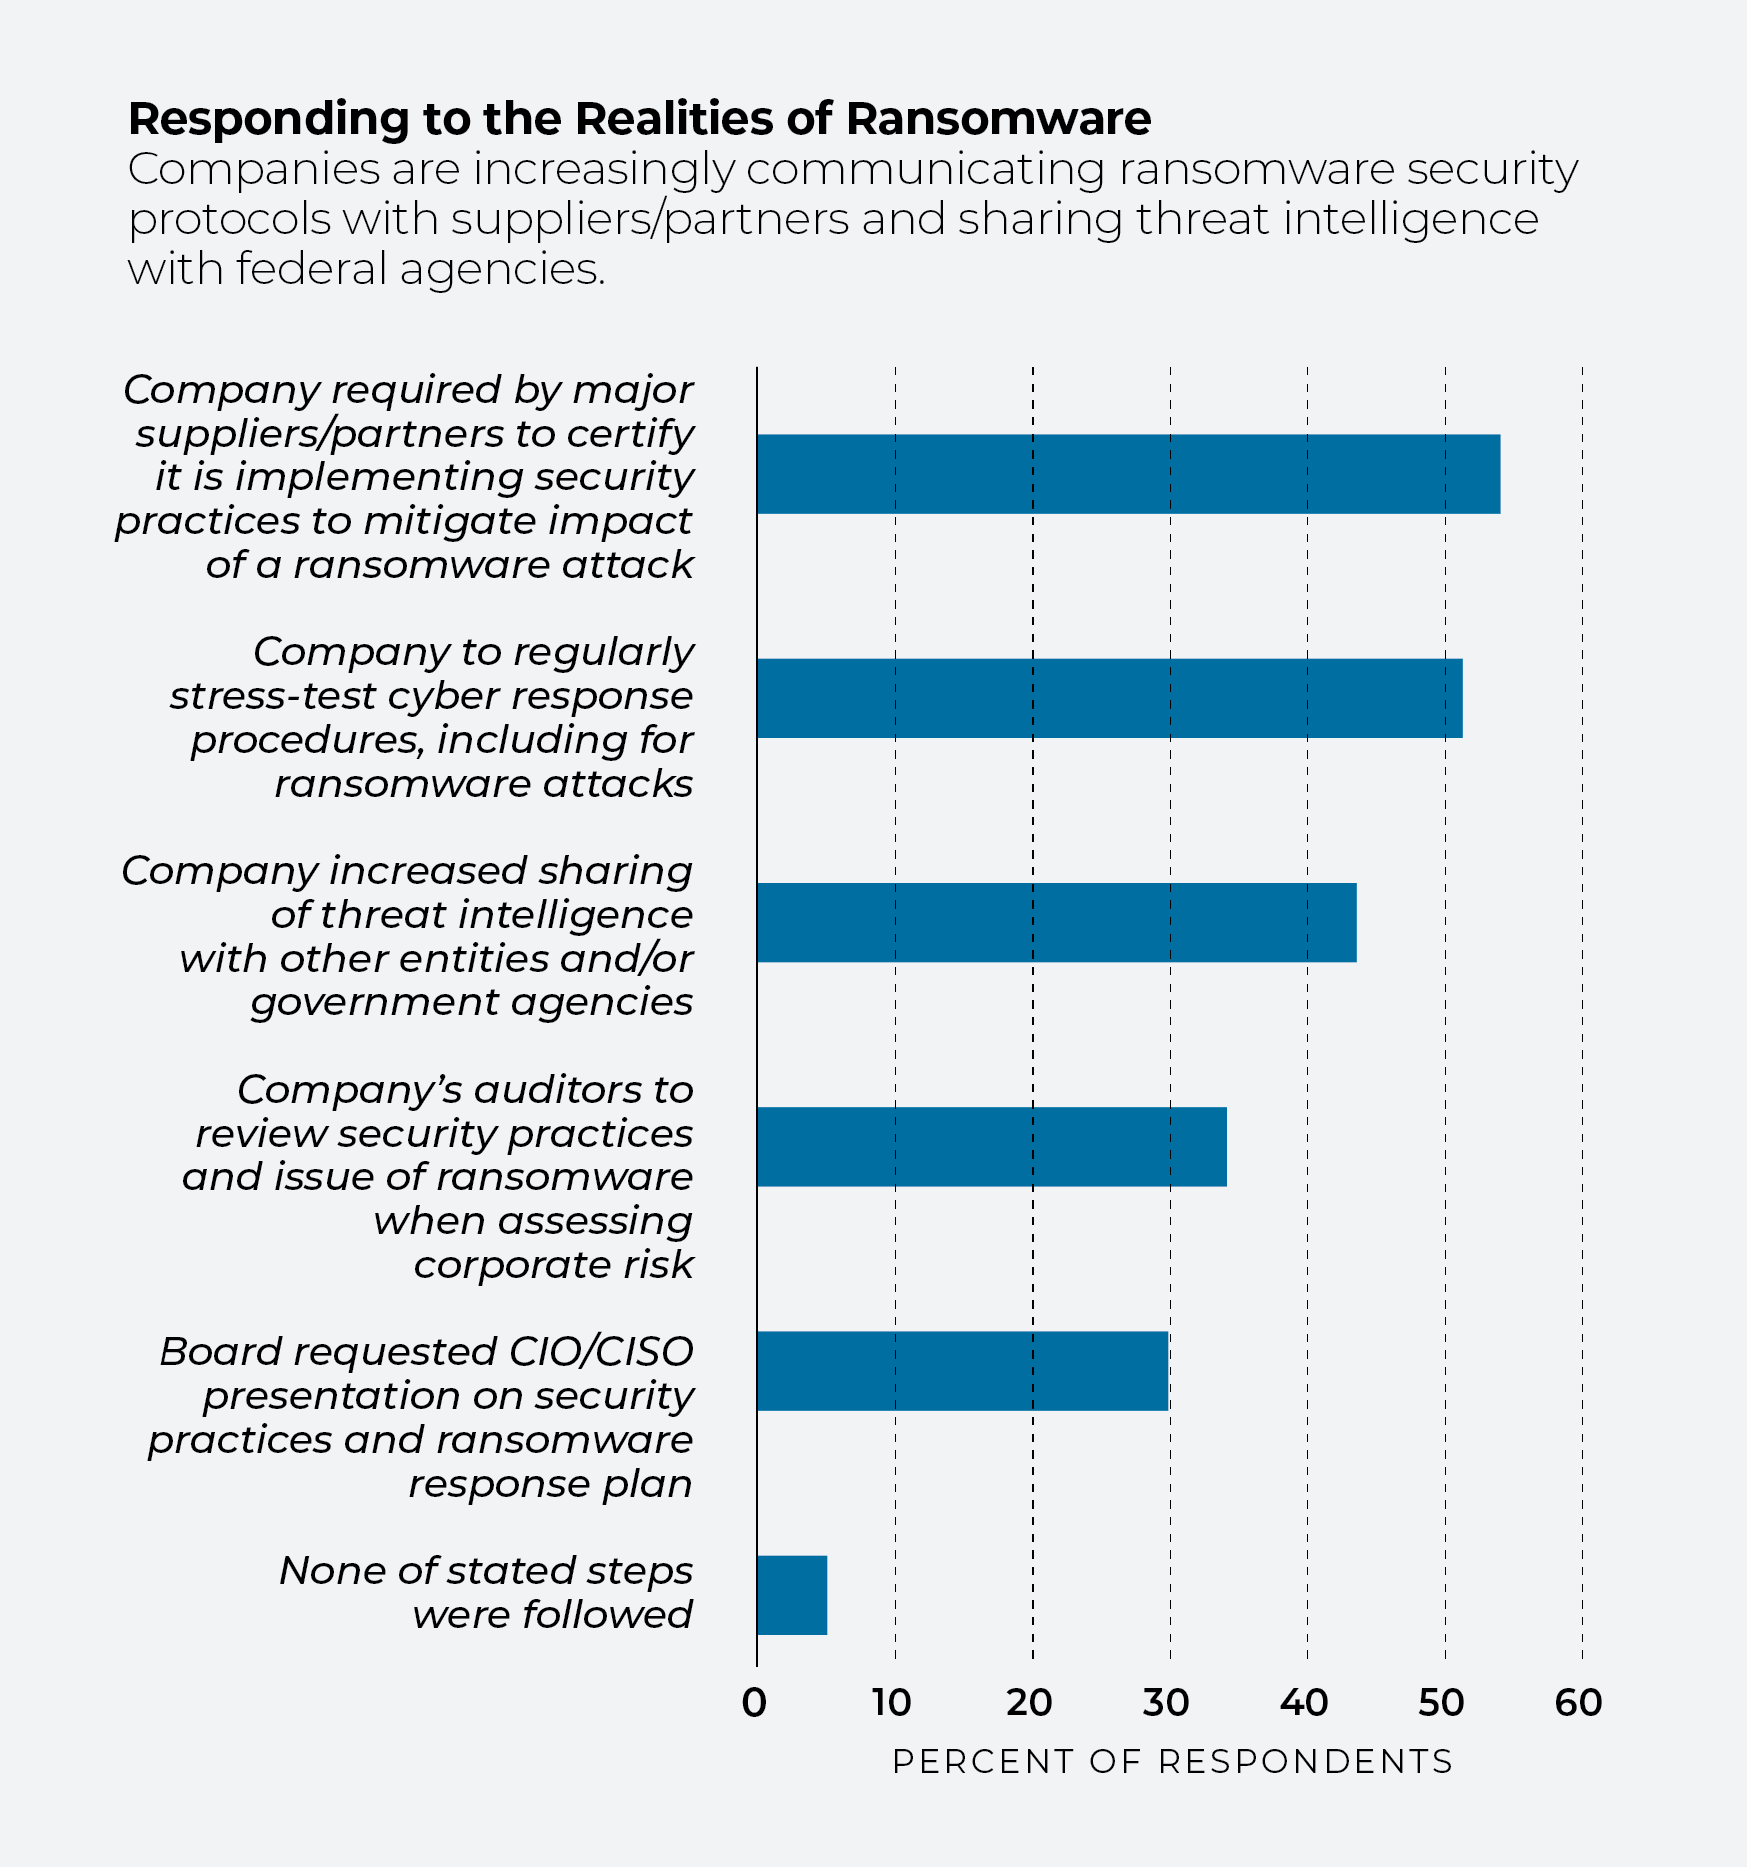
El ransomware ya no es solo un asunto interno. Más de la mitad de los encuestados por IDC reconocieron que, durante el último año, los principales proveedores o socios les habían exigido que certificaran que habían implantado y mantenido prácticas « » de protección y recuperación de datos para evitar interrupciones en la actividad empresarial derivadas de ciberataques.
[Read also: Ransomware 101: What is it and how do I prevent an attack?]
Más del 40 % afirmó que sus equipos de seguridad habían intensificado el intercambio de información sobre amenazas con organismos públicos y otras entidades. En casi un tercio de las empresas, el consejo de administración había exigido a sus directores de sistemas de información (CIO) o a sus responsables de seguridad de la información (CISO) que realizaran presentaciones sobre ciberseguridad, en las que se abordaran las prácticas de protección y recuperación de datos, así como los procedimientos de respuesta ante incidentes .
Exigencias de rescate
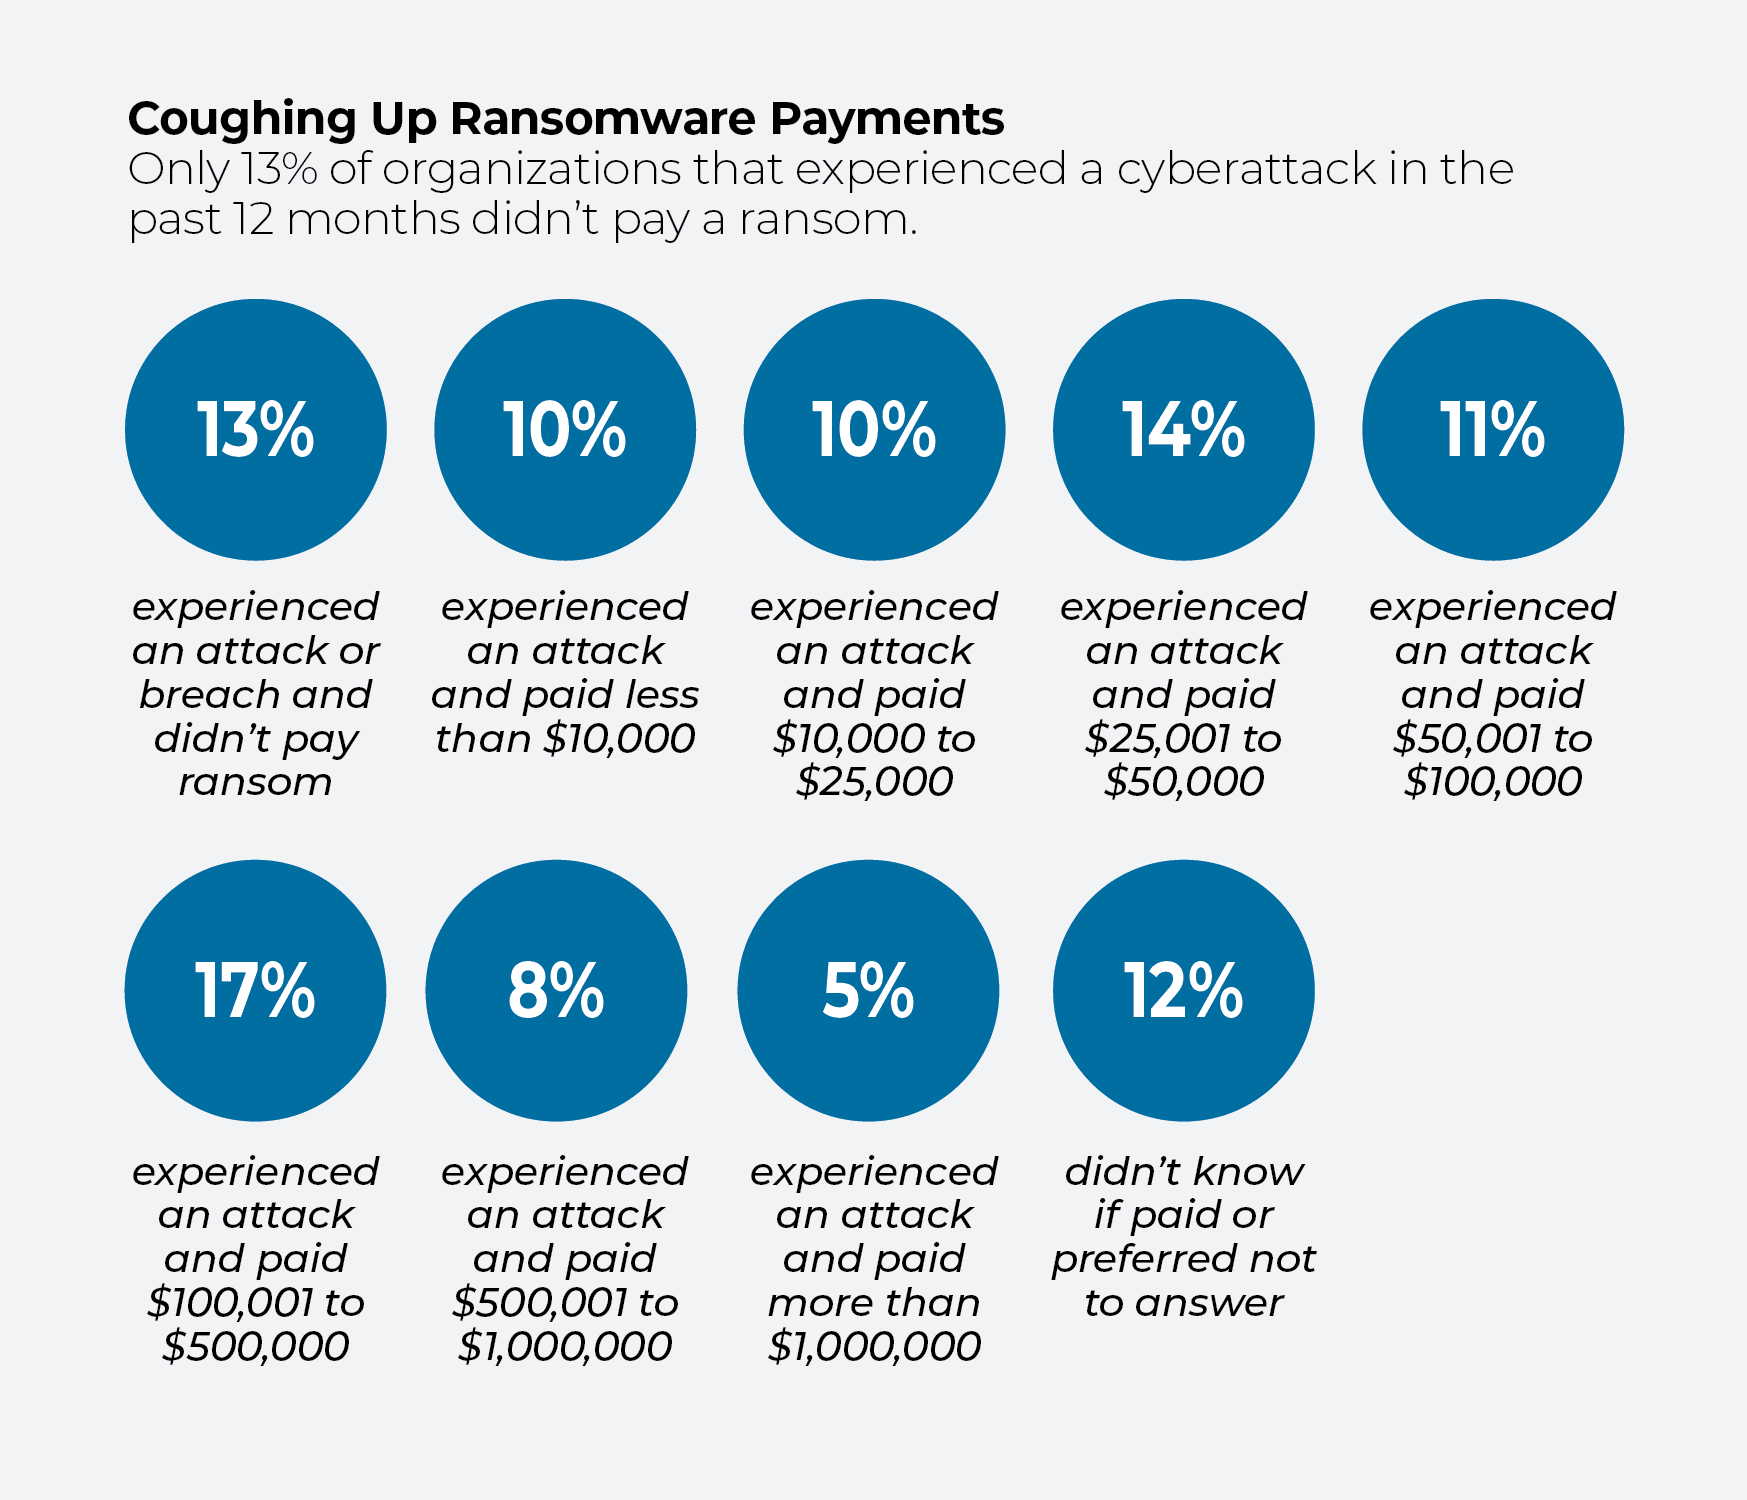
Cuando son víctimas de un ataque de ransomware, la mayoría de las organizaciones pagan, aunque la cantidad varía: el 10 % de los encuestados pagó menos de 10,000 dólares; el 35 % pagó entre 10,000 y 100,000 dólares; el 25 % pagó entre 100,001 dólares y 1 millón de dólares; y el 5 % pagó más que eso. Según IDC, solo el 13 % sufrió una ciberaataque que bloqueó el acceso y se negó a pagar el rescate.
Aunque el FBI no recomienda pagar un rescate, para no alentar a los ciberdelincuentes, un alto cargo instó al Congreso en julio a no ilegalizar dichos pagos: Bryan A. Vorndran, subdirector de la División Cibernética del FBI, declaró en una audiencia del Comité Judicial del Senado sobre el tema « » ( ) que prohibir el pago de rescates pondría a las empresas estadounidenses en una situación en la que se verían expuestas a más extorsiones. Los piratas informáticos podrían chantajearles para que paguen un rescate y no faciliten esa información a las autoridades, afirmó.
Quienes se quedan atrás en el ámbito digital corren un mayor riesgo
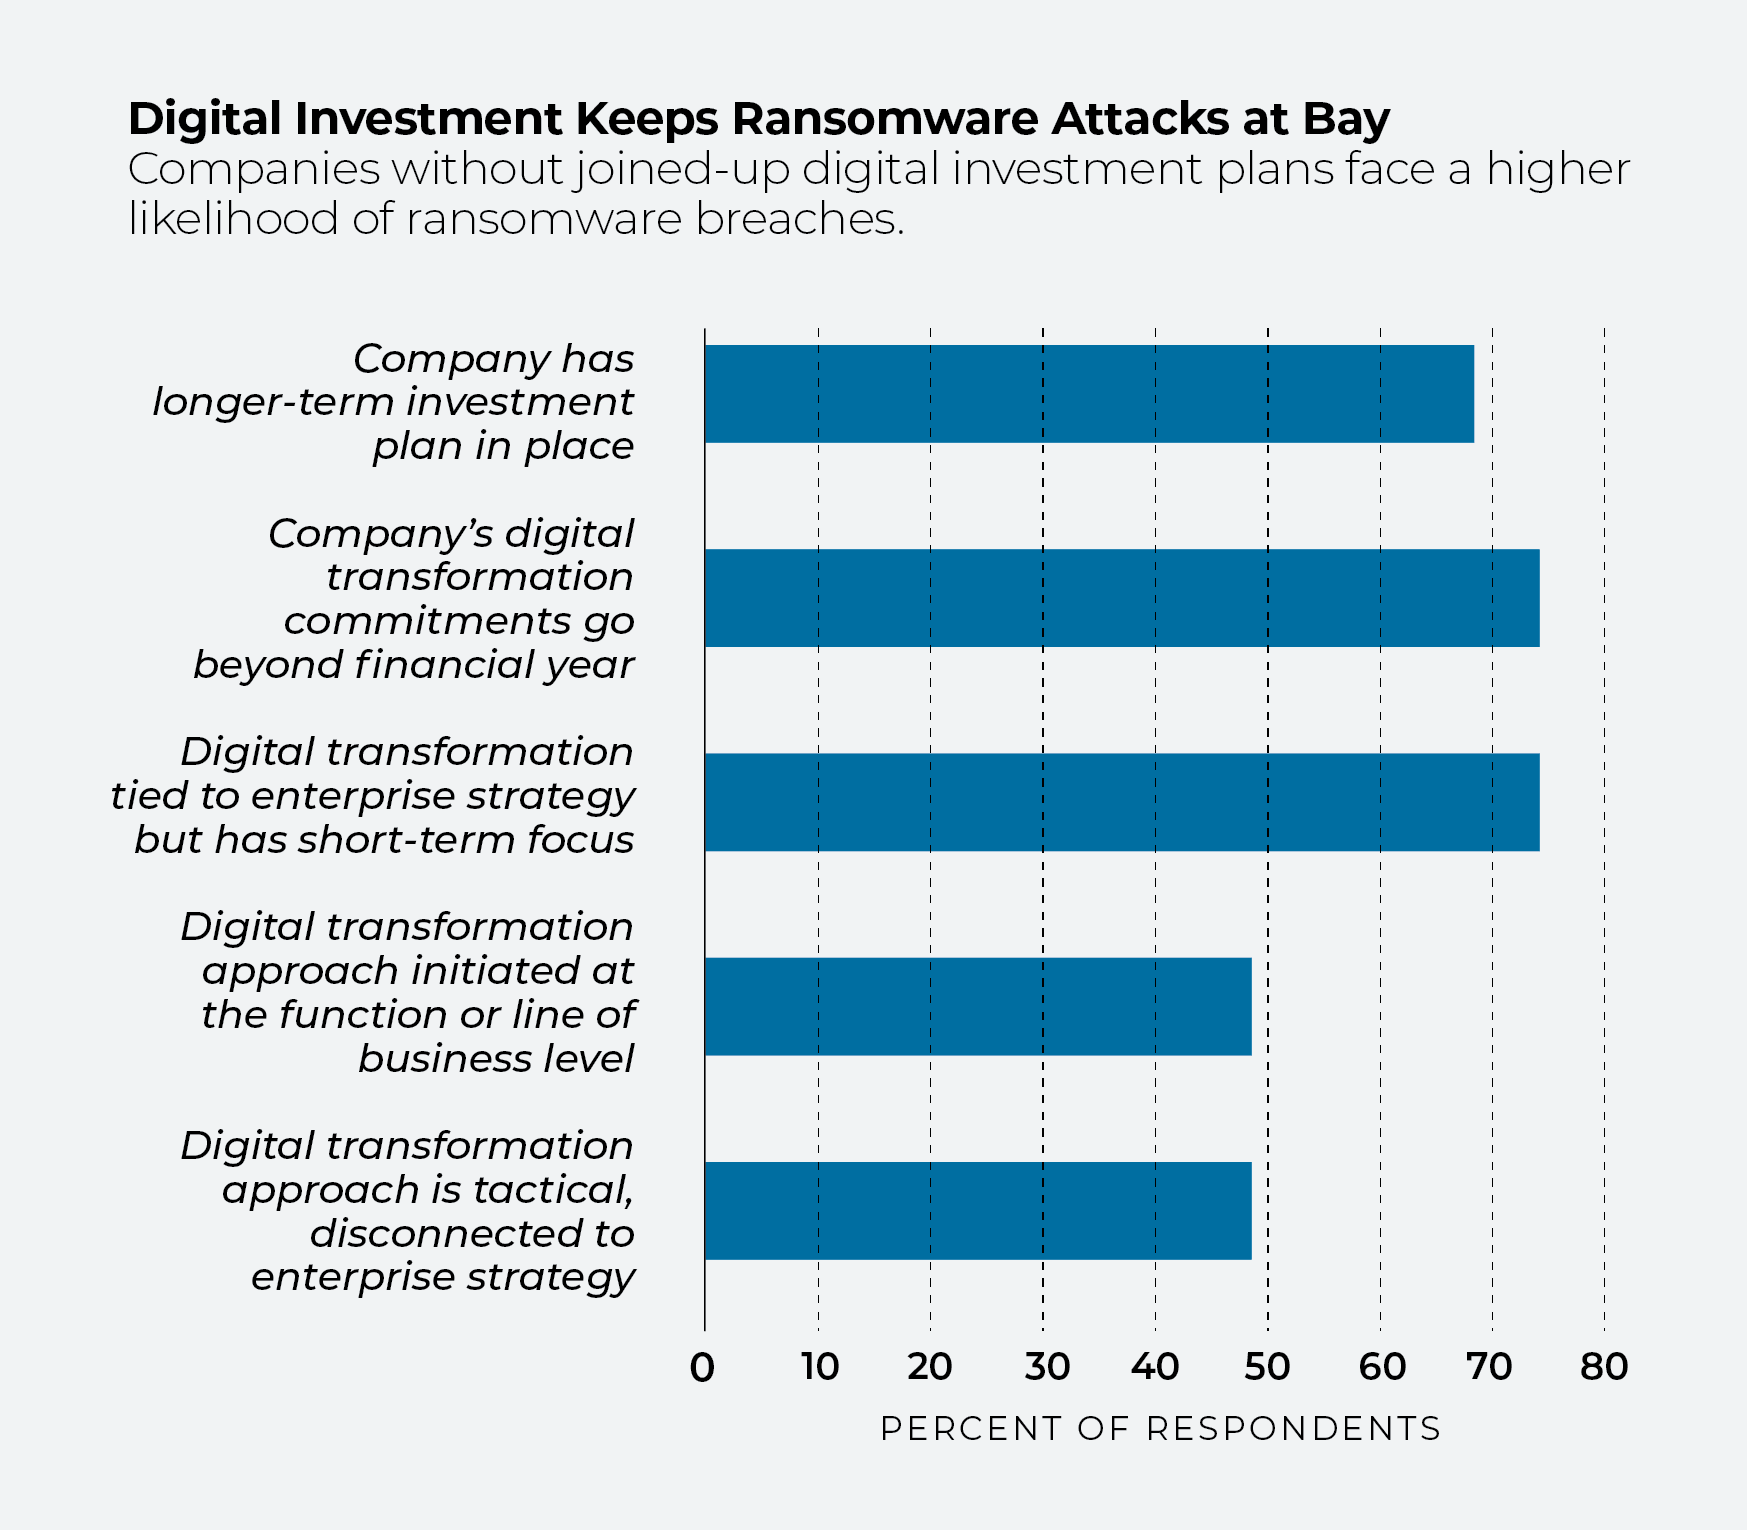
Las organizaciones que no han sufrido ningún ataque de ransomware durante el último año tienen algo en común: un firme compromiso con la transformación digital. Aproximadamente siete de cada 10 cuentan con un plan de inversión a largo plazo, o con un plan que, como mínimo, vaya más allá del ejercicio financiero actual o esté vinculado a la estrategia empresarial.
La transformación digital implica, inevitablemente, una revisión de la ciberseguridad. Tanto si es usted un minorista que se está sumando al comercio electrónico, un proveedor de servicios sanitarios que está adoptando la telemedicina, o una entidad financiera que colabora con una plataforma tecnológica, la red de su empresa se verá transformada, especialmente si una parte de sus operaciones se migra a la nube.
[Lea también: Cómo la nube puede resultar más eficiente y segura para los sectores regulados]
Como mínimo, será necesario actualizar las herramientas de seguridad heredadas. Los usuarios más experimentados verán la oportunidad de reforzar la seguridad mediante la adopción de herramientas de gestión de terminales y de , que supervisan de forma proactiva las redes en busca de indicios de intrusión.
Transformación del sector
Según IDC, solo alrededor del 50 % de los fabricantes se libraron de los ataques de ransomware en los últimos 12 meses, en comparación con aproximadamente el 75 % de las empresas de transporte, comunicaciones, servicios públicos y medios de comunicación. El sector de la hostelería y el turismo también obtuvo buenos resultados (casi el 75 % evitó un ataque), al igual que los proveedores de asistencia sanitaria, los administradores de planes de salud y el sector de las ciencias de la vida (aproximadamente el 70 %).
No es solo el comportamiento de una empresa lo que influye en sus medidas de seguridad. El tipo de sector también es fundamental. Las empresas del sector de los servicios financieros y de la sanidad, debido a los requisitos de los organismos reguladores, pueden ser más conscientes del riesgo cibernético que sectores como el manufacturero. Del mismo modo, las empresas pueden verse expuestas a nuevos riesgos cibernéticos debido a los avances en sus respectivos sectores. La telemedicina potenciada por la inteligencia artificial, por ejemplo, puede impulsar la atención sanitaria hacia nuevos mercados, lo que a su vez puede generar oportunidades para los piratas informáticos.
[Lea también: 4 sectores preparados para el futuro]
En definitiva, todos los sectores están sobre aviso. A medida que el teletrabajo se va afianzando cada vez más en el ámbito laboral, el número de terminales remotas y el espacio de ataque de los intrusos seguirán aumentando.
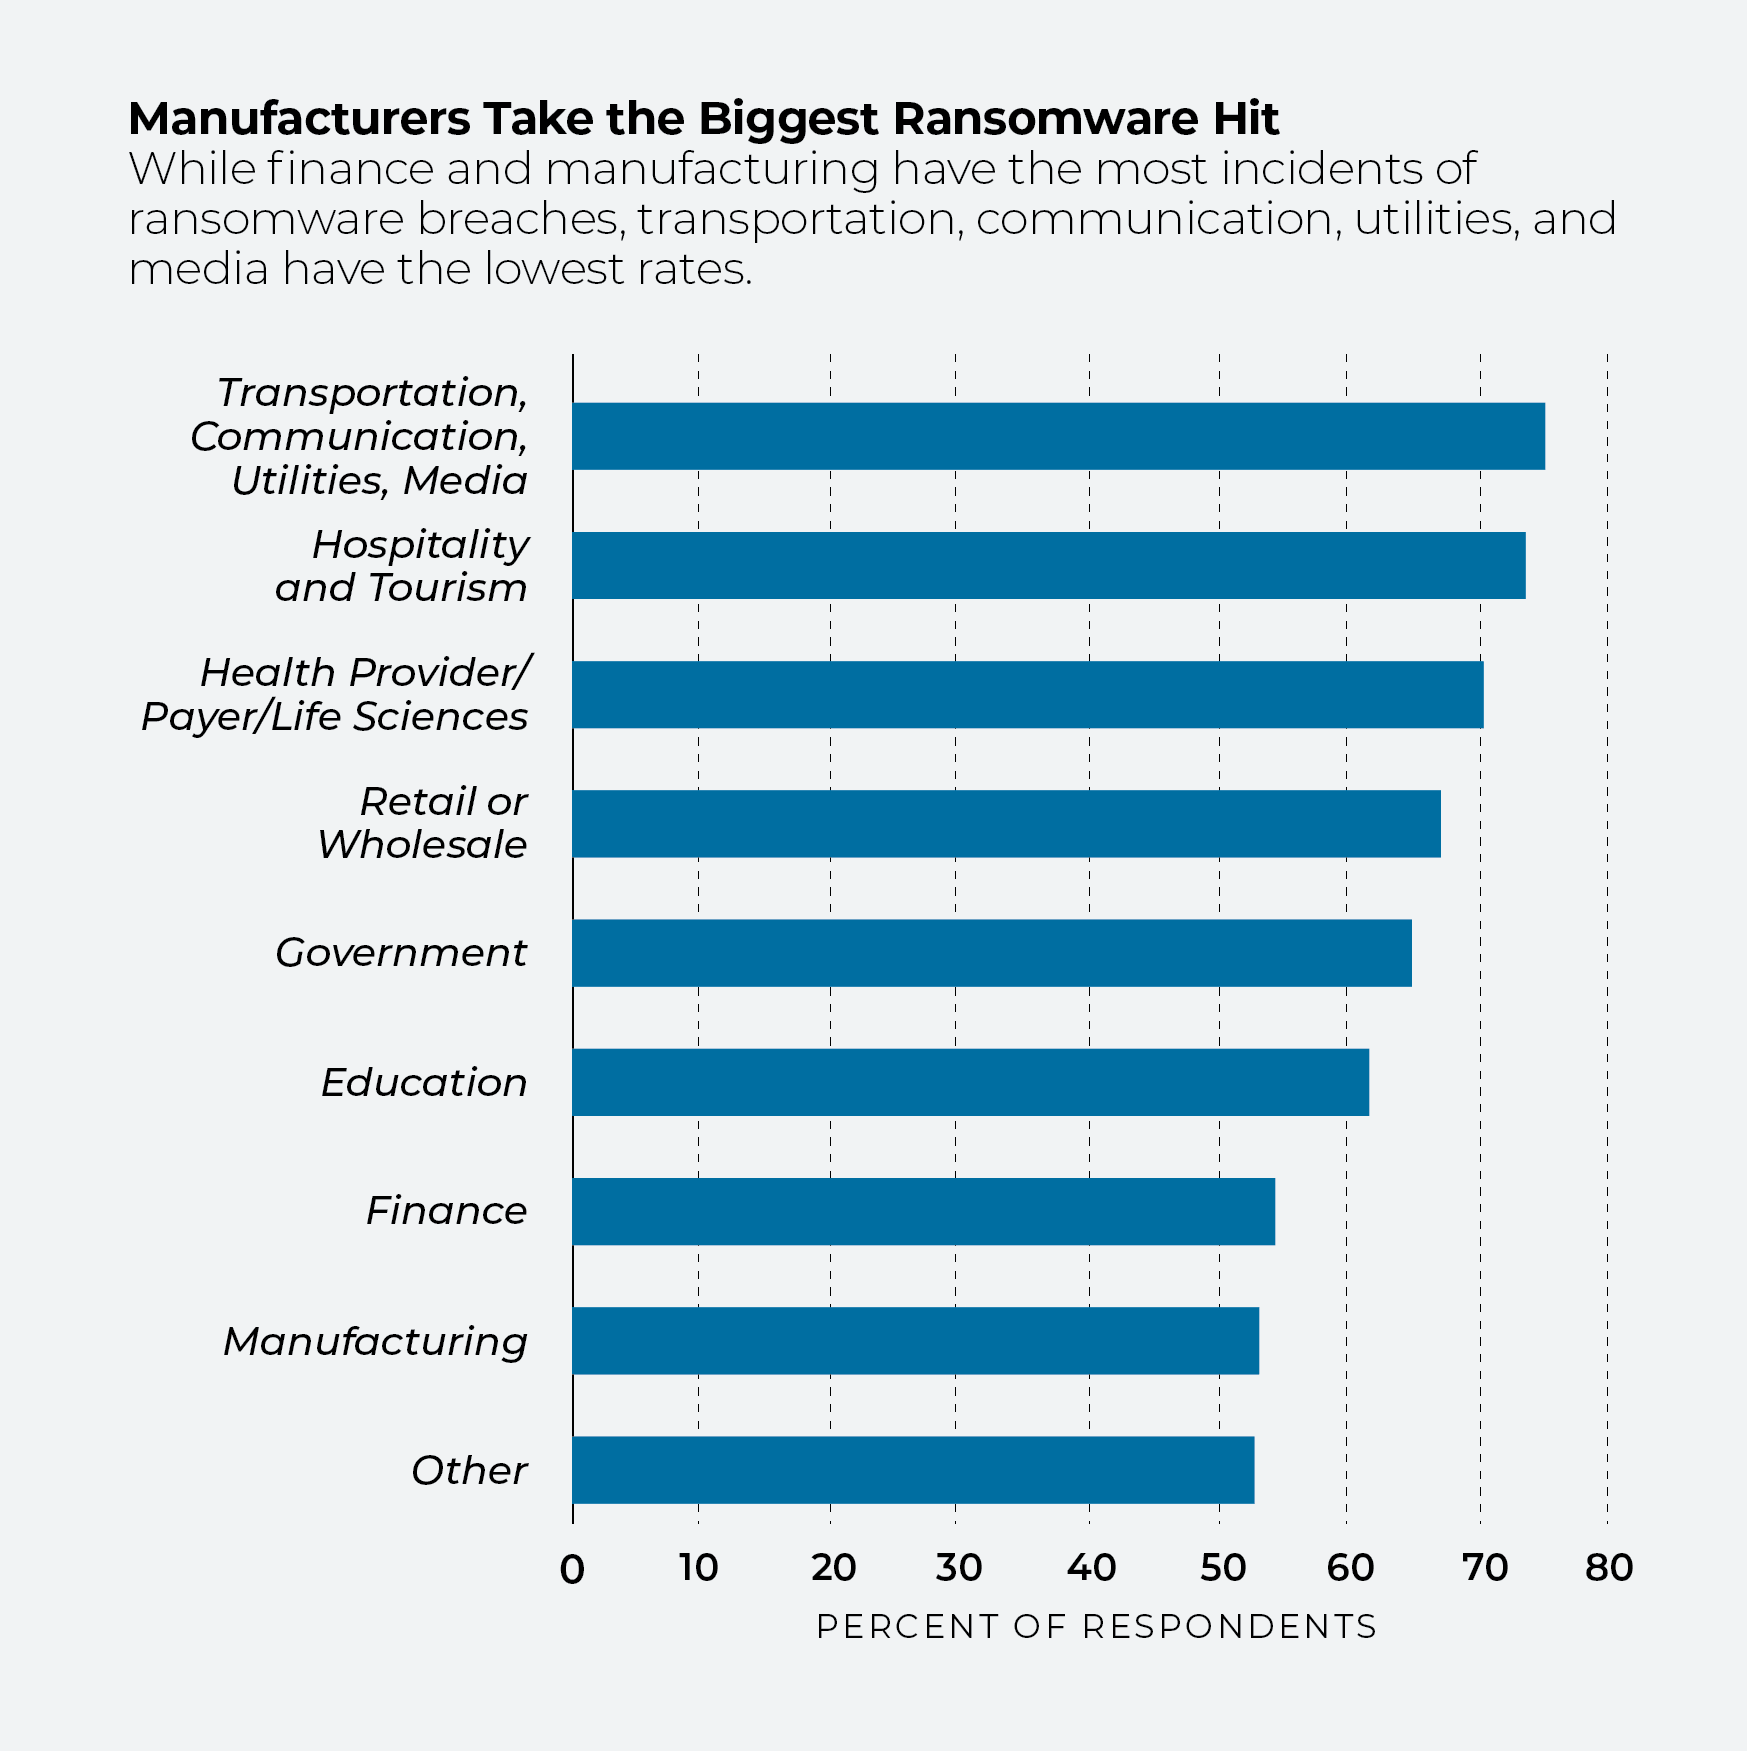
Cómo responder a las exigencias de los programas de ransomware
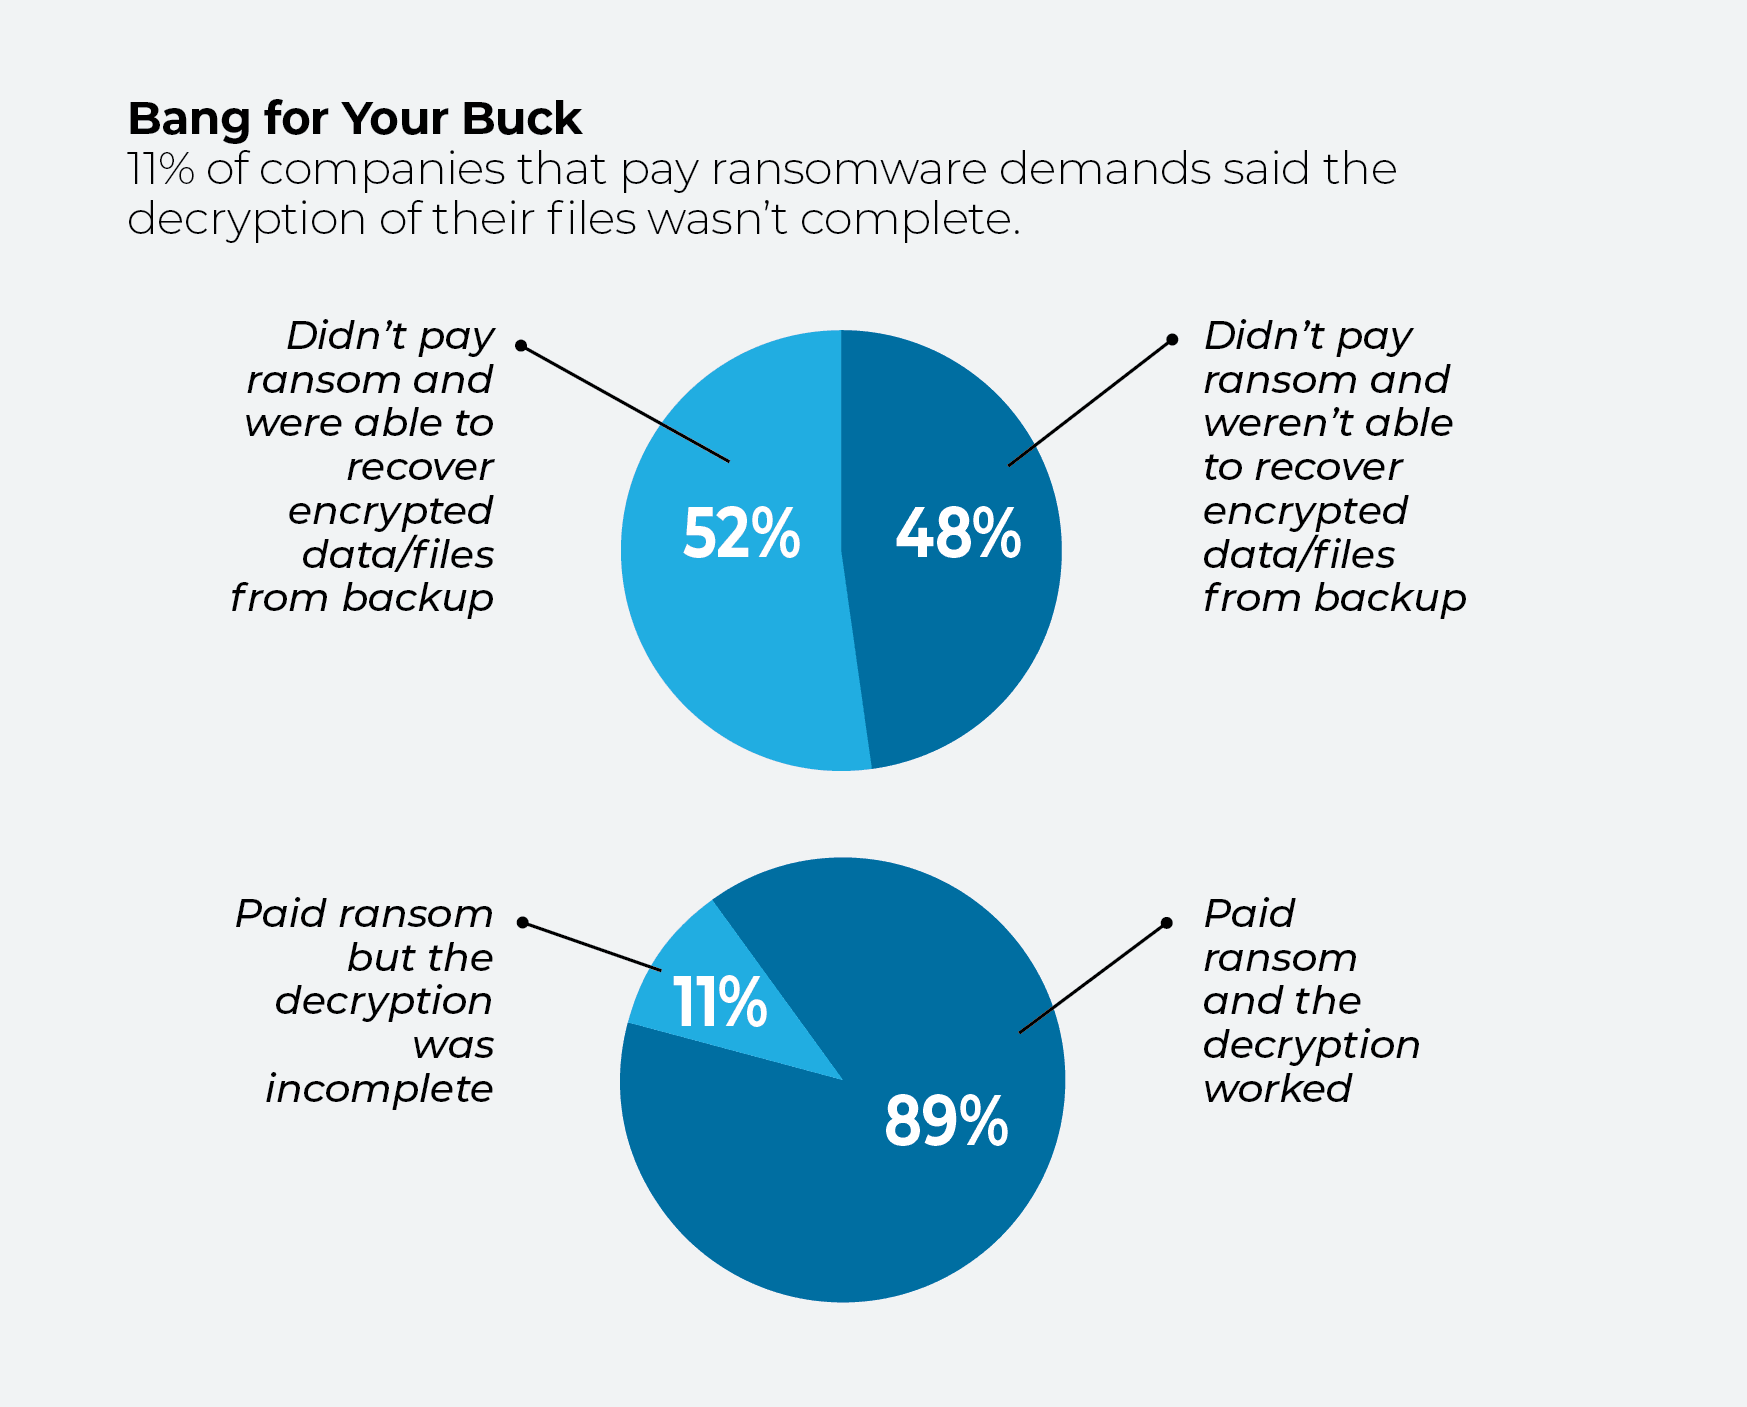
A pesar de la tendencia a ver con malos ojos el pago de rescates, las ventajas de pagar pueden, a corto plazo, superar a las de una estrategia de mano dura. De las organizaciones que sufrieron un incidente de ransomware durante el último año, —en lugar de — el hecho de no pagar ofrecía aproximadamente una probabilidad de 50-50 de obtener un resultado satisfactorio: el 48 % de quienes no pagaron el rescate no pudieron recuperar los datos o archivos cifrados a partir de una copia de seguridad, mientras que el 52 % sí lo consiguió.
[Lea también: No sea víctima de la ciberguerra: desarrolle su resiliencia digital]
De aquellos que pagaron un rescate, el 89 % informó de que el descifrado se había realizado con éxito, mientras que el resto consideró que el descifrado había quedado incompleto.
Consecuencias del ataque
Para la mayoría de las empresas, la mayor preocupación ante una violación de la seguridad —además de la cuestión de si pagar o no el rescate— es la duración: ¿durante cuánto tiempo un ataque de ransomware interrumpirá las operaciones habituales?
La buena noticia, en términos relativos, es que la mayoría de los encuestados (62 %) indicaron que la interrupción del trabajo tras una violación de la seguridad duró menos de una semana, mientras que un tercio afirmó que un ataque afectó a las operaciones durante unos días. Solo el 2 % de las empresas comunicó problemas que se prolongaron más de unas pocas semanas, mientras que el 11 % sufrió interrupciones de menos de un día.