Cada año, las organizaciones invierten cada vez más dinero en proteger sus activos. Y cada año aumentan las amenazas que se ciernen sobre dichos activos.
Según la consultora tecnológica Gartner, el gasto mundial total en ciberseguridad alcanzará 172 000 millones de dólares en 2022, frente a los 137 000 millones de dólares de hace tan solo dos años. Las grandes empresas están aumentando sus presupuestos de seguridad en un 12 % de media cada año.
Al mismo tiempo, el número de incumplimientos graves aumentó un 25 % , pasando de 2020 a 2021. El coste de los ataques de ransomware se ha multiplicado por más de 50 desde 2015, según Cybersecurity Ventures, que prevé que las pérdidas superarán los 265 mil millones de dólares en 2031.
«El sector de la seguridad está en crisis», afirma Steve Zalewski, antiguo director de seguridad de la información (CISO) de Levi Strauss y actualmente asesor independiente en ciberseguridad en S3 Consulting.
Zalewski explica que son muchos los factores que han contribuido a la discrepancia entre el dinero invertido y los resultados obtenidos. Según él, los proveedores deben mejorar la forma en que comparten recursos y colaboran para frustrar los ataques. Además, los profesionales de la seguridad deben comprender mejor el papel que desempeñan a la hora de contribuir a que la empresa genere beneficios.
Sin embargo, una de las razones fundamentales es una desconexión básica entre la forma en que los CISO y los directivos de las empresas miden el éxito.
Siga el rastro del dinero
Según Zalewski, muchos profesionales de la ciberseguridad están evaluando aspectos equivocados. Los CISO se presentarán ante el consejo de administración y hablarán sobre el número de ataques que se han bloqueado, los correos electrónicos maliciosos que se han eliminado, los empleados a los que se ha formado para reconocer estafas de phishing , o el dinero invertido en la mejora de su tecnología de gestión de información y eventos de seguridad (SIEM). Sin embargo, no se habla lo suficiente sobre cómo los ataques digitales exitosos afectan a los resultados de la empresa ni sobre cuánto le costará a la empresa reducir ese riesgo.
«. Como CISO, mi trabajo no consiste en garantizar la seguridad de la empresa. «Mi trabajo consiste en proteger los beneficios»Steve Zalewski, antiguo director de seguridad de la información (CISO) de Levi Strauss
Una encuesta de « September 2021 », realizada por , , Harvard Business Review,, , y Analytic Services, , reveló que el 68 % de los CISO presentan métricas técnicas a los responsables de la toma de decisiones. La medida del 56 % se refiere únicamente a los posibles daños y perjuicios económicos.
«Como responsable de seguridad de la información (CISO), mi trabajo no consiste en garantizar la seguridad de la empresa», afirma Zalewski. «Mi trabajo consiste en proteger los beneficios».
Realizar inversiones cuantiosas en soluciones de seguridad reduce los beneficios, por lo que dichas inversiones deben estar justificadas. Los CISO deben establecer una correspondencia entre los riesgos de ciberseguridad y los riesgos empresariales, y cuantificarlos de forma que los directivos y el consejo de administración puedan comprenderlos, afirma Zalewski. En última instancia, esto nos lleva a un debate sobre el nivel de riesgo que las empresas están dispuestas a asumir, así como sobre lo que están dispuestas a invertir para reducir su exposición al riesgo.
¿Cuál es la métrica que lo abarca todo? «Los ingresos», afirma Bob Zukis, fundador y director ejecutivo de Digital Directors Network —empresa dedicada a asesorar a empresas en materia de gobernanza digital y cibernética— y profesor adjunto de la Marshall School of Business de la USC. Si desea llamar la atención de la junta directiva, empiece a hablar de dinero.
«Ese es su punto de partida», afirma Zukis. «Si se desactivara el sistema de negocio digital, ¿qué ocurriría con los ingresos que genera dicho sistema?» «En cuanto vincule los controles de seguridad a los ingresos, la junta directiva le prestará atención en todo momento».
Relacionar los riesgos con los ingresos
En junio, Gartner publicó una lista de 20 indicadores orientados a resultados que las organizaciones pueden utilizar para evaluar comparativamente el valor de sus inversiones en seguridad. Las organizaciones pueden tomar los datos que ya miden —como el tiempo medio de resolución de incidencias, la frecuencia de aplicación de parches y el porcentaje de clics en mensajes de phishing— y comparar sus resultados con los de otras empresas de su grupo.
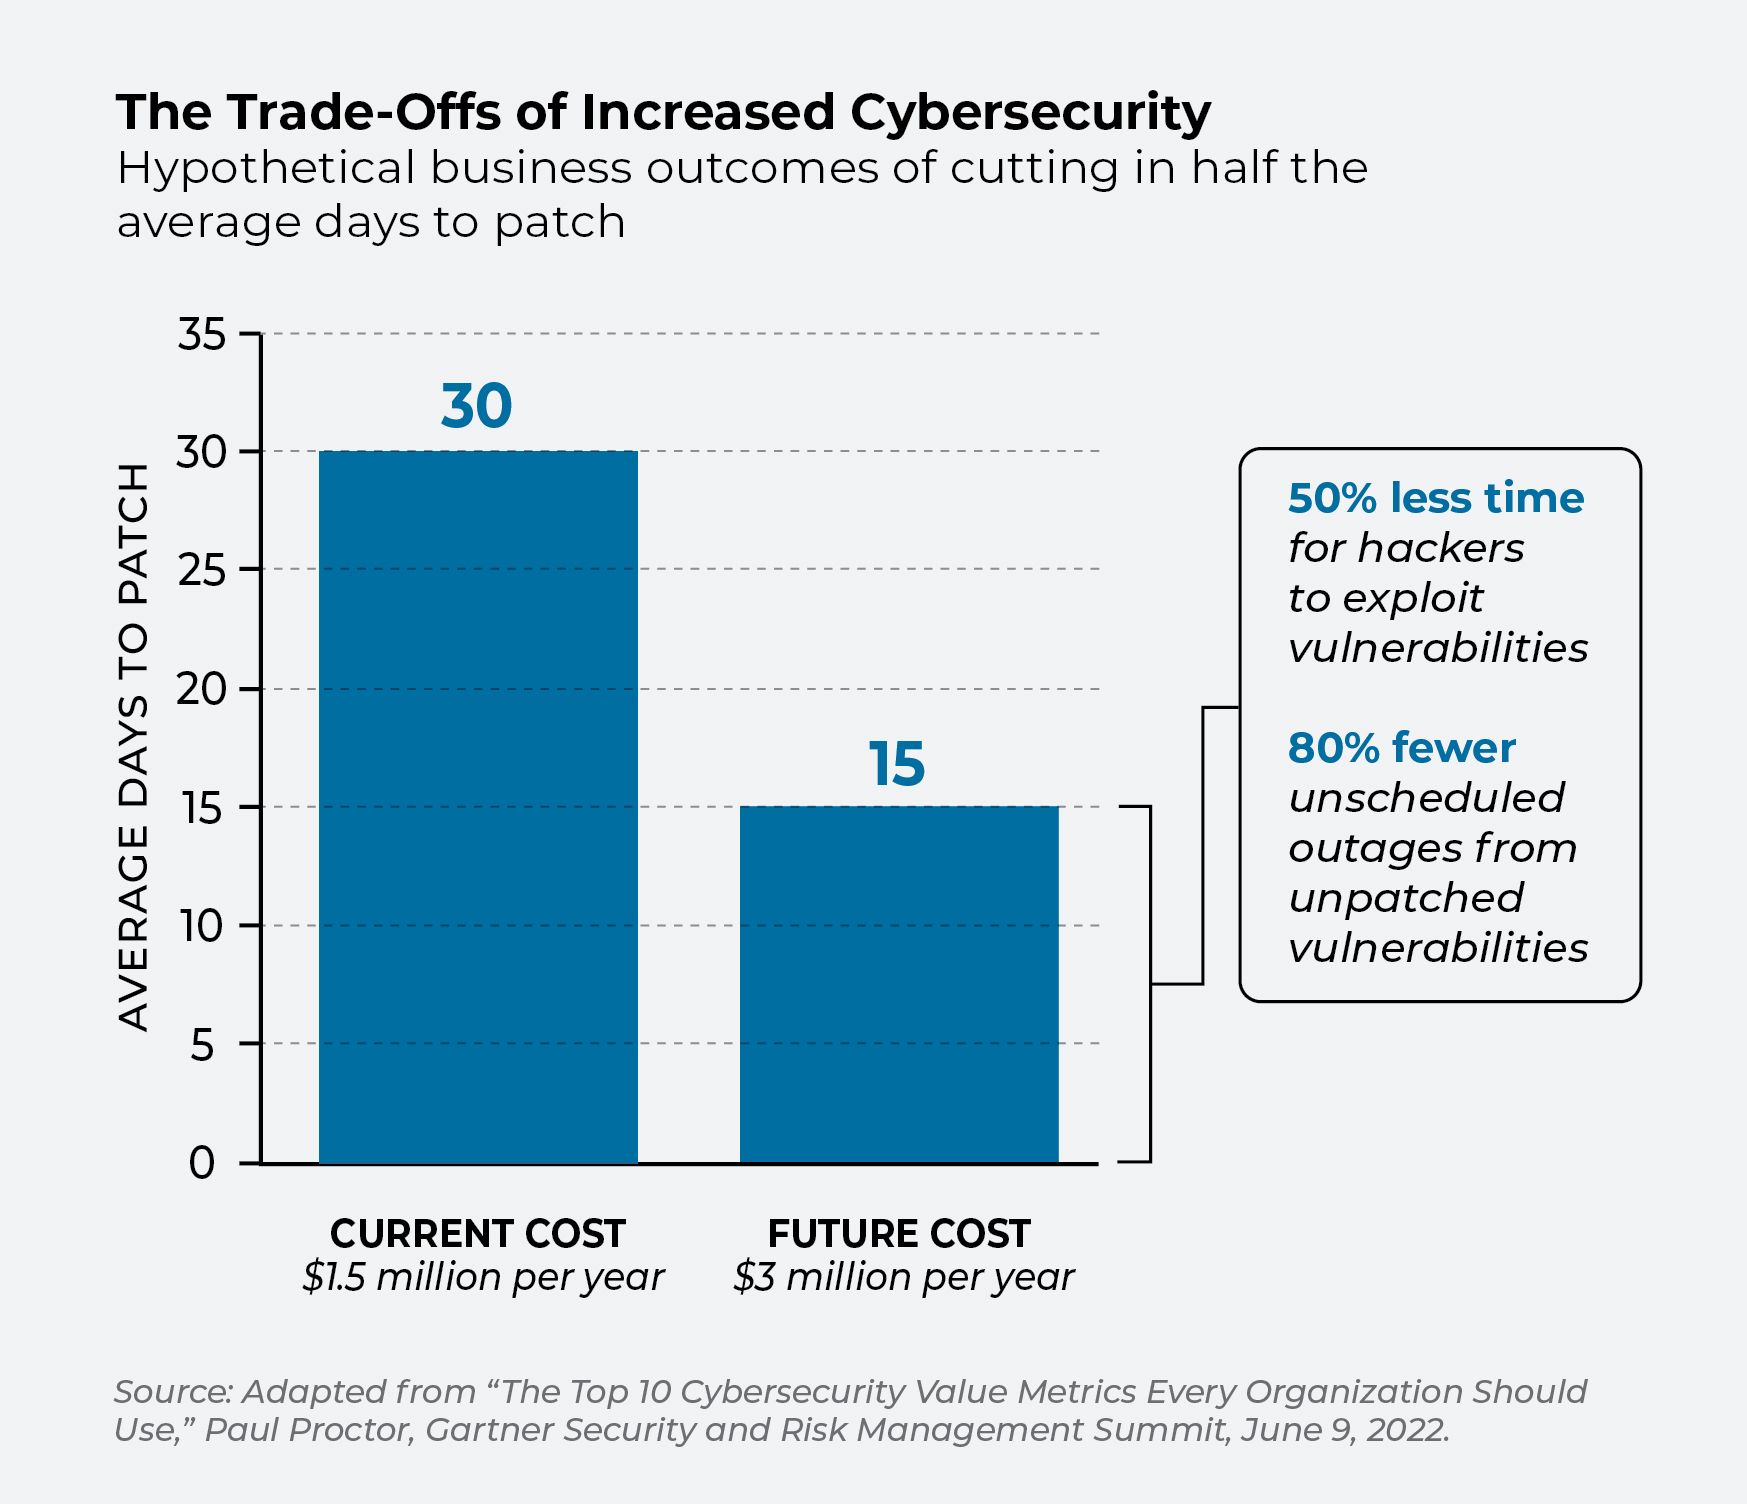
«Contar con un conjunto común de parámetros de referencia permitirá a los CISO mantener “conversaciones serias sobre las inversiones en ciberseguridad impulsadas por el negocio”», afirmó Paul Proctor, vicepresidente y analista distinguido de Gartner, en un seminario web celebrado en abril. A partir de ahí, los responsables de seguridad y de la empresa pueden debatir cuestiones como cuánto costaría reducir el tiempo necesario para corregir las vulnerabilidades de 30 días a 15 días y si la reducción adicional del riesgo justifica el gasto. (Véase el gráfico que figura a continuación.)
«Los consejos de administración tratan la seguridad como si fuera magia y a los profesionales de la seguridad como si fueran magos», afirmó Proctor. «Dele algo de dinero al mago, él lanzará unos hechizos y la organización quedará protegida». Si algo sale mal, dicen: «Supongo que necesitamos un nuevo mago». «Esto ha dado lugar a algunas decisiones de inversión muy desacertadas».
Hablemos de dinero y sentido común
Sin embargo, evaluar el impacto potencial de los incidentes de seguridad en los ingresos de una empresa sigue siendo más un arte que una ciencia. Es relativamente sencillo calcular la pérdida de ingresos si una página web de comercio electrónico deja de funcionar durante una hora. Calcular el impacto financiero de los sistemas digitales que dan soporte a un negocio con presencia física, como el sector manufacturero o el farmacéutico, es una tarea más complicada, afirma Kevin Richards, presidente de soluciones de riesgo cibernético de X-Analytics.
«. Calcular nuestro impacto financiero ha sido el mayor reto al que se ha enfrentado el sector de la ciberseguridad durante 30 años.»Kevin Richards, presidente del departamento de soluciones de riesgos cibernéticos de X-Analytics
«Ha sido el mayor reto al que se ha enfrentado el sector de la ciberseguridad en los últimos 30 años», afirma Richards, cuya empresa utiliza datos de más de una década de reclamaciones de seguros cibernéticos de y de incidentes reales para calcular los daños potenciales que podría causar un ataque exitoso. La plataforma basada en la nube de X-Analytics ayuda a los directivos a tomar decisiones fundamentadas sobre dónde invertir sus presupuestos de seguridad y cómo podrían evolucionar estos con el tiempo.
Según Richards, los indicadores más relevantes, así como la importancia que los directivos les otorgan, pueden variar considerablemente de una organización a otra. Lo importante es que los CISO se reúnan con los responsables empresariales y mantengan una conversación franca sobre su tolerancia al riesgo.
[Lea también: Las puntuaciones de riesgo cibernético deberían ser algo más que una simple cifra]
«En cuanto se empiezan a asociar cifras económicas reales a estos riesgos, resulta que son mucho mayores de lo que nadie esperaba», añade. «No es algo que se pueda hacer en el reverso de una servilleta».
Tampoco es un debate que las empresas puedan permitirse posponer, sobre todo aquellas que cotizan en bolsa. Las recientes propuestas de la SEC en materia de gobernanza, recogidas en el documento « » ( ), instan a las empresas que cotizan en bolsa a prestar mucha más atención a las cuestiones de seguridad. La evaluación del riesgo cibernético a nivel del consejo de administración pasará a ser una necesidad imprescindible, y no un simple complemento.
«Los consejos de administración tendrán que contar con alguien en la sala que comprenda las cuestiones relacionadas con la ciberseguridad», afirma Zukis, de Digital Directors Network. «Los CISO tendrán que expresar la cuantificación y la importancia relativa de tal forma que se traduzcan en dólares y céntimos». «Y si no son capaces de contar esa historia, tendrán que buscarse otro trabajo».

