En la lucha diaria contra los ciberataques, es mucho mejor prevenir un ataque informático que pagar las consecuencias después.
Según un estudio titulado « » ( ), elaborado por IBM y el Ponemon Institute, el coste medio de una violación de la seguridad cibernética ascendió a 4.2 millones de dólares en 2021. Las medidas preventivas de ciberseguridad, como la detección de amenazas, la seguridad de los puntos finales y la gestión de parches , pueden suponer un coste mucho menor, dependiendo de la solidez de las medidas adoptadas y del tamaño de la empresa.
De hecho, el 85 % de los directivos cuyas organizaciones han sufrido un ataque informático coinciden en que cuesta más recuperarse de un incidente de ciberseguridad que prevenirlo, según la encuesta 2022 realizada a más de 250 responsables de la toma de decisiones en materia de seguridad informática que Arlington Research llevó a cabo para Tanium. Las empresas encuestadas contaban con 250 o más empleados y desarrollaban su actividad en diversos sectores en el Reino Unido.
«Se podrían haber evitado muchos incidentes de seguridad con graves consecuencias», afirma Oliver Cronk, arquitecto jefe de TI de Tanium. «Se publican muchos titulares sobre ataques sofisticados que aprovechan técnicas como , vulnerabilidades de día cero y , inteligencia artificial; sin embargo, más de la mitad de las filtraciones que observo se podrían haber evitado manteniendo unas normas básicas de higiene cibernética ». «La situación actual equivale a dejar la puerta principal y las ventanas abiertas y cerrarlas con llave solo después de que se haya producido un robo».
Los gráficos que figuran a continuación ponen de relieve los principales retos a los que se enfrentan los responsables de TI.
Las amenazas a la ciberseguridad van en aumento (gracias al teletrabajo híbrido)
Por desgracia, según los participantes en la encuesta, lo peor aún está por llegar. El 80 % de los altos directivos de encuestados considera que el riesgo de ciberamenazas está aumentando. Prevén que el año 2022 sea el peor hasta la fecha en cuanto a ataques.
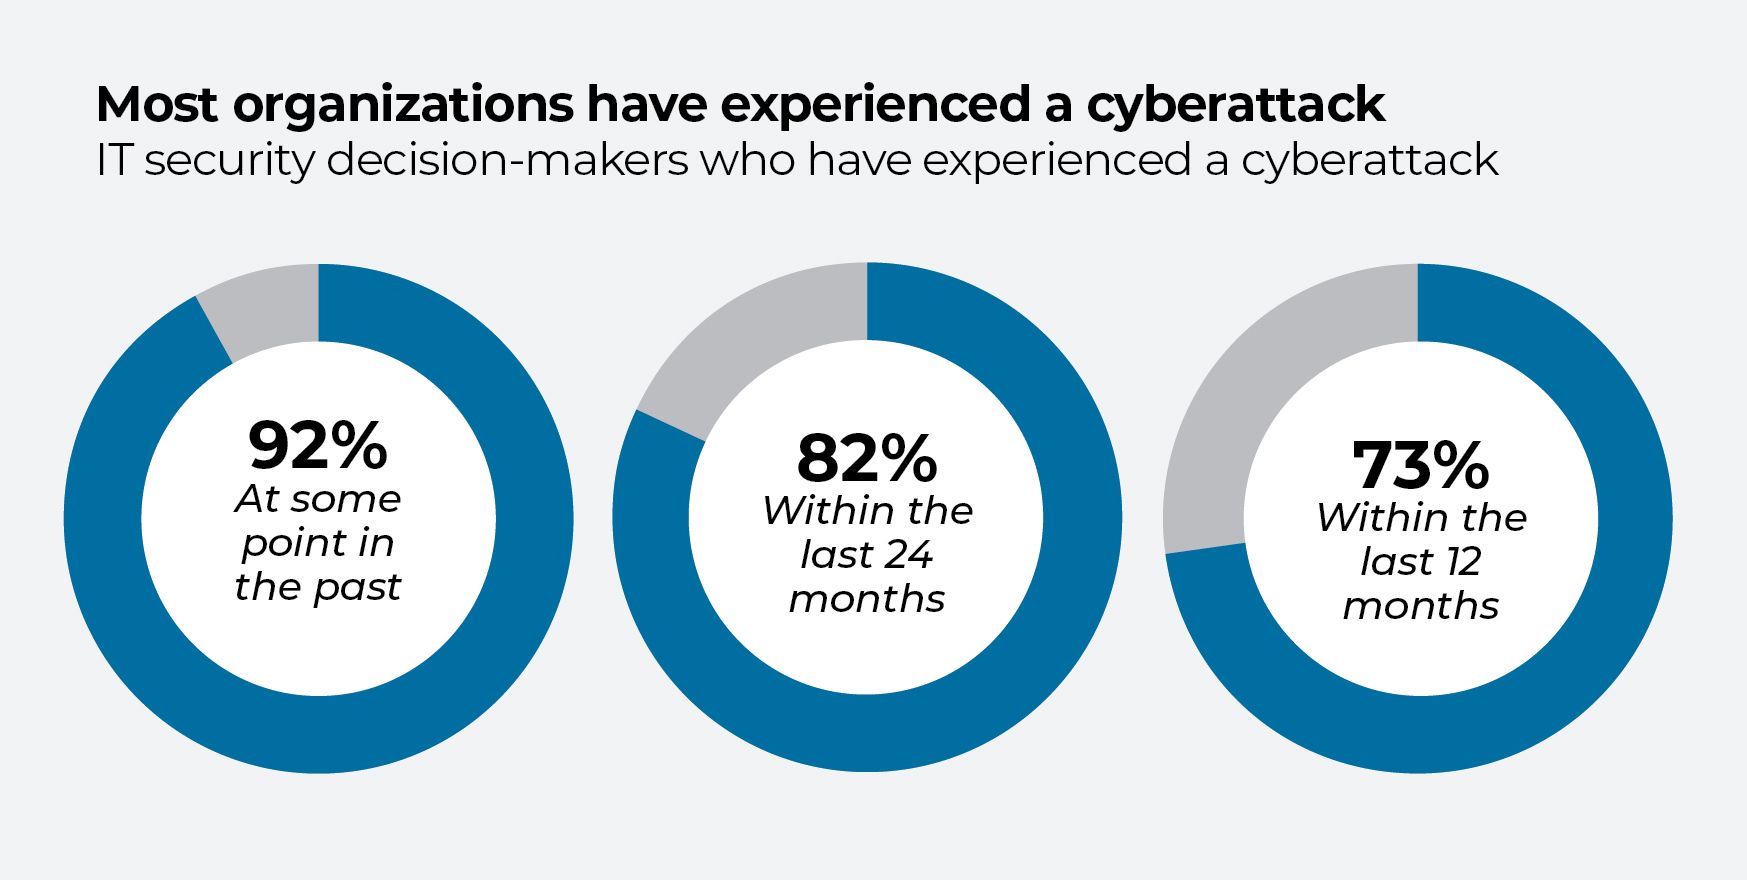
Casi tres cuartas partes (71 %) de los altos directivos coincidieron en que al equipo de seguridad informática de su organización le resultaba más difícil protegerse frente a las amenazas en el entorno de trabajo híbrido , en comparación con la situación anterior a la pandemia de la COVID-19. Según los encuestados, la mayoría de las empresas prestan más atención a la seguridad física que a la ciberseguridad. Sin embargo, los líderes se ven presionados a intensificar sus esfuerzos: al parecer, los consejos de administración de las empresas encuestadas prestan mucha más atención a la ciberseguridad que antes de la pandemia.
Incidentes de ciberseguridad que «tenían que ocurrir»
La encuesta ha puesto de manifiesto algunas verdades incómodas sobre la actitud de las organizaciones respecto a la ciberseguridad « ». De los encuestados que habían sufrido un ciberataque en los últimos seis meses, el 86 % consideraba probable que la alta dirección invirtiera en ciberseguridad únicamente tras haber sufrido un ataque.
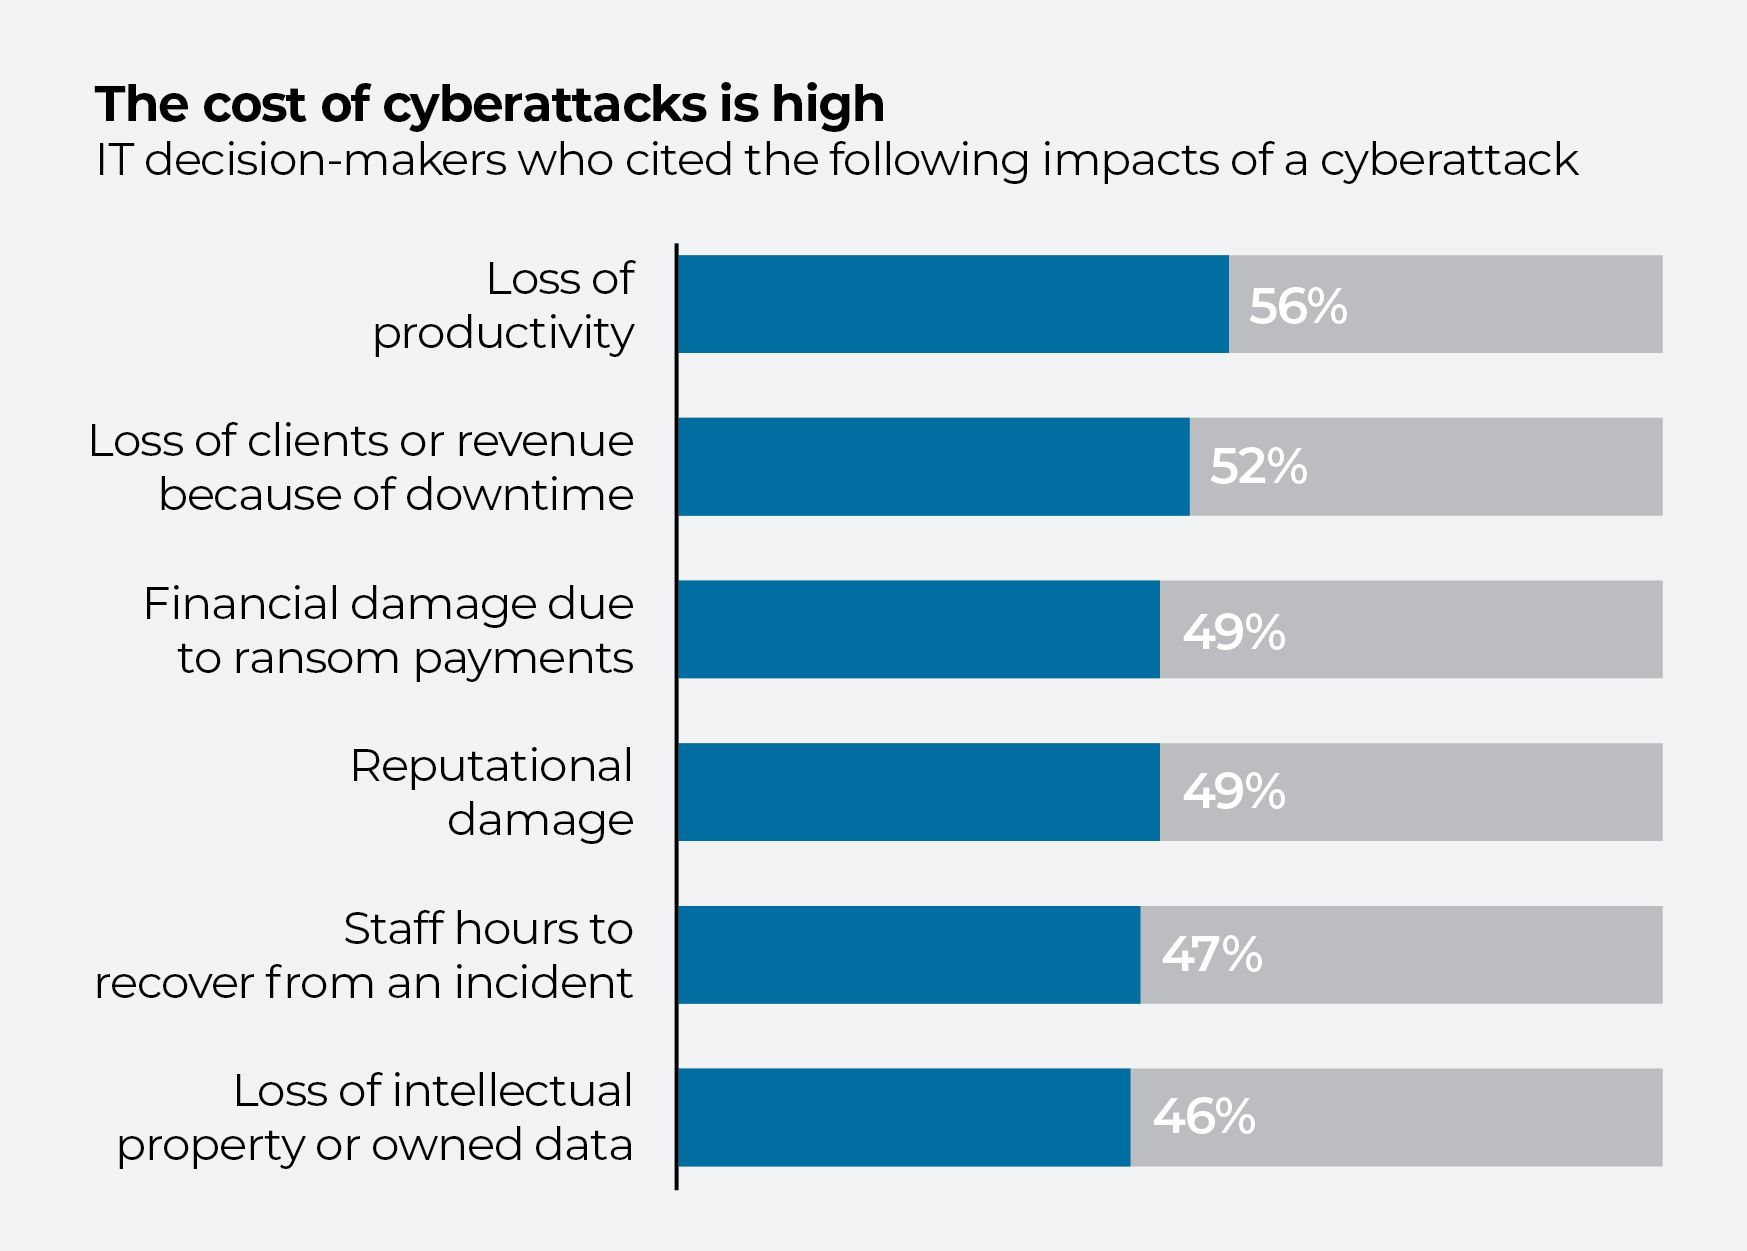
Y el 75 % afirmó que «era necesario que se produjeran algunos incidentes de ciberseguridad» para conseguir una mayor inversión por parte de la dirección. Es necesario un cambio de mentalidad por parte de los altos directivos, lo cual solo podrá lograrse si los equipos de TI buscan oportunidades para restablecer un equilibrio adecuado entre las medidas reactivas y las preventivas.
La higiene cibernética es fundamental, según las víctimas de ciberataques
Entre las causas evitables de los ciberataques se incluyen hacer clic en un enlace de phishing , no proteger con contraseña los datos confidenciales o dejar una vulnerabilidad sin resolver en un dispositivo sin actualizar; todas ellas son situaciones que podrían reducirse considerablemente con unas buenas prácticas de ciberseguridad.
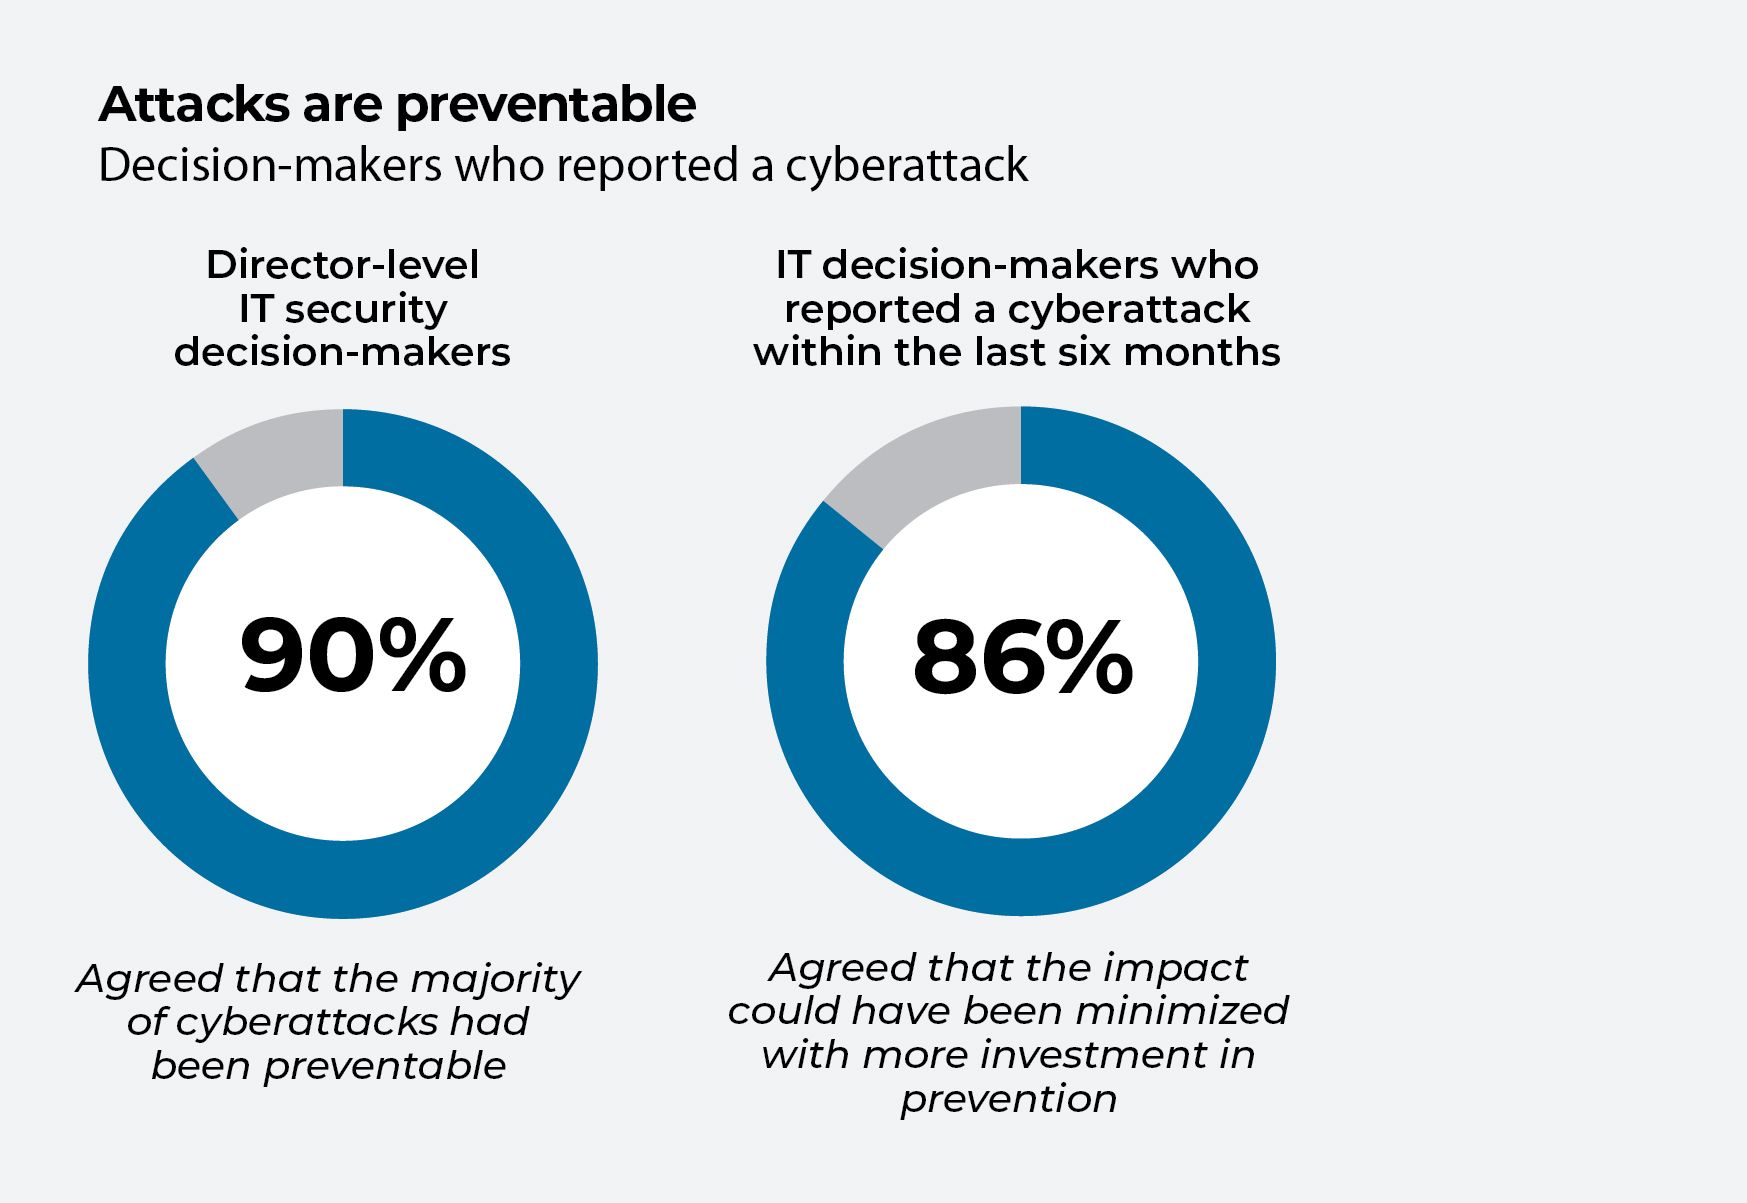
Por ejemplo, una red empresarial típica presenta una amplia superficie de ataque, que incluye ordenadores, servidores, bases de datos, máquinas virtuales, dispositivos móviles, sistemas operativos, aplicaciones y herramientas. Si estos recursos no se someten a un mantenimiento periódico y adecuado, se pueden perder o extraviar datos, el software puede quedar sin actualizar y los privilegios de los usuarios pueden quedar obsoletos.
[Lea también: Cómo Cummins, líder mundial en el sector energético, apuesta por la ciberhigiene]
La dotación de personal es un factor fundamental en la prevención. La mitad de los encuestados coincidió en que no disponía de suficiente personal ni de recursos para invertir lo suficiente en medidas de seguridad preventivas. Las organizaciones del sector público presentaban el mayor déficit en cuanto a personal disponible para dedicarse de forma adecuada a las medidas preventivas de ciberseguridad (60 %), seguidas de las organizaciones de los sectores de la tecnología y las telecomunicaciones (54 %), la sanidad (52 %) y la educación (52 %).
La ciberhigiene reporta importantes beneficios
Según la encuesta, las organizaciones que habían adoptado un enfoque principalmente preventivo en materia de ciberseguridad tenían una probabilidad significativamente menor de haber sufrido un ciberataque o una filtración de datos en los últimos 24 meses.
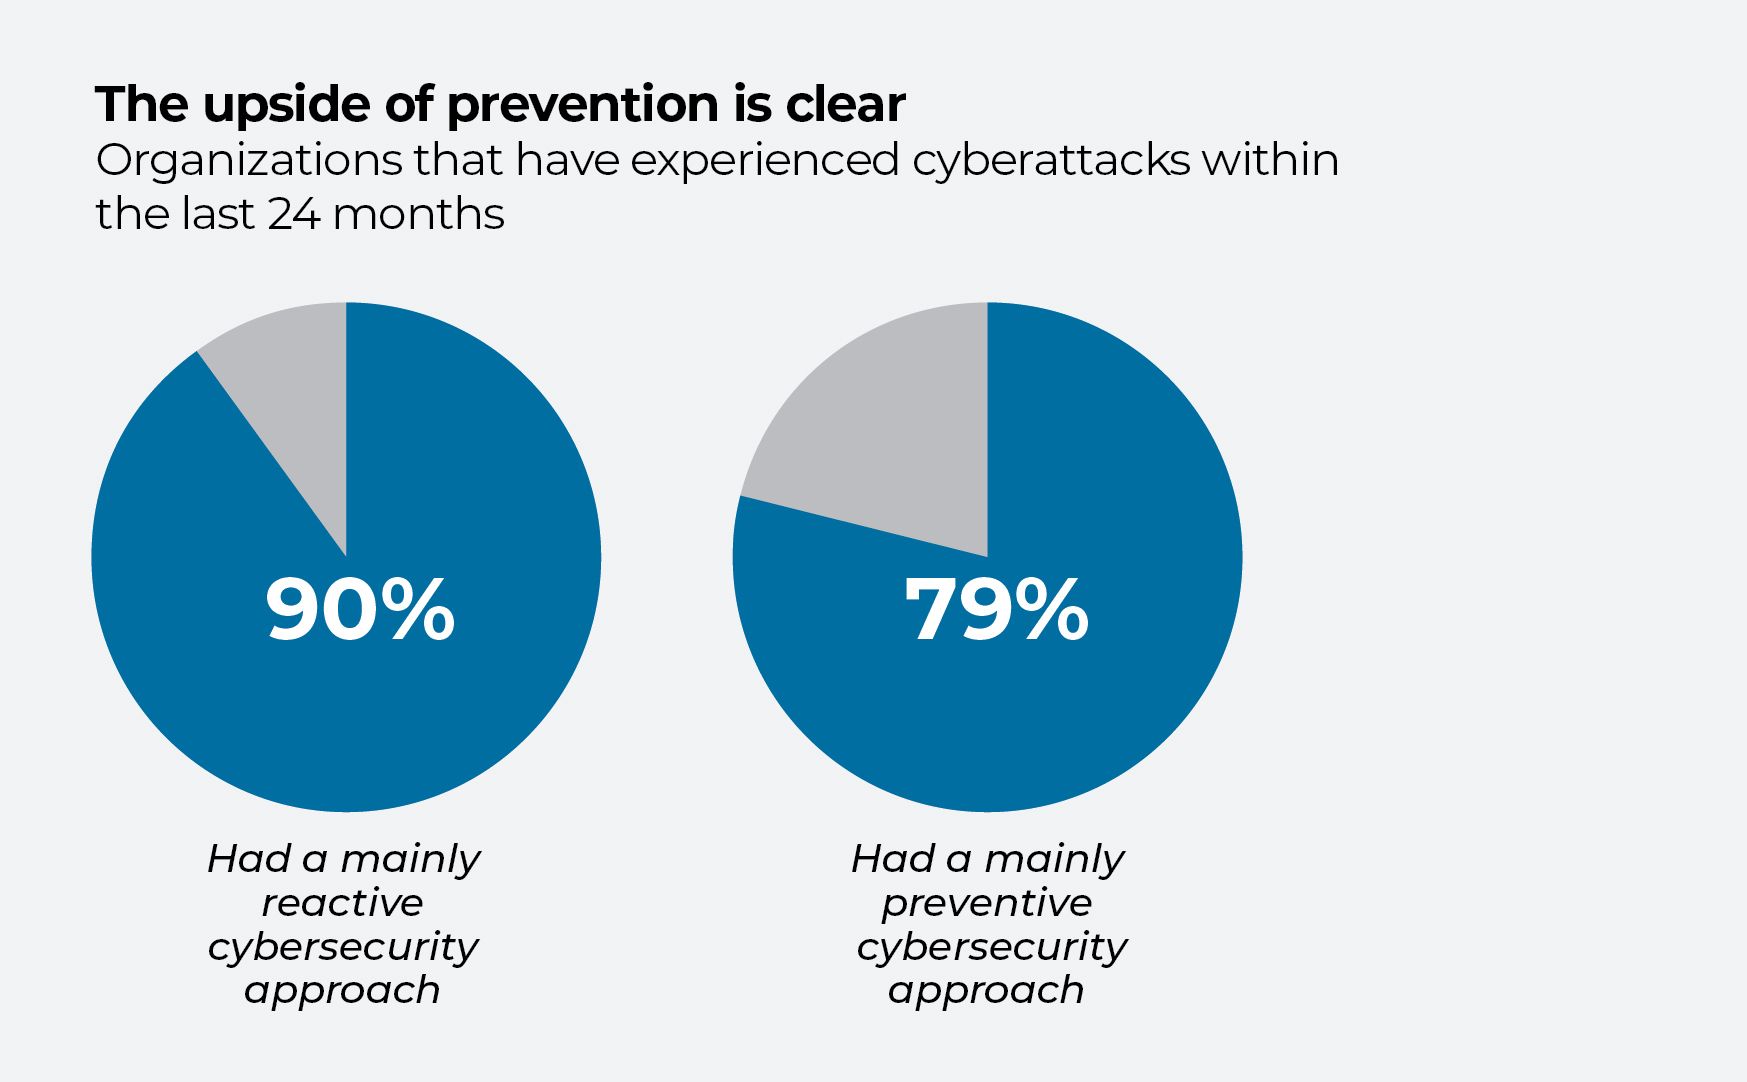
No es de extrañar que casi siete de cada 10 encuestados consideren que lo mejor es adoptar un enfoque de ciberseguridad predominantemente preventivo (68 %). Las organizaciones de mayor tamaño se mostraban más propensas a adoptar un enfoque preventivo: el 70 % de las organizaciones con 500 o más empleados afirmaban que la prevención era su opción preferida, frente al 60 % de aquellas con entre 250 y
499 empleados.
Evaluación de riesgos, búsqueda de amenazas y otras inversiones inteligentes
La encuesta ofrece más buenas noticias. «La evolución de las herramientas de análisis de riesgos está facilitando la prevención de las amenazas cibernéticas», afirmaron el 81 % de los encuestados. La puntuación de riesgos y la detección de amenazas , así como las herramientas , constituyen otras áreas prometedoras para la inversión.
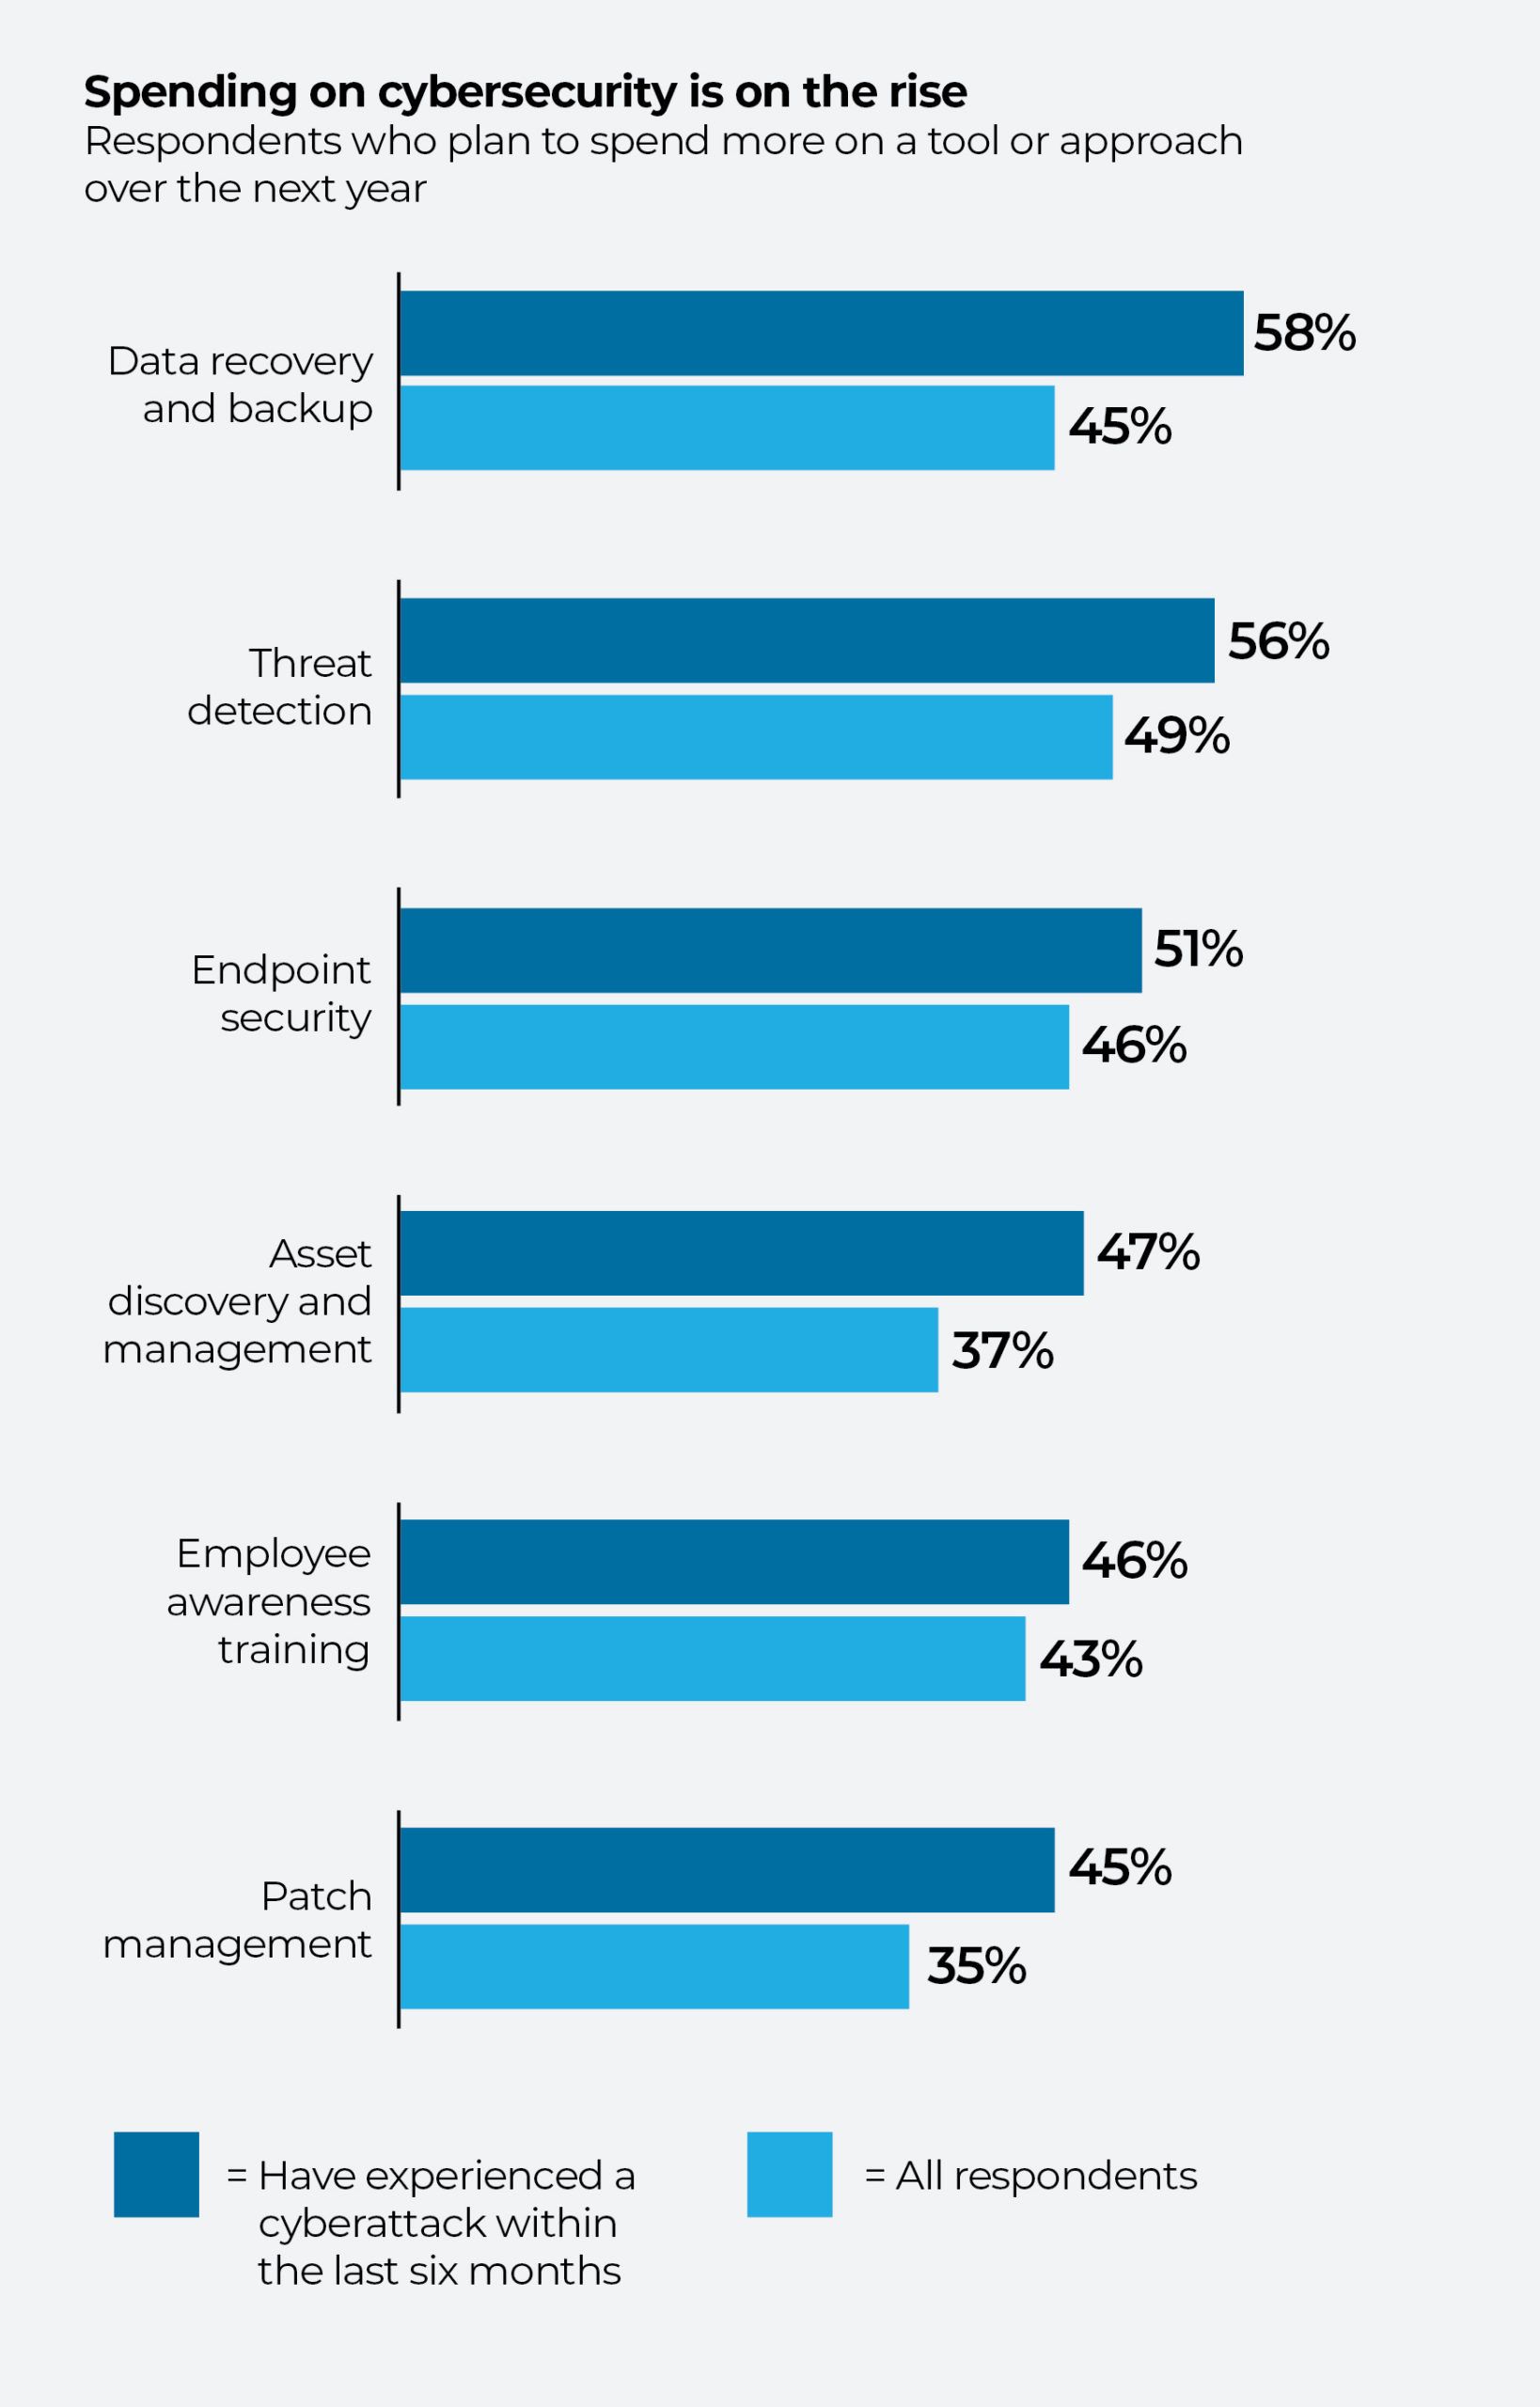
No obstante, las organizaciones suelen aumentar su gasto en herramientas y medidas de ciberseguridad solo después de sufrir un ciberataque. Aquellas empresas que hayan sufrido un ciberataque en los últimos seis meses tienen más probabilidades que la media de aumentar su gasto en las herramientas y estrategias mencionadas anteriormente durante el próximo ejercicio fiscal.
Teniendo en cuenta la psicología humana, la última conclusión —que los líderes suelen poner en orden su sistema de seguridad con demasiada frecuencia solo después de que se haya producido una brecha— es la menos sorprendente de todas. Sin embargo, se trata de un enfoque reactivo muy habitual que se puede evitar fácilmente con una mejor prevención.