Tema
Riesgos y seguridad
Mes de la concienciación sobre la ciberseguridad: Proteger a los próximos 250 mediante la detección proactiva de amenazas cibernéticas
Con motivo del Mes de la Concienciación sobre la Ciberseguridad, descubra con Tanium por qué la búsqueda proactiva de amenazas cibernéticas es el próximo requisito que deben cumplir los equipos de seguridad para hacer frente a las amenazas cibernéticas actuales.
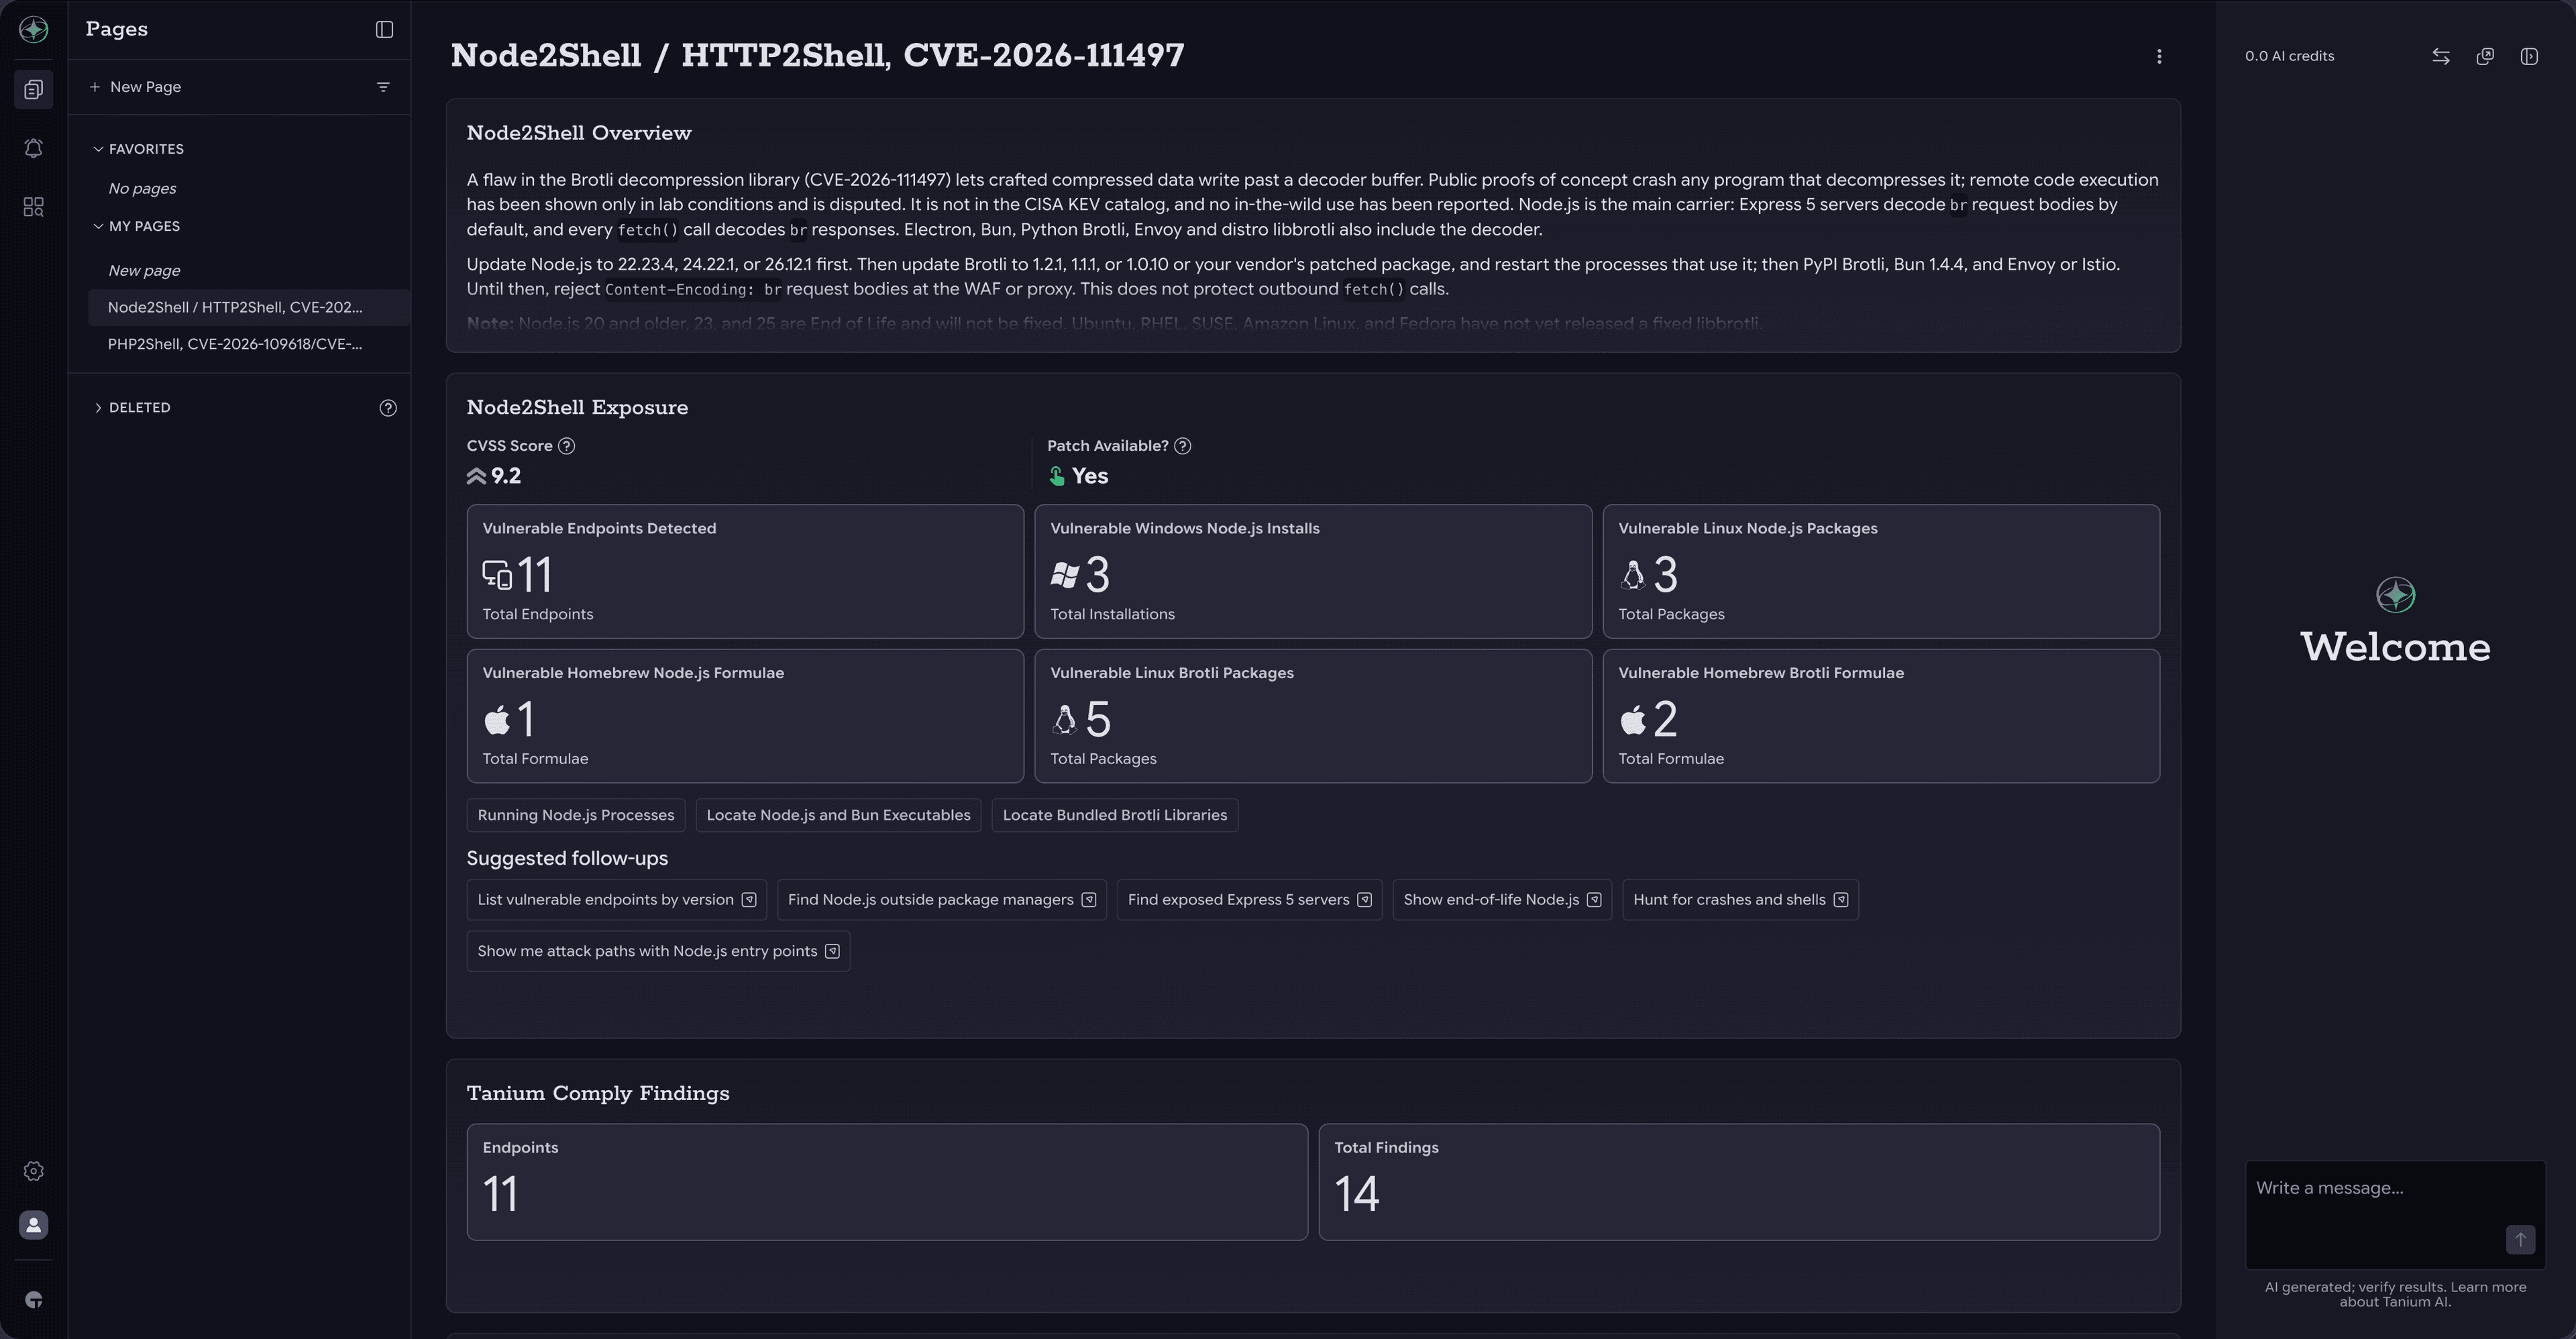
HTTP2Shell: Detección y corrección de copias vulnerables de Brotli con Tanium
Una vulnerabilidad crítica en el decodificador Brotli de Google (CVSS 9.2) puede permitir que un atacante remoto provoque un fallo o se haga con el control de las aplicaciones que descomprimen datos Brotli. Actualice ahora Node.js, Python Brotli y Bun.
Incidente de seguridad de eMudhra CA: Detecte y solucione sus vulnerabilidades con Tanium
Las claves privadas de ocho autoridades de certificación intermedias de eMudhra pueden calcularse a partir de sus certificados públicos. Los navegadores los bloquean una vez actualizados; la mayoría del resto de programas requiere una actualización del almacén de certificados de confianza.
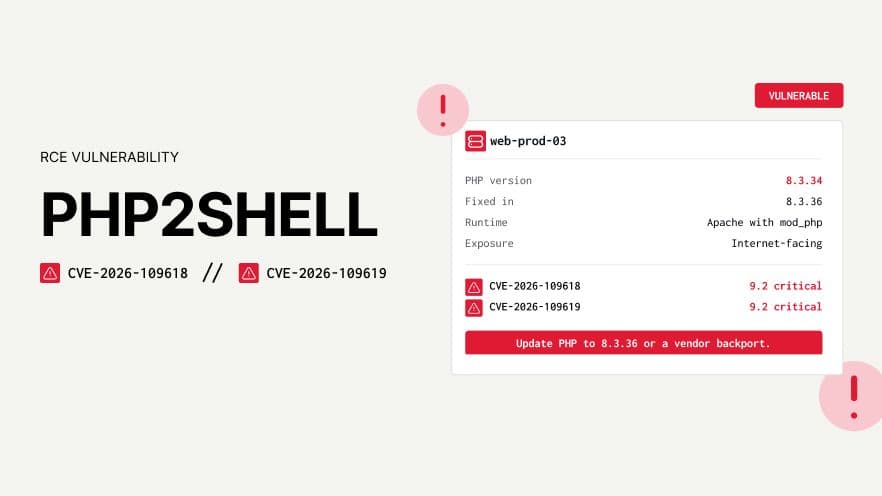
PHP2Shell: Respuesta a los puntos CVE-2026-109618 y CVE-2026-109619
Dos vulnerabilidades críticas en el núcleo de PHP (CVSS 9.2) permiten a un atacante no autenticado ejecutar código mediante una solicitud web manipulada. Actualícese ahora a la versión 8.5.12, 8.4.27, 8.3.36 o 8.2.35 .
Vulnerabilidad crítica de ejecución remota de código (RCE) en Netlogon en los controladores de dominio (CVE-2026-41089)
Una vulnerabilidad crítica de ejecución remota de código sin autenticación en Windows Netlogon (CVE-2026-41089, CVSS 9.8) permite a un atacante remoto ejecutar código con privilegios de SYSTEM en un controlador de dominio. Aplique las actualizaciones de seguridad de « May 2026 » a todos los controladores de dominio durante la misma ventana de mantenimiento.
Copa del Mundo ’26: Lo que se necesita para asegurar el evento deportivo más grande del mundo
Para los defensores cibernéticos, su labor es, por naturaleza, invisible. Para los aficionados, un poco de concienciación puede suponer una gran diferencia.
Tanium en el Gartner Security & Risk Management Summit 2026
Mientras los responsables de seguridad se preparan para abordar las prioridades más urgentes del sector, Tanium aportará la información en tiempo real y las capacidades de inteligencia artificial basada en agentes necesarias para salvar la brecha entre el análisis y la ejecución.
May 2026 Fallo de seguridad en GitHub: la gestión de las extensiones sigue siendo un reto; ¿qué podemos hacer al respecto?
El May 20, 2026, GitHub reveló que el dispositivo de un empleado había sido comprometido a través de una extensión maliciosa de VS Code, y que los atacantes afirmaban haber sustraído aproximadamente 3,800 repositorios internos.
Ataque a la cadena de suministro Mini Shai-Hulud: Por qué esta campaña cambia la forma en que los defensores deben pensar sobre el software de confianza
El ataque a la cadena de suministro Mini Shai-Hulud comprometió más de 170 paquetes en npm y PyPI, incluidos paquetes de TanStack, Mistral AI y Guardrails AI, al secuestrar flujos de trabajo de publicación CI/CD legítimos para distribuir versiones maliciosas que aún llevaban señales de procedencia aparentemente válidas.
Error de copia (CVE-2026-31431): lo que los administradores de Linux deben saber ahora mismo
«Copy Fail», o « CVE-2026-31431», es una vulnerabilidad de escalada de privilegios locales del núcleo de Linux que puede permitir a un usuario local sin privilegios corromper datos de archivos respaldados por la caché de páginas en determinadas condiciones y, potencialmente, escalar privilegios. La vulnerabilidad depende del núcleo del proveedor que se esté ejecutando y de las correcciones adaptadas. La solución principal consiste en instalar una corrección del núcleo proporcionada por el proveedor; no obstante, en algunos entornos existen medidas de mitigación temporales en caso de que se retrase la aplicación del parche.
Incidente de seguridad en Vercel: lo que revela esta brecha sobre la confianza en OAuth, el riesgo de la cadena de suministro y la rapidez de respuesta
Según la información publicada, el incidente se debió al uso indebido de una aplicación de terceros a la que se le había concedido acceso mediante OAuth a una cuenta de un empleado de Vercel, lo que permitió el acceso no autorizado a algunos recursos internos. Es posible que se hayan visto expuestos determinados tokens relacionados con los clientes, variables de entorno u otros elementos de acceso, aunque Vercel no ha indicado que el robo de contraseñas formara parte de la vía de acceso inicial. Esta brecha pone de manifiesto cómo las integraciones SaaS de confianza y el acceso delegado se han convertido en una importante superficie de ataque para las empresas con flujos de trabajo de desarrolladores interconectados, incluso cuando no se aprovecha ninguna vulnerabilidad de software en la infraestructura de producción.

Comprender la IA «en la sombra» en su entorno de terminales
Descubra cómo se manifiesta la «IA en la sombra» en los dispositivos finales, desde los modelos locales hasta los servidores MCP, y por qué la visibilidad, la gobernanza y la configuración segura son ahora más importantes que nunca.