Cuando la Agencia de Ciberseguridad y Seguridad de las Infraestructuras de EE. UU. (CISA) publicó sus nuevos manuales de respuesta ante incidentes y vulnerabilidades a finales del año pasado, estaba transmitiendo un mensaje urgente: léanlos ahora mismo, antes de que se produzca otro ataque como el de SolarWinds.
Los manuales de la Agencia de Seguridad de la Información de EE. UU. ( ) «tienen por objeto mejorar y normalizar los enfoques utilizados por [los organismos que se enfrentan a] vulnerabilidades e incidentes», señaló Matt Hartman, subdirector ejecutivo adjunto de ciberseguridad. Como consecuencia directa del decreto presidencial « » () del presidente Biden, destinado a mejorar la ciberseguridad, estas medidas están dirigidas a los organismos civiles federales del poder ejecutivo, incluidos los que tienen rango de ministerio.
Pero no son solo las autoridades federales las que deben tomar nota.
La CISA ha instado a todas las empresas privadas a que revisen estos materiales, que ofrecen información esencial para mejorar las prácticas de ciberseguridad de las redes. En durante el último año, los ciberdelincuentes han atacado a organismos federales y a empresas privadas que colaboran con ellos, utilizando software y ataques a la cadena de suministro (como SolarWinds y Log4j) para robar datos y, en algunos casos, paralizar infraestructuras y servicios críticos de EE. UU.
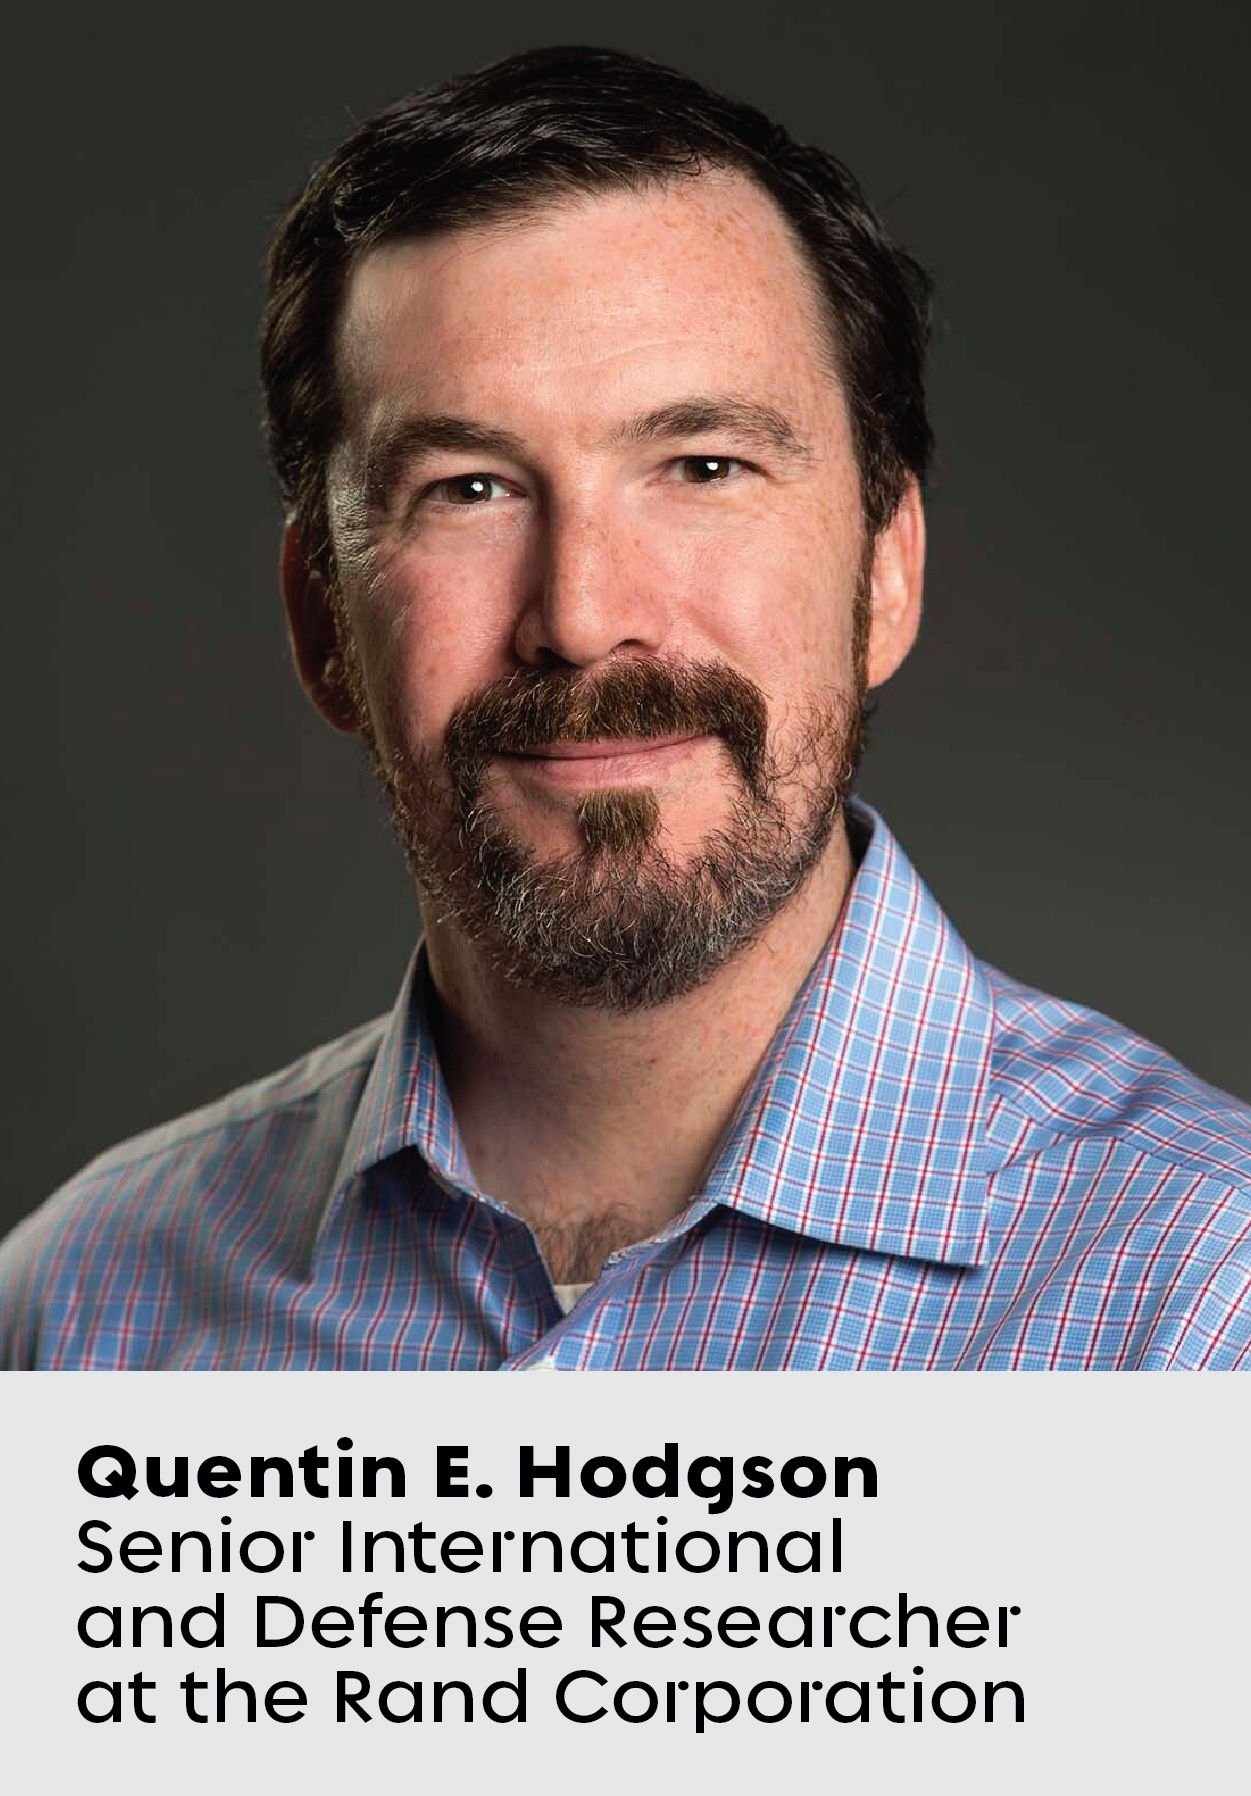
Pocos expertos ajenos al ámbito gubernamental conocen tan bien los retos a los que se enfrentan tanto los organismos federales como las entidades del sector privado como Quentin E. Hodgson. Hodgson, investigador sénior en asuntos internacionales y de defensa de la Rand Corporation, se centra en cuestiones de vital importancia para los directores de sistemas de información (CIO) y los directores de seguridad de la información (CISO). Entre ellas: la ciberseguridad, la protección de infraestructuras críticas y la gestión de riesgos.
Además, al haber dirigido proyectos para la Secretaría de Defensa, el Departamento de Seguridad Nacional, la Armada, la Fuerza Aérea y el Mando Aliado de Transformación de la OTAN, conoce bien el panorama. Endpoint se ha entrevistado recientemente con el Sr. Hodgson para analizar la importancia y el impacto de los nuevos manuales de la CISA.
(La siguiente entrevista se ha resumido y editado para mayor claridad.)
¿Por qué son importantes las últimas guías de respuesta ante incidentes de la CISA?
He analizado a grandes rasgos la planificación de la respuesta ante incidentes y cómo el Gobierno puede intentar mejorarla, tanto a nivel interno como en colaboración con socios del sector privado. Los manuales son realmente importantes para su uso interno en la organización. Sin embargo, cuando se trata de incidentes cibernéticos que pueden afectar a múltiples organizaciones y a múltiples sectores de infraestructuras críticas, coordinar la respuesta con entidades públicas y privadas resulta mucho más complejo.
¿Existen deficiencias en los manuales de la CISA?
Los manuales se centran en tomar las doctrinas y normas existentes e intentar simplificarlas para convertirlas en una guía. Esto va dirigido principalmente a los organismos civiles federales del poder ejecutivo, entre los que se incluyen los Departamentos de Energía, Educación y Seguridad Nacional, entre muchos otros.
«. Puede que reaccione de forma exagerada y movilice todos sus recursos». Y entonces ocurre algo más y hay que reorientar a la gente.»
Por supuesto, los manuales de la CISA también incluyen una pequeña nota en la que se indica que otras organizaciones también pueden utilizarlos. Pero lo que hace ese manual es simplemente indicar: si, por ejemplo, forma parte de un equipo de operaciones de seguridad interna, estos son los pasos que debe seguir para identificar y responder ante incidentes cibernéticos.
¿De qué manera contribuirán los manuales de la CISA a que las agencias federales respondan ante los tipos de ataques masivos a la cadena de suministro de software que hemos presenciado en los últimos 18 meses?
Los ataques complejos como ese se definen en el decreto presidencial como un «incidente cibernético significativo». No cabe esperar que ese tipo de ataque se limite a una sola organización. Piense en el ataque de SolarWinds « », que afectó a numerosas organizaciones. Los atacantes utilizaron SolarWinds, no solo para robar datos, sino también para intentar acceder a más sistemas de tecnología operativa y causar un impacto físico.
[Más información: Cómo gestionar los riesgos de la cadena de suministro tras el Log4]
Ante un ataque de ese tipo, le preocupa que pueda extenderse a otras organizaciones. ¿Qué tipo de efectos físicos podría tener? ¿Quién se encargará de coordinar la respuesta? ¿Quién decide cuándo se considera que se trata de un incidente grave? ¿Qué tipo de recursos destina para abordarlo? A eso me refiero cuando hablo de complejidad.
¿Son suficientes los manuales de la CISA o necesitamos algo más radical?
A todos nos preocupa el aumento de las amenazas cibernéticas, en particular aquellas que pueden tener repercusiones que no se limitan únicamente a una organización o a un sector. Pienso en el pánico que se desató tras el ataque de ransomware contra Colonial Pipeline y en cómo la gente hacía cola para comprar gasolina. Y eso provocó más problemas. Por eso creo que aún nos encontramos en una etapa incipiente en la que intentamos comprender cómo coordinaríamos la respuesta ante ese tipo de incidentes cibernéticos complejos.
«. Es complicado». Dependiendo del incidente y de la tecnología afectada, es posible que la intervención del Gobierno no sirva de gran ayuda.»
Por ejemplo, si se encuentra en el centro de operaciones de seguridad de una gran empresa, ¿qué esperaría de usted el Gobierno federal si ocurriera algo? ¿Qué medidas espera que adopte el Gobierno federal para ayudarle? En realidad, eso no lo sabemos.
¿De qué manera serán de ayuda los manuales de la CISA a las agencias federales?
En los manuales de procedimientos figura una disposición que establece que una agencia puede solicitar ayuda para la respuesta ante incidentes a un equipo federal de detección de amenazas. Sin embargo, hay que tener en cuenta que esto depende de la disponibilidad y del orden de prioridad, por lo que la CISA aún debe decidir qué grado de gravedad atribuye a cada incidente.
Es comprensible que las organizaciones puedan discrepar, sobre todo en las primeras fases de un incidente . Puede que reaccione de forma exagerada y envíe todos sus recursos y todos sus equipos a ocuparse de problemas que quizá no sean graves. Y entonces ocurre algo más y hay que reorientar a las personas. O bien podría darse el caso de que una organización afirmara: «No creemos que esto sea tan grave», y tal vez la CISA, el FBI o el Departamento de Seguridad Nacional respondieran: «Creemos que es más grave de lo que ustedes lo están tratando».
[Más información: 3 prácticas de ciberhigiene que deben adoptar los CISO federales]
Y en lo que respecta a las agencias del sector privado, la CISA y el FBI no pueden imponer su voluntad y decir: «Bueno, creemos que no están abordando este asunto con la suficiente rapidez». Vamos a ir a ayudarle.
Por lo tanto, se trata de un equilibrio delicado. Sin duda habrá
muchas opiniones, puntos de vista e intereses diferentes. ¿Cree usted,
, que el Gobierno debería implicarse más y actuar con mayor firmeza?
Sí, así es. Pero es complicado. No contamos con industrias estatales sobre las que el Gobierno pudiera ejercer control. Por supuesto, existen sectores regulados en los que podría plantearse una intervención. Sin embargo, el mayor reto radica en que, dependiendo del incidente y de la tecnología afectada, la intervención del Gobierno podría no ser de gran ayuda.
«Las empresas se mostrarán reacias a permitir que el Gobierno federal tenga un contacto demasiado directo con sus sistemas. Esa es simplemente la realidad.»
No pudieron ayudarles porque es posible que no supieran cómo están configuradas las redes de una organización. Su colaboración consistiría más bien en desempeñar una función de asesoramiento.
Quizás podrían llevar a cabo análisis forenses y demás. Sin embargo, es mucho más probable que la corrección propiamente dicha sea competencia de dicha empresa, sobre todo si cuenta con un equipo de operaciones de seguridad. Además, la situación se complicaría aún más cuando dependan de equipos de intervención externos.
¿Desean las empresas privadas que la CISA y el Gobierno federal tomen más medidas?
Muchas empresas se mostrarán reacias o indecisas a permitir que el Gobierno federal tenga un contacto directo y demasiado intenso con sus redes y sistemas. Esa es simplemente la realidad. Su respuesta podría ser: «Bueno, conocemos nuestros sistemas mucho mejor que ustedes». La preocupación sería que el Gobierno interviniera y tomara medidas que tuvieran un impacto negativo involuntario.
[Más información: Tendencias en ciberseguridad a tener en cuenta en 2022]
Además, los líderes empresariales y tecnológicos, especialmente aquellos que colaboran con organismos federales, no tienen claro qué va a hacer exactamente la CISA por ellos. ¿Qué tipo de prestaciones puede solicitar en caso de que las necesite? ¿Cuándo debe informar de algo y cómo debe hacerlo? Se ha reavivado el debate en el Congreso sobre los requisitos de notificación de incidentes , cómo deben aplicarse al sector privado y cuáles son los plazos para su notificación. Por lo tanto, este es el tipo de cuestiones que están entrando en juego.

