En 2020, la Oficina del FBI para la Protección de la Información ( ) recibió (se abre en una nueva pestaña) un número récord de denuncias relacionadas con la ciberseguridad. Las pérdidas provocadas por los piratas informáticos superaron los 4 000 millones de dólares. Al mismo tiempo, los ataques de ransomware en EE. UU. se dispararon (se abre en una nueva pestaña) en torno a un 300 %, y el coste de dichos ataques se triplicó con creces (se abre en una nueva pestaña) hasta alcanzar unos 29 millones de dólares. A nivel mundial, se prevé que el coste del ransomware alcance los 20 000 millones de dólares este año, frente a los 325 millones de dólares registrados en 2015.
No es exagerado afirmar que nos encontramos en plena crisis de ciberdelincuencia. Las organizaciones de cualquier tamaño, incluidas las medianas empresas que nunca se consideraron objetivos, son ahora objetivos. Teniendo esto en cuenta, es un buen momento para reevaluar las prácticas de ciberseguridad de su organización.
Octubre es el Mes de la Concienciación sobre la Ciberseguridad de . Este evento, que celebra este año su 18.ª edición, fue creado por la Alianza Nacional de Ciberseguridad y el Departamento de Seguridad Nacional de EE. UU. con el fin de recordar la importancia de evaluar la higiene cibernética de su organización y reforzar sus medidas de protección.
La campaña de este año se centrará en varios ámbitos clave : la aplicación de medidas básicas como el seguimiento del inventario digital; el uso de la puntuación de riesgos para identificar vulnerabilidades; la protección frente a los ataques de phishing, con la ayuda de herramientas como el modelo «zero trust»; y la integración de protocolos de seguridad en las redes, como la configuración de la red y la gestión de las actualizaciones de software.
A continuación le presentamos seis estrategias para reforzar su ciberhigiene en y evitar que su organización acabe en los titulares.
Realizar un inventario de todos los activos
En una encuesta realizada por IDG Connect para Tanium a más de 300 responsables de la toma de decisiones en puestos relacionados con las operaciones de TI y la seguridad empresarial, el 44 % señaló la falta de visibilidad de los terminales que se conectan a sus redes, y solo el 30 % afirmó tener confianza en su capacidad para visualizar más del 85 % de sus terminales. En definitiva, no se trata tanto de que las técnicas de los piratas informáticos hayan avanzado, sino de que las redes en las que operan las organizaciones se han disparado, lo que ha aumentado sus vulnerabilidades.
La mayoría de las organizaciones carecen de la visibilidad suficiente en sus redes para identificar sus vulnerabilidades y protegerse de ellas. La incorporación de empresas adquiridas conlleva la introducción de nuevas capas de software, plataformas y herramientas de seguridad que, a menudo, permanecen aisladas y no se comunican entre sí. La ciberhigiene básica se centra en la detección completa de activos y en su inventario —el proceso de catalogar el hardware (y el software de dicho hardware) conectado a la red de su organización—.
[Lea también: ¿Qué es la identificación y el inventario de activos?]
Evalúe su puntuación de riesgo cibernético
Las puntuaciones de riesgo cibernético muestran qué porcentaje de la ciberdefensa han cubierto los controles de seguridad de una organización y qué vulnerabilidades residuales persisten. Las puntuaciones pueden expresarse numéricamente, de forma muy similar a una puntuación crediticia, y permiten traducir un conjunto de datos complejo en un concepto fácil de entender, lo que permite a todos los niveles de una organización —desde la dirección hasta los equipos de TI— hacerse una idea clara de su perfil de seguridad.
Antes de poder instalar una herramienta de evaluación de riesgos , es necesario llevar a cabo una evaluación de los riesgos en toda la organización. Y es importante tener en cuenta que la precisión de la puntuación depende de la calidad y el alcance de la información introducida en la herramienta. Una vez que se ha implantado una herramienta de evaluación de riesgos, lo más difícil ya está hecho, y las organizaciones suelen mostrarse mucho más comprometidas a mantenerse al día en materia de ciberseguridad.
[Lea también: ¿Qué es una puntuación de riesgo cibernético y por qué es importante?]
Aplicar el modelo «cero confianza»
A medida que el teletrabajo se ha ido generalizando, la gestión y la supervisión del perfil de seguridad de cada terminal de la red de una organización se han vuelto prácticamente imposibles. La « » de confianza cero es una práctica que considera a todo dispositivo que intente conectarse a una red como una amenaza potencial, con el objetivo de proteger las redes informáticas frente a intrusiones maliciosas. Se trata de una solución más sencilla que las redes privadas virtuales (VPN), que han demostrado ser difíciles de ampliar y son propensas a sufrir fallos.
[Lea también: Es hora de dejar de lado la VPN y adoptar el modelo «zero trust»]
Revise su plan de respuesta ante incidentes
Las empresas de todos los tamaños deben contar con un plan de respuesta ante incidentes para mitigar los daños y minimizar el tiempo de inactividad derivado de un ataque. Un pirata informático puede comprometer un equipo y empezar a desplazarse lateralmente por una red en tan solo unas horas, por lo que resulta esencial desarrollar un protocolo de respuesta rápida que reduzca el tiempo de permanencia del pirata informático y minimice la filtración de datos.
Los equipos deben comprobar la eficacia de su plan respondiendo periódicamente a simulacros de filtraciones de datos y evaluando con qué eficacia y rapidez alcanzan sus objetivos de respuesta.
Y unas palabras sobre la negociación en casos de ransomware. Puede resultar tentador adoptar una postura firme con los piratas informáticos, pero puede que se vea rápidamente desbordado. Si recibe una demanda de rescate, acuda a los expertos. Hay todo un arte en este acuerdo.
[Lea también: ¿Qué es la respuesta ante incidentes?]
Gestionar configuraciones
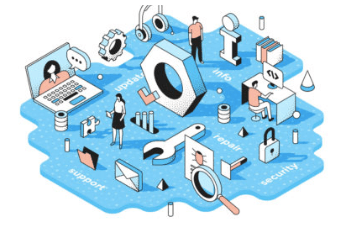
Muchos equipos de operaciones de TI se enfrentan a dificultades debido al coste y la complejidad que supone gestionar las políticas de configuración de forma unificada en sistemas híbridos compuestos por entornos locales, remotos y en la nube. Sin embargo, los costes son mayores para quienes ignoran estas políticas o las toman a la ligera. Las configuraciones erróneas y la «deriva de configuración ()» que se aleja de los ajustes deseados pueden exponer a las organizaciones al riesgo de fugas de datos y ciberataques.
Los privilegios administrativos de alto nivel suponen uno de los mayores riesgos de seguridad en cualquier organización, por lo que es importante conceder acceso de nivel administrativo a los programas y sistemas únicamente a quienes lo necesiten. Los usuarios estándar deben tener capacidades más limitadas y no se les debe permitir instalar aplicaciones en sus ordenadores o dispositivos móviles sin permiso administrativo.
[Lea también: ¿Qué es la gestión de la configuración?]
Actualice su software
Un sistema sólido de gestión de parches constituye una de las mejores defensas frente a las filtraciones de datos y otros incidentes de seguridad. El software sin parches supone una puerta abierta para los ciberdelincuentes, lo que expone a las organizaciones a infecciones por malware, fugas de datos y otras amenazas, todas ellas factores que consumen tiempo, dinero y recursos valiosos. Los parches del sistema operativo y de las aplicaciones deben aplicarse con regularidad y sin demora para mitigar el riesgo de que el malware ataque su red.
La gestión automatizada de parches permite a las empresas analizar sus entornos de red en busca de dispositivos y aplicaciones que carezcan de los parches necesarios. No obstante, al igual que ocurre con todas las herramientas de gestión automatizadas, es necesario supervisar constantemente la integridad del sistema de aplicación de parches de para garantizar que no se haya producido ninguna brecha de seguridad.

