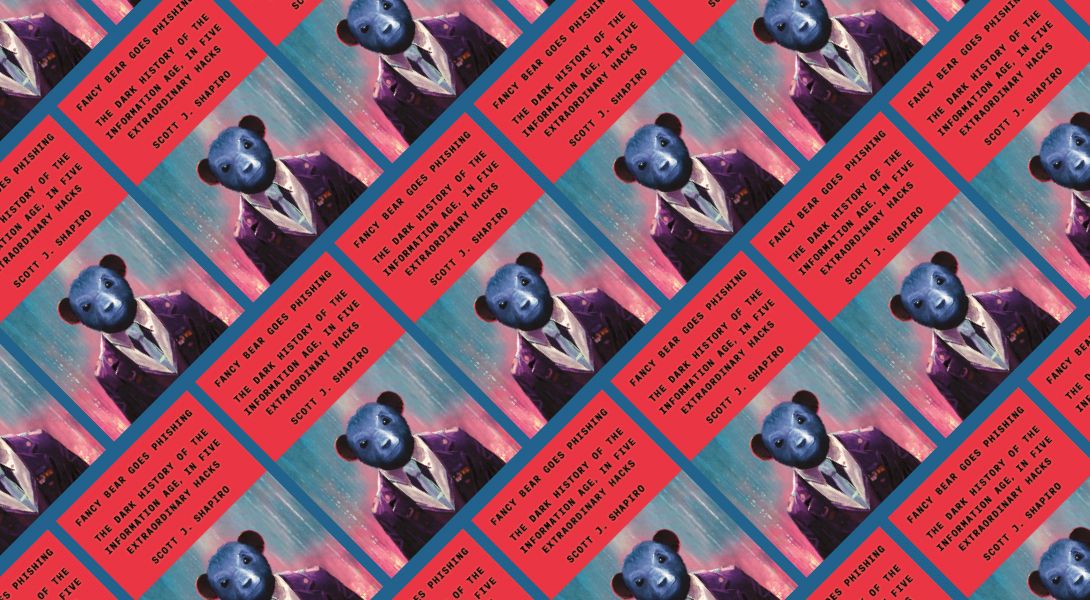
- «FANCY BEAR SE DEDICA AL PHISHING: La oscura historia de la era de la información, en cinco ataques informáticos extraordinarios» , de Scott J. Shapiro (Farrar, Straus & Giroux, 432 págs., 30 dólares)
Para ser alguien que imparte clases de Derecho y Filosofía en Yale, Scott J. Shapiro cuenta con una sólida formación en informática, así como con una visión muy humanista del hacking, basada en su experiencia personal.
Fue programador durante 10 años. Tenía su propia empresa de informática. Publicó en la revista « : Theoretical Computer Science». Sin embargo, cuando decidió que quería aprender sobre piratería informática, le resultó prácticamente imposible. Le llevó años aprender a hacerlo.
Su nuevo libro, « Fancy Bear Goes Phishing: The Dark History of the Information Age, in Five Extraordinary Hacks» (), está dirigido a personas como él, que se preguntaban cómo funciona la piratería informática y por qué Internet es tan inseguro.
Su libro no podría llegar en un momento más oportuno, dada la avalancha de delitos cibernéticos que sufren actualmente las empresas a manos tanto de Estados-nación, como de bandas cibernéticas sin escrúpulos, de empleados descontentos y de adolescentes rebeldes .
A pesar de la gravedad de las noticias sobre ciberseguridad de hoy en día, Shapiro quería escribir un libro que presentara las amenazas de forma realista, pero con un tono desenfadado y, en ocasiones, casi cómico. La historia del hacking, señala, está plagada de más meteduras de pata y errores de lo que uno podría imaginar. (Nota para los propietarios de empresas: nunca es demasiado tarde para invertir en actividades de detección proactiva de amenazas, evaluación de riesgos cibernéticos, programas de formación para empleados y otras formas de higiene cibernética inteligente.)
«Fancy Bear Goes Phishing» le invita a adentrarse en el mundo y en la mente de los hackers responsables de cinco ciberataques que han dado mucho que hablar:
- El gusano Morris —El primer incidente grave de ciberseguridad del mundo, que se produjo en el año 1988 y se desarrolla aquí como una novela de misterio. Un estudiante de posgrado, cuyo padre es el responsable de ciberseguridad de la Agencia de Seguridad Nacional (NSA), provoca una caída de Internet debido a un grave error en su código.
- La «fábrica de virus» búlgara —En el año 1990s, Bulgaria se convirtió en el centro del desarrollo de virus y, por primera vez, el mundo fue testigo del impacto de los ciberataques provocados por virus informáticos.
- El caso del pirateo del móvil de Paris Hilton —¿Cómo es posible ver el contenido del móvil de alguien si nunca lo ha tenido en su poder? La computación en la nube era un concepto nuevo en 2005 cuando un adolescente de Massachusetts pirateó la agenda de contactos del móvil de la socialité y reveló la información de contacto de famosos como Eminem y Anna Kournikova. Shapiro presenta nuevos datos sobre ese ataque informático.
- El ataque informático de Fancy Bear al Comité Nacional Demócrata (DNC): la campaña de spearphishing llevada a cabo por Fancy Bear, una conocida banda cibernética rusa, dio lugar a la publicación de 20,000 correos electrónicos del Comité Nacional Demócrata (DNC) en 2016.
- La red de bots Mirai —A raíz de su obsesión por el juego Minecraft, dos grupos de adolescentes hicieron alarde de sus conocimientos informáticos y crearon un ejército de ordenadores pirateados, o red de bots, que en 2016 hizo que algunos de los sitios web más famosos y importantes quedaran inaccesibles a su antojo.
En una entrevista exclusiva, el responsable de « » de Focal Point, , se puso en contacto con Shapiro para conocer todos los detalles sobre el «upcode», que él señala como el principal factor impulsor de ciberataques como estos. En definitiva, afirma, debemos plantearnos el hacking (y a los hackers) desde una perspectiva totalmente nueva.
(Esta entrevista se ha editado para mayor claridad.)
Usted es el director del Laboratorio de Ciberseguridad de Yale, pero tiene un doctorado en filosofía e imparte clases de Derecho. ¿De qué manera influye o determina su trayectoria profesional su enfoque respecto a la ciberseguridad?
Siempre consideramos la ciberseguridad como si se tratara de un problema técnico que requiere, ante todo, una solución técnica. Sin embargo, las investigaciones demuestran cómo la ley modifica los incentivos que influyen en el comportamiento de las personas y por qué actúan de forma adecuada o inadecuada. Lo lógico sería preguntarse: ¿no deberíamos considerar la ciberseguridad como un problema humano?
«La ciberseguridad consiste en seguir normas —normas creadas por seres humanos que influyen en el comportamiento humano—.»
La ciberseguridad consiste en cumplir unas normas —normas creadas por seres humanos que influyen en el comportamiento humano—. A esas normas las denomino «upcode». El «upcode» se refiere al código que se encuentra por encima de los dedos en el teclado, mientras que el «downcode» es el código informático generado por debajo de los dedos. Lo que intento demostrar en el libro es que las vulnerabilidades técnicas que se aprovechan en todos estos ataques informáticos tienen, en realidad, su origen en las vulnerabilidades políticas, jurídicas, sociales y psicológicas del código.
Un punto clave que usted señala es que el «upcode» determina la forma que adopta el «downcode». ¿Cómo se consigue que las personas que crean la tecnología que está siendo objeto de ataques informáticos lo comprendan?
No lo hace. Es necesario conseguir el apoyo de las empresas, de los altos directivos, del Congreso y de los organismos gubernamentales. Necesitamos que esas personas empiecen a reflexionar sobre qué pueden hacer para modificar los incentivos a los que se enfrentan los desarrolladores a la hora de abordar la ciberseguridad.
Lo más interesante de este enfoque es que existen muchísimas formas de replantearse la ciberseguridad y la piratería informática. Puede lograrlo directamente formando a los desarrolladores de otra manera. Se puede aumentar la responsabilidad de las empresas de software para animarlas a dar instrucciones a sus empleados para que programen de una determinada manera. Si se les hace responsables, actuarán de otra manera.
A pesar de su sólida formación técnica, e incluso habiendo trabajado como programador durante 10 años, le llevó mucho tiempo aprender a hackear. ¿Por qué me costó tanto aprender algo que a los adolescentes —al menos a los de este libro— les resultaba tan fácil?
No sabía dónde buscar para aprender. Cuando empecé a interesarme por el tema, lo más natural que hice fue consultar libros, leer tesis doctorales y leer artículos. Buscaba información sin darme cuenta de que era ahí donde podía encontrarla. Se aprende a hackear en Internet, a través de YouTube y en foros de hackers. Cuando yo estaba aprendiendo, la informática no era un campo consolidado.
Ha seleccionado cinco incidentes cibernéticos para destacar en este libro. ¿Por qué precisamente esos trucos?
Tenía la intención de incluir 25 trucos, pero mi agente me dijo que 25 eran demasiados, así que lo redujimos a cinco. Sin embargo, el motivo por el que he elegido estos cinco es el siguiente: todos ellos son muy conocidos en la comunidad de la ciberseguridad y se considera que representan diferentes estilos de ataques informáticos.
«En realidad, creo que los hackers son como usted y como yo.»
El gusano Morris, que se autorreplica, fue el primer ataque informático, que tuvo lugar a finales de 1980s, y rodeaba un auténtico halo de misterio. He incluido la fábrica de virus búlgara porque quería comprender por qué Bulgaria era la capital mundial de los virus en el año 1990s. El reportaje de « » sobre Paris Hilton pretende mostrar cómo es posible acceder al teléfono de una de las personas más famosas del mundo a principios de la década de 2000s, lo que pone de manifiesto los riesgos que entraña la nube.
«Fancy Bear» no es tanto un análisis de cómo lo hicieron, sino de cómo lograron salirse con la suya y de por qué el FBI tardó tanto en informar al Comité Nacional Demócrata (DNC) de que los rusos se habían infiltrado en su red. Y, por último, ¿cómo es posible que no le interese la historia de la red de bots Mirai, en la que tres adolescentes estadounidenses se enfrentan a tres adolescentes israelíes?
[Lea también: Dentro de la mente del escurridizo hacker adolescente]
Las historias se presentan por orden cronológico, pero, además, son simplemente buenas historias.
El libro pone de manifiesto una concepción errónea generalizada sobre la ciberseguridad y la piratería informática. ¿Qué desea que la gente aprenda de este libro?
Creo que la gente tiene una idea errónea de los hackers: que son lobos solitarios, que padecen problemas de salud mental y que son genios imposibles de controlar. En realidad, creo que los hackers son como usted y como yo, pero están pasando por algunas dificultades.
La gran mayoría de los actos de piratería informática están relacionados con la ciberdelincuencia, que tiene motivaciones económicas. A los piratas informáticos no les importa usted. Pero su tarea consiste en asegurarse de no ponérselo fácil, ya que cuanto más tengan que esforzarse para llevar a cabo un ataque informático, menos dinero ganarán. Quieren su tarjeta de crédito; no quieren verle preparar la cena a través de su cámara web.
OTRAS LECTURAS RECOMENDADAS
¿Desea saber qué están leyendo (y escribiendo) otros ejecutivos de empresas, líderes empresariales, equipos de seguridad y entusiastas de la tecnología? Obtenga más información aquí:
- La mejor novedad (cibernética): La guía de «Star Wars» sobre amenazas cibernéticas El libro: AMENAZAS: Lo que todo ingeniero debería aprender de «Star Wars» (Wiley, 352 págs., 25 dólares)
El autor: Adam Shostack

