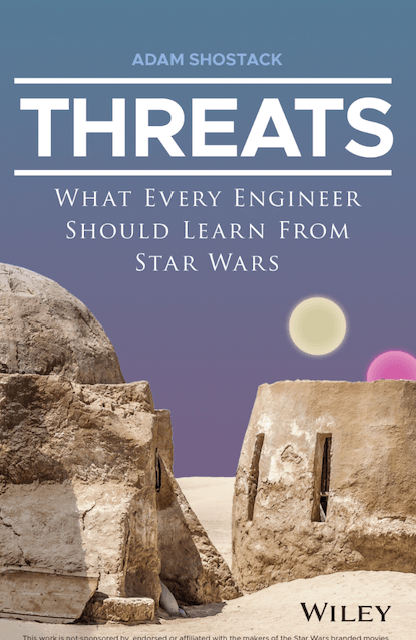
- AMENAZAS: Lo que todo ingeniero debería aprender de «La Guerra de las Galaxias» , de Adam Shostack (Wiley, 352 págs., 25 dólares)
¿Cómo decide R2-D2 mostrar un holograma de la princesa Leia —que posee información vital sobre la Estrella de la Muerte— a Obi-Wan Kenobi, pero no a Luke Skywalker? Para los aficionados a « » y «Star Wars» que sepan de informática, la respuesta es la autenticación.
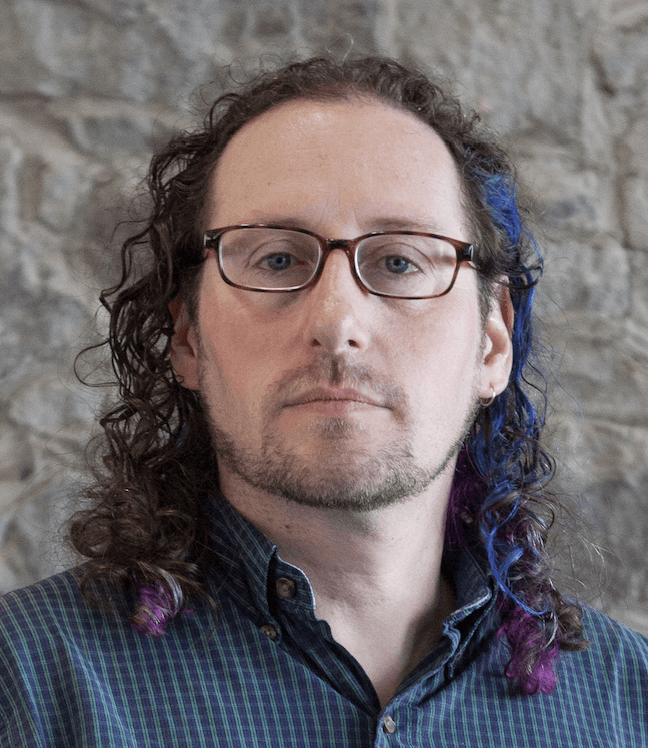
Así es como Adam Shostack (a la derecha) da inicio a su nuevo libro, cuyo objetivo es hacer más accesibles temas tan complejos como la búsqueda de amenazas de tipo « » y la modelización de amenazas.
Amenazas: Lo que todo ingeniero debería aprender de «Star Wars» —y no se deje intimidar por el título; también resulta instructivo para los responsables de seguridad de la información (CISO) a la hora de solicitar más financiación al consejo de administración— explica cómo los ordenadores autentican a las personas y cómo las personas autentican a los ordenadores, las amenazas específicas que plantea cada uno de ellos y qué medidas se deben tomar al respecto.
En su ejemplo inicial, Shostack recurre a una escena clave de « » de la primera película de « » Star Wars , comparando a R2-D2 y a otros droides con nuestros propios ordenadores de la vida real. Puede que Luke sea nuestro descarado héroe en la película, pero para R2, a estas alturas, es un usuario no autorizado que se cuela en un sistema informático que contiene datos confidenciales sobre una enorme estación espacial. Los protocolos de ciberseguridad R2’s solo permiten el acceso a los usuarios legítimos de este sistema, como Leia y Obi-Wan, el caballero Jedi convertido en ermitaño.
«“R2-D2 solo quiere reproducir el vídeo para el auténtico Obi-Wan, no para cualquiera que se acerque y lo pida», escribe.
Estos personajes son algo más que iconos de la cultura popular. Para el Sr. Shostack, constituyen herramientas útiles para impartir formación sobre amenazas de suplantación de identidad ( ), contraseñas (), phishing ( ), phishing (), vishing ( ), suplantación de identidad (), supervisión de datos sensibles ( ) y un sinfín de otras estrategias cibernéticas.
, de Focal Point, se reunió con Shostack para hablar sobre las motivaciones que le llevaron a escribir el libro, los comentarios que ha recibido y el papel que desempeña «» (Star Wars: ) como analogía accesible para explicar algunos de los aspectos más complejos de la ciberseguridad.
[La siguiente entrevista se ha editado para mayor claridad y por motivos de extensión.]
¿Por qué Star Wars supera a Star Trek en lo que respecta a la ciberseguridad
Focal Point (FP): Empecemos por lo básico. ¿Qué le inspiró a escribir un libro que combina conocimientos de ingeniería con Star Wars analogías?
Adam Shostack (AS): Llevo utilizando Star Wars como ejemplo para hablar de seguridad desde hace unos 15 años. He descubierto dos cosas: la primera es que, si no siente pasión por lo que hace, no podrá hacerlo bien; se nota que lo hace a la fuerza. Y soy un fan de Star Wars , así que puedo hacerlo.
«Star Wars, la película original, trata sobre una filtración de datos.»
Pero lo más importante es que creo que Star Wars —y no lo digo en sentido crítico—, sino que en Star Wars la tecnología es importante. Por el contrario, en la serie de televisión * * *Star Trek*, , los personajes suelen decir cosas como «El motor está averiado» o «No podemos hacerlo», y todo gira realmente en torno a los seres humanos. Considerando que Star Wars, la película original, trata sobre una filtración de datos en la que unos individuos robaron una cinta de datos que contenía unos planos, y la princesa Leia y sus aliados se afanan por sacar partido de ello.
Y por eso lo he estado utilizando como un recurso, como una vía de acceso. Y finalmente decidí que debía ir más allá de limitarme a hacer eso; debía convertirlo en un libro en toda regla.
FP: De acuerdo. Si quisiéramos explicar a alguien el concepto de un exploit de día cero de « », podríamos decir: «¿Recuerda cómo Luke fue capaz de destruir toda la Estrella de la Muerte de un solo disparo en la película original de Star Wars ?». «Eso se debe a que él conocía una vulnerabilidad de día cero de la que el Imperio no tenía constancia».
Tiene sentido. Los redactores técnicos tienen que explicar este tipo de cosas constantemente, y los CISO se están dando cuenta de que, si realmente quieren causar impacto y conseguir más financiación el año que viene, deben hacerlo con mayor frecuencia en las reuniones de la junta directiva : utilizar analogías para explicar las cosas en términos con los que el público pueda identificarse.
AS: La esencia de la comunicación consiste en conectar con su público. Es algo que, en mi opinión, subestimamos en el ámbito de la seguridad. Creo que a mucha gente le gusta decir cosas como: «El código fue difícil de escribir, así que debería ser difícil de leer», o «A mí me costó mucho aprender esto». «No quiero ponérselo fácil». Voy a ser directo: eso me molesta mucho. No hace falta complicar más las cosas de lo que ya son.
[Lea también: Cómo los CISO pueden hablar de riesgo cibernético para que los CEO realmente escuchen]
Lo que los CISO pueden aprender de este libro
FP: Cuando pienso en un libro como este, Star Wars —con o sin analogías—, para comprender muchos de los conceptos que aquí se tratan, es necesario tener un cierto nivel técnico.
AS: Tiene toda la razón. El libro se titula « : Lo que todo ingeniero debería aprender de Star Wars», , y no «: Lo que todo el mundo debería aprender»,.
FP: Pero también tiene un valor más amplio, ¿verdad? ¿Qué pueden aportar a los CISO o a los responsables de seguridad informática la lectura de este libro?
AS: El primer valor es la amplitud. Muchas personas llegan al ámbito de la seguridad por caminos diferentes, y esos caminos no siempre les enseñan lo mismo. Así pues, el libro puede servir para subsanar esas lagunas.
El segundo aspecto es la coherencia en el lenguaje. A los que trabajamos en el ámbito de la seguridad nos encanta nuestra jerga y nuestras siglas de tres letras, pero, francamente, a nadie más le gusta.
El tercero es el capítulo sobre las cadenas de ataque « » (), que supone un avance en el estado actual de la técnica y muestra (entre otras cosas) cómo resolver la tensión existente entre el pensamiento en grafos y el pensamiento en cadenas.
En Star Wars canon y accesibilidad
FP: Ha mencionado que su libro se centra principalmente en las tres películas fundamentales de la serie «» «Star Wars» . ¿Podría explicarnos con más detalle por qué optó por ese enfoque?
AS: Mi libro, de forma muy deliberada, se centra casi exclusivamente en las tres películas principales. No se basa ni en las precuelas ni en la trilogía más reciente.
[Lea también: Estas películas no ganarán ningún Óscar, pero podrían salvar a su empresa]
Me he ceñido deliberadamente a la trilogía original porque su canon es más ampliamente reconocido. Existe un amplio universo paralelo que incluye series de animación, libros y otras películas. Sin embargo, las tres películas principales son las que la mayoría de la gente conoce, por lo que el contenido resulta más cercano para un público más amplio.
FP: ¿Así que está diciendo que se trata de una cuestión de accesibilidad general?
AS: . Exactamente. « », de Star Wars, cuenta con un canon claro y bien definido en relación con la trilogía original. Esto facilita establecer analogías que la mayoría de las personas puedan entender.
La evolución de la modelización de amenazas y los datos sensibles
FP: La superficie de ataque de « » ( ) se amplía y el panorama de amenazas evoluciona continuamente, lo que pone en riesgo cada vez más datos confidenciales de las empresas. Y, sin embargo, en el fondo, lo fundamental sigue siendo lo fundamental. En realidad, muchas cosas no han cambiado. ¿Considera que ha cambiado la forma en que las empresas deben llevar a cabo el modelado de amenazas, o su propio enfoque al respecto? ¿O es que los fundamentos son simplemente los fundamentos?
AS: A mí me gusta pensar en ello como en la música: tenemos géneros como el rock ‘n’ roll y el jazz. Cada día, cada hora, sale una canción nueva, ¿verdad? Y parte de la música nueva es impresionante, y otra parte no lo es tanto, pero los fundamentos no cambian tan rápido.
«. Debemos reconocer que las amenazas presentan muchas similitudes entre sí.»
Por lo tanto, cuando pienso en la elaboración de modelos de amenazas, espero que mi marco de cuatro preguntas…
- «¿En qué estamos trabajando?
- «¿Qué está fallando?»
- «¿Qué vamos a hacer al respecto?»
- «¿Lo hemos hecho bien?»
…es atemporal. Podemos y debemos plantearnos esas preguntas.
Las respuestas, por supuesto, variarán en función de la situación y de las personas que las formulen. Lo que importa es la forma en que respondemos a esas preguntas y los detalles de las respuestas: las arquitecturas de microservicios son diferentes, al igual que los iPhone son diferentes de los sistemas Linux tradicionales. La forma en que nos planteamos qué puede salir mal —y creo que este es el punto fundamental del libro— resulta clave. Debemos reconocer que las amenazas presentan numerosas similitudes entre sí.
Si conseguimos que todos los ingenieros reflexionen sobre estas cuestiones, podrán empezar a preguntarse: «¿Qué vamos a hacer al respecto, en este sistema en el que estoy trabajando ahora mismo?». El objetivo de la parte más entretenida del libro —la sección « » de Star Wars — es captar el interés de los lectores. Y espero que se den cuenta de que, en este punto, el tono pasa rápidamente de ser un poco frívolo a uno bastante serio en cuanto a lo que deben saber.
MÁS LECTURAS RECOMENDADAS
¿Desea saber qué están leyendo (y escribiendo) otros ejecutivos de empresas, líderes empresariales, equipos de seguridad y entusiastas de la tecnología? Obtenga más información aquí:
- Mejor novedad (cibernética): «A Philosopher’s Guide to Cracking the “Upcode”» El libro: «FANCY BEAR GOES FISHING: The Dark History of the Information Age, in Five Extraordinary Hacks» (Farrar, Straus & Giroux, 432 págs., 30 dólares)
El autor: Scott J. Shapiro

