Si bien las actividades habituales para evaluar y mitigar los riesgos de ciberseguridad siguen siendo fundamentales, uno de los retos a los que se enfrentan hoy en día los responsables de seguridad de la información (CISO) consiste en comunicar la situación actual en un lenguaje que sus superiores puedan comprender y sobre el que puedan actuar.
La mayoría de los altos directivos y miembros del consejo de administración que evalúan el nivel de preparación en materia de ciberseguridad no cuentan con una sólida formación técnica. Mientras asisten a sesiones informativas sobre ciberseguridad, a menudo les cuesta entender el torbellino de jerga técnica, métricas y datos sobre vulnerabilidades de red, , la detección de amenazas, , pruebas de phishing, , parches de software y , así como puntuaciones de riesgo.
Para comunicarse de forma más eficaz, los CISO deben pensar como los directores generales y situar el aluvión de información que presentan a las partes interesadas en un contexto más amplio. Al fin y al cabo, los altos directivos no pueden gestionar lo que no comprenden.
El lenguaje de los altos directivos o de la sala de juntas gira en torno a los resultados económicos, sostiene Bob Zukis, fundador y director ejecutivo de Digital Directors Network, una organización dedicada a mejorar la comunicación entre los líderes empresariales y los especialistas en seguridad. «Hay que abordar el riesgo cibernético en términos económicos», afirmó Zukis en un informe reciente de Harvard Business Review Analytic Services, patrocinado por Tanium.
En el informe se encuestó a 180 participantes pertenecientes a los niveles de dirección intermedia, superior y ejecutiva de empresas de distintos tamaños, de diversos sectores y regiones. Incluye entrevistas con expertos que trabajan en el ámbito de los riesgos digitales.
Mientras que la actual falta de comunicación genera frustración entre los responsables de seguridad de la información (CISO), desconcierto entre los directivos y hace que los datos útiles se pierdan en el proceso, los ciberdelincuentes se están aprovechando de la situación. Más de la mitad de los encuestados (57 %) señalaron un aumento de los ciberataques desde el inicio de la pandemia, y el 19 % indicaron que dichos ataques han aumentado de forma significativa.
«. Hay que hablar del riesgo cibernético en términos económicos.»Bob Zukis, fundador y director ejecutivo de Digital Directors Network
El cambio hacia el teletrabajo , impulsado por la pandemia, no hizo más que echar leña al fuego, ya que muchas organizaciones se vieron de repente obligadas a gestionar una avalancha de nuevos dispositivos y conexiones que, en muchos casos, no lograron proteger adecuadamente.
Los CISO deben salvar la brecha entre lo que dicen y lo que perciben los directivos. La buena noticia, según los expertos, es que ambas partes están dispuestas a aprender, y hay indicios de que la brecha se está reduciendo. A continuación se exponen tres ideas fundamentales en las que se han basado los CISO de éxito para encontrar un lenguaje común que todos puedan entender.
Comunicar el riesgo cibernético implica centrarse más en el valor empresarial
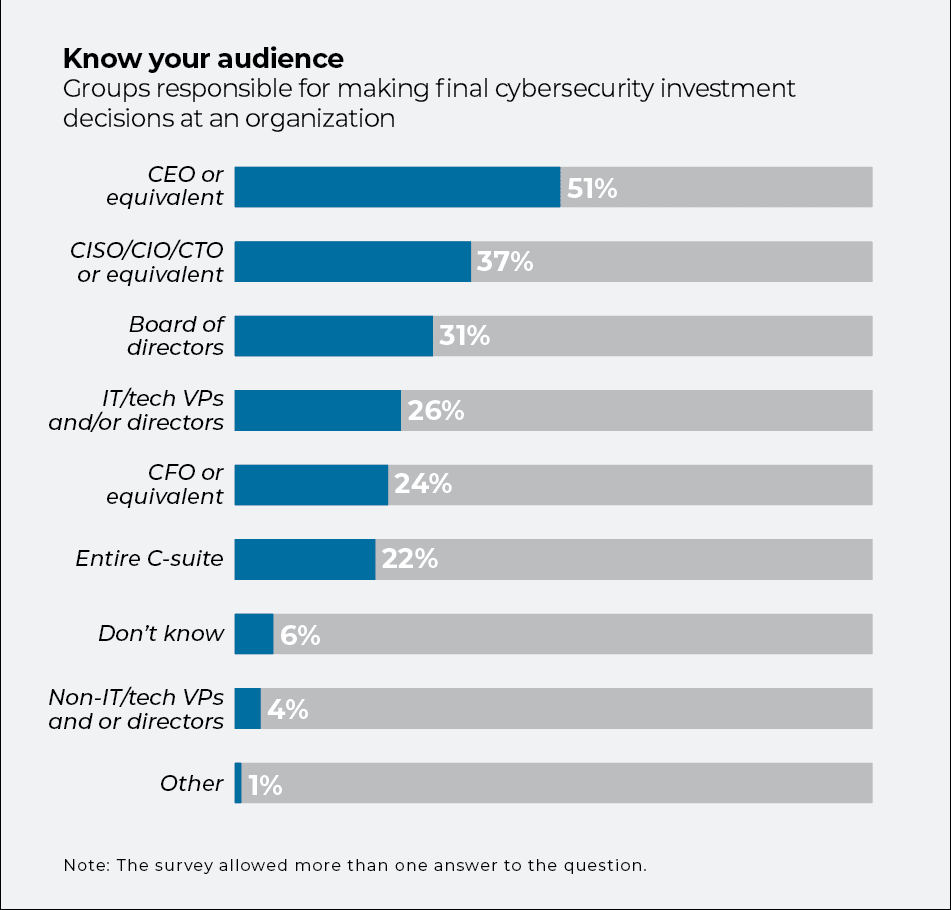
La mayoría de las personas que toman las decisiones definitivas sobre la inversión en ciberseguridad no proceden de este ámbito. Según la encuesta « » de HBR , el gasto en ciberseguridad se gestiona a nivel de director general en algo más de la mitad de las empresas encuestadas (51 %). Los responsables tecnológicos, como los directores de seguridad de la información (CISO), los directores de sistemas de información (CIO) y los directores técnicos (CTO), controlan el presupuesto en algo más de un tercio de las organizaciones (37 %); los vicepresidentes y directores especializados en TI o tecnología representan aproximadamente una cuarta parte (26 %) de las empresas.
Cuando se trata de plantillas, cadenas de suministro y normativas, los directores generales y los consejos de administración de
están acostumbrados a hablar de cifras. Sin embargo, cuando los CISO analizan las cifras, suelen relacionarlas con indicadores técnicos más difíciles de interpretar, como el número de vulnerabilidades de «día cero» detectadas o el porcentaje de ataques de phishing frustrados. La situación se complica aún más cuando se introducen acrónimos y jerga como DDoS (, denegación de servicio distribuida), XEM (, gestión convergente de terminales) o AWS EC2 (, Amazon Web Services , Elastic Compute Cloud).
Es un poco como describir un partido de críquet a un aficionado al béisbol. Ambos juegos de «
» cuentan con un bate, una pelota y personas que corren de un lado a otro. Sin embargo, el críquet utiliza su propio vocabulario especializado, como «grubbers», «nurdles» y «
» «dibbly-dobbly bowlers».
«: ¿Estamos invirtiendo demasiado o demasiado poco en ciberseguridad?» Esa no es la pregunta correcta.»Zukis
En lugar de recurrir a una jerga excesiva, los expertos recomiendan utilizar un lenguaje claro, accesible y centrado en lo esencial.
Los CISO logran avanzar ante sus superiores cuando se basan en indicadores que permiten tomar medidas concretas y que están vinculados no solo a las herramientas de seguridad, sino también a la eficacia de la seguridad. Por ejemplo, explican cómo los índices de phishing o los sistemas XEM pueden proteger y aumentar el valor de una empresa. No obstante, muchos responsables de seguridad de la información (CISO) no logran poner de manifiesto esa relación con el valor empresarial.
[Véase también: 3 prácticas de ciberhigiene que deben adoptar los CISO federales]
Incluso los indicadores financieros más conocidos pueden resultar engañosos si se analizan fuera de contexto. Aunque los líderes empresariales puedan preguntarse: «¿Estamos invirtiendo demasiado o demasiado poco en ciberseguridad?», la realidad no es tan clara. «No existe una cifra correcta», explica Zukis en el informe, «y esa no es la pregunta adecuada».
Más bien, los líderes deben adoptar una visión radicalmente diferente de la inversión. Mediante el uso de datos procedentes de los sistemas de detección e inventario de activos , de gestión automatizada de terminales y , y de gestión de sistemas , entre otras herramientas, los CISO pueden ayudar a los altos directivos a identificar el valor en riesgo en su empresa, qué parte de ese valor está protegida en función del gasto actual y cómo puede evolucionar dicha protección con el tiempo.
La evaluación del riesgo cibernético resulta más clara cuando se aplica de forma coherente
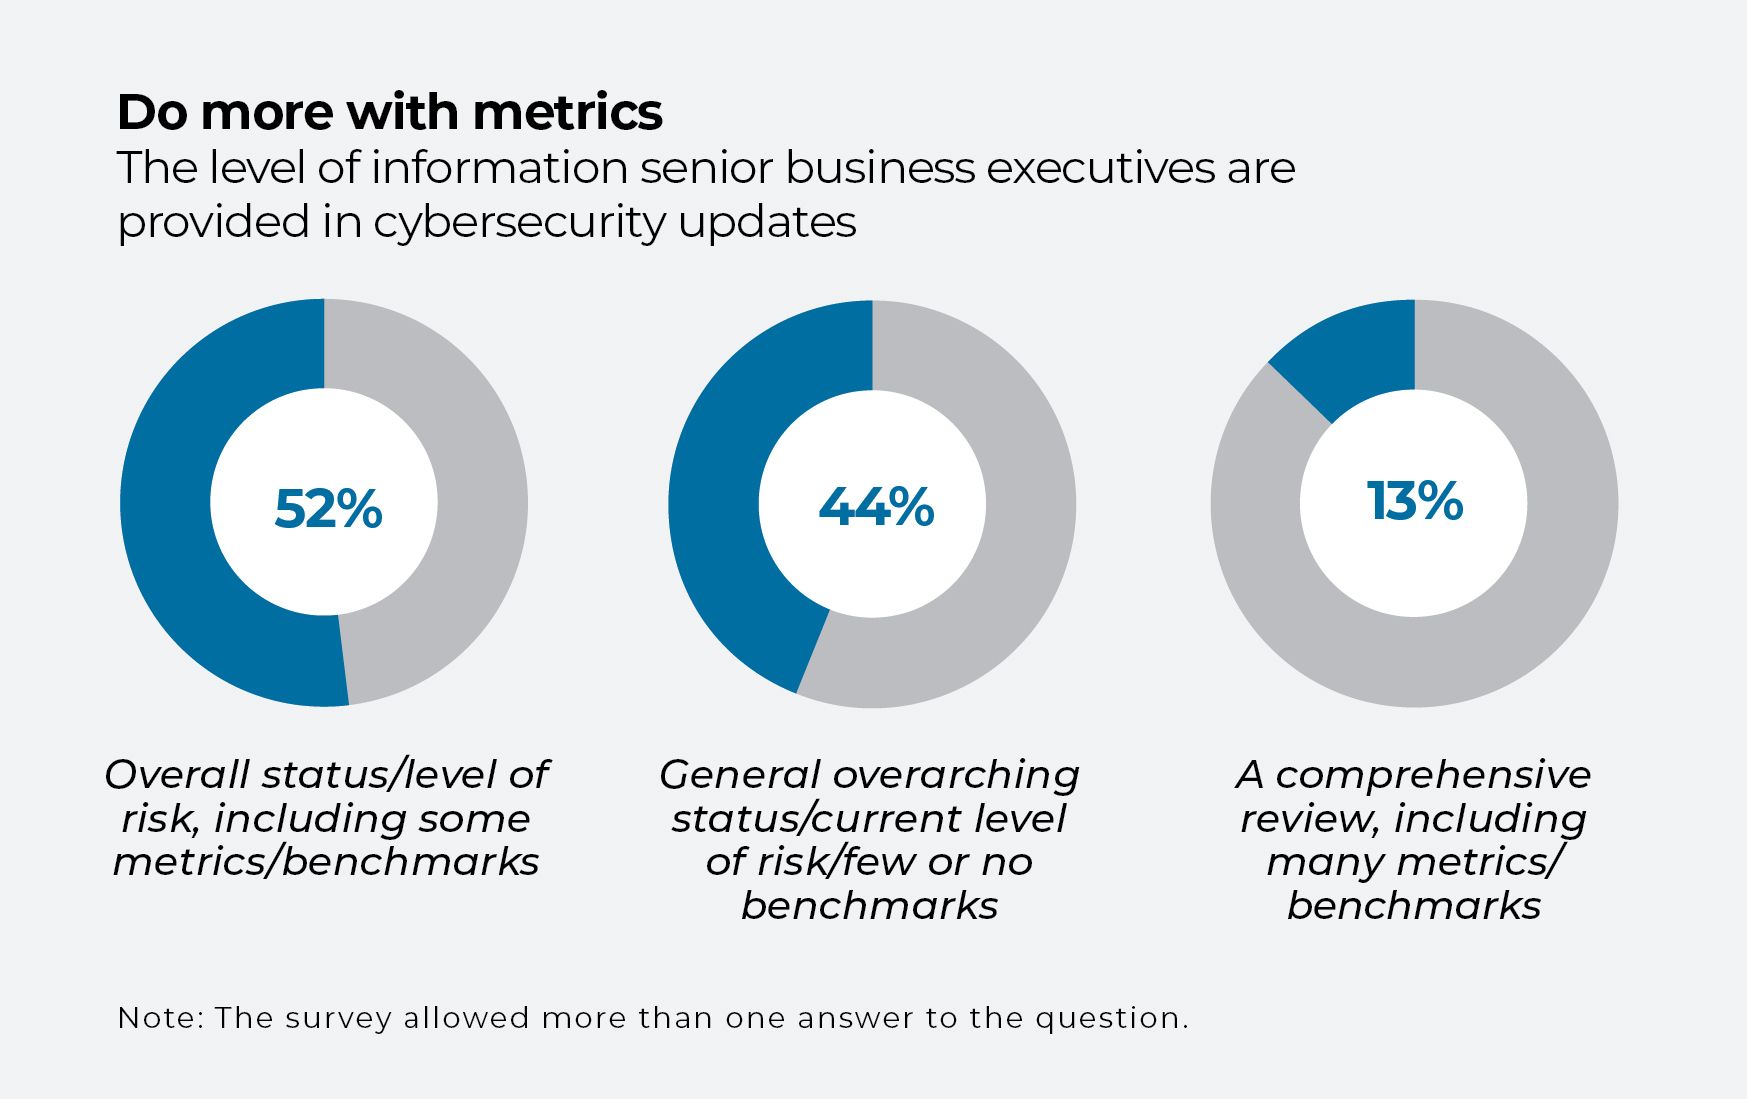
Si bien un recurso excesivo a los indicadores técnicos puede resultar confuso para los altos directivos, un número considerable de empresas apenas ofrece indicadores. De los ejecutivos que reciben información periódica sobre el riesgo cibernético, casi la mitad (44 %) de los participantes en la encuesta « » de HBR solo recibieron una visión general, con pocos o ningún indicador o dato de referencia. Solo el 13 % fue objeto de una revisión exhaustiva, en la que se tuvieron en cuenta diversos indicadores y valores de referencia.
Los responsables de seguridad suelen cambiar las métricas que presentan, lo que complica aún más las cosas. En una reunión pueden centrarse en la madurez; en la siguiente, en la cuantificación del riesgo; y más adelante, en un indicador distinto. «Las organizaciones combinan ambos enfoques en lugar de aplicar uno de ellos de forma sistemática», afirma Emily Mossburg, responsable global de ciberseguridad de Deloitte. En el informe de la HBR titulado « » ( ), se muestra en contra de ese enfoque tan disperso.
Los CISO pueden aportar diferentes perspectivas sobre el riesgo o probar nuevas formas de presentar la información con el fin de despertar el interés de los directivos o facilitar su comprensión. Sin embargo, el resultado final podría hacer que se sintieran aún menos seguros respecto al riesgo. Los directivos no saben si a la organización le va mejor o peor de un trimestre a otro.
Un enfoque más eficaz consiste en ayudar a los directivos de los ámbitos técnico y empresarial a ponerse de acuerdo sobre un marco común y a utilizar indicadores coherentes de evaluación de riesgos de un trimestre a otro.
Es imprescindible calcular, predecir y, sobre todo,felt
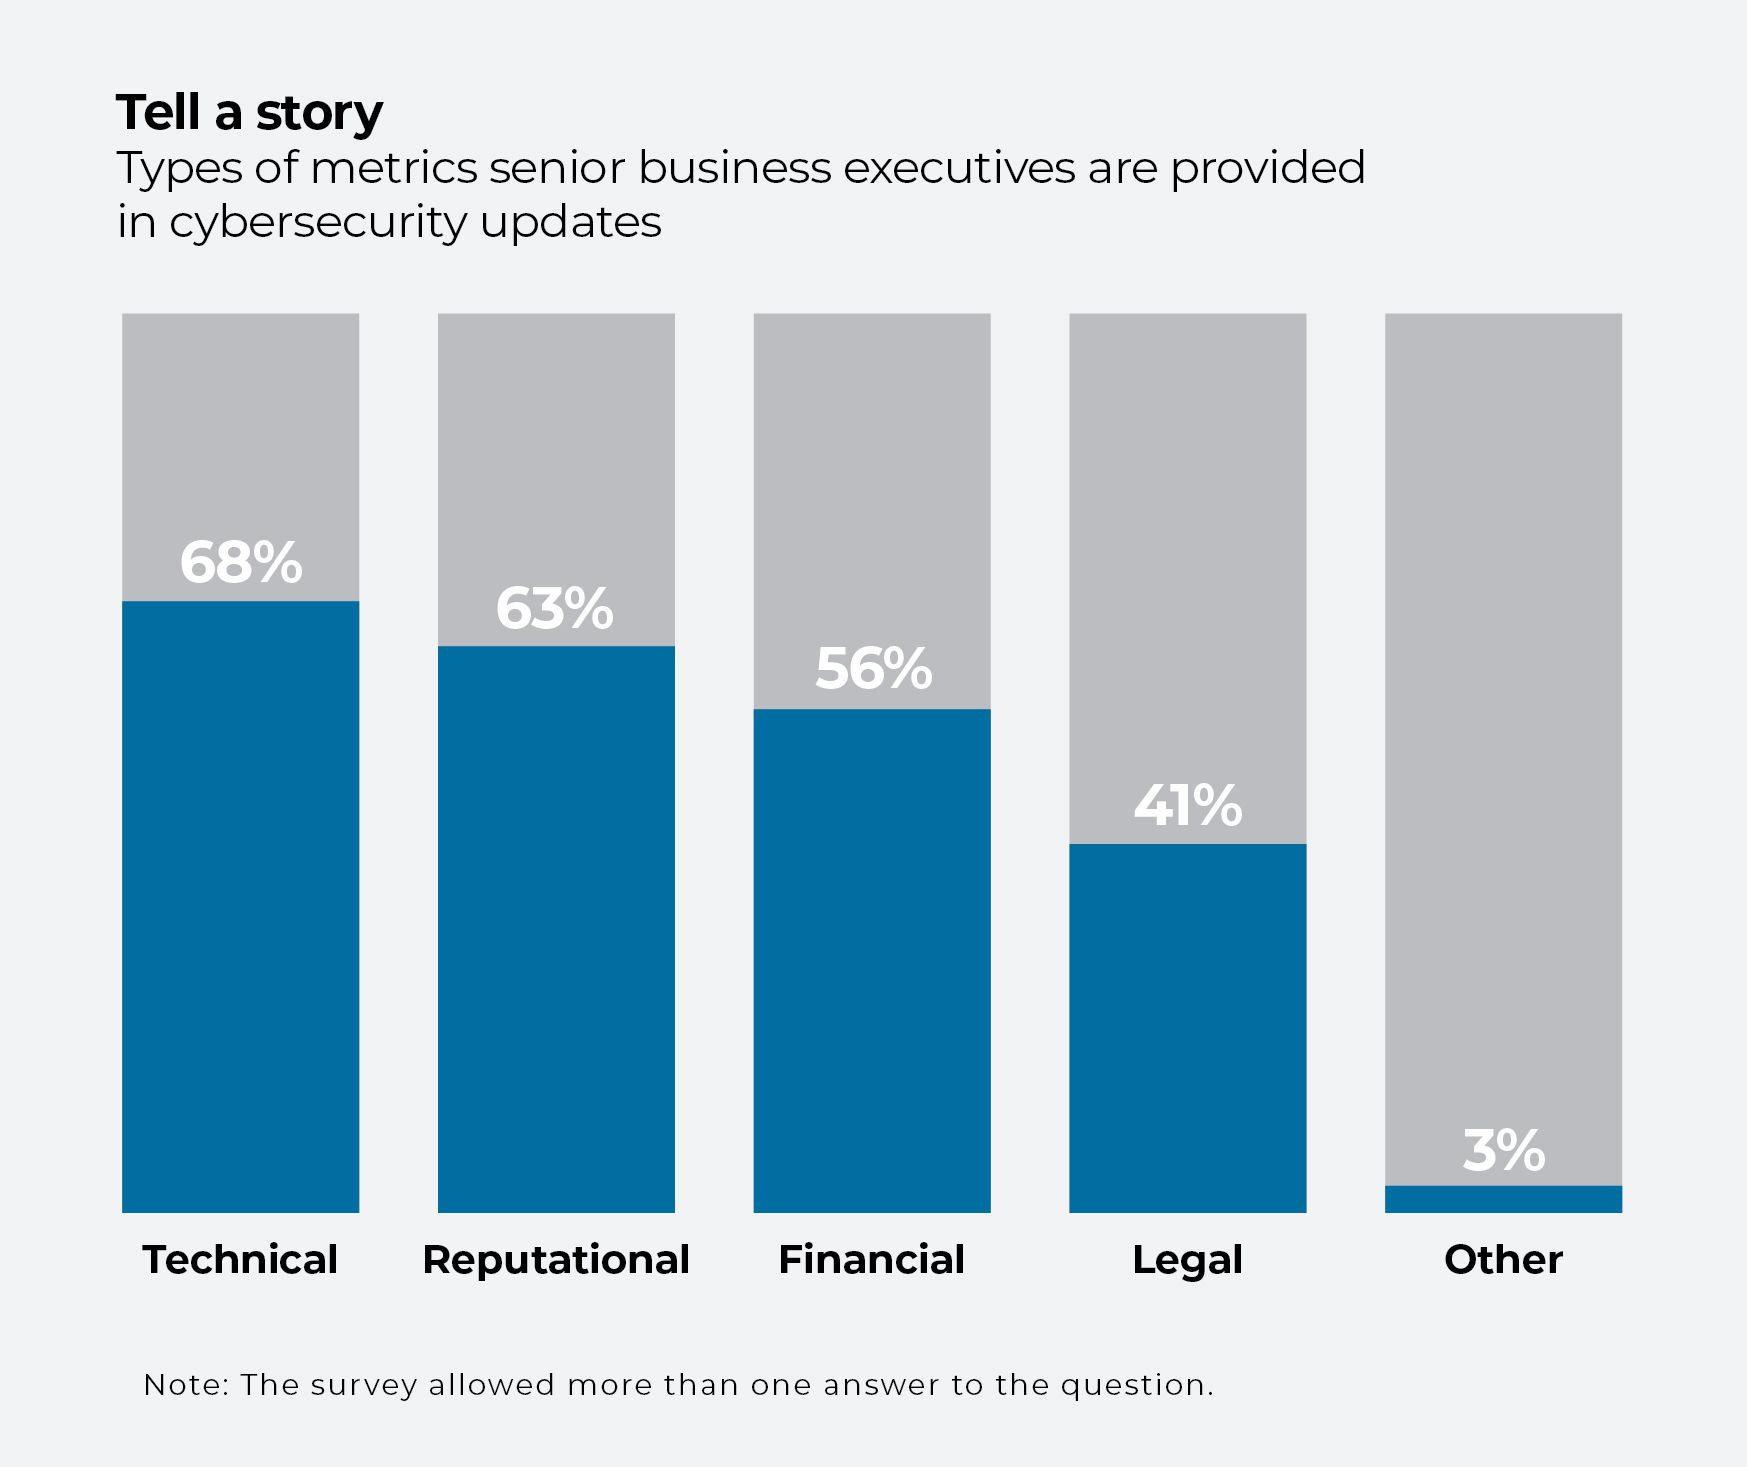
Según los encuestados, la mayoría (68 %) de los directivos empresariales a los que se les presentan indicadores se ven abrumados por los datos técnicos. Las métricas de reputación (63 %) también reciben mucha atención, mientras que las métricas financieras solo son un factor en aproximadamente la mitad (56 %) de las organizaciones encuestadas.
Mejorar los indicadores financieros puede ser de ayuda, pero lo cierto es que los indicadores no lo son todo. El problema con las métricas, según advierten los expertos, es que resulta demasiado fácil perderse en ellas.
«Debe asegurarse de que está contando la historia», afirma Alissa Abdullah en el informe de HBR titulado « » ( ). Como subdirectora de seguridad y vicepresidenta sénior de soluciones emergentes de seguridad corporativa en Mastercard, está acostumbrada a ganarse la confianza de ejecutivos escépticos. «Todas estas métricas de riesgo no significan nada si no se cuenta la historia», afirma.
«. Todas estas métricas de riesgo no significan nada si no se cuenta la historia.»Alissa Abdullah, subdirectora de seguridad y vicepresidenta sénior de soluciones emergentes de seguridad corporativa de Mastercard
Para los directivos centrados en los ingresos brutos y los beneficios netos, lanzar al mercado un nuevo producto o servicio atractivo siempre les parecerá más tentador que invertir dinero en algo tan abstracto como la ciberseguridad. Contar historias puede ayudar a contrarrestar esa tendencia.
En Mastercard, la dirección y el consejo de administración participan conjuntamente en simulacros de crisis y, además, repasan paso a paso un ciberataque real, de modo que lo que podría parecer teórico se perciba de forma muy intensa.
«La ciberseguridad puede resultar abrumadora», admite Abdullah. Insta a los responsables de seguridad a compartir historias y experiencias que dejen huella en su público. «Tienen que vivir ese momento en el que piensan: “Oh, no”», afirma. «Una vez que lo han vivido, lo comprenden y lo recuerdan».